Go HTTP客户端代理配置教程:HTTP、HTTPS与SOCKS5
2026年9月16日 · 教程 · 15 分钟阅读
Go HTTP客户端代理(Golang HTTP Client Proxy)的核心配置位于http.Client使用的http.Transport。固定代理可以通过http.ProxyURL设置;如果希望由部署环境决定请求路径,则使用http.ProxyFromEnvironment读取HTTP_PROXY、HTTPS_PROXY和NO_PROXY。
这篇教程面向需要调用HTTP接口、采集获授权的公开数据或执行SEO监测任务的Go开发者。下面先给出一份包含账号密码认证的完整程序,再说明如何切换环境变量配置、使用SOCKS5、验证出口IP,以及定位代理认证和请求失败的问题。
开始前先记住三点:
- 代理地址的协议与目标网站的协议是两回事。HTTP代理也可以通过CONNECT隧道访问HTTPS网站。
- 配置固定代理后,
NO_PROXY不会自动生效;是否读取环境变量,取决于Transport的代理选择函数。 - 复用客户端有助于减少连接开销,但不代表每次请求都会更换出口IP。
如何为Go的http.Client配置HTTP代理?
http.Client负责请求层面的行为,例如整体超时和重定向;http.Transport负责代理选择、连接建立、TLS握手和连接池。代理应配置在后者,再把它交给客户端使用。
先安装仍受支持的Go版本,用go version确认安装成功,并准备可用的代理地址、端口及认证信息。将下面的完整代码保存为main.go。这份示例只依赖Go标准库。
package main

import (
    "context"
    "fmt"
    "io"
    "log"
    "net/http"
    "net/url"
    "os"
    "time"
)

func newProxyClient(rawProxyURL, username, password string) (*http.Client, error) {
    proxyURL, err := url.Parse(rawProxyURL)
    if err != nil {
        return nil, fmt.Errorf("parse proxy URL: %w", err)
    }

    switch proxyURL.Scheme {
    case "http", "https", "socks5", "socks5h":
        // 支持的代理URL协议。
    default:
        return nil, fmt.Errorf("unsupported proxy scheme %q", proxyURL.Scheme)
    }

    if proxyURL.Host == "" {
        return nil, fmt.Errorf("proxy URL is missing a host")
    }

    if username != "" || password != "" {
        proxyURL.User = url.UserPassword(username, password)
    }

    baseTransport, ok := http.DefaultTransport.(*http.Transport)
    if !ok {
        return nil, fmt.Errorf("default transport is not *http.Transport")
    }

    transport := baseTransport.Clone()
    transport.Proxy = http.ProxyURL(proxyURL)

    return &http.Client{
        Transport: transport,
        Timeout:   30 * time.Second,
    }, nil
}

func main() {
    client, err := newProxyClient(
        os.Getenv("PROXY_URL"),
        os.Getenv("PROXY_USERNAME"),
        os.Getenv("PROXY_PASSWORD"),
    )
    if err != nil {
        log.Fatal(err)
    }

    ctx, cancel := context.WithTimeout(context.Background(), 15*time.Second)
    defer cancel()

    req, err := http.NewRequestWithContext(
        ctx,
        http.MethodGet,
        "https://api.ipify.org?format=json",
        nil,
    )
    if err != nil {
        log.Fatal(err)
    }

    resp, err := client.Do(req)
    if err != nil {
        log.Fatal(err)
    }
    defer resp.Body.Close()

    body, err := io.ReadAll(io.LimitReader(resp.Body, 1<<20))
    if err != nil {
        log.Fatal(err)
    }

    if resp.StatusCode < 200 || resp.StatusCode >= 300 {
        log.Fatalf("unexpected status %s: %s", resp.Status, body)
    }

    fmt.Println(string(body))
}
设置认证信息并运行
进入main.go所在目录,将以下占位值替换为自己的代理信息。proxy.example只是演示域名,不能用于实际连接。
macOS或Linux的Bash、Zsh终端:
export PROXY_URL='http://proxy.example:8080'
export PROXY_USERNAME='your_username'
export PROXY_PASSWORD='your_password'
go run main.go
Windows的PowerShell终端:
$env:PROXY_URL = 'http://proxy.example:8080'
$env:PROXY_USERNAME = 'your_username'
$env:PROXY_PASSWORD = 'your_password'
go run main.go
请求成功后,程序会打印包含公网IP的JSON结果。这里返回的是IP查询服务看到的请求出口,后文会说明如何与直连结果比较。
示例通过url.UserPassword设置认证信息,不需要手动拼接用户名和密码中的URL特殊字符。不要把真实凭据写进源码;生产环境可通过部署平台的密钥管理注入。添加认证信息后的代理URL包含密码,不应完整写入日志,记录代理主机名或不含敏感信息的标签即可。
程序同时设置了30秒的客户端超时和15秒的请求context超时。这次请求会受更早到期的限制约束,因此不能因为客户端设置了30秒,就认为请求一定会等满30秒。
HTTP代理能访问HTTPS网站吗?
可以。http://proxy.example:8080描述的是应用连接代理的方式,目标地址仍然可以是https://…。访问HTTPS目标时,Go通过HTTP代理建立CONNECT隧道,再进行目标站点的TLS握手。
如果代理服务本身支持TLS连接,可以使用https://代理地址。目标网站支持HTTPS,不代表代理入口也支持https://,应分别确认。
保持TLS证书校验开启。遇到x509: certificate signed by unknown authority时,应检查证书信任链或企业网络中的TLS拦截设备,不要直接用InsecureSkipVerify: true跳过服务器身份验证。
为什么先克隆DefaultTransport?
直接创建&http.Transport{}是合法的,但它不会自动带上默认Transport的全部配置。克隆http.DefaultTransport可以保留常用的拨号、连接保活、空闲连接、TLS握手和HTTP/2设置,再单独修改代理选择方式。
Go官方net/http文档建议复用客户端和Transport:它们支持并发使用,也会保留连接状态。没有必要为每一次请求重新创建客户端。
如何切换到HTTP_PROXY、HTTPS_PROXY和NO_PROXY?
如果运维希望通过部署变量统一控制出口,可以使用环境变量模式。它与前面的固定代理模式不同:前面的程序读取的是自定义变量PROXY_URL,不会自动采用HTTP_PROXY、HTTPS_PROXY或NO_PROXY。
要切换模式,将main开头的newProxyClient(...)调用及紧随其后的错误检查替换为:
transport := http.DefaultTransport.(*http.Transport).Clone()
transport.Proxy = http.ProxyFromEnvironment

client := &http.Client{
    Transport: transport,
    Timeout:   30 * time.Second,
}
保留main剩余代码,并删除不再使用的"os"导入。newProxyClient函数可以保留;如果一并删除该函数,也要删除"net/url"导入。这里假设应用没有把http.DefaultTransport替换成其他类型。
启动程序前设置路由变量。Bash或Zsh示例:
export HTTP_PROXY='http://proxy.example:8080'
export HTTPS_PROXY='http://proxy.example:8080'
export NO_PROXY='localhost,127.0.0.1,.internal.example'
go run main.go
PowerShell示例:
$env:HTTP_PROXY = 'http://proxy.example:8080'
$env:HTTPS_PROXY = 'http://proxy.example:8080'
$env:NO_PROXY = 'localhost,127.0.0.1,.internal.example'
go run main.go
| 变量 | 控制什么 | 容易混淆的地方 |
|---|---|---|
HTTP_PROXY |
HTTP目标请求所用的代理 | 不代表它会接管HTTPS请求 |
HTTPS_PROXY |
HTTPS目标请求所用的代理 | 值仍可使用http://代理地址 |
NO_PROXY |
无需经过代理的目标主机或地址范围 | 固定http.ProxyURL不会自动应用该列表 |
Go也识别这些变量的小写形式。本文的IP查询地址使用HTTPS,因此环境变量模式会读取HTTPS_PROXY,除非目标被NO_PROXY排除。
这个版本不会读取PROXY_USERNAME和PROXY_PASSWORD。如果代理需要账号密码,可以在对应代理URL中加入经过URL编码的认证信息,例如http://your_username:your_password@proxy.example:8080,并避免将该值提交到代码仓库或输出到日志。
ProxyFromEnvironment对localhost和回环IP有直连处理,所以测试代理时应使用外部目标地址。环境变量应在进程启动前设置,不要通过运行中反复修改全局变量来为不同goroutine分配代理。
Go如何通过SOCKS5代理发送HTTP请求?
Go的http.Transport.Proxy支持socks5://和socks5h://代理URL,并将两者按相同方式处理。普通HTTP请求可以继续使用前面的标准库程序,无需额外引入拨号器。
固定代理模式只需要将配置改为:
PROXY_URL=socks5h://proxy.example:1080
PROXY_USERNAME=your_username
PROXY_PASSWORD=your_password
这是配置值示意,请按前面的终端命令设置环境变量。如果已经切换到ProxyFromEnvironment,应改的是对应的HTTP_PROXY或HTTPS_PROXY,而不是PROXY_URL。
什么时候需要x/net/proxy?
需要自定义转发拨号器、组合按主机路由逻辑,或进一步控制连接建立过程时,可以使用golang.org/x/net/proxy的SOCKS5拨号器。将支持context的拨号函数赋给Transport.DialContext,不要继续使用已弃用的Transport.Dial字段。
下面是配置片段,不能直接作为完整程序执行,也不能原样替换main。在已有Go模块中执行go get golang.org/x/net/proxy添加依赖,并选择与Go版本兼容的依赖版本;如果新建独立项目,先执行go mod init example.com/proxy-demo。
片段需要导入fmt、net、net/http、time和golang.org/x/net/proxy。将它放入返回error的函数中,提前从配置中读取username和password,替换代理地址,并在函数返回前用创建的client发起请求。只想运行一个完整示例时,使用前面的标准库程序即可。
forward := &net.Dialer{
    Timeout:   10 * time.Second,
    KeepAlive: 30 * time.Second,
}

dialer, err := proxy.SOCKS5(
    "tcp",
    "proxy.example:1080",
    &proxy.Auth{User: username, Password: password},
    forward,
)
if err != nil {
    return err
}

contextDialer, ok := dialer.(proxy.ContextDialer)
if !ok {
    return fmt.Errorf("SOCKS5 dialer does not support contexts")
}

transport := http.DefaultTransport.(*http.Transport).Clone()
transport.Proxy = nil
transport.DialContext = contextDialer.DialContext

client := &http.Client{
    Transport: transport,
    Timeout:   30 * time.Second,
}
HTTP代理与SOCKS5代理怎么选?
先看服务商提供的协议和应用的网络需求。对于普通网页或HTTP接口访问,两者都可以使用,不能仅凭协议名称判断速度或匿名性。
| 对比项 | HTTP/HTTPS代理 | SOCKS5代理 |
|---|---|---|
| 常见用途 | 网页访问、HTTP接口、数据采集和监测 | 需要通过SOCKS5建立TCP连接的请求 |
| Go配置入口 | http.ProxyURL |
普通HTTP请求同样可用http.ProxyURL |
| 账号密码认证 | 代理URL的用户信息 | 代理URL的用户信息,或自定义拨号器的proxy.Auth |
| 访问HTTPS目标 | 先建立HTTP CONNECT隧道 | 先建立SOCKS5 TCP连接,再进行目标TLS握手 |
客户端复用会影响出口IP轮换吗?
可能会。客户端复用与服务商分配出口IP属于不同环节,不能把“一次HTTP请求”直接等同于“一次新代理连接”。
对于稳定的代理地址和认证配置,建议复用一个客户端。比如应用需要使用5个固定代理,可以在启动时创建5个客户端,按任务选择,避免每次请求都重新建立连接。请求正在执行时,不要修改共享Transport的代理字段。
如果某个代理配置不再使用,先停止给对应客户端分配新任务,再按需调用CloseIdleConnections释放空闲连接。该方法不会中断正在执行的请求。
使用单一网关的轮换代理时,同一个客户端可以继续复用,但已经建立的HTTPS CONNECT隧道或SOCKS5连接可能保持原出口。实际何时换IP,取决于代理服务的轮换方式、会话参数和连接生命周期。
要验证轮换效果,应在接近实际业务的协议、认证信息和连接复用设置下,连续请求IP查询接口,记录每次返回的出口。不要只测一次,也不要仅因为出口没有变化就认定Go配置失效。
如何验证代理生效并排查请求失败?
先确认请求是否经过预期出口,再检查业务网站为什么拒绝请求。IP查询成功只能说明这条测试请求能完成,不代表所有目标站点都可访问。
可以先使用Rola IP的代理检测工具检查代理端点。该工具支持HTTP、HTTPS、SOCKS4和SOCKS5代理、认证格式及目标HTTP状态检测。在线检测从工具服务器发起,不能替代应用主机的测试;涉及IP白名单、防火墙或本地网络限制时,两边的结果可能不同。
随后在运行Go程序的同一台机器上比较直连和代理结果。Bash或Zsh中可用以下命令获取对照结果:
curl --noproxy "*" "https://api.ipify.org?format=json"
PowerShell中使用:
curl.exe --noproxy "*" "https://api.ipify.org?format=json"
这会绕过curl使用的应用层代理设置,但不会绕过系统VPN等网络路径。再执行配置好代理的go run main.go,比较返回的IP。
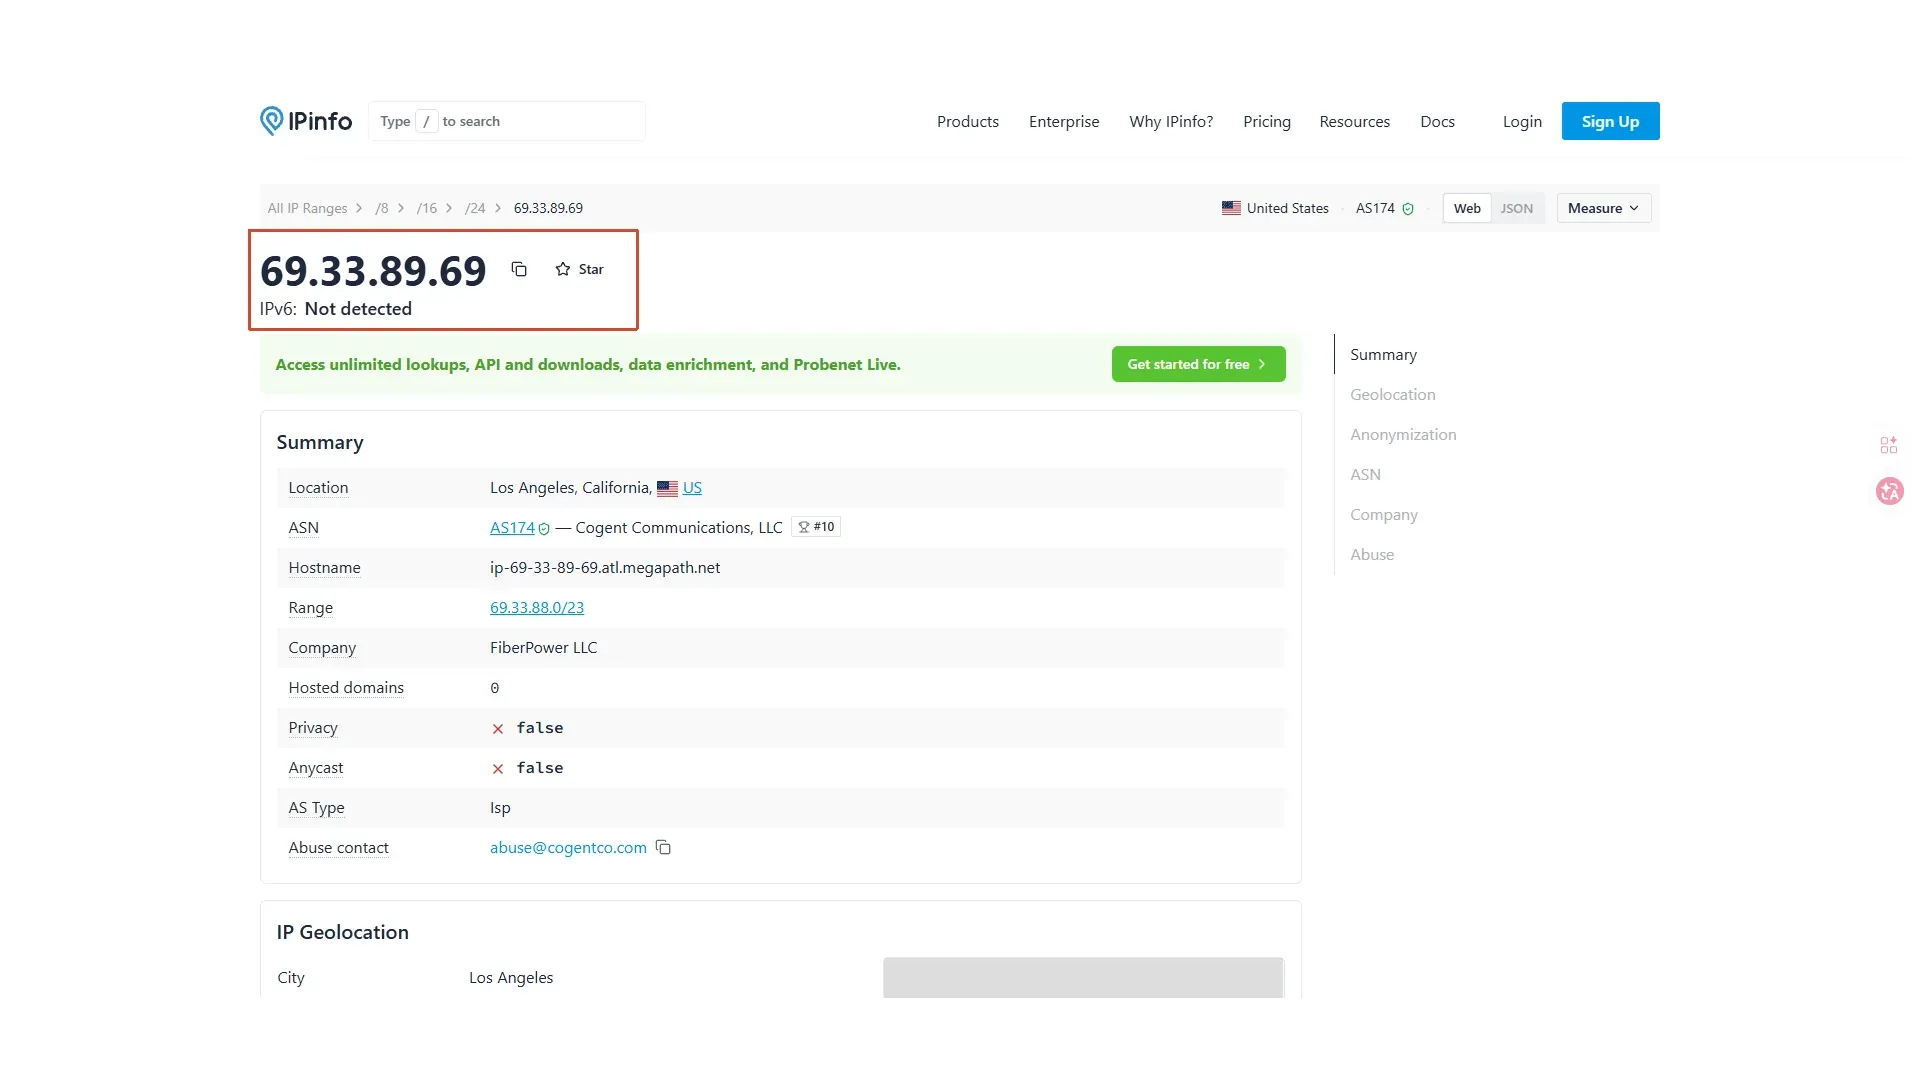
下图展示IPinfo查询页中的IP地址、地理位置、ASN和公司字段,可用于进一步了解查询到的IP信息。判断Go程序的实际出口,仍应以该程序发出的IP查询请求结果为依据。
| 现象 | 优先检查的环节 | 处理方法 |
|---|---|---|
| 不支持的scheme、缺少host | 本地配置 | 检查代理协议、主机和端口;通过url.UserPassword处理认证信息 |
| 连接被拒绝、无路由、DNS错误 | 代理网关或本地网络 | 检查地址、端口、DNS、防火墙、服务状态和IP白名单 |
context deadline exceeded或客户端超时 |
网络、代理或目标响应 | 分段定位耗时,先查原因,再调整有上限的超时配置 |
TLS或x509错误 |
证书或网络拦截环节 | 保持证书校验开启,检查目标、HTTPS代理或企业拦截设备的证书 |
| 407或CONNECT认证错误 | 代理认证 | 检查用户名、密码和认证规则;HTTPS隧道建立失败时,client.Do可能直接返回错误 |
| 403 | 代理、中间层或目标策略 | 结合失败阶段、响应头和响应体确认拒绝来自哪里,不能直接归因于目标网站 |
| 429 | 请求路径中的限流 | 确认限流方,降低请求量,并在响应包含Retry-After时遵循其要求,避免密集重试 |
| 出口IP未改变 | 客户端选择、路由或出口分配 | 确认请求使用了预期客户端;只有环境变量模式才需要检查NO_PROXY和本地地址直连规则 |
日志优先记录错误类型、响应状态、请求耗时和不含凭据的代理标签。对于403和429,应先确认访问权限与请求频率,不要把不断更换IP当成通用解决方案。
如何把Rola IP的代理参数填入Go程序?
如果正在为公开数据采集、接口检查或SEO监测选择代理,可以从轮换数据中心代理了解对应产品。先用少量真实目标验证可用性、响应时间及成本,再决定是否扩大请求规模;目标有不同的网络要求时,再比较住宅或移动网络。
接入时,把后台信息与程序变量逐一对应即可:
| 后台字段 | Go示例中的配置 |
|---|---|
| 协议、代理主机、端口 | 拼成PROXY_URL |
| 完整代理用户名 | PROXY_USERNAME |
| 代理密码 | PROXY_PASSWORD |
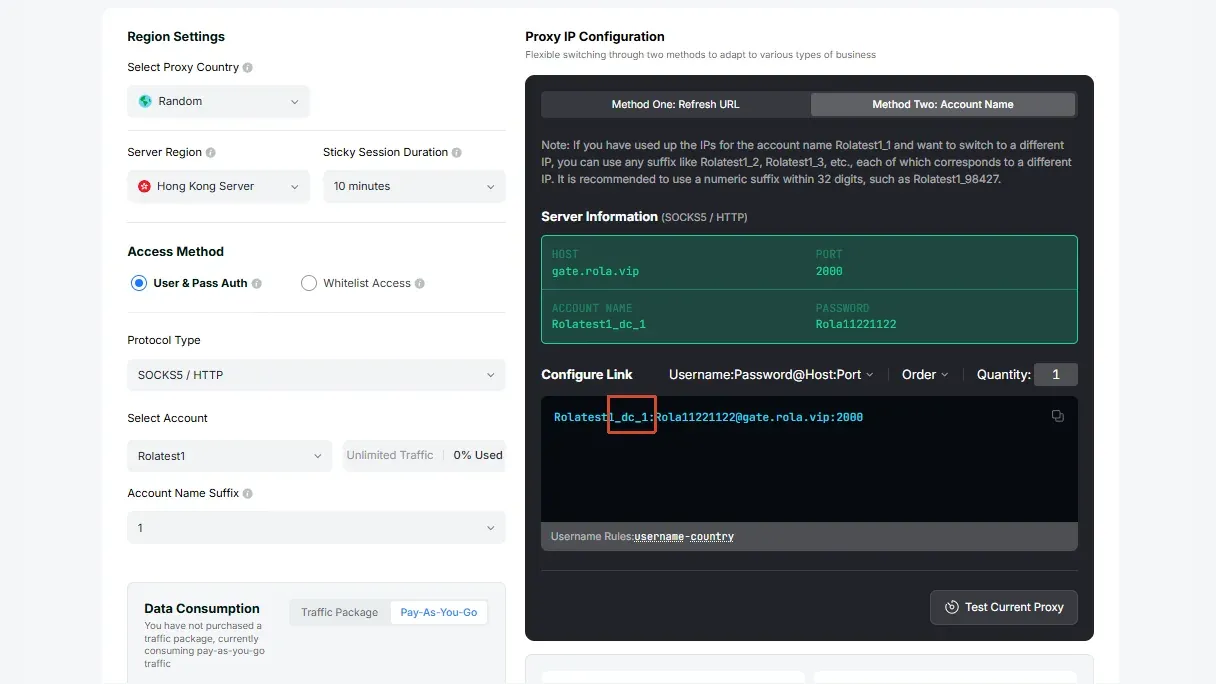
截图用于说明字段位置。实际接入请使用自己后台的地址和认证信息。以下是固定代理模式的配置值示意,需按前文命令设置到进程环境中:
PROXY_URL=http://your-proxy-domain:your-port
PROXY_USERNAME=youraccount_dc-country-us
PROXY_PASSWORD=your_password
Rola IP通过用户名参数控制国家选择和会话行为。数据中心代理使用_dc标记,可选会话ID放在后续下划线之后。例如:
youraccount_dc_1-country-us-sessiontime-10:使用会话ID为1的配置,选择美国出口,并请求10分钟的粘性会话。youraccount_dc-country-us-f-1:选择美国出口,启用逐请求轮换模式。
这两种配置用于不同任务。多步骤操作需要出口连续性时,使用粘性会话;可以接受出口变化的无状态任务,再选择轮换模式。完整语法见代理参数说明。
网关和认证配置稳定时,可以继续复用Go客户端。即使选择了轮换模式,也应在实际连接设置下验证出口变化,因为现有HTTPS隧道或SOCKS5连接可能保持原IP。