cURL设置代理IP:命令行与PHP配置
2026年9月18日 · 教程 · 26 分钟阅读
核心摘要
- 配置代理与鉴权: 命令行用
--proxy指定网关、用--proxy-user提供代理鉴权;PHP用CURLOPT_PROXY、CURLOPT_PROXYTYPE和CURLOPT_PROXYUSERPWD分别设置地址、协议与凭据。主机、端口和账号参数以Rola IP当前生成的配置为准。 - 区分协议与解析位置: HTTP代理可通过CONNECT隧道访问HTTPS目标,但不代表代理连接本身经过TLS加密。SOCKS5通常在本地解析目标域名,
socks5h通过代理解析;HTTPS代理需网关与客户端同时支持。 - 按任务选择会话: 连续登录、表单或有状态分页复用有效会话,并单独维护Cookie。独立、无状态检查才考虑逐请求轮换。Rola的地区、会话标识、时长与轮换参数按具体产品配置,轮换不保证每次获得唯一IP。
- 先验证,再扩大请求量: 在实际客户端中请求获准的IP查询接口,记录HTTP状态、CONNECT状态、cURL错误码、耗时、响应字节和出口IP。确认后顺序检查3个授权URL,同时验证业务内容;单次出口检查成功不代表目标必然可访问。
- 控制错误与部署风险: 保留目标及HTTPS代理的证书校验,限制超时、重定向和重试。407先查代理鉴权,401或403查目标权限,429按配额和重试指引处理。凭据由受控环境提供;只有端点明确支持来源IP白名单免密模式时,才省略代理密码。
如何用命令行curl设置代理IP?
通过--proxy指定协议、主机和端口,便可为当前curl请求配置代理。-x是它的短写形式。代理网关(proxy gateway)是客户端连接的入口,目标服务器观察到的出口IP(exit IP)不一定等于网关地址。
先检查当前版本:
curl --version
Windows PowerShell中使用curl.exe --version,可避免旧版环境的命令别名干扰。下方标为Bash的命令适用于Bash,不宜只替换为curl.exe就直接复制到所有Windows Shell:Windows PowerShell 5.1等旧式参数传递方式可能丢失--noproxy ""中的空字符串。Windows可使用下文的配置文件方式,让curl直接读取空值。
HTTP代理与用户名密码
下面的主机、端口和用户名都是占位内容,需替换成账号生成的连接信息:
curl -q --proxy "http://proxy.example.invalid:8080" --proxy-basic --proxy-user "YOUR_PROXY_USERNAME" --noproxy "" --connect-timeout 10 --max-time 30 "https://api.ipify.org?format=json"
只给--proxy-user传用户名时,curl会交互式询问密码,避免将密码直接写入命令历史。该写法适合交互式终端;定时任务应由密钥管理系统提供凭据,不依赖人工输入。
--proxy-basic仅适用于端点支持Basic代理鉴权的情况。-q放在第一个参数位置,避免默认curl配置文件影响演示;--noproxy ""明确不使用代理绕过列表,让该次检查按指定代理执行。10秒连接超时和30秒总超时是排错示例值,不是Rola服务承诺。
无用户名密码、依赖已配置来源IP白名单的端点,可省略--proxy-basic和--proxy-user。不能只因为拥有API白名单,就默认任何代理网关都允许免密连接。
SOCKS5代理与远程DNS解析
SOCKS5可由本机解析目标域名,也可让代理侧解析。后者在curl中使用socks5h:
curl -q --proxy "socks5h://proxy.example.invalid:1080" --proxy-user "YOUR_PROXY_USERNAME" --noproxy "" --connect-timeout 10 --max-time 30 "https://api.ipify.org?format=json"
把socks5h://换成socks5://,目标域名通常由客户端本地解析。这里的h表示通过代理解析主机名,不表示SOCKS连接自动加密。代理主机本身若使用域名,客户端仍需先找到它。
curl与SOCKS5的具体行为可参照curl命令行手册。首次排错时保留默认TLS校验,不添加-k。
Windows PowerShell:通过配置文件传递空值
使用配套的[Windows代理检查配置],将其中的主机、端口和用户名替换为当前账号生成值。文件内容如下,不包含密码:
proxy = "http://proxy.example.invalid:8080"
proxy-basic
proxy-user = "YOUR_PROXY_USERNAME"
noproxy = ""
connect-timeout = 10
max-time = 30
url = "https://api.ipify.org?format=json"
在配置文件所在目录执行:
curl.exe -q --config .\proxy-check.conf
这里的noproxy = ""由curl配置文件解析器读取,不需要PowerShell传递空字符串参数。只填写用户名时,curl会在交互式终端询问密码;定时任务需另用受控凭据机制。配置文件路径含空格时,用双引号包住整个路径。
如使用SOCKS5,把proxy改为当前端点对应的socks5h://主机:端口,并删除proxy-basic行。只有端点明确支持白名单免密接入时,才同时删除proxy-user行。更换协议后仍需重新验证出口,不能假定同一端口支持所有代理方式。
HTTP代理、HTTPS代理和SOCKS5有什么区别?
代理地址的协议描述客户端如何连接代理,目标URL的协议描述目标连接;两者不能混为一谈。 通过HTTP代理请求HTTPS网站,通常先建立CONNECT隧道,再在隧道中与目标建立TLS连接。
| 代理方式 | 命令行地址形式 | PHP代理类型 | 目标域名解析位置 | 客户端到代理的加密边界 |
|---|---|---|---|---|
| HTTP代理 | http://host:port |
CURLPROXY_HTTP |
HTTPS CONNECT通常把目标域名交给代理 | 代理连接本身不自动使用TLS;隧道内目标HTTPS仍可加密 |
| HTTPS代理 | https://host:port |
CURLPROXY_HTTPS,需运行库支持 |
取决于代理请求方式 | 客户端到代理也使用TLS,代理证书与目标证书分别校验 |
| SOCKS5本地解析 | socks5://host:port |
CURLPROXY_SOCKS5 |
客户端 | SOCKS5本身不提供TLS保护 |
| SOCKS5远程解析 | socks5h://host:port |
CURLPROXY_SOCKS5_HOSTNAME |
代理侧 | 与上一行相同;远程解析不等于加密 |
HTTP代理可以承载HTTPS请求,不代表它支持把代理地址直接改成https://。应先确认具体网关支持HTTPS代理,再检查本机libcurl构建和证书链。libcurl的CURLOPT_PROXY说明列出了代理URL与协议的对应关系。
旧系统也可能使用SOCKS4,对应CURLPROXY_SOCKS4。它与SOCKS5的鉴权能力不同,不宜把本文的用户名密码方案直接套用;只有端点明确提供该协议时才单独配置。
代理也不会执行JavaScript、自动维护登录状态或赋予访问权限。目标内容若依赖浏览器渲染,应寻找获授权的数据接口,或采用适合该页面的浏览器工作流。更换出口不能把API错误或空HTML变成正确业务数据。
在Rola IP中获取可用的代理参数
先确认业务需要的是持续稳定的会话,还是相互独立的区域请求,再生成连接配置。连续登录、表单流程和同一组分页通常需要保持业务状态;不同地区的独立检查可以使用不同会话。
下图所示动态住宅产品的配置入口为:Global Residential IP→Proxy Setup。在区域设置中选择目标国家,在接入方式中选择账号密码或白名单,再查看生成的Host、Port、Account Name和Password。界面名称以当前账号实际显示为准。
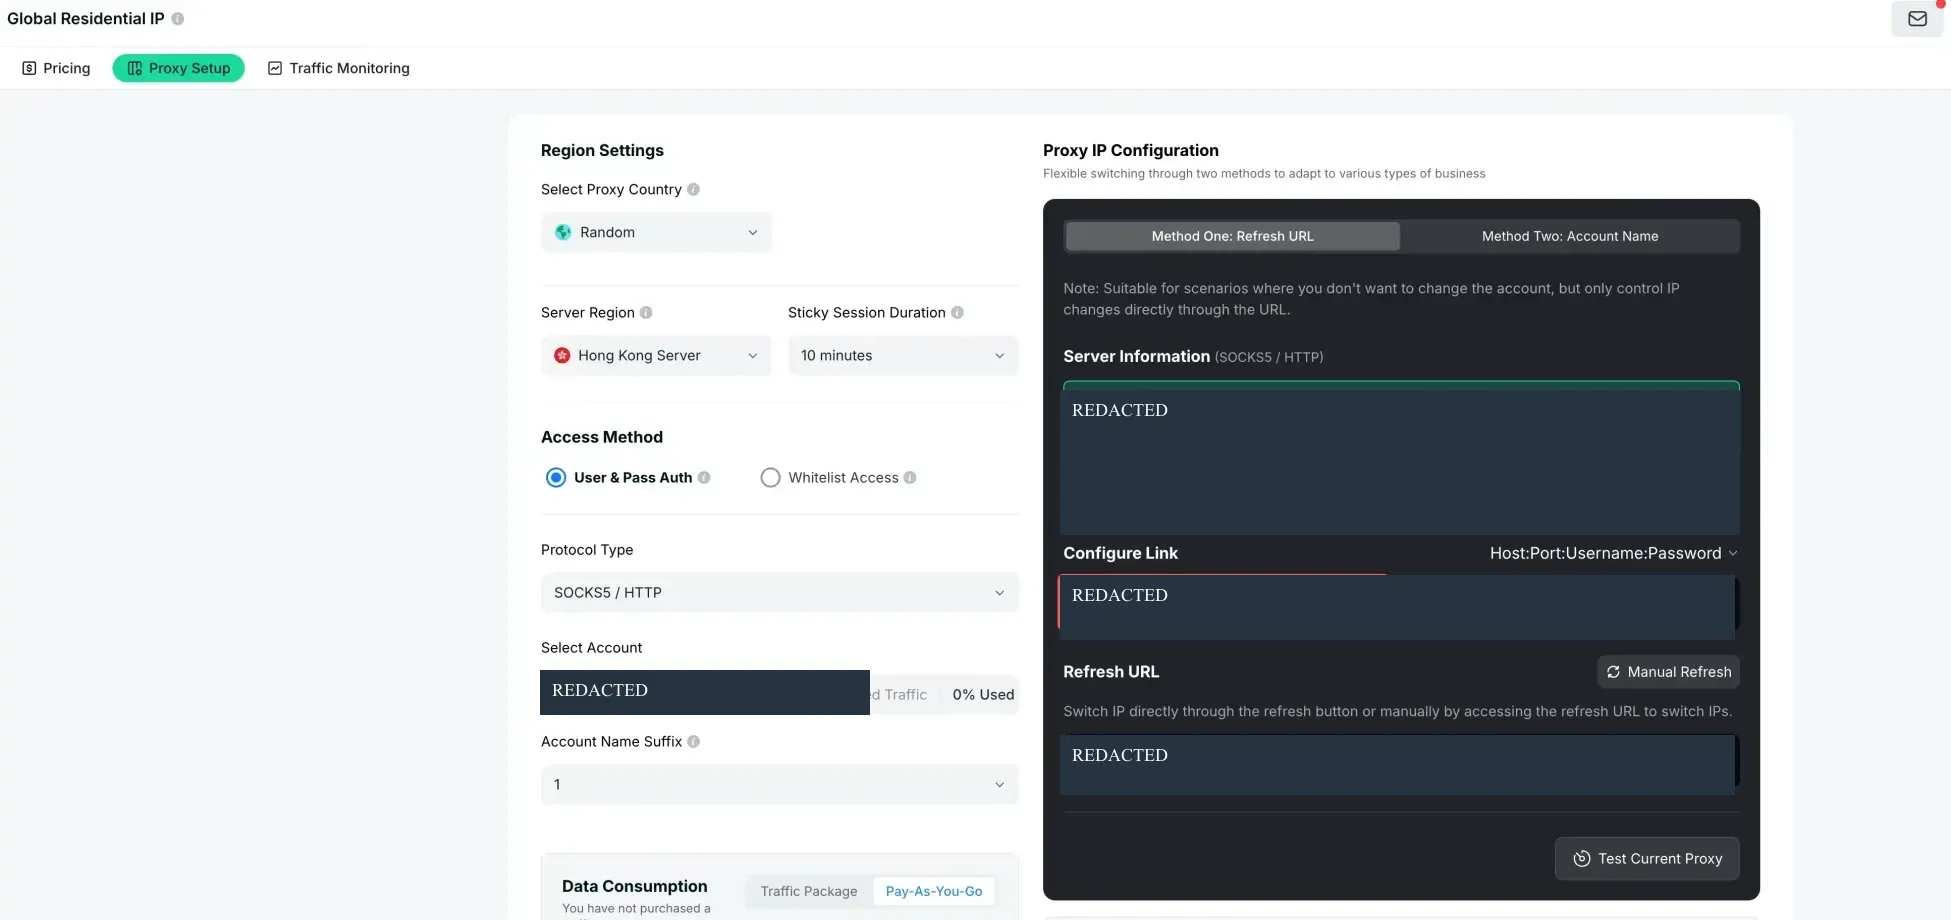
根据Rola IP代理配置指南,至少整理好以下信息:
| 配置项 | 作用 | 使用时确认 |
|---|---|---|
| Host与Port | 指定代理入口 | 取当前产品生成值,不复制其他账号截图 |
| 协议 | 决定HTTP、SOCKS5等连接方式 | 网关和客户端必须同时支持 |
| 用户名与密码 | 代理鉴权 | 用户名可能同时带地区和会话参数 |
| 来源IP白名单 | 限定可使用相应接入模式的请求来源 | 核实白名单用途及提取端点是否支持免密 |
| 目标国家与会话 | 控制所请求的出口条件 | 国家、州、市并非适用于每种网络 |
区域比较还要固定站点、商品、币种、语言、配送国家和账号状态。即使出口国家发生变化,目标也可能优先使用账号设置或配送地址;不能把价格变化全部归因于IP。
PHP cURL设置代理IP的完整示例
PHP通过cURL扩展调用libcurl;命令行curl能够运行,不代表PHP已经加载了扩展。 本文使用match表达式,需要PHP 8.0及以上;旧版本可改为switch,同时核对可用代理常量。配置前可对照Rola IP的PHP代理接入文档,确认当前网关支持的协议与鉴权方式。
先用配套的[环境检查脚本]检查环境,代码如下:
<?php
if (!extension_loaded('curl')) {
    fwrite(STDERR, "PHP cURL extension is not loaded.\n");
    exit(1);
}
echo json_encode(curl_version(), JSON_PRETTY_PRINT) . PHP_EOL;
执行php check_curl.php。如果没有加载扩展,应先修复该PHP运行环境;命令行PHP、PHP-FPM和Web服务器使用的配置可能不同。
准备环境变量
通过部署平台或密钥管理系统注入以下变量。这里列出的是配置格式,不是可以直接粘贴到所有Shell的赋值命令:
ROLA_PROXY_SCHEME=http
ROLA_PROXY_HOST=proxy.example.invalid
ROLA_PROXY_PORT=8080
ROLA_PROXY_AUTH=basic
ROLA_PROXY_USERNAME=YOUR_GENERATED_USERNAME
ROLA_PROXY_PASSWORD=YOUR_GENERATED_PASSWORD
ROLA_CHECK_URL=https://api.ipify.org?format=json
ROLA_PROXY_AUTH=basic在本例中表示账号密码模式;HTTP代理使用Basic鉴权,SOCKS5使用其自身的用户名密码认证。若当前提取端点明确支持来源IP白名单免密接入,改为whitelist,无需提供账号密码。
环境变量便于避免把密码提交到代码仓库,但不等于密钥保险库。同用户或高权限进程可能读取它们;正式任务仍应由受控密钥系统注入。密码保持原值,不对其执行trim(),避免改变包含首尾空格的有效凭据。
保存并运行出口检查脚本
以下脚本只接受HTTPS检测目标,不自动跟随重定向,不打印代理凭据和原始响应体。检测接口需返回带ip字段的JSON;api.ipify.org是IPv4查询示例,亦可替换成获准使用的自有接口。
配套的[PHP代理出口检查脚本]与下方代码一致,文件名为rola_curl_proxy.php:
<?php
declare(strict_types=1);

if (!extension_loaded('curl')) {
    fwrite(STDERR, "PHP cURL extension is required.\n");
    exit(1);
}

function required_env(string $name): string
{
    $value = getenv($name);
    if ($value === false || $value === '') {
        throw new RuntimeException('Missing environment variable: ' . $name);
    }
    return $value;
}

$scheme = strtolower(trim(getenv('ROLA_PROXY_SCHEME') ?: 'http'));
$host = trim(required_env('ROLA_PROXY_HOST'));
$portText = trim(required_env('ROLA_PROXY_PORT'));
$auth = strtolower(trim(getenv('ROLA_PROXY_AUTH') ?: 'basic'));
$target = getenv('ROLA_CHECK_URL') ?: 'https://api.ipify.org?format=json';

if (!ctype_digit($portText) || (int) $portText < 1 || (int) $portText > 65535) {
    throw new InvalidArgumentException('Invalid proxy port.');
}
if ($host === '' || preg_match('/[\s\/@?#]/', $host)) {
    throw new InvalidArgumentException('Use a proxy hostname or bracketed IPv6 address.');
}
$targetParts = parse_url($target);
if (!is_array($targetParts)
    || strtolower($targetParts['scheme'] ?? '') !== 'https'
    || empty($targetParts['host'])
    || isset($targetParts['user']) || isset($targetParts['pass'])) {
    throw new InvalidArgumentException('Use an approved HTTPS URL without URL credentials.');
}
if (!in_array($auth, ['basic', 'whitelist'], true)) {
    throw new InvalidArgumentException('ROLA_PROXY_AUTH must be basic or whitelist.');
}

$proxyType = match ($scheme) {
    'http' => CURLPROXY_HTTP,
    'socks5' => CURLPROXY_SOCKS5,
    'socks5h' => CURLPROXY_SOCKS5_HOSTNAME,
    'https' => defined('CURLPROXY_HTTPS')
        ? constant('CURLPROXY_HTTPS')
        : throw new RuntimeException('This build lacks the HTTPS proxy constant.'),
    default => throw new InvalidArgumentException('Unsupported proxy scheme.'),
};

$body = '';
$bodyLimitHit = false;
$maxBodyBytes = 65536; // IP检查响应上限,不是目标站点或产品限制。
$handle = curl_init($target);
if ($handle === false) {
    throw new RuntimeException('Unable to initialize cURL.');
}

$options = [
    CURLOPT_PROXY => $scheme . '://' . $host . ':' . (int) $portText,
    CURLOPT_PROXYTYPE => $proxyType,
    CURLOPT_NOPROXY => '',
    CURLOPT_RETURNTRANSFER => true,
    CURLOPT_FOLLOWLOCATION => false,
    CURLOPT_CONNECTTIMEOUT => 10,
    CURLOPT_TIMEOUT => 30,
    CURLOPT_SSL_VERIFYPEER => true,
    CURLOPT_SSL_VERIFYHOST => 2,
    CURLOPT_HTTPHEADER => ['Accept: application/json'],
    CURLOPT_WRITEFUNCTION => static function ($ch, string $chunk) use (
        &$body, &$bodyLimitHit, $maxBodyBytes
    ): int {
        if (strlen($body) + strlen($chunk) > $maxBodyBytes) {
            $bodyLimitHit = true;
            return 0;
        }
        $body .= $chunk;
        return strlen($chunk);
    },
];

if ($auth === 'basic') {
    $username = required_env('ROLA_PROXY_USERNAME');
    $password = required_env('ROLA_PROXY_PASSWORD');
    if (str_contains($username, ':')) {
        throw new InvalidArgumentException('This example does not accept a colon in the username.');
    }
    $options[CURLOPT_PROXYUSERPWD] = $username . ':' . $password;
    if ($scheme === 'http' || $scheme === 'https') {
        $options[CURLOPT_PROXYAUTH] = CURLAUTH_BASIC;
    }
}
if ($scheme === 'https') {
    if (!defined('CURLOPT_PROXY_SSL_VERIFYPEER')
        || !defined('CURLOPT_PROXY_SSL_VERIFYHOST')) {
        throw new RuntimeException('Proxy TLS verification options are unavailable.');
    }
    $options[constant('CURLOPT_PROXY_SSL_VERIFYPEER')] = true;
    $options[constant('CURLOPT_PROXY_SSL_VERIFYHOST')] = 2;
}
if (!curl_setopt_array($handle, $options)) {
    throw new RuntimeException('Unable to apply cURL options.');
}

$result = curl_exec($handle);
$errno = curl_errno($handle);
$status = (int) curl_getinfo($handle, CURLINFO_HTTP_CODE);
$connectStatus = (int) curl_getinfo($handle, CURLINFO_HTTP_CONNECTCODE);
$elapsedMs = round((float) curl_getinfo($handle, CURLINFO_TOTAL_TIME) * 1000, 1);
curl_close($handle);

$decoded = json_decode($body, true);
$exitIp = is_array($decoded) && is_string($decoded['ip'] ?? null)
    && filter_var($decoded['ip'], FILTER_VALIDATE_IP) !== false
    ? $decoded['ip'] : null;
$ok = $result !== false && $errno === 0
    && $status >= 200 && $status < 300 && $exitIp !== null;

echo json_encode([
    'ok' => $ok,
    'http_status' => $status,
    'proxy_connect_status' => $connectStatus,
    'curl_errno' => $errno,
    'error_category' => $bodyLimitHit ? 'response_body_limit'
        : ($errno !== 0 ? curl_strerror($errno) : null),
    'elapsed_ms' => $elapsedMs,
    'response_bytes' => strlen($body),
    'exit_ip' => $exitIp,
], JSON_PRETTY_PRINT | JSON_UNESCAPED_SLASHES) . PHP_EOL;
exit($ok ? 0 : 1);
执行:
php rola_curl_proxy.php
示例输出格式如下,数值为说明格式而构造,不是测试结果:
{
  "ok": true,
  "http_status": 200,
  "proxy_connect_status": 200,
  "curl_errno": 0,
  "error_category": null,
  "elapsed_ms": 842.6,
  "response_bytes": 25,
  "exit_ip": "203.0.113.10"
}
203.0.113.10是文档示例地址。ok=true要求传输完成、响应为2xx且能解析出合法IP;仅返回200但内容是登录页,不能通过本例检查。response_bytes统计保存的响应体字节,不包含响应头或协议开销,不等于账单流量。
关键参数分别解决什么问题?
| 参数 | 作用 | 常见误用 |
|---|---|---|
CURLOPT_PROXY |
指定代理协议、主机和端口 | 把网关IP当成目标看到的出口IP |
CURLOPT_PROXYTYPE |
明确代理协议类型 | 给HTTP端口套SOCKS5设置 |
CURLOPT_PROXYUSERPWD |
提供代理用户名密码 | 错用目标服务器鉴权参数CURLOPT_USERPWD |
CURLOPT_PROXYAUTH |
HTTP代理鉴权方法 | 认为所有网关都支持同一种鉴权 |
CURLOPT_NOPROXY |
控制哪些目标不走代理 | 被绕过列表影响却误认为代理失效 |
CURLOPT_CONNECTTIMEOUT |
限制连接阶段耗时 | 当作全部请求的时间上限 |
CURLOPT_TIMEOUT |
限制整个传输耗时 | 只延长时间,不检查协议或网关 |
CURLOPT_SSL_VERIFYPEER与CURLOPT_SSL_VERIFYHOST |
校验目标证书与主机名 | 关闭校验来掩盖证书配置错误 |
CURLOPT_FOLLOWLOCATION |
控制自动重定向 | 未检查重定向目的地就跟随 |
PHP选项的定义见PHP curl_setopt手册。本例利用写入回调限制检测响应大小;若用于完整页面,应根据业务重新设置上限及解析规则,不能继续用“返回合法IP”判断页面采集成功。
排错时可在受控本地查看curl_error()的详细信息,分享前遮挡网关、路径和其他敏感内容。示例只输出curl_strerror()对应的通用错误类别,减少意外写入日志的信息。
Rola IP的地区、固定会话与轮换如何配置?
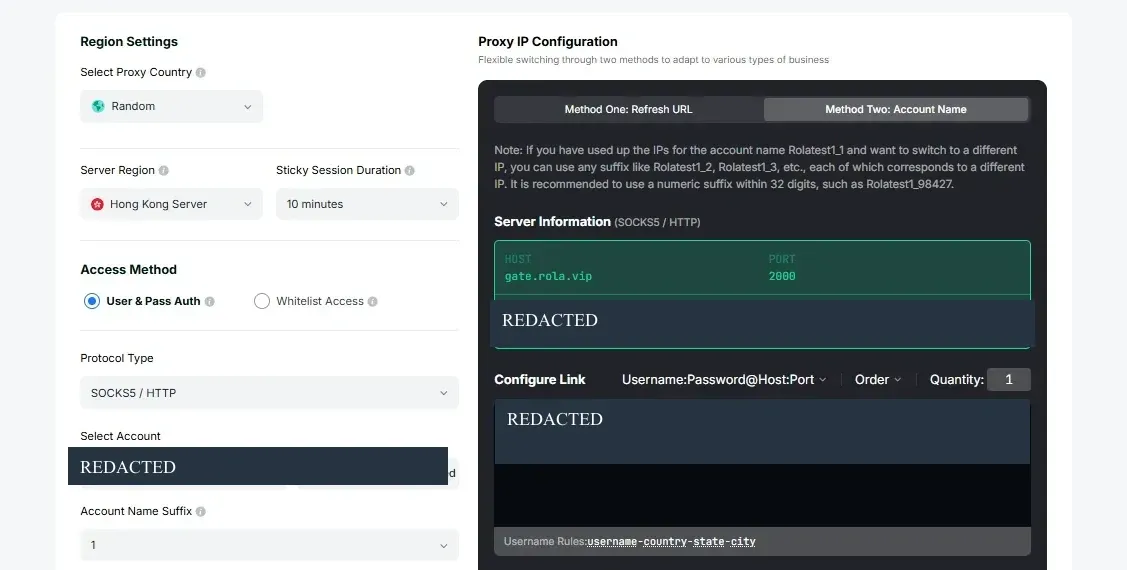
**Rola IP的路由参数可以放在生成的用户名中,PHP只需原样传递该用户名。**应用代码负责请求和数据处理,网络类型、位置与会话按具体产品的规则配置。
以下按网络类型列出可评估的场景与配置项,具体支持范围以当前产品文档和账号可用资源为准:
| 网络 | 可优先评估的场景 | 需核对的配置项 | 使用边界 |
|---|---|---|---|
| 动态住宅代理(rotating residential proxies) | 区域内容、电商显示、住宅网络环境检查 | 国家、州、市、会话及轮换参数 | 州、市资源与目标接受程度需实际验证 |
| 动态数据中心代理(rotating datacenter proxies) | 允许机房网络的API与独立请求 | 国家及会话控制 | 目标可能识别为数据中心网络 |
| 移动代理(mobile proxies) | 移动网络环境与移动业务QA | 国家及会话控制 | 库存和具体访问结果不能由类型推定 |
以下示例用于说明Rola用户名中的地区与会话参数,test是占位账号,不是可用凭据;实际使用时核对当前产品支持的格式:
| 用户名示例 | 含义 |
|---|---|
test-country-us |
请求美国出口 |
test_1-country-us-sessiontime-10 |
使用会话标识1,请求10分钟会话 |
test-country-us-f-1 |
请求按逐请求轮换模式选择出口 |
test_1-country-us-state-ny-city-newyork |
动态住宅网络中的州、市及会话示例 |
下划线后的值是会话标识(session ID),sessiontime用于请求会话时长。可用时长范围与适用网络以当前产品参数说明为准;表中的sessiontime-10表示请求10分钟会话,不代表所有账号都支持相同设置,也不保证出口节点在此期间始终在线。
固定出口为什么不能替代Cookie?
**固定会话(sticky session)管理代理出口的持续性,Cookie管理网站的应用状态,二者需要分别维护。**同一出口不会让新建的PHP句柄自动继承登录Cookie;切换IP也不会自动清空Cookie。
若获授权流程需要在同一句柄内保留Cookie,可在执行请求前启用内存Cookie引擎:
curl_setopt($handle, CURLOPT_COOKIEFILE, '');
之后复用该句柄完成相关步骤。上面的出口检查脚本只发出一次请求并关闭句柄,不实现登录或跨进程Cookie持久化。跨进程保存Cookie时需另外设置受保护的Cookie文件,不同账号或任务不共享可变Cookie状态。
同一任务复用用户名中的会话标识;独立任务再创建独立会话。出口可能因会话到期或节点离线提前改变,固定会话不是永久独享IP保证。f-1用于独立、无状态检查,不能与要求持续身份的登录、结算流程混用;轮换也不保证每次得到此前从未使用过的IP。
如何验证代理生效,并完成3个URL的小规模检查?
验证对象应是实际运行curl的进程,而不是另一个浏览器或另一台服务器。 先使用获准的IP查询接口,再检查业务目标。网页版IP查询的结果不能证明PHP-FPM或定时任务走了相同路径。
需要辅助排查端点连通性时,可使用Rola IP的代理检测工具。在线工具的结果只反映其测试环境,不能替代实际PHP进程中的出口验证。提交前先确认工具的凭据处理方式,优先使用临时测试凭据。
如允许直连,可先建立基线。Bash中执行:
curl -q --proxy "" --noproxy "*" --connect-timeout 10 --max-time 30 "https://api.ipify.org?format=json"
Windows PowerShell中使用独立的[直连检查配置],避免通过Shell传递空代理地址:
proxy = ""
noproxy = "*"
connect-timeout = 10
max-time = 30
url = "https://api.ipify.org?format=json"
在配置文件所在目录执行:
curl.exe -q --config .\direct-check.conf
直连配置不包含代理用户名或密码。比较两种路径时,保持检测URL、客户端和超时设置一致。
再运行代理命令或PHP脚本,比较出口并记录协议、网络类型、地区配置、会话标识、时间、状态、错误码和响应字节。共享日志前对会话标识与出口做必要脱敏。
使用PHP直连基线时,可以创建单独句柄并设置CURLOPT_PROXY为空字符串;不要改成另一台机器执行后声称比较条件完全一致。IP没有变化也不自动说明配置无效:直连和代理可能共用上游出口,或存在其他路由条件,需要结合配置判断。
然后按以下顺序完成小规模检查:
- 选择3个已获授权、可重复读取的目标URL,按顺序请求,暂不并发。
- 依据目标的访问规则确定间隔。可将约5秒作为演示节奏,但它不是通用安全阈值,也不保证不触发限流。
- 每次同时检查状态、错误、业务字段和地区上下文。HTML页面返回200不等于预期内容存在。
- 对可安全重复的只读请求,连接超时后最多增加1次重试作为试验上限。cURL超时本身不能证明请求未送达,支付、订单或写入操作不能照此重放。
- 401、403、407和429不自动重试。429按
Retry-After及服务规则安排后续请求,不以轮换IP替代配额管理。 - 完成后清理临时凭据与响应文件,仅保留必要的脱敏诊断记录。
本例没有使用-L或自动重定向。遇到3xx先检查Location是否仍处于授权范围,必要时另行请求;若业务启用自动跟随,也应限制跳转次数、允许协议与目标范围。
一次IP查询成功只证明该次请求完成。它不证明所有目标使用同一路由、不证明真实页面可抓取,也不能推出高并发下的成功率。
何时可以使用API白名单接入?
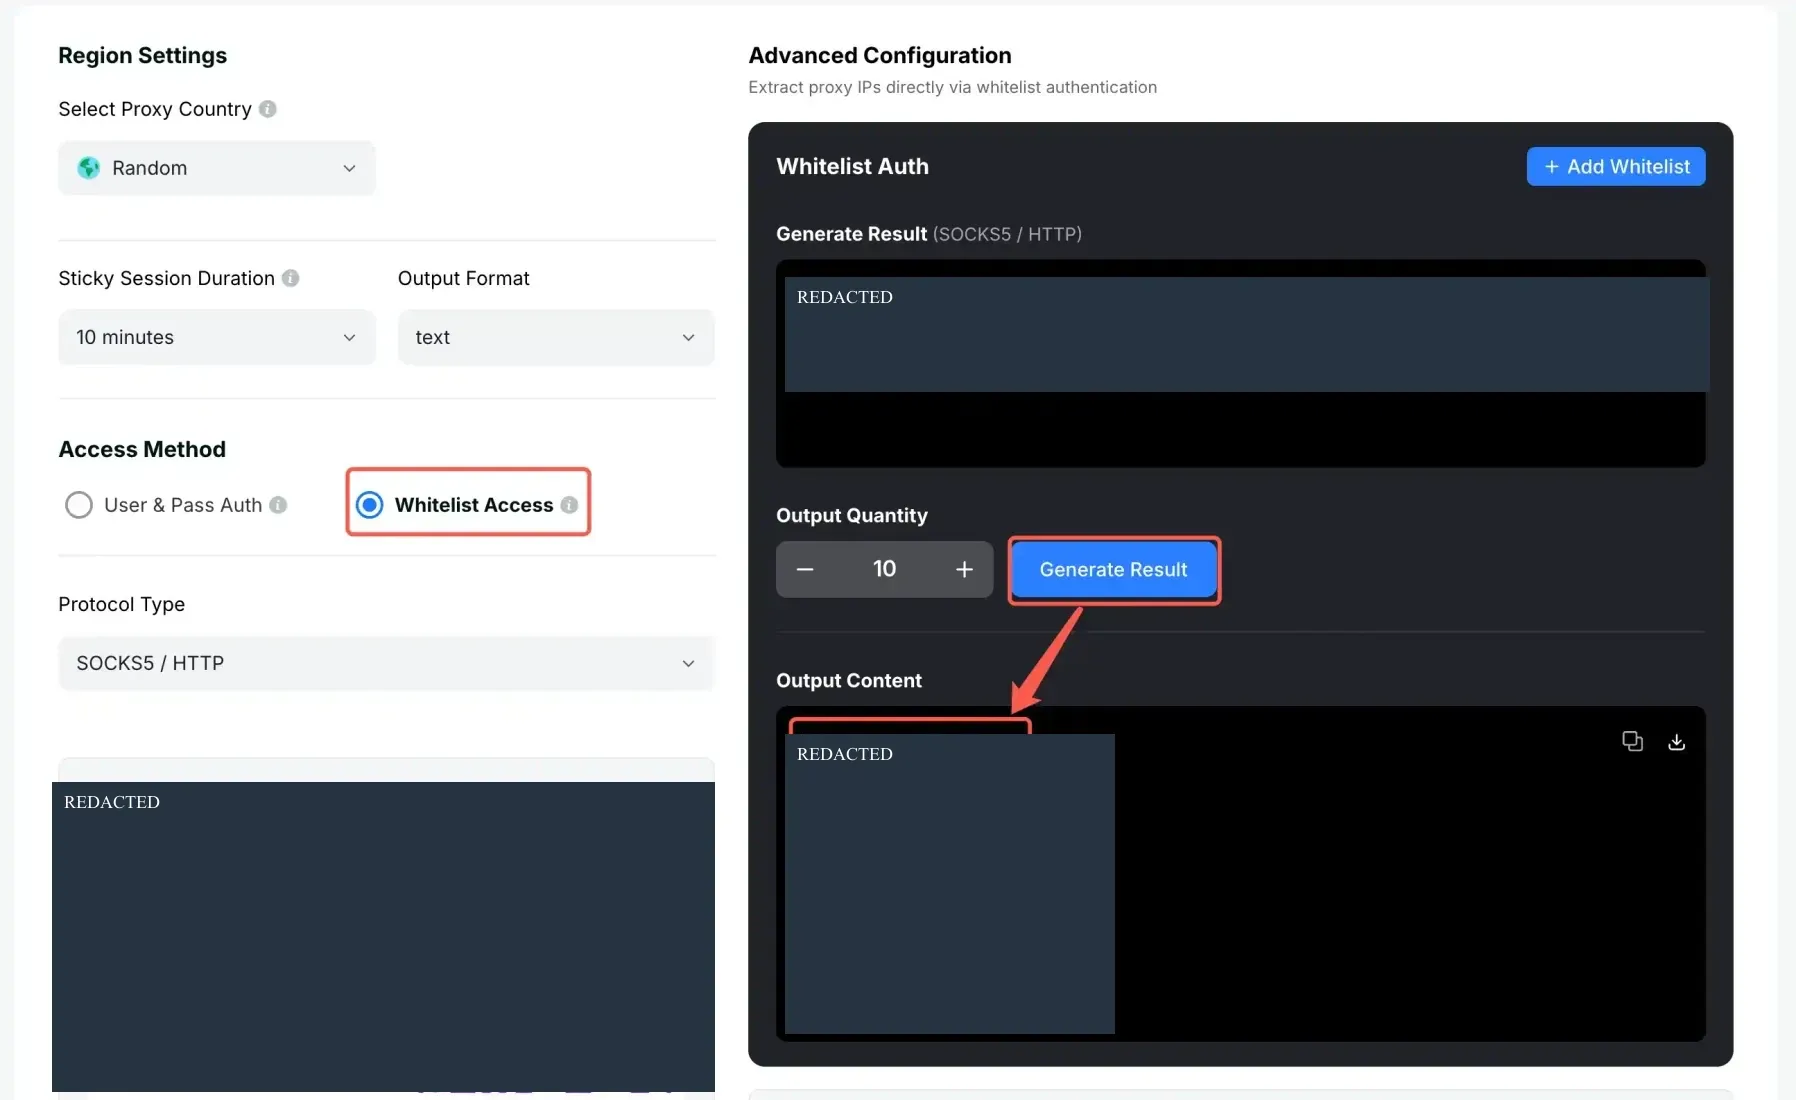
只有当前产品明确支持“来源IP白名单+提取代理端点”的模式时,才能使用相应免密代理。 该模式下,将PHP服务器的公网来源IP加入允许列表,按所需国家、协议、时长和数量提取IP:port,再用这些端点发起请求。
配图中的操作路径为:Proxy Setup→Access Method→Whitelist Access→Add Whitelist→Generate Result。它展示了提取接口和生成结果,实际账号入口可能随产品调整。
| 对比项 | 账号密码接入 | 支持免密提取的白名单模式 |
|---|---|---|
| 身份凭据 | 代理用户名与密码 | 已获准的公网来源及提取配置 |
| 多环境部署 | 可分别管理账号与参数 | 每个实际出口都需符合允许列表 |
| 地区与会话 | 通常由生成用户名等配置携带 | 由提取配置和产品规则决定 |
| 来源IP变化 | 核对账号访问限制 | 更新白名单,否则可能无法提取或使用端点 |
| PHP参数 | 配置代理地址与代理鉴权 | 确认免密后配置提取端点,省略代理密码 |
这里需要区分两层:调用提取API的授权与使用代理网关的授权。存在API访问白名单,不代表账号密码网关自动免密;提取URL中的API密钥也仍是敏感信息。只有文档确认生成端点通过来源IP完成代理认证时,才使用本文的ROLA_PROXY_AUTH=whitelist。
提取到的地址可能是中转入口,不一定就是目标观察到的出口。稳定服务器可评估该模式减少代理密码分发;公网出口频繁变化、环境较多或需要细分会话时,账号密码方式可能更便于管理。两者没有脱离部署条件的统一优劣。
curl设置代理IP后,常见错误怎么排查?
先区分代理连接、HTTPS隧道、目标响应和业务内容,再决定修复位置。 把所有失败都归因于IP不可用,会掩盖实际的鉴权、协议或解析问题。
| 现象 | 优先检查 | 处理方向 |
|---|---|---|
| HTTP代理返回407 | 代理账号、密码、端口、鉴权方法 | 核对代理鉴权,不用目标账号替代 |
| cURL错误5、6 | 代理或目标域名解析 | 检查主机名、DNS及所选SOCKS解析方式 |
| cURL错误7 | 连接建立失败 | 检查主机、端口、协议、防火墙和服务状态 |
| cURL错误28 | 请求超时 | 确定连接或传输阶段,检查路径和超时预算 |
| cURL错误60 | 证书校验失败 | 检查证书链、CA配置、系统时间和HTTPS代理支持 |
| 地区或出口不符 | 国家、州、市、会话标识和查询口径 | 核对产品参数及目标实际区域上下文 |
| 目标返回401或403 | 目标鉴权、权限、Cookie、请求方式 | 使用正确授权入口,不把更换IP当作修复 |
| 目标返回429 | 访问频率、配额及Retry-After |
停止本轮,按服务规则安排后续请求 |
200但没有合法ip字段 |
返回格式或目标内容 | 检查是否拿到登录页、错误页或不同schema |
407:代理认证与网站认证是两次交换
CURLOPT_PROXYUSERPWD用于代理,CURLOPT_USERPWD用于目标服务器,二者不能互换。命令行同样需要区分--proxy-user与--user。代理鉴权的交换过程见everything curl代理认证说明。
访问HTTPS目标时,代理可能在CONNECT阶段返回407,目标还没有返回HTTP响应。因此脚本同时输出proxy_connect_status和http_status。前者为407而后者为0时,优先排查代理认证;0不是服务器发出的HTTP状态码。SOCKS代理没有HTTP CONNECT响应,相应字段为0也可能是正常的。
超时或证书错误:不要先关闭TLS校验
连接超时先检查实际PHP服务器上的网关可达性,而不是只看本机浏览器。证书错误则区分目标TLS与HTTPS代理TLS:前者使用目标证书选项,后者还需代理证书选项和正确的CA配置。
不建议将CURLOPT_SSL_VERIFYPEER=false或-k作为通用修复。它会改变验证条件,并不能解决错协议、错主机名或缺失证书链。HTTP代理配HTTPS目标时,目标数据可以在隧道内加密,但HTTP代理的Basic鉴权并不会因此自动获得客户端到代理的TLS保护。
地区错误、403或429:检查业务条件
地区不符时,检查完整用户名、网络类型和会话标识。州、市参数不应直接复制到不支持的网络;第三方IP定位数据库也可能与目标网站的地域判定不同。
目标返回403或429时,需要检查响应体、授权、频率、Cookie及是否存在专用API。原始cURL不执行浏览器JavaScript,代理也不会替代这项能力。Rola IP可以提供所需网络路由,但不保证解除目标限制或完成验证码验证。
将配置用于实际业务前,还要确认什么?
命令行和PHP配置验证通过后,应把代理参数、会话策略和业务内容校验分开管理。这样更换地区或网络类型时,不必同时修改价格解析和数据存储逻辑。
对于需要住宅网络环境的区域检查,可评估Rola IP住宅代理是否满足地区、协议与会话要求。先取得当前账号的连接配置,在实际客户端验证出口,再用已获授权的少量业务请求检查字段;不要仅凭网络类型推定目标接受程度。
部署时保留证书校验,凭据不进入仓库、截图、CSV或共享日志;若网关主机名也包含内部信息,分享时一并遮挡。日志记录网络类型、目标地区、会话策略、状态、错误、耗时和必要出口信息即可。对目标规则、隐私要求与访问配额的确认,仍属于业务工作流的一部分。
结语
curl设置代理IP的完整流程是:确认协议和鉴权,配置网关,验证实际出口,再检查业务响应。命令行的--proxy、PHP的CURLOPT_PROXY以及Rola用户名中的地区和会话参数,各自解决不同层面的问题。保持它们的职责清晰,才能更快区分代理连接故障、应用状态丢失和目标网站限制。