Minecraft连接超时:Java与基岩版排障指南
2026年9月30日 · 教程 · 21 分钟阅读
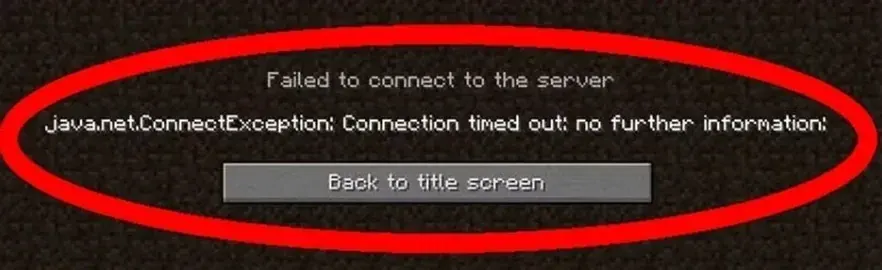
Minecraft连接超时,表示客户端等待的响应没有在规定时间内到达。它不能单凭一句报错证明DNS故障、服务器宕机或代理失效。对于Java版、基岩版玩家及自建服务器的服主,如何解决Minecraft连接超时问题,首先取决于游戏版本、实际连接地址、端口,以及连接停在哪个阶段。
快速结论: 先核对版本、服务器地址和实际端口,再依次检查DNS、对应协议的连通性、服务监听、防火墙与公网入口。Java的TCP测试不能代替基岩版UDP验证。每次只改一个设置,修复后仍需实际入服并复测会话。
阅读顺序: 普通玩家优先查看方法一、二、三、七、八;服主还需检查方法四、五、六。方法三的TCP测试只用于Java网络入口,基岩版应按UDP分支与外部入服结果判断。
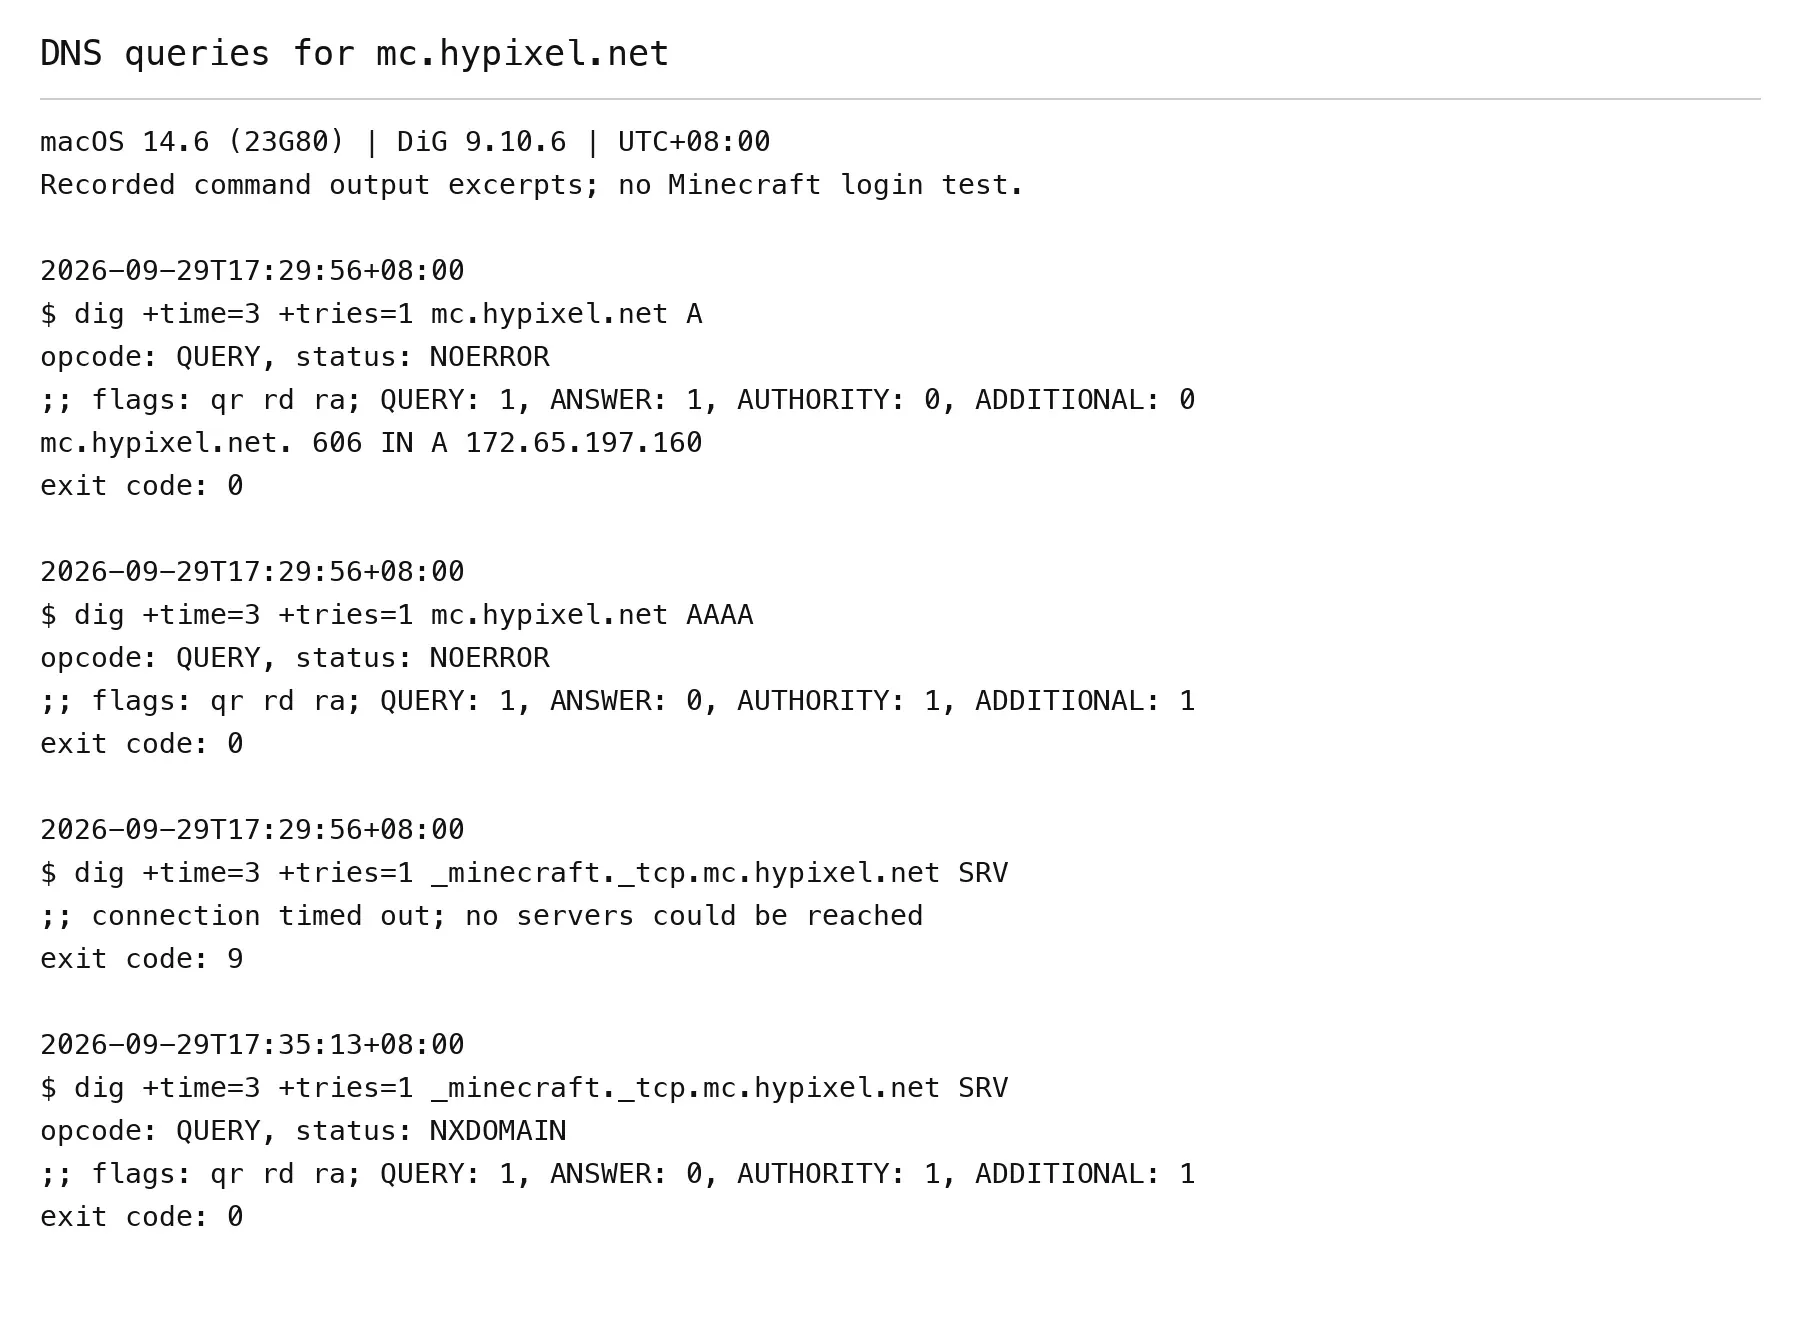
资料与验证范围: 本文于2026年9月29日测试:在macOS14.6上查询mc.hypixel.net的A、AAAA与SRV记录,并测试IPv4下的TCP25565端口。
如何先判断Minecraft连接超时发生在哪一层?
先按影响范围和失败阶段分流,可以减少无效修改。 记录是点击“加入”后立即失败、登录时卡住,还是已经进入世界后断线。首次建立连接与入服后掉线,排查重点并不相同。
| 现象 | 优先检查 | 主要处理方 |
|---|---|---|
| 只有一个服务器超时 | 地址、实际端口、支持版本、服务器状态、白名单 | 玩家与服主 |
| 多个服务器都超时 | 本地网络、出站规则、当前代理或VPN转发路径 | 玩家 |
| 局域网能进,公网无法连接 | 入站规则、端口转发、双重NAT、运营商限制 | 服主 |
| Java的TCP测试成功,游戏仍进不去 | 握手、账号、版本、模组及同一时间的日志 | 玩家与服主 |
| 基岩版无法加入 | 实际UDP端口、IPv4/IPv6、外部客户端入服记录 | 服主与外部玩家 |
玩家可先完成地址、解析和网络路径检查;涉及服务监听、入站规则及路由器映射的步骤,需要服务器或网络管理权限。不要把服主操作当成每位玩家都要执行的修复步骤。
Java版与基岩版分别使用什么端口?
Java独立服务器通常使用TCP25565,基岩版独立服务器通常使用UDP。 默认端口只是起点,实际配置与对外公布的入口才是判断依据。
| 场景 | 常见端口或协议 | 应核对的位置 |
|---|---|---|
| Java独立服务器 | TCP25565 | server.properties中的server-port;用域名连接时还需检查SRV |
| 基岩版独立服务器,IPv4 | UDP19132 | server-port及实际公网端口 |
| 基岩版独立服务器,IPv6 | UDP19133 | server-portv6及实际IPv6配置 |
| Java单人世界“对局域网开放” | 本次开放时游戏内显示的端口 | 当前会话提示,不应默认按25565处理 |
托管平台、路由器端口转发、跨版本网关及自定义配置,都可能改变公网入口。Java参数可参考Paper的server.properties文档,但Paper文档不等于对所有Java服务端实现的保证。基岩版端口与IPv6设置可查阅微软的基岩版专用服务器属性文档。普通代理配置教程不能替代游戏服务端配置资料。
方法一:核对服务器地址、版本与运行状态
从服主公告复制完整地址,确认服务器面向Java版还是基岩版,并核对支持的游戏版本、模组加载器、白名单及自定义端口。Java自定义端口通常写为hostname:port;基岩版的“编辑服务器”界面通常将地址与端口分开填写。
后续命令使用mc.hypixel.net作为可执行的Java网络端点示例,不是基岩版测试服务器。Hypixel的实际加入条件应以其官方入服指南为准。
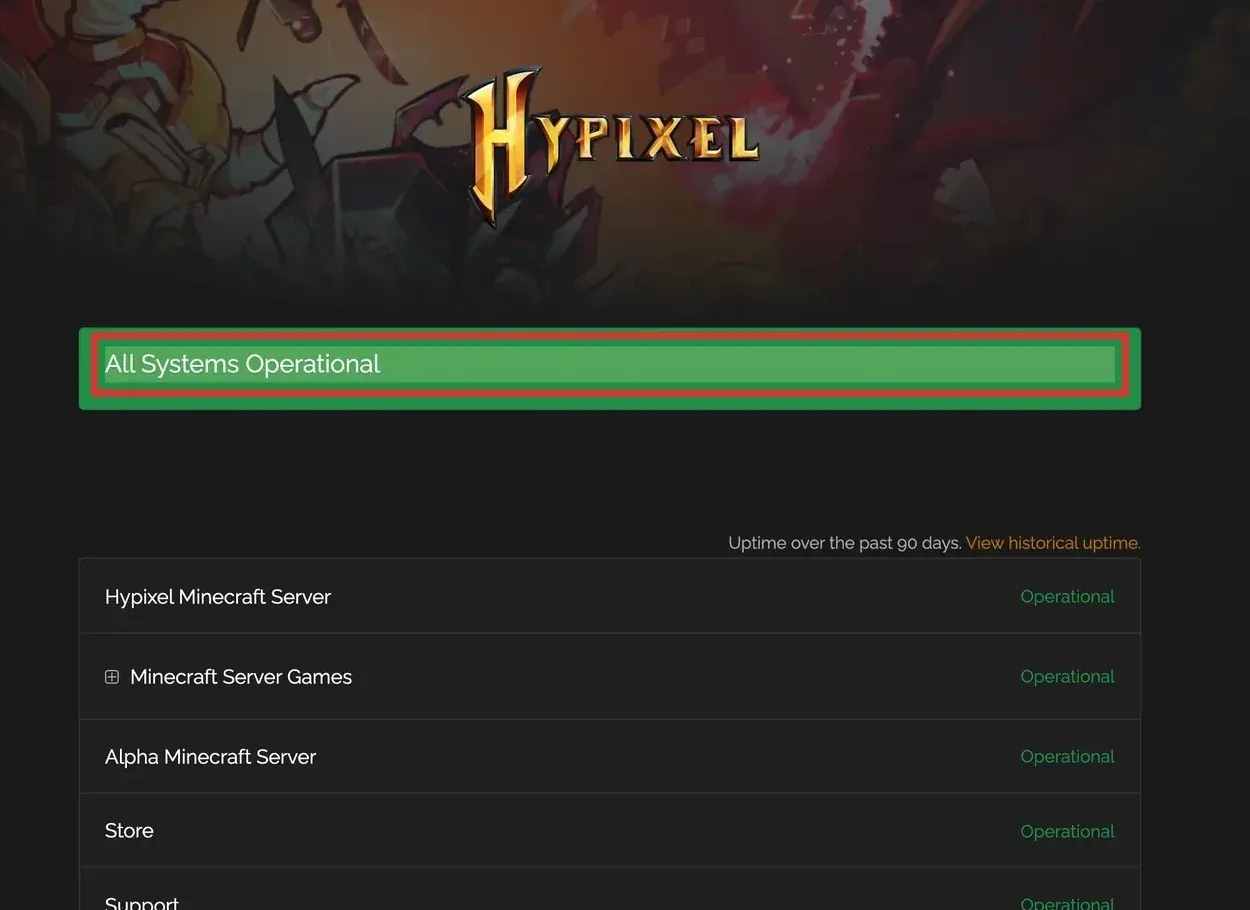
服务器状态页显示正常,只能提供一条线索。还应查看状态更新时间,并请服主核对同一时段的服务进程和日志。“正常运行”不代表你的网络一定能够访问游戏端口,也不代表当前客户端版本可以登录。
方法二:查询输入域名及Java的SRV记录
域名解析(DNS)中的A记录提供IPv4地址,AAAA记录提供IPv6地址。Java服务器若通过默认连接流程使用SRV服务记录,还应查询“_minecraft._tcp.+玩家输入的域名”。SRV可返回另一个目标主机及端口,接下来需要继续解析该目标的A与AAAA记录。
存在多个SRV目标时,优先级和权重会影响选择,应将结果与服主配置、客户端实际行为对照。显式填写端口后客户端是否仍使用SRV,取决于具体实现,不能一概而论。
查询A、AAAA和SRV
以下命令以mc.hypixel.net为例。测试自己的服务器时,将引号内的domain值改为游戏中实际输入的域名;不要把说明文字或尖括号占位符粘贴到命令参数中。
macOS或Linux终端: 先运行dig -v确认命令存在;未安装时需要使用适合该系统的DNS查询工具。
domain='mc.hypixel.net'
dig +time=3 +tries=1 "$domain" A
dig +time=3 +tries=1 "$domain" AAAA
dig +time=3 +tries=1 "_minecraft._tcp.$domain" SRV
Windows PowerShell:
$domain = 'mc.hypixel.net'
Resolve-DnsName -Name $domain -Type A
Resolve-DnsName -Name $domain -Type AAAA
Resolve-DnsName -Name "_minecraft._tcp.$domain" -Type SRV
只有SRV实际返回目标时,才执行下一组命令。 按输出输入Target与Port,不要默认继续使用原始域名。目标主机末尾的点表示完整域名,可以保留。若没有SRV记录,就核对原域名和服主公布的端口,不自行编造目标。
macOS或Linux:
printf '请输入SRV返回的目标主机:'
read -r srv_target
printf '请输入SRV返回的端口:'
read -r srv_port
dig +time=3 +tries=1 "$srv_target" A
dig +time=3 +tries=1 "$srv_target" AAAA
Windows PowerShell:
$srvTarget = Read-Host '请输入SRV返回的目标主机'
$srvPort = [int](Read-Host '请输入SRV返回的端口')
Resolve-DnsName -Name $srvTarget -Type A
Resolve-DnsName -Name $srvTarget -Type AAAA
如何判断DNS输出是否异常?
没有某类记录不一定是故障,应同时读取查询状态和返回内容。
| 查询结果 | 可以说明什么 | 下一步 |
|---|---|---|
NOERROR,但所查类型的答案数为0 |
该类型可能未配置;没有AAAA不等于IPv4异常 | 对照服务器是否计划提供IPv6 |
SRV返回NXDOMAIN或空答案 |
可能没有配置对应服务记录 | 与服主确认是否需要SRV |
SERVFAIL、解析器无响应或查询超时 |
解析链路可能存在问题 | 检查解析器、缓存、DNS委派及记录 |
| 返回地址与已确认的配置不一致 | 可能有缓存或记录配置问题 | 保存完整结果,与管理方核对 |
Windows可能把部分“无记录”结果显示为错误,因此应读取准确错误类型,不能见到报错就断定DNS损坏。参数说明见微软的Resolve-DnsName文档。
直接用IP能连接,也只能缩小范围:原域名可能涉及SRV、IPv6或按主机名转发的网关。反过来,成功解析出IP并不证明游戏端口可达。
方法三:测试Java实际连接目标的TCP端口
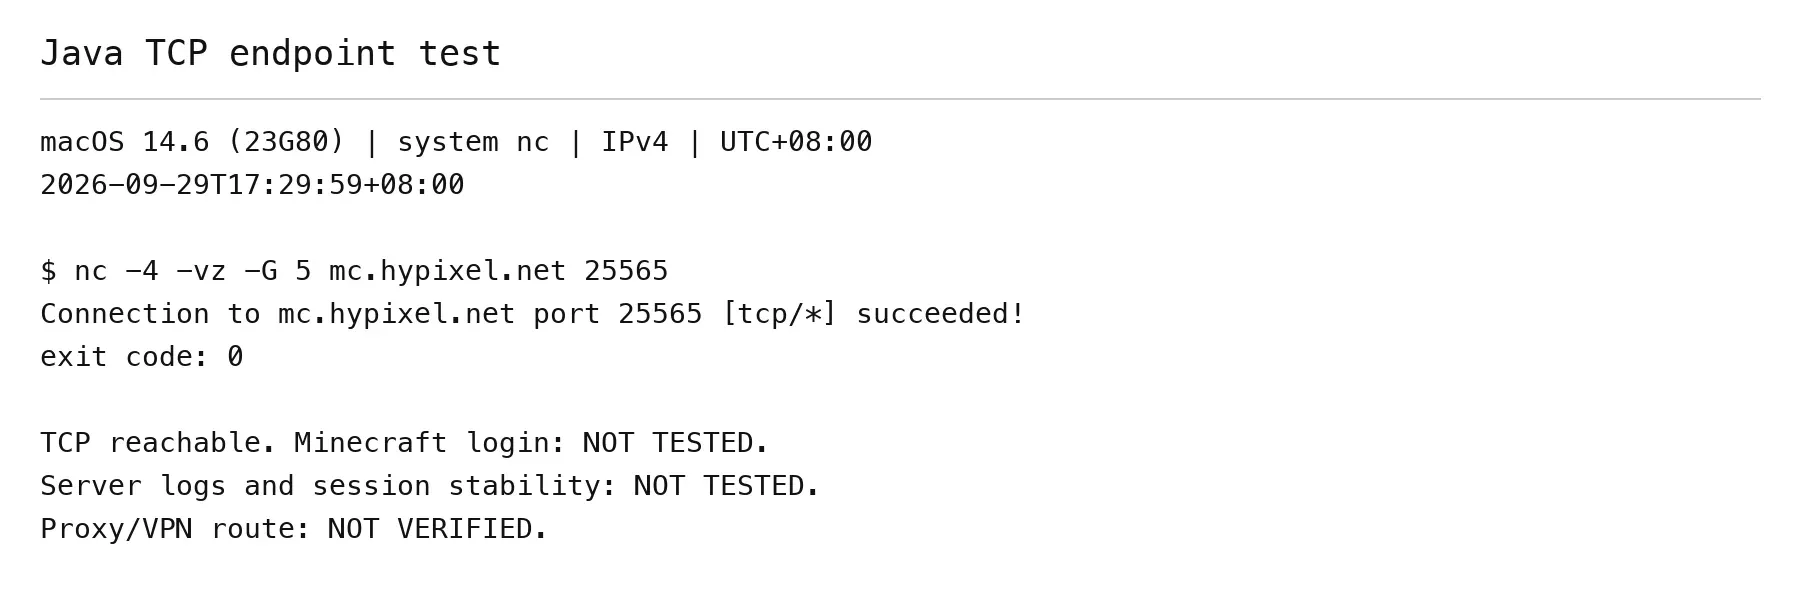
先确定真正要访问的主机与公网端口。有SRV时采用其返回目标和端口;没有SRV时采用公告或配置中的值。这里测试的是TCP建立连接能力,不是游戏账号登录。
macOS系统自带的nc:
printf '请输入实际目标主机:'
read -r target_host
printf '请输入实际TCP端口:'
read -r target_port
nc -4 -vz -G 5 "$target_host" "$target_port"
**Linux上的OpenBSD版nc:**先检查nc -h;其他实现的选项和超时行为可能不同。
printf '请输入实际目标主机:'
read -r target_host
printf '请输入实际TCP端口:'
read -r target_port
nc -4 -vz -w 5 "$target_host" "$target_port"
Windows PowerShell:
$targetHost = Read-Host '请输入实际目标主机或IP'
$targetPort = [int](Read-Host '请输入实际TCP端口')
Test-NetConnection -ComputerName $targetHost -Port $targetPort
macOS的-G用于连接超时,不能假定与所有Linux版本的-w完全相同。上述-4命令只测IPv4;若要测试IPv6,需先确认IPv6地址与路由可用,再在支持的工具中改用-6。PowerShell应记录RemoteAddress,判断实际测试的是哪类地址。IPv4成功不能证明IPv6正常。
| 输出或现象 | 可以得出的结论 | 不能据此确认的内容 |
|---|---|---|
succeeded或TcpTestSucceeded : True |
对本次目标建立了TCP连接 | Minecraft握手、账号认证、白名单、模组兼容性及基岩版UDP |
| 连接超时 | 在期限内未完成相应连接过程 | 不能只凭此判断服务器宕机 |
Connection refused |
收到了明确拒绝,可能来自未监听端口或中间设备 | 不能等同于“等待无响应”的超时 |
工具参数可参考微软的Test-NetConnection文档。若连接超时,应继续核对监听、路由与防火墙,再判断服务是否离线。
方法四:服主检查服务监听与绑定地址
Java服主应确认进程仍在运行,server.properties中的server-port与本机监听端口一致,再核对对外公布的入口。服务如果只绑定127.0.0.1或::1,就只接受本机回环连接。server-ip通常留空,不应填入这台主机网卡并未持有的公网地址。
跨版本网关或前置代理有独立的监听和转发设置,需要分别核对,不能只看后端Java端口。
Windows PowerShell,检查Java监听:
$listenPort = [int](Read-Host '请输入Java本地监听端口')
Get-NetTCPConnection -LocalPort $listenPort -State Listen
macOS或Linux,已安装lsof时:
printf '请输入Java本地监听端口:'
read -r listen_port
lsof -nP -iTCP:"$listen_port" -sTCP:LISTEN
基岩版检查UDP绑定。Windows可使用:
$udpPort = [int](Read-Host '请输入基岩版本地UDP端口')
Get-NetUDPEndpoint -LocalPort $udpPort
Linux可运行以下命令,在输出中查找实际端口:
ss -lunp
核对LocalAddress、OwningProcess或进程名,以及基岩版的server-portv6。必要时使用适当权限查看所属进程;端口号相同不等于监听的就是游戏服务。
UDP有绑定不代表公网数据已经到达。 应用日志没有连接条目,也不能证明数据包从未到主机,因为服务未必记录每个UDP数据报。需要进一步定位时,可查看防火墙计数器,或在授权范围内按实际协议和端口抓包。云主机还需检查安全组;容器部署则应核对端口发布以及TCP、UDP是否选对。
方法五:分别检查玩家出站与服务器入站规则
玩家连接他人服务器,重点是游戏进程是否被出站规则拦截;服主对外提供服务,重点是相应进程、协议和端口的入站规则。启动器获准联网,不代表它启动的java或javaw也已经放行。
Windows:确认实际进程与网络配置文件
可在任务管理器中核对实际游戏进程路径,再到Windows防火墙规则中检查对应应用、方向和当前网络配置文件。路径会因启动器与运行时不同而变化,不应直接套用其他设备的Java路径。公司设备可能受集中策略管理,需要网络管理员处理。
放行范围应对应实际服务,不建议为排障关闭整套防火墙。微软的允许应用通过防火墙的风险说明解释了应用例外与开放端口的取舍。

图5:英文稿提供的微软帮助页截图,用于说明规则设置边界;并非本文实际修改Windows防火墙的操作记录。
Ubuntu:仅在UFW已启用时添加必要规则
以下步骤仅供服主管理自己的服务器,且服务器确实使用UFW时参考。英文稿测试环境没有执行这些命令。远程管理时,不应为一次测试直接启用原本关闭的UFW;需要先确认管理通道和恢复方法。
先检查并保存当前状态、规则内容与编号:
sudo ufw status verbose
sudo ufw status numbered
只有状态为active时,才按实际版本选择下面一组命令。运行前确认注释标识未被已有规则使用;若已使用,应换成不重复的标识。端口填写游戏在该主机上实际接收流量的端口。
Java的TCP规则:
printf '请输入Java服务器实际TCP端口:'
read -r game_port
sudo ufw allow "$game_port/tcp" comment 'mc-timeout-test-20260929'
sudo ufw status numbered
基岩版的UDP规则:
printf '请输入基岩版服务器实际UDP端口:'
read -r game_port
sudo ufw allow "$game_port/udp" comment 'mc-timeout-test-20260929'
sudo ufw status numbered
对照添加前后的规则表,记录实际新增的规则内容与编号。如果UFW提示规则已存在或跳过添加,该规则就不是本次新增项,不能在回滚时删除。启用IPv6的环境可能同时新增IPv4与IPv6规则,应分别识别。
如何只回滚本次新增的UFW规则?
回滚依据是当前规则内容与编号,不是执行时记下的旧编号。 完成外部入服测试后,如需恢复原状态,先重新列出规则,只删除确认由本次测试新增的条目:
sudo ufw status numbered
printf '请输入已确认由本次新增的规则当前编号:'
read -r rule_no
case "$rule_no" in
  ''|*[!0-9]*|0) printf '编号无效,未删除规则\n' ;;
  *) sudo ufw delete "$rule_no" ;;
esac
sudo ufw status numbered
删除确认时再次核对内容。每删除一条,剩余规则可能重新编号;若还有本次新增的IPv6条目,应重新确认编号再删除。结束后与原规则表对照,确保原有规则保留。不使用ufw reset,也不按猜测的旧编号批量删除。命令行为见Ubuntu UFW手册。
方法六:自建服务器检查公网入口与IPv4端口转发
加入别人服务器的普通玩家,通常不需要在家中路由器设置入站端口转发。 自建服务器的服主则需要为服务器保持稳定的局域网地址,将公网入口映射到实际监听端口。外部端口可以不同,协议必须对应。
| 公网入口示例 | 路由器内部目标 | 玩家填写的入口 |
|---|---|---|
| TCP30000 | 192.168.1.50:25565,TCP |
公网地址加:30000 |
| UDP19132 | 192.168.1.50:19132,UDP |
公网地址及端口19132 |
以上是映射示意,不是本文实测配置。公网IPv6需要独立核对地址、路由及入站防火墙,不能照搬IPv4的NAT转发逻辑;地址族基础可参考IPv4与IPv6的区别。
为什么局域网能进,公网却连接超时?
局域网连接绕过了公网入口,因此成功入服不能证明公网转发有效。 在同一网络中直接打开IP查询工具,比较浏览器看到的公网IPv4与路由器WAN侧IPv4。比较前确认浏览器没有使用代理或VPN,否则看到的可能只是转发出口。
如果WAN地址是私有地址、处于100.64.0.0/10共享地址段,或与已确认直连的公网地址不同,应进一步检查上级路由、双重NAT或运营商级NAT(CGNAT)。这些现象是线索,需要核对网络拓扑并向运营商确认,不能仅凭一次IP差异下结论。
测试公网入服时,可请外部玩家或使用手机热点连接,避免路由器不支持NAT回环造成“同一局域网访问公网地址失败”的误判。不建议为排障开启DMZ。运营商未提供可用公网入站路径时,普通出站代理不会替服主建立入站端口转发。
方法七:对比直连、VPN与代理的网络路径
保持设备、账号、目标服务器及游戏版本不变,先记录直连结果,再只改变网络路径。直连正常、转发后失败,应重点检查该路径的DNS、认证、路由、传输协议和延迟;两种路径都失败,则返回服务入口与游戏层继续定位。在学校或公司网络中测试,应遵守网络管理规则。
浏览器代理为什么不一定对Minecraft生效?
浏览器使用代理,不代表游戏进程自动经过同一出口。 浏览器HTTP代理通常不会自动承载Minecraft原生TCP或UDP流量;SOCKS5也需要客户端或转发工具支持并正确配置相应协议。对基岩版而言,代理服务与转发客户端两端都必须支持所需UDP转发,单独写着“SOCKS5”不足以证明可用。
在自己有权限管理并查看日志的测试服务器上,把真实游戏连接、服务端观察到的源地址及会话稳定性放到同一时间线对照。如果前置网关改写源地址,应分别记录网关与后端看到的信息。没有日志权限时,需与服主协作,不把浏览器结果当成游戏连接证据。
更换代理出口会不会让游戏掉线?
是否掉线取决于既有连接和转发状态是否受到影响。 长连接不会因为代理列表更新就自动迁移到新出口;原连接可能继续使用旧路径。若更换出口使TCP连接、UDP地址映射、路由或转发状态失效,则可能需要重新连接。
因此,游戏过程中宜减少无必要的出口轮换,但不能写成“每次换IP必定断线”。应核对转发工具行为,并观察实际入服与会话结果。
Rola IP适合在哪一步参与排查?
Rola IP的相关工具和代理方案可作为出口路径检查与对照测试的入口:先确认目标服务可用,再核对代理端点、客户端转发及游戏连接记录。如果问题确实集中在当前出口路径,可以在协议支持已确认的前提下比较另一条路径,观察结果是否改变。
方法八:端口可达后,继续检查游戏层
Java的TCP可达后,依次对照客户端与服务端协议版本、Forge或Fabric加载器、模组、白名单、账号认证,以及启动器实际选用的Java运行时。服主应按失败时间查看日志,区分认证失败、握手问题、模组冲突和网络错误,不应通过关闭认证来回避账号问题。
基岩版需要外部客户端真实发起加入请求,再与服务日志或授权抓包对照,确认UDP双向通信。TCP测试成功或UDP端口已绑定,都不能替代基岩版实际入服验证。
每次只改一个变量,用相同设备、账号和网络复测。修复的判断依据是能够加入并复测会话,而不是某一个检测工具显示绿色。
测试记录与可复现范围
测试只能说明指定时间、环境和目标的DNS及IPv4 TCP结果,不能扩展成所有Minecraft服务器或网络路径的结论。
| 项目 | 记录 |
|---|---|
| 日期与时区 | 2026年9月29日17:29:56–17:35:13,Asia/Shanghai,UTC+08:00 |
| 操作系统 | macOS14.6,构建号23G80 |
| Shell与工具 | zsh5.9(x86_64-apple-darwin23.0);DiG9.10.6;macOS系统nc无单独版本号,原稿记录已检查nc -h |
| 目标 | mc.hypixel.net的A和AAAA;_minecraft._tcp.mc.hypixel.net的SRV;IPv4下的TCP25565 |
| DNS结果 | A:172.65.197.160;AAAA:NOERROR且答案数为0;首次SRV查询超时,退出码9;重试返回NXDOMAIN,退出码0 |
| TCP结果 | 17:29:59执行nc -4 -vz -G 5 mc.hypixel.net 25565,退出码0并显示succeeded |
SRV从超时变为NXDOMAIN是在未改设置的重试中出现,不能描述为“更换DNS修复成功”。记录也没有包含实际游戏入服、基岩版UDP测试、代理路径性能或Windows防火墙修改结果。
结论:如何解决Minecraft连接超时问题?
从版本、地址和实际端口开始,依次核对DNS与SRV、正确协议的连通性、服务监听、公网入站路径及游戏层。状态页、浏览器IP和端口测试分别回答不同问题,只有实际加入服务器并在相同条件下复测会话,才能确认修复结果。
当证据指向出口路径时,再评估Rola IP相关工具与代理方案,先核对协议支持和客户端接入,再进行小范围路径对照。这样才能把“连接超时”定位到可处理的环节,而不是反复更换与原因无关的设置。