
プロキシとVPNの違いとは?仕組み・安全性・用途別の選び方
2026年10月27日 · プロキシ基礎 · 約11分で読める
プロキシとVPNの違いを先に解説
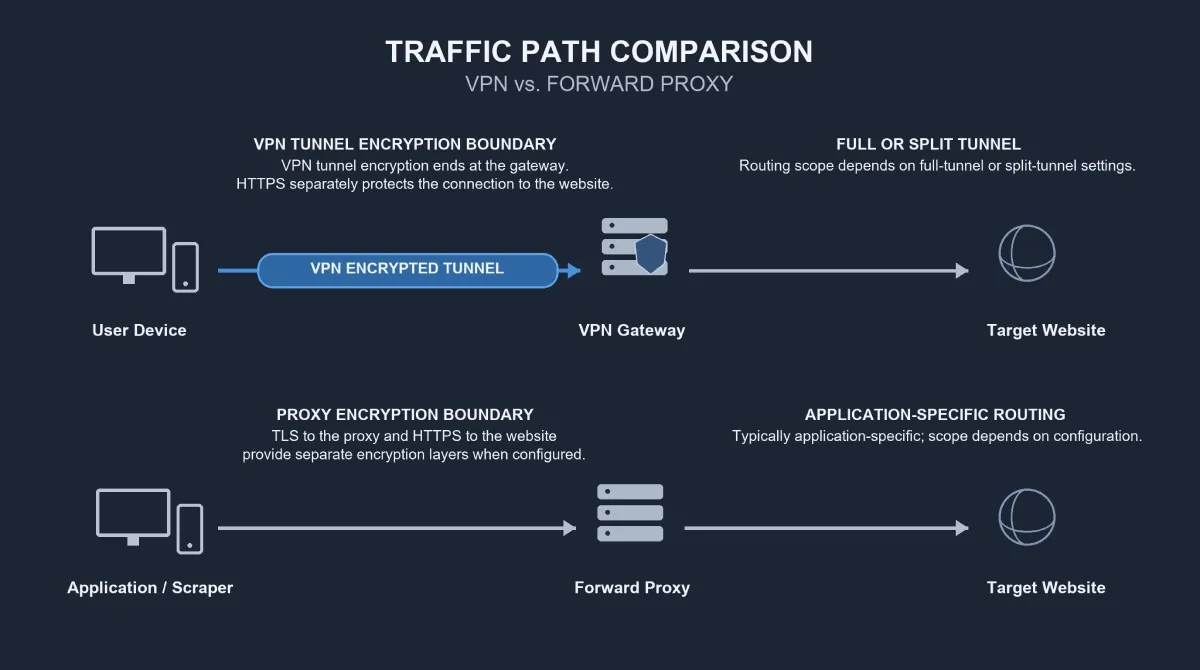
プロキシとVPNは、どちらも中継先を経由して通信し、接続先に見えるグローバルIPアドレスを変えられます。大きな違いは通信を中継する範囲と暗号化の境界です。VPNは一般に端末とVPNゲートウェイ間に暗号化トンネルを作り、フォワードプロキシは設定したアプリケーションのリクエストを中継します。
- 端末の通信を暗号化したい場合は、信頼できるVPNが候補です。
- アプリごとに出口IPやセッションを制御したい場合は、プロキシが候補です。
- 両方の要件がある場合は、VPNとプロキシを併用できます。
プロキシとVPNの違いを一覧で比較
一般的な商用VPNは端末のルーティング対象通信をゲートウェイまで暗号化します。フォワードプロキシは設定したアプリやクライアントの通信を中継します。プロキシの暗号化は接続方式とアプリのプロトコルによって異なります。
| 比較項目 | フォワードプロキシ | 一般的な商用VPN |
|---|---|---|
| 通信経路 | 設定したクライアントの通信。端末全体には別途設定が必要 | 端末やネットワークで選んだ通信。全通信を通す構成が多い |
| 暗号化 | 接続方式とアプリのプロトコルによる | 対象通信を端末からゲートウェイまで暗号化 |
| プライバシー | 中継リクエストの送信元IPを変更。事業者の運用やアプリの追跡も考慮 | ローカル経路上の通信を保護。事業者の運用やアプリの追跡も考慮 |
| IP・セッション制御 | IPプール、出口の分離、ローテーション、スティッキーセッションを利用できる場合がある | ゲートウェイ選択が一般的。複数出口やセッション制御はサービス次第 |
| 地域指定 | 国や都市を指定できるかはサービスと在庫による | 国や都市を選べる範囲は事業者による |
| 速度 | 出口品質、経路、負荷、クライアント、接続先で変動 | ゲートウェイ品質、経路、負荷、トンネル、接続先で変動 |
| 主な料金 | GB単位、IP単位、定額など | サブスクリプション。専用IPは追加料金の場合あり |
| 主な用途 | アプリ単位の経路制御、地域調査、出口IP管理 | 端末の通信保護、閲覧、リモートアクセス |
VPNとは?通信経路と暗号化
VPNは端末またはネットワークとVPNゲートウェイの間に暗号化された接続を確立します。一般的なインターネット向けVPNでは次の経路になります。
端末 -> 暗号化されたVPNトンネル -> VPNゲートウェイ -> 接続先
VPN経由に設定した通信について、接続先には通常ゲートウェイのグローバルIPが表示されます。選択した通信の大半をVPNに通す方式はフルトンネル、指定した通信だけを通す方式はスプリットトンネルです。例外の扱いはクライアント、OS、設定で異なるため、VPNがすべての通信を必ず運ぶとは限りません。
商用VPNは主にインターネットへの経路を変え、組織管理VPNは社内システムへのアクセスを目的とする場合があります。VPNの暗号化はゲートウェイで終わるため、Webサイトとの通信にはHTTPSも必要です。ゲートウェイ以降が平文HTTPなら、VPNだけでWebサイトまで暗号化されるわけではありません。Windowsの経路制御はMicrosoftのVPNルーティング資料を参照してください。
プロキシとは?フォワードプロキシの仕組み
プロキシはクライアントと接続先の間でリクエストを中継します。ここではユーザーやアプリに代わってWebサイトへリクエストを送るフォワードプロキシを扱います。サーバー前段で受信リクエストを処理するリバースプロキシとは役割が異なります。
設定済みのブラウザー、スクレイパー、アプリ -> フォワードプロキシ -> 接続先
アプリ単位のルーティングが一般的ですが、システム設定や追加ツールでより広い範囲を経由させることもできます。あるブラウザーに設定しただけでは、別のプログラムの経路は変わりません。
- プロトコル: HTTPプロキシ、プロキシまでのTLS接続、SOCKS5など。
- 出口IPの種類: データセンター、住宅用、ISP系・静的住宅用など。
- セッション動作: ローテーション型かスティッキー型か。維持時間や継続性はサービスによります。
住宅用サービスがSOCKS5に対応し、ローテーションとスティッキーセッションの両方を提供することもあります。これらは別々の特性です。
プロキシとVPNの暗号化・プライバシー
SOCKS5プロキシ経由のHTTPS通信では、SOCKS5自体が暗号化しなくてもHTTPSがアプリケーションの内容を保護できます。暗号化が働くレイヤーは別々です。接続先がHTTPSでも、プロキシとのネゴシエーション、認証情報、すべての接続メタデータが自動的に暗号化されるわけではありません。
プロキシまでTLSを使えばクライアントとプロキシ間を保護でき、接続先までHTTPSを使えばアプリケーション通信を保護できます。詳細はcurlのTLS証明書ドキュメントを参照してください。VPNもプロキシも匿名性を保証しません。同じアカウント、Cookie、ブラウザー特性、操作パターンによって、IPが変わっても訪問を関連付けられる可能性があります。
VPNとSOCKS5プロキシの違い
プロキシは中継方式の総称で、SOCKS5は接続プロトコルです。対応アプリから指定した出口を経由したいのか、端末の対象通信をVPNで暗号化したいのかで選びます。アプリ対応、DNSの名前解決先、暗号化範囲を確認してください。SOCKS5はデータセンター、住宅用、ISP系のいずれの出口でも使われ得るため、プロトコルだけではIPの由来は分かりません。
SOCKS5のアプリ対応・DNS・認証
ブラウザー、コマンドラインツール、ライブラリーで対応機能や認証方式は異なります。SOCKS5仕様にはTCP接続とUDP ASSOCIATEコマンドがありますが、実際のUDP対応はクライアントとサービスの両方に依存します。仕様はRFC 1928に記載されています。
DNSの名前解決はローカルまたはプロキシ側で行われます。curlなどの対応クライアントでは、socks5h://でプロキシ側のホスト名解決を指定します。この記法はすべてのクライアントに共通ではありません。curlのSOCKS5ホスト名指定を確認してください。
- クライアント対応: プロトコル、対象通信、必要機能を確認します。
- 認証方式: サービスの対応方式と互換性を確認します。
- DNS経路: 名前解決先が要件に合うか確認します。
- 障害時の動作: プロキシ失敗時にエラー、再試行、直接接続のどれになるか確認します。
WebRTCなど別経路の機能は、ブラウザーや設定によってプロキシを経由しない場合があります。SOCKS5対応だけで全通信がプロキシ経由になるとは限りません。
住宅用プロキシとVPNの違い
住宅用プロキシは主に出口IPの由来を示す区分で、VPNは通信をトンネルに通す仕組みです。住宅用の出口IPを提供するVPNもあるため、名称だけで判断せず、通信の保護範囲、地域指定、セッション継続性、IPアドレスの調達方法、料金を確認します。
出口IP・ロケーション・セッション継続性
住宅用プロキシは住宅ネットワークに関連付けられた出口IPを使います。商用VPNではホスティング環境のゲートウェイが一般的です。どちらも接続先が通信をどう分類・許可するかは保証しません。ISP系アドレスもサーバー設備で運用される場合があります。
スティッキーセッションは、事業者の制限や出口の利用可能状況に応じて一定時間同じ出口を維持します。専用の静的IPと同じとは限りません。位置情報データベースで都市判定が異なる場合もあり、言語、Cookie、配送先も表示内容に影響します。
スクレイピングの料金と有効結果あたりのコスト
住宅用サービスはGB単位、VPNはサブスクリプション、ISP系はIP単位や通信量枠で課金される傾向があります。比較前に有効な結果を定義します。対象地域の正しいサイトから必要データを取得し、ログイン画面、ブロック画面、認証画面に置き換わっていない状態が一例です。
有効な結果あたりのコスト = ワークフロー総費用 / 有効な結果数
総費用には通信料、サブスクリプションやIP料金の按分、対象とする運用費を含めます。インフラや保守を除外する場合は事業者への支払額として区別してください。
仮定の例: 事業者料金30ドルで有効な結果が10,000件なら、有効結果1,000件あたり3ドルです。これは計算例であり、Rolaの料金や性能を示しません。リトライ、大きなレスポンス、セッション中断は実質コストを押し上げます。
用途別:VPNとプロキシの選び方
端末の通信を暗号化するならVPN、アプリごとの出口IPや複数地域への接続、セッション制御が必要ならプロキシが候補です。小規模な作業なら既存の接続で足りることもあります。
| 用途 | 検討する選択肢 | 主な要件・注意点 |
|---|---|---|
| 公衆Wi-Fiで暗号化して閲覧 | VPN | 信頼できる事業者、ルーティング、HTTPS |
| 社内システムへアクセス | 組織管理VPN | 承認されたアクセスと組織要件 |
| 対応アプリだけ経路変更 | フォワードプロキシ | プロトコル、認証、DNS対応 |
| 1地域で小規模な収集試験 | 既存接続、VPN、プロキシ | 別出口IPが必要か確認 |
| 公開ページを継続収集 | 必要に応じ管理型プロキシ | データ妥当性、頻度、同時接続、接続先挙動を検証 |
| 地域別価格・検索結果の比較 | 地域指定プロキシ | 接続先から見える地域とローカライズを検証 |
| 許可されたブラウザーセッション維持 | 静的ISP出口またはスティッキーセッション | 出口安定性、維持時間、アプリ状態 |
| 低予算で中継を使う | データセンタープロキシ | 接続可否、処理量、実質コストを試験 |
| 運用アクセス保護と出口管理 | VPNとプロキシ併用 | ルーティングと接続先に見える出口を検証 |
スクレイピングにはVPNとプロキシのどちらが適していますか?
複数地域の出口IPやリクエストごとの経路制御が必要なら、プロキシが候補です。少量の公開データを取得するだけなら、VPNやプロキシを追加せずに要件を満たせる場合もあります。
VPNは端末の通信保護や社内システムへの接続に役立ちますが、導入しただけでデータ収集の成功率が上がるわけではありません。必要な地域のデータを取得できるか、セッションを維持できるか、有効な結果あたりのコストはいくらかを同じ条件で比較します。
VPNとプロキシを併用するケース
VPNで社内インフラへの運用アクセスを保護し、プロキシで外向きの収集出口を制御できます。クライアントからプロキシまでの接続がVPNを通るかは、ルーティング、スプリットトンネル、クライアント配置で決まります。併用で設定や遅延が増えることもあります。
スクレイピング・自動化向けプロキシの選び方
選定は 対象と地域 → セッション時間 → 同時接続数と通信量 → IPの種類とローテーション → 予算 の順で進めます。出口IPを選ぶ前に、収集単位と検証条件を決めてください。
地域・セッション時間・同時接続数を決める
ローテーションは独立したリクエストの分散に役立ちますが、同じ出口IPが必要な処理ではセッションの継続を妨げる場合があります。ログイン後にIPが変わると、新しいネットワーク環境と判定される場合があります。セッションを維持するには、出口IPの安定性に加えてCookieやストレージの保持も検討します。
プロトコル、認証、同時接続上限、セッション挙動、IP在庫、連携手順を確認します。IPローテーションはリクエスト間隔やセッション管理の代わりではありません。アカウント制限、Cookie、ブラウザー特性、レート制限、行動ベースの判定も影響します。
例1:地域別の商品価格を比較する
公開商品価格の収集では、各市場の出口、正しい通貨とロケール、地域ごとの閲覧を完了できるセッション時間が必要です。地域指定プロキシを候補とし、実測とコストからデータセンター系か住宅用かを判断します。地域、通貨、商品バリエーション、必要項目を検証し、Cookieや言語も統一してください。
例2:許可されたブラウザーセッションを維持する
許可されたアカウント自動化では出口の安定性、Cookieやストレージの保持、必要なセッション時間が求められる場合があります。静的ISP出口やスティッキーセッションを比較し、ログイン継続性、再認証頻度、出口障害時の動作を検証します。IPを維持しても認証期限や接続先の方針を越えてセッションを保証するものではありません。
プロキシサービスを公平に比較する方法
同じ負荷と集計ルールで代表的な試験を行います。有効結果率、単位時間あたりの有効件数、転送量、リトライ回数、有効結果あたりのコストを測定します。必要ならレイテンシの95パーセンタイル(p95)も確認します。
有効結果率 = 有効な結果数 / 試行した収集単位数
収集単位を「1ページ分のデータ取得」とするか「1回のネットワークリクエスト」とするか、リトライをどう数えるかを明記し、全サービスで同じ定義を使います。対象、地域、セッション時間、同時接続数は、本番運用を想定した条件で試験してください。1回の成功だけでは継続負荷への適性は判断できません。
プロキシ利用でよくある失敗と確認事項
出口IPの変更だけでは、収集の安定性やセッションの継続性は確保できません。取得データの検証、再試行の制御、認証情報の管理まで含めて設計します。
- セッション途中で出口を切り替える: セッション時間に合う動作を選び、必要なアプリ状態を維持します。
- IP変更で識別がリセットされると思い込む: アカウント、Cookie、設定、操作内容は出口を越えて関連付けられる場合があります。
HTTP 200をすべて成功と数える: 必要項目を検証し、認証・エラーページと使えるデータを区別します。- 失敗を同じ方法で再試行する: 失敗を分類し、回数に上限を設け、再試行の間隔を徐々に延ばすバックオフを行います。
Retry-Afterヘッダーがある場合は、その指定に従って待機します。仕様はHTTP Semanticsで定義されています。 - 接続上限や出口の稼働状況を無視する: 現実的な負荷で試験し、障害時の動作を決めます。
- 認証情報や通信保護を軽視する: 秘密情報を保護し、証明書検証と適切なアクセス制御を維持します。
事業者のログ方針とIPアドレスの調達方法も確認してください。データ収集では適用法令、アクセス権限、サイト規約、個人データの最小化に配慮します。robots.txtはクローラー向けの巡回ルールを示しますが、アクセスを許可するものではありません。Robots Exclusion Protocolもルールとアクセス認可を区別しています。
Rola IPでプロキシ環境を検討する
プロキシとVPNは通信の暗号化、出口の制御、または両方が必要かで選びます。地域別の収集では、必要地域、セッション動作、プロトコル、通信量に照らして住宅用プロキシを評価し、試験結果で適合性を判断してください。