
디스코드 보안 봇 설정 방법: 권한, AutoMod, 프록시 점검
2026년 11월 9일 · 가이드 · 읽는 데 26분
디스코드 보안 봇은 스팸 차단, 신규 회원 확인, 운영 기록 저장 같은 작업을 자동화합니다. 다만 이름에 ‘Security’가 들어간다는 이유만으로 신뢰해서는 안 됩니다. 개발사와 공식 설치 경로를 확인하고, 요청 권한을 검토한 뒤 비공개 테스트 서버에서 동작을 검증하세요.
서버 관리자는 Discord 기본 안전 기능과 봇 권한 설정부터 확인하면 됩니다. 자체 봇을 운영하는 개발자라면 뒤쪽의 외부 작업자와 프록시 구성도 참고하세요. 일반적인 서버 운영에는 프록시가 필요하지 않습니다.
핵심 요약
Discord AutoMod로 기본 규칙을 먼저 만들고, 부족한 기능에만 별도 보안 봇을 추가하세요. 권한과 역할 순서를 검토하고 일반 회원 계정으로 차단, 알림, 기록을 시험해야 합니다. 자체 작업자가 고정 출구 IP나 허가된 지역별 확인 작업을 수행할 때만 외부 요청에 프록시를 설정하세요. 아래 Python 코드는 참고용이며 오류 처리는 모의 시험만 거쳤습니다. Rola IP의 실제 연결은 검증하지 않았습니다.
디스코드 보안 봇은 무엇을 하나요?
보안 봇은 스팸이나 권한 변경처럼 운영자가 놓치기 쉬운 상황을 정해 둔 규칙에 따라 처리합니다. 제품에 따라 스팸 삭제, 신규 회원 제한, 운영 이벤트 기록, 역할·채널의 파괴적 변경 감지 등을 지원합니다. 메시지를 차단한다고 해서 서버 설정 훼손까지 막을 수 있는 것은 아닙니다.
- 공개 게임 서버에서는 가입 절차와 대량 멘션 관리를 우선 검토할 수 있습니다.
- 기업 커뮤니티에서는 조치 기록과 담당자에게 전달하는 절차가 중요합니다.
- 권한이 큰 역할이 많은 서버라면 새 애플리케이션을 추가하기 전에 역할 구조를 점검해야 합니다.
모든 제품에 공통으로 적용되는 ‘Security Bot 대시보드’는 없습니다. 관리 화면은 개발사 공식 사이트나 문서에서 열어야 합니다. 긴급 인증을 요구하는 DM 속 링크를 그대로 따르지 마세요.
디스코드 보안 봇은 안전한가요?
표시 이름과 프로필 이미지만으로는 판단할 수 없습니다. 어떤 애플리케이션인지, 누가 배포하는지, 어떤 권한과 데이터를 요구하는지 확인하세요.
- 개발사 공식 문서의 초대 링크와 실제 승인 화면을 대조합니다.
- 메시지 내용, 운영 로그, 인증 정보의 수집·보관 방침을 확인합니다.
- 필요한 기능에 맞는 권한만 부여해 비공개 서버에 먼저 설치합니다.
- 인증 화면은 서버의 기존 안내 채널에서 직접 엽니다. 계정 토큰·복구 코드 입력이나 PC 명령 실행을 요구하면 중단하고 기존 경로로 운영진에게 문의합니다.
VPN이나 프록시를 사용한다는 이유만으로 회원을 악의적 사용자로 판정해서도 안 됩니다. 공용망과 개인정보 보호 도구 때문에 오탐이 생길 수 있습니다. 외부 인증 페이지를 쓴다면 수집 정보를 알리고 이의 제기 경로를 마련하세요.
Discord 개발자 문서의 Guild Member Add 이벤트는 서버 회원 객체와 서버 ID를 전달합니다. 연결된 회원 객체와 사용자 객체 명세에는 회원 IP 주소 필드가 없습니다(문서 확인일: 2026년 10월 29일). 이는 해당 봇 이벤트 명세에 대한 설명이며 외부 인증 사이트의 수집 범위까지 뜻하지는 않습니다.
디스코드 보안 봇은 어떻게 고르나요?
서버의 실제 위험을 줄이면서 운영 부담을 감당할 수 있는 제품을 고르세요. 유료 결제나 여러 봇 설치에 앞서 필요한 기능과 검증 방법을 정리하는 편이 좋습니다.
| 선택지 | 적합한 상황 | 확인할 점 |
|---|---|---|
| Discord AutoMod | 키워드·스팸 대응부터 시작할 때 | 규칙 예외, 차단 결과, 운영자 알림 |
| Wick | 역할·채널의 파괴적 변경이 걱정될 때 | anti-nuke, 격리, 복구 기능의 실제 설정과 권한 |
| 일반 운영 봇 | 일상적인 메시지·회원 관리가 중심일 때 | 규칙, 예외, 로그, 요금제별 기능 |
AutoMod 공식 문서로 기본 기능을 확인하세요. Wick의 anti-nuke·격리·복구 기능은 기능 문서에 설명되어 있지만 설치만으로 모두 작동한다고 가정해서는 안 됩니다. 여러 봇에 같은 처벌 규칙을 걸면 조치가 중복될 수 있습니다. 무료 기능은 현재 요금제에서 확인하세요. GitHub의 공개 코드도 유지보수, 의존성, 설치 스크립트와 비밀 정보 처리를 별도로 검토해야 합니다. Reddit 평가는 문제를 찾는 단서이지 보안 감사 결과는 아닙니다.
디스코드 서버의 기본 안전 설정은 어떻게 하나요?
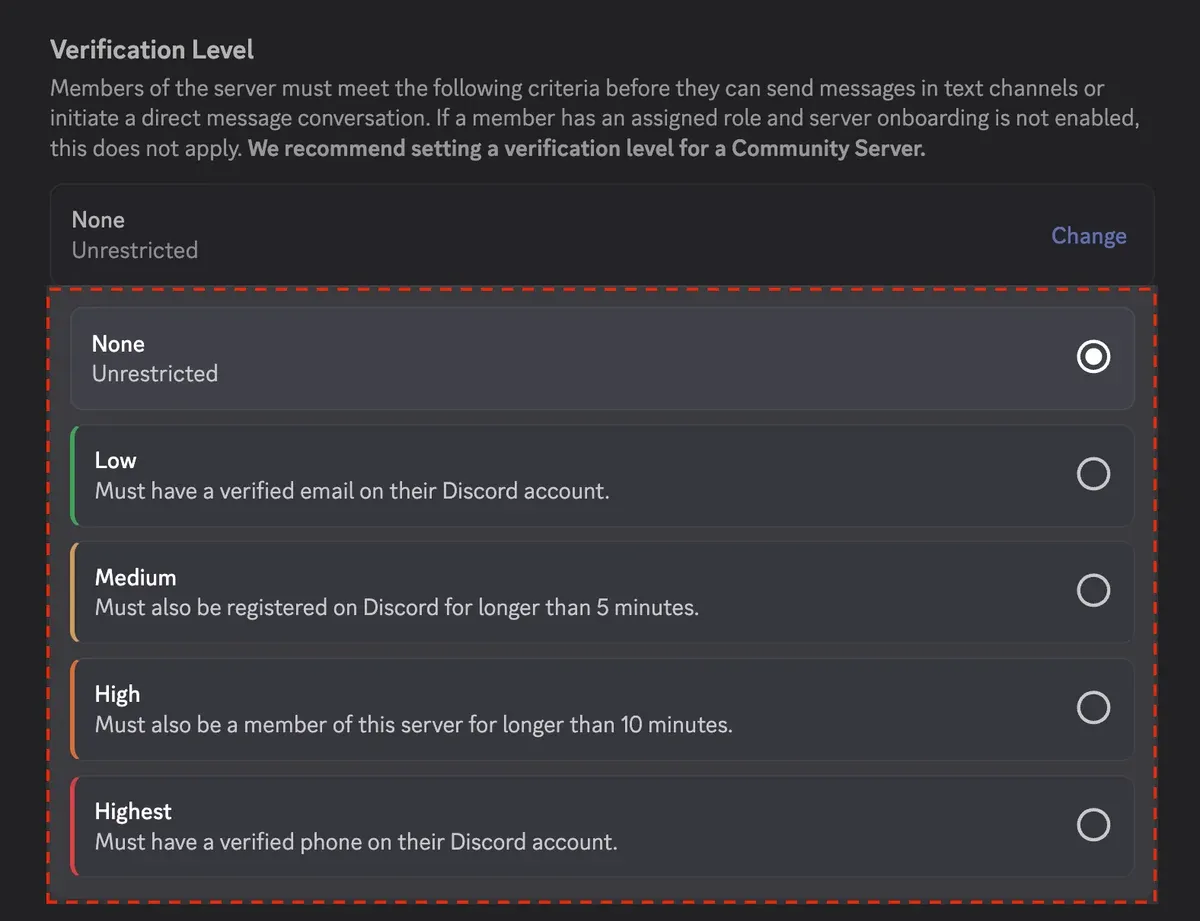
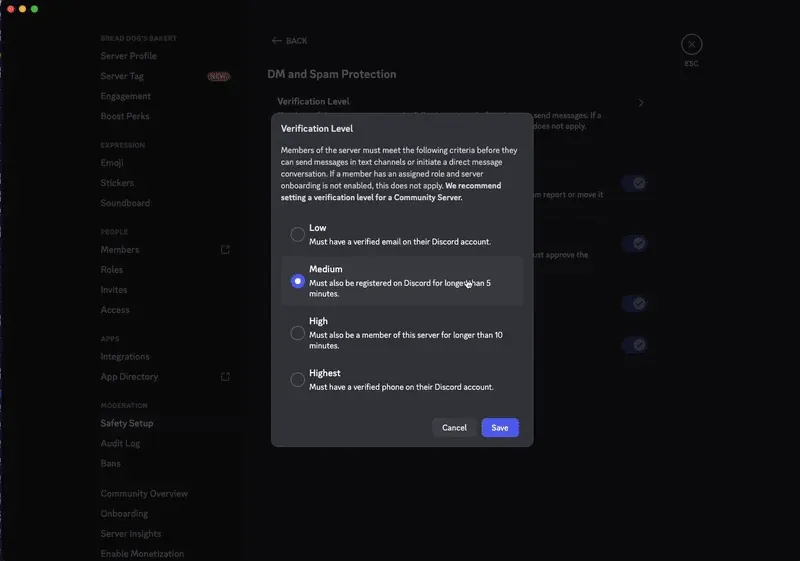
비공개 테스트 서버에서 기본 설정을 만들고 일반 회원 계정으로 결과를 확인하세요. 아래 이미지는 Discord 공식 안내 화면이며 이 글을 위해 구성한 서버의 실측 화면이 아닙니다.
1. 봇 설치 전 기준 마련
운영진 전용 로그 채널과 일반 회원·운영진·관리자 역할을 준비합니다. 봇 장애 시 규칙을 중지하거나 복구할 절차도 적어 두세요. Safety Setup에서 인증 수준을 설정합니다. 커뮤니티 서버에서는 DM and Spam Protection 아래에 보일 수 있습니다. Discord 인증 수준 안내에서 현재 요구 사항을 확인하세요.
2. 설치할 애플리케이션 확인
호스팅형 봇은 공식 문서의 초대 링크로 테스트 서버에 설치합니다. 타사 봇을 쓰기 위해 별도 개발자 애플리케이션을 만들 필요는 없습니다. 자체 봇은 Discord Developer Portal에서 애플리케이션과 봇 사용자를 만들고 Guild Install을 설정하세요. 토큰은 환경 변수나 비밀 관리 도구에 보관하고 필요한 scope와 권한만 부여합니다. Discord 첫 봇 안내는 시작점이지 완성된 보안 봇은 아닙니다.
처리할 이벤트에 맞춰 Gateway intent를 선택하세요. 메시지 내용을 검사한다면 privileged Message Content intent가 필요할 수 있습니다. 쓰지 않는 특권 intent까지 켜서는 안 됩니다.
3. 권한과 역할 순서 확인
권한을 줘도 봇의 역할이 대상보다 낮거나 채널에서 거부되면 조치가 실패할 수 있습니다. Administrator 요청을 기본값처럼 수락하지 말고 실제 기능과 대조하세요.
| 기능 | 필요한 권한 | 역할·채널 제약 | 확인 방법 |
|---|---|---|---|
| 메시지 삭제 | Manage Messages | 채널별 권한이 거부할 수 있음 | 해당 채널에 무해한 시험 메시지 전송 |
| 회원 타임아웃 | Moderate Members | 봇보다 높은 최상위 역할에는 조치 불가 | 임시 계정으로 확인 |
| 회원 차단 | Ban Members | 같은 역할 순서 제약 | 테스트 서버의 임시 계정에만 시험 |
| 인증 역할 부여 | Manage Roles | 봇 역할이 부여할 역할보다 높아야 함 | 일반 계정으로 인증 완료 |
봇 역할을 관리 대상보다 위에 두세요. Discord 권한 문서에서 제약을 확인할 수 있습니다. anti-nuke 제품에 넓은 권한을 줬다면 설정 변경 권한을 제한하고 소유자 계정에 다중 인증을 적용하세요.
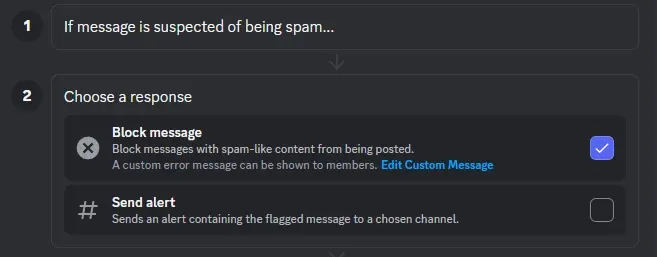
4. AutoMod 키워드 규칙 시험
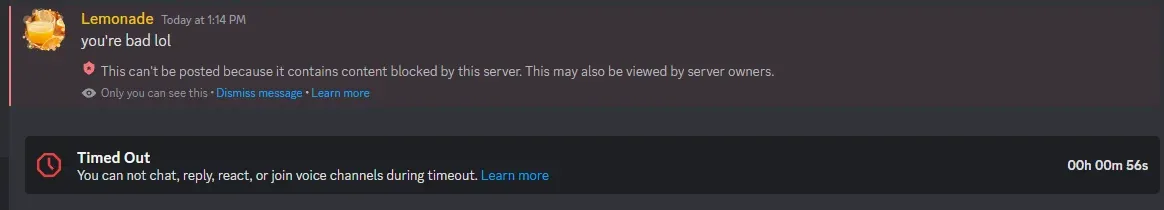
차단과 운영자 알림을 각각 확인해야 규칙을 검증할 수 있습니다.
- 테스트 서버의 Server Settings → AutoMod를 엽니다. 클라이언트에 따라 Safety Setup 아래에 있을 수 있습니다.
- Custom Keyword Rule을 만들고 이름을
Baseline test, 키워드를moderation-test-only로 지정합니다. - Block Message와 Send Alert를 켜고 운영진 전용 알림 채널을 선택합니다.
- 저장한 뒤 시험 채널과 회원 역할이 예외 대상이 아닌지 확인합니다.
- Administrator와 Manage Server 권한이 없는 일반 회원 계정으로 키워드를 보냅니다. 관리자 계정은 예외 처리될 수 있습니다.
- 회원 화면에서 메시지가 차단되고 운영진 채널에 알림이 들어왔는지 따로 확인합니다.
- 결과를 기록한 뒤 임시 규칙을 제거합니다.
이는 독자가 직접 실행할 절차이며 이 글의 제작 과정에서 실제 서버에 적용했다는 기록은 아닙니다.
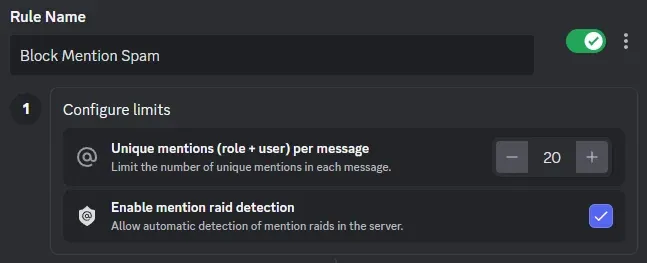
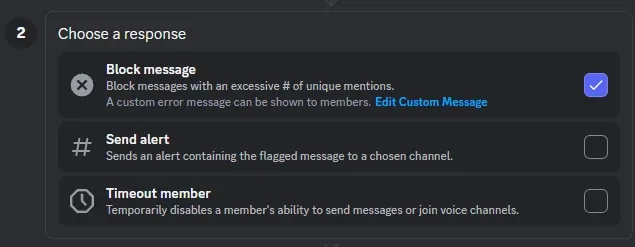
멘션 스팸 규칙도 필요한가요?
대량 멘션이 문제라면 추가하되 정상적인 활동을 막지 않도록 오탐을 살피면서 기준을 정하세요. 아래 화면의 20명은 UI 예시이지 권장 수치가 아닙니다.
보안 봇을 테스트 서버에 설정하는 방법
설치 직후 실서버에 맡기지 말고 권한, 인증, 기록, 복구를 시험하세요. 아래는 Wick 문서를 바탕으로 만든 점검표입니다. 이 글에서는 Wick 계정이나 유료 요금제로 설치하지 않았고 실제 대시보드 버튼이나 무료 제공 범위를 검증하지 않았습니다.
- Wick 설정 문서에서 공식 진입 경로와 애플리케이션 이름을 확인합니다.
- 테스트 서버만 선택하고 승인 화면의 권한을 필요한 기능과 대조합니다.
- 대시보드에서 서버를 선택하고 현재 제공되는 설정 절차를 따릅니다.
- 전용 인증 역할과 운영진 로그 채널을 지정하고 Discord 안에서도 존재 여부를 확인합니다.
- 봇 역할을 관리 대상보다 위, 관리하면 안 되는 역할보다 아래에 둡니다.
- 일반 회원 계정으로 비파괴적 인증 동작 한 가지를 시험하고 로그를 확인합니다. 실제 커뮤니티에서 대량 가입이나 파괴적 시험은 하지 않습니다.
- 규칙 중지, 임시 역할 삭제, 애플리케이션 제거까지 되돌리는 절차를 준비합니다.
문서와 화면이 다르면 중단하고 공식 사이트 여부를 다시 확인하세요. 모든 봇에 대해 일반 회원의 참여 가능 여부, 무해한 규칙 발동과 비공개 로그를 점검할 수 있습니다. 임시 역할을 봇보다 위로 옮겨 실패가 어떻게 기록되는지 확인하거나, 자체 작업자를 잠시 중단해 외부 확인 결과가 ‘안전’이 아닌 ‘확인 불가’로 표시되는지도 시험한 뒤 원상복구하세요.
Rola IP 프록시는 어디에 쓰이나요?
호스팅형 보안 봇의 네트워크는 운영사가 관리합니다. 사용자가 Rola IP를 구매해도 그 봇의 경로를 바꿀 수 있다고 가정하면 안 됩니다. 자체 봇이나 외부 작업자를 직접 운영하면서 허가된 요청에 고정 또는 지역별 출구가 필요할 때 Rola IP를 검토하세요.
| 운영 형태 | 프록시 설정 | 필요한 출구 | 검증 방법 |
|---|---|---|---|
| 타사 호스팅형 봇 | 이용자가 직접 설정할 수 없음 | 해당 없음 | 제공사 문서와 로그 확인 |
| 출발지 IP 허용 목록을 쓰는 서비스에 접속하는 자체 작업자 | 작업자에서 가능 | 고정 출구 | 관측 IP와 할당 주소 비교 |
| 허가된 지역별 확인을 수행하는 자체 작업자 | 작업자에서 가능 | 허용 지역 출구 | 관측 지역과 예정 지역 비교 |
Discord 클라이언트는 Gateway·REST API에 연결하고, 외부 작업자는 프록시를 거쳐 승인된 제3자 HTTPS 서비스에 연결합니다. Discord rate limit은 Discord 클라이언트에서 처리하세요. 프록시 장애 시 외부 작업자는 직접 연결로 몰래 재시도하지 말고 ‘확인 불가’를 기록해야 합니다.
예를 들어 승인된 도메인 지표를 출발지 IP 허용 목록이 있는 평판 API로 보낼 수 있습니다. 작업자는 결과와 요청 ID를 기록하고 실패하면 운영진에게 확인 불가를 전달합니다. 회원이 보낸 임의 URL을 그대로 요청 대상으로 사용하지 마세요.
Discord event -> application queue -> external worker -> configured Rola proxy -> approved reputation API

Worker result -> moderator review / log -> Discord client -> Discord API
이 흐름은 설계 예시입니다. 특정 평판 서비스와 Rola IP의 연동은 실측하지 않았습니다. 아래 스크립트도 평판 조회가 아닌 출구 경로 확인용입니다.
고정 출구와 회전형 출구 중 무엇을 고르나요?
외부 서비스가 출발지 IP 허용 목록을 사용한다면 Rola IP 정적 주거용 프록시를 검토하세요. 구매 전 실제 요금제의 주소 할당, 갱신, 트래픽 허용량과 지원 프로토콜을 확인해야 합니다. ‘정적’이라는 명칭만으로 영구 유지나 서비스 가용성을 추정할 수 없습니다.
허가된 지역별 확인이 필요하다면 Rola IP 주거용 프록시의 위치와 세션 옵션을 검토하세요. 관련 요청에서 출구를 잠시 유지하려면 sticky session, 서로 다른 관측 지점이 필요하면 회전형 경로가 맞을 수 있습니다. 실제 지역·세션 지원 여부와 종료 시 동작은 선택한 요금제에서 확인하세요. 이 글은 IP 풀 규모, 국가 수, 동시성, 무제한 트래픽이나 가용성을 보장하지 않습니다.
프록시 출구를 사용하면 목적지에는 일반적으로 그 출구 주소가 보입니다. 그러나 호스트의 모든 경로를 숨기거나 공개된 인바운드 서비스를 DDoS로부터 보호하지는 못합니다. 의심스러운 URL도 프록시만으로 안전해지지 않습니다. 가능하면 승인된 평판 서비스에 지표를 보내세요. 직접 검사해야 한다면 격리된 작업자, 네트워크 제한, 클라우드 자격 증명 제거, 리디렉션 제어, 응답 크기·실행 시간 제한이 필요합니다. DNS 확인과 리디렉션 후에도 사설·루프백·링크 로컬·메타데이터 주소를 네트워크 경계에서 차단하세요.
Python으로 승인된 외부 요청의 출구를 확인하는 방법
다음 코드는 외부 작업자 출구 IP를 수동으로 확인하는 참고 구성입니다. 실제 Rola IP 및 SOCKS 연결은 검증하지 않았습니다. 2026년 10월 29일 Linux, Python 3.12.3, Requests 2.33.1 환경에서 설정 오류, 로컬 프록시 거부·무응답, 모의 HTTP 403·429, 잘못된 응답과 정상 응답을 시험한 것으로 기록돼 있습니다. 시험 파일과 출력 로그는 제공되지 않아 결과를 독립적으로 재현할 수 없습니다. 아래 설치 권장 버전 requests==2.34.2도 해당 시험에는 사용되지 않았습니다.
실행 환경과 엔드포인트 준비
코드를 proxy_check.py로 저장하세요. PowerShell에서는 가상 환경을 만들고 의존성을 설치합니다. 아래 명령은 독자가 Windows에서 실행할 절차이며 앞서 언급한 Linux 모의 시험과는 환경이 다릅니다.
py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install requests==2.34.2
.\.venv\Scripts\python.exe --version
.\.venv\Scripts\python.exe -m pip show requests
Rola IP의 Python Requests 프록시 안내와 계정 화면에서 호스트명 또는 할당 IP, 포트, 지원 프로토콜과 자격 증명을 확인하세요. http://USER_ENCODED:PASSWORD_ENCODED@HOST:PORT는 자리표시자이며 사용자 이름과 비밀번호를 각각 URL 인코딩해야 합니다. 위치·세션 접미사는 계정에서 생성된 값을 사용하고 임의의 매개변수 이름을 만들지 마세요. IP 허용 목록을 쓴다면 작업자의 실제 공인 출발지 IP를 등록하세요. 두 인증 방법이 모두 필요할 수도 있습니다. HTTP 프록시의 CONNECT 터널을 사용해도 목적지 URL은 HTTPS입니다.
직접 경로와 프록시 경로를 따로 확인
PowerShell 7의 마스킹 입력을 사용하면 프록시 URL을 명령 기록에 그대로 남기지 않을 수 있습니다. 환경 변수 자체는 암호화 보관소가 아니므로 운영 환경에서는 비밀 관리 도구를 사용하세요.
$env:ROLA_PROXY_URL = Read-Host 'Proxy URL' -MaskInput
.\.venv\Scripts\python.exe .\proxy_check.py --direct
.\.venv\Scripts\python.exe .\proxy_check.py
Remove-Item Env:ROLA_PROXY_URL
첫 명령은 프록시 없이 고정 엔드포인트에 요청하므로 일반 출구 주소가 그 서비스에 노출됩니다. 허용된 경우에만 실행하세요. 두 번째 명령은 프록시 변수가 필요하며 실패해도 직접 연결로 전환하지 않습니다.
"""Fixed-endpoint egress diagnostic for an approved external worker.

Live Rola connectivity has not been tested with this script.
Errors are reported by category and status code only; raw exception text
(which can contain proxy credentials) is never printed.
"""
import argparse
import ipaddress
import os
from urllib.parse import urlsplit

import requests

ENDPOINT = "https://api.ipify.org?format=json"
TIMEOUT = (5, 15)  # (connect, read) seconds


class EgressError(Exception):
    """A sanitized failure category that is safe to print."""


def observe_exit(proxy_url=None):
    with requests.Session() as session:
        session.trust_env = False
        if proxy_url:
            session.proxies = {"http": proxy_url, "https": proxy_url}
        try:
            response = session.get(ENDPOINT, timeout=TIMEOUT, allow_redirects=False)
        except requests.exceptions.ProxyError:
            # CONNECT failures, including proxy auth (407), usually surface here.
            raise EgressError("ProxyError: proxy refused or could not tunnel; "
                              "check endpoint, credentials, allowlist; no direct retry") from None
        except requests.exceptions.Timeout:
            raise EgressError("Timeout: check DNS, port and proxy reachability; "
                              "retest manually; no direct retry") from None
        except requests.exceptions.SSLError:
            raise EgressError("SSLError: certificate verification failed; "
                              "do not disable verification") from None
        except requests.exceptions.ConnectionError:
            raise EgressError("ConnectionError: could not connect; "
                              "check DNS and network path; no direct retry") from None
        except requests.exceptions.RequestException:
            raise EgressError("RequestException: request failed; no direct retry") from None

        status = response.status_code
        if status == 429:
            wait = response.headers.get("Retry-After", "")
            wait = wait if wait.isdigit() else "not provided"
            raise EgressError(f"HTTP 429 from the check endpoint (Retry-After: {wait}); "
                              "stop, wait, then rerun manually")
        if status != 200:
            raise EgressError(f"HTTP {status} from the check endpoint; no direct retry")
        try:
            return str(ipaddress.ip_address(response.json()["ip"]))
        except (ValueError, KeyError, TypeError):
            raise EgressError("InvalidResponse: HTTP 200 without a valid ip field; "
                              "not a success") from None


def main():
    parser = argparse.ArgumentParser()
    parser.add_argument("--direct", action="store_true")
    args = parser.parse_args()
    proxy = None if args.direct else os.environ.get("ROLA_PROXY_URL", "")
    if not args.direct:
        if not proxy:
            parser.exit(2, "ROLA_PROXY_URL is required; no request sent\n")
        try:
            parsed = urlsplit(proxy)
            valid = (parsed.scheme in {"http", "https", "socks5h"}
                     and parsed.hostname and parsed.port)
        except ValueError:
            valid = False
        if not valid:
            parser.exit(2, "Invalid proxy URL; no request sent\n")
    try:
        print("Observed exit:", observe_exit(proxy))
    except EgressError as exc:
        parser.exit(1, f"Egress check failed - {exc}\n")


if __name__ == "__main__":
    main()
수동 진단용이므로 실패 시 자동 재시도하지 않습니다. 운영용 작업자에는 제한된 재시도와 큐 처리를 별도로 설계하되 직접 연결로 우회하지 않아야 합니다.
성공 조건과 출력 해석
고정 엔드포인트가 HTTP 200을 반환하고 응답의 ip 필드가 유효한 IP 주소로 파싱되어야 성공입니다. 직접·프록시 연결 결과를 비공개로 비교하세요. 다른 출구가 관측되고 기대한 할당 주소나 제공사 기록과 맞으면 해당 요청이 다른 경로를 썼다는 근거가 됩니다. 주소가 같으면 경로를 확정하지 말고 조사하세요. 한 번 성공했다고 지속 가용성, 위치 정확도 또는 봇 호환성이 입증되지는 않습니다. 실제 주소를 공유할 때는 가리세요.
모의 시험 항목별로 보고된 결과는 다음과 같습니다.
| 입력·상황 | 모의 출력 |
|---|---|
ROLA_PROXY_URL 없음 |
ROLA_PROXY_URL is required; no request sent, 종료 코드 2 |
| 스킴 오류 또는 포트 누락 | Invalid proxy URL; no request sent, 종료 코드 2 |
| 로컬 프록시 포트 닫힘 | ProxyError: …; no direct retry, 종료 코드 1 |
| 로컬 프록시 응답 없음 | Timeout: …; no direct retry |
| 모의 HTTP 403 | HTTP 403 from the check endpoint; no direct retry |
모의 HTTP 429, Retry-After: 30 |
HTTP 429 …(Retry-After: 30); stop, wait, then rerun manually |
모의 HTTP 200, ip 없음 |
InvalidResponse …; not a success |
| 문서용 주소를 담은 모의 HTTP 200 | 주소 출력. 실제 연결 성공 증거는 아님 |
TLS 인증서 검증은 끄지 마세요. SOCKS 엔드포인트를 사용한다면 requests[socks]==2.34.2를 설치하고 지원 스킴을 선택하세요. socks5h://는 프록시 측에서 호스트 이름을 확인합니다. Requests 프록시 문서를 참고하세요.
관측 주소는 Rola IP의 IP 조회 도구로 살펴볼 수 있지만 IP 분류 결과가 목적지 신뢰성을 보장하지는 않습니다. 브라우저의 ‘내 IP’는 브라우저 경로만 보여 줍니다. 비동기 Discord 봇에서 이 동기 코드를 쓴다면 별도 작업자나 스레드에서 실행하세요. 확인이 실패하면 ‘안전’으로 처리하지 말고 운영자에게 확인 불가를 알리세요.
연결 오류는 어떻게 구분하나요?
봇 권한 오류, 프록시 연결 오류, Discord API 제한, 외부 서비스 거부는 원인이 다릅니다. 실패한 단계부터 확인하세요.
| 증상 | 확인할 항목 | 처리 |
|---|---|---|
| 봇은 온라인인데 운영 조치 실패 | 대상 역할, 채널 권한, 실패한 작업 | 역할 순서·예외 수정 후 테스트 계정으로 재시험 |
| 인증 뒤에도 회원이 접근하지 못함 | 역할 부여, 채널 예외, 중복 가입 봇 | 실패 작업을 기록하고 원인 수정 |
ProxyError 또는 외부 요청 407 |
엔드포인트, 자격 증명, 접미사, IP 허용 목록 | 같은 값으로 반복하지 말고 제공사 문서 확인 |
Timeout 또는 ConnectionError |
DNS, 포트, 프로토콜, 프록시 연결 | 경로 수정 후 수동 재시험; 직접 연결 전환 금지 |
| Discord HTTP 429 | retry_after와 제한 헤더 |
대기·큐 처리·요청 축소; IP 회전으로 해결하려 하지 않기 |
| 외부 서비스 HTTP 429 | 서비스의 Retry-After |
요청 중지 후 지정 시간 경과 시 수동 재시험 |
| 외부 서비스 HTTP 403 | 사용 승인과 접근 정책 | 서비스 측 권한 문제 해결 |
Discord 제한은 공식 rate limit 문서에서 확인하세요.
운영 중에는 무엇을 점검하나요?
설치 후에도 권한 변경, 자격 증명 만료, 오탐과 장애 대응 절차를 주기적으로 확인해야 합니다. 초대 중단, 인증 강화, 위험한 연동 비활성화, 회원 안내의 담당자를 정해 두세요. 자체 작업자에 프록시를 구매한다면 과금 단위, 최소 구매량, 트래픽 유효기간, 실패 요청의 과금 여부와 중지 예산도 실제 요금제에서 확인하세요.
결론
디스코드 보안 봇 운영의 출발점은 명확한 권한과 직접 검증한 규칙입니다. Discord 기본 안전 기능을 먼저 설정하고 부족한 기능에 맞춰 봇을 선택하세요. 일반 회원 계정으로 동작을 확인하고 로그·오탐을 지속해서 살펴야 합니다.
자체 작업자의 승인된 외부 요청에 고정 또는 지역별 출구가 필요하다면 Rola IP의 정적·회전형 프록시를 검토할 수 있습니다. 실제 요금제와 목적지 허용 조건을 확인하고 한 개의 승인된 엔드포인트에서 경로를 검증하세요. Discord 자체 rate limit 처리는 별개로 유지해야 합니다.