
Discord安全机器人设置指南:权限、AutoMod与代理诊断
2026年11月5日 · 教程 · 27 分钟阅读
Discord安全机器人可以拦截垃圾信息、协助新成员验证并记录管理事件。配置时,先设置Discord自带的AutoMod,再按具体需求添加机器人;核对开发者、权限和角色顺序后,用普通成员账号验证效果。
“Security Bot”也可能指某个名为Security的机器人。判断它是否可信,需要核对具体应用和验证域名,不能只看名称或头像。不同机器人的邀请页面、权限和管理后台各不相同。
服务器管理员可以重点阅读权限表、AutoMod测试与安装检查。自建机器人的开发者还需要关注后半部分的外部请求架构及Python示例。日常服务器审核通常不需要代理。
要点速览
Discord服务器防护应从内置规则、权限和日志开始,第三方机器人用于补充具体能力。代理只适用于你能控制的请求路径,例如自建工作进程访问外部服务,不能替代Discord API限流处理。
- 先在非公开测试服务器配置验证等级、角色和日志频道。
- 用没有管理员权限的账号测试,分别确认消息拦截和日志告警。
- 外部检查失败时返回“检查不可用”,不要据此判断链接安全。
- 下文代码是参考配置,Rola IP真实连接未实测;示意输出不能证明实际部署可用。
Discord安全机器人能做什么?
Discord安全机器人会按规则自动处理部分管理任务,包括删除垃圾消息、限制新成员、记录事件或响应危险的角色与频道变更。能删消息,不代表具备防炸服能力。
防炸服通常对应anti-nuke,针对的是恶意批量删除频道、修改角色等破坏行为。选择机器人前,先明确服务器需要处理什么问题:
| 服务器场景 | 主要需求 | 配置重点 |
|---|---|---|
| 公开游戏社区 | 新成员验证、垃圾信息及批量提及 | 入群流程、关键词规则、提及阈值 |
| 商业社群 | 管理记录和问题升级处理 | 日志内容、访问权限、值班流程 |
| 高权限角色较多的服务器 | 限制破坏性修改 | 角色设计、授权范围、防炸服规则 |
每个产品都有自己的后台,并不存在所有机器人共用的“Security Bot dashboard”。后台入口应从开发者官网或官方文档进入。要求“立即验证服务器”的私信不能证明链接可信。
Discord安全机器人的验证安全吗?
机器人名称不足以证明安全。安装前要确认应用身份、开发者和授权范围;验证时要核对打开的域名及要求提交的数据。
熟悉的头像、大型社区或机器人目录中的条目,只能作为线索,不能代替以下检查:
- 从开发者发布的安装入口打开邀请链接,核对应用身份。
- 阅读隐私说明,了解消息内容、审核日志和验证数据如何处理。
- 只授予实际使用功能需要的权限,先在测试服务器试用。
- 从服务器既有的验证频道打开验证页面,检查目标域名。
- 如果页面要求粘贴账号Token、提供恢复码,或在电脑上执行命令,停止操作,通过已知渠道联系管理员。
正常的OAuth流程可以通过Discord请求授权,但不应要求你把账号凭据交给第三方页面。验证步骤突然变化时,也应先核实。
使用VPN或代理不等于恶意行为。共享网络与隐私工具可能导致误判;如果服务器使用外部验证网站,应说明收集哪些数据,并提供申诉渠道。
Discord的Guild Member Add事件包含成员对象和服务器ID;关联的guild-member对象和user对象未列出成员IP地址字段。这一结论仅限这些公开的机器人事件数据,不能据此判断外部验证网站是否收集IP。
如何选择Discord安全机器人?
先列出内置功能解决不了的问题,再比较机器人的规则、例外和日志。只有所需操作在测试服务器上符合预期,才适合纳入正式管理流程。
| 方案 | 适合解决的问题 | 选择前需要确认 |
|---|---|---|
| Discord AutoMod | 关键词过滤与垃圾信息控制 | 规则类型、例外、告警频道 |
| Wick | 防炸服监控、隔离和恢复等需求 | 权限、角色位置、配置及功能可用范围 |
| 通用审核机器人 | 日常内容管理与自定义流程 | 日志是否够用、规则是否冲突、所选套餐是否包含需要的功能 |
AutoMod不需要安装第三方机器人,适合作为基础设置。具体能力参见Discord AutoMod官方说明。
Wick的文档介绍了防炸服监控、隔离和恢复功能,但效果取决于配置和服务器内权限。先阅读Wick功能文档,再在可恢复的测试环境验证,不能假设邀请完成后所有防护都已开启。
寻找免费方案时,可以先配置AutoMod和验证等级,再核对额外机器人的免费功能。不要把付费功能默认当作免费能力,也不要在多个机器人中同时开启重复处罚,避免同一事件触发相互冲突的操作。
开源机器人则需要检查维护情况、依赖、安装脚本、凭据处理和实际代码。GitHub星标数不等于安全审计;Reddit讨论有助于发现重复投诉,也不能替代代码检查。
Discord AutoMod与机器人权限怎么设置?
先准备测试服务器、验证规则、角色和日志,再配置机器人与AutoMod。只有普通成员能触发预期规则,管理员能收到对应日志,才算完成这次功能检查。
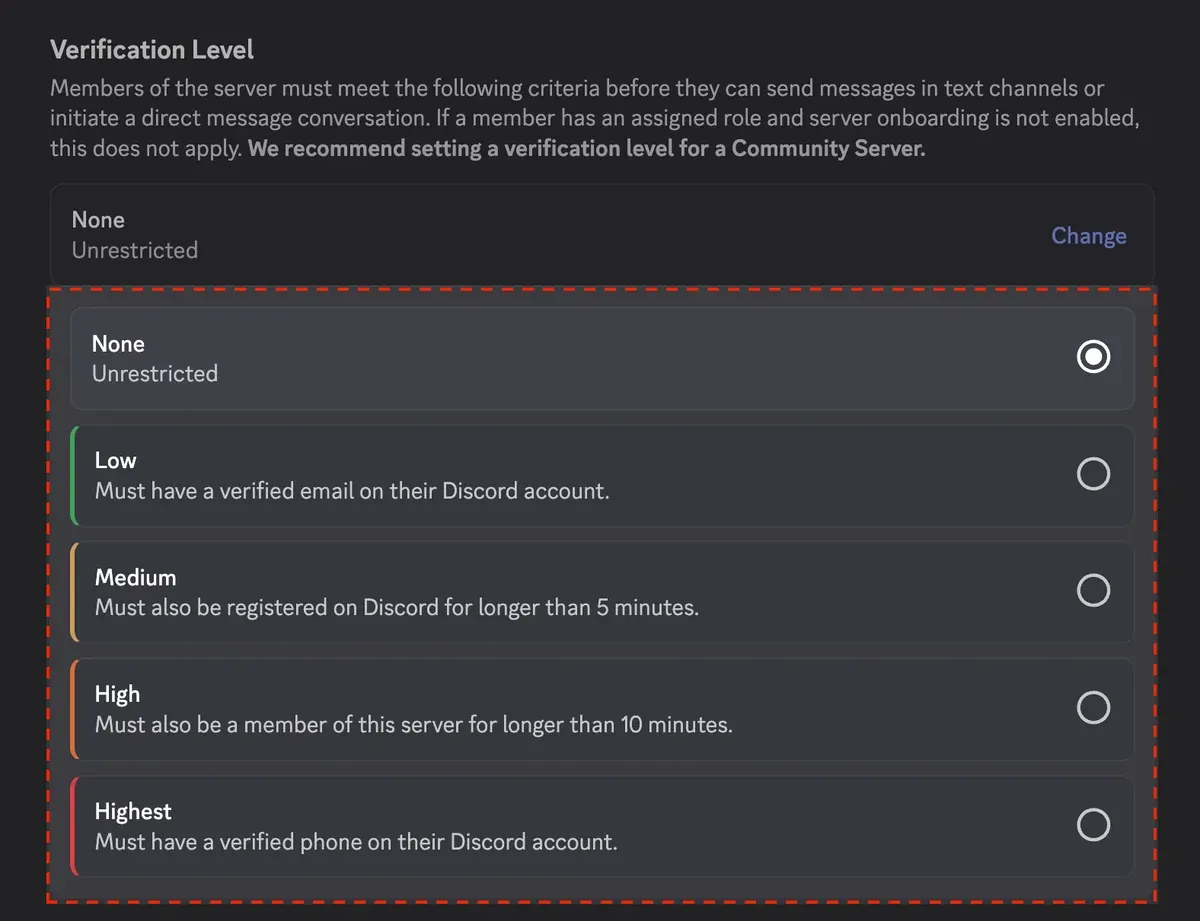
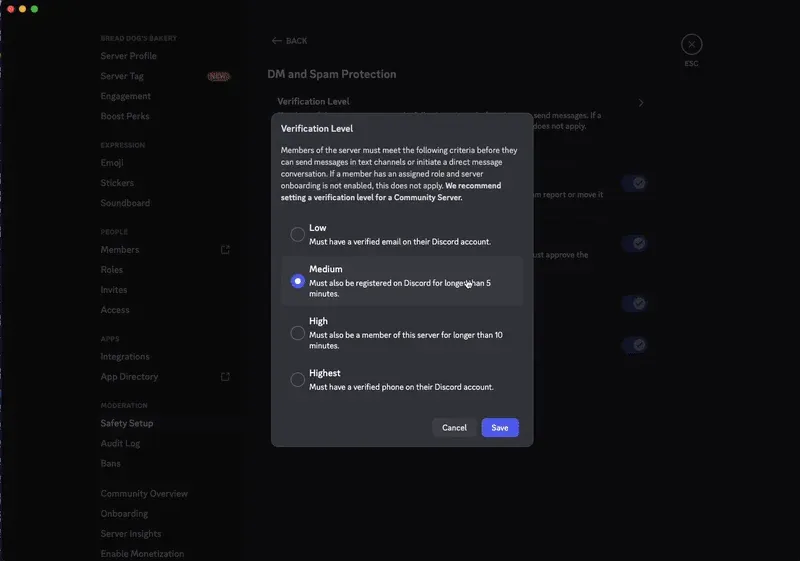
以下是通用配置顺序。图片均为Discord官方教程示例,不是本文完成配置后的实测截图;菜单名称保留英文,便于对照,实际客户端路径可能变化。
第1步:建立基础角色和验证要求
创建非公开测试服务器,并准备仅管理员或版主可见的日志频道。区分普通成员、版主和管理员角色,记录机器人故障时如何恢复管理。
在Safety Setup中选择服务器验证等级。Community服务器可能把该设置放在DM and Spam Protection中,具体入口与要求参见Discord验证等级说明。
第2步:安装第三方机器人,或创建自己的应用
安装由开发者托管的机器人时,从官方文档中的邀请链接选择测试服务器即可,无需为了安装别人的机器人另建开发者应用。
自建机器人则需要在Discord Developer Portal创建应用,配置机器人账号与Guild Install。Token放在凭据管理服务或环境变量中,安装时只启用实现需要的授权范围和权限。Discord首个机器人教程提供了创建与安装流程,但示例本身不是完整的安全机器人。
选择仍在维护的开发库,根据处理的事件启用Gateway intents,即网关事件订阅范围。检查消息正文可能需要特权Message Content intent,不要因为旧教程启用了某些权限就照搬全部配置。
第3步:核对权限、角色顺序和频道设置
逐项核对功能需要的权限,再检查角色顺序和频道权限覆盖。Administrator权限范围很大,不宜默认授予;应先对照产品文档确认用途。
| 功能 | 所需权限 | 角色或频道限制 | 检查方式 |
|---|---|---|---|
| 删除垃圾消息 | Manage Messages | 频道权限覆盖可能禁止该操作 | 在对应频道发送无害测试消息 |
| 暂时禁言成员 | Moderate Members | 需检查角色层级;不能禁言服务器所有者或拥有Administrator权限的成员;最长28天 | 使用普通测试成员验证,并记录成功或拒绝结果 |
| 封禁成员 | Ban Members | 目标最高角色必须低于机器人最高角色 | 仅在测试服务器使用测试账号 |
| 分配验证角色 | Manage Roles | 机器人角色必须高于被分配的角色 | 用普通成员账号完成验证 |
拥有权限并不意味着能管理所有角色。机器人角色要高于它需要管理的角色,约束参见Discord权限与角色层级文档。
部分防炸服工具需要较高权限。授予后,应限制能修改其配置的人员,为服务器所有者启用多因素认证,并检查配置变更。
第4步:验证AutoMod关键词拦截和告警
在测试服务器操作:
- 打开Server Settings→AutoMod,或客户端Safety Setup下的AutoMod。
- 创建Custom Keyword Rule,命名为
Baseline test,添加无害关键词moderation-test-only。 - 同时开启Block Message和Send Alert,选择仅版主可见的告警频道。
- 保存规则,确认测试频道和测试成员角色没有被加入例外。
- 用没有Administrator或Manage Server权限的普通成员账号发送完整测试词。高权限账号可能被豁免,不适合验证拦截效果。
- 分别检查两个结果:成员看到消息被拦截;告警频道收到事件。
- 记录结果,删除临时测试规则。
这是一套供读者执行的检查步骤,不代表本文已在某个服务器完成验证。实际结果需由操作人员记录。
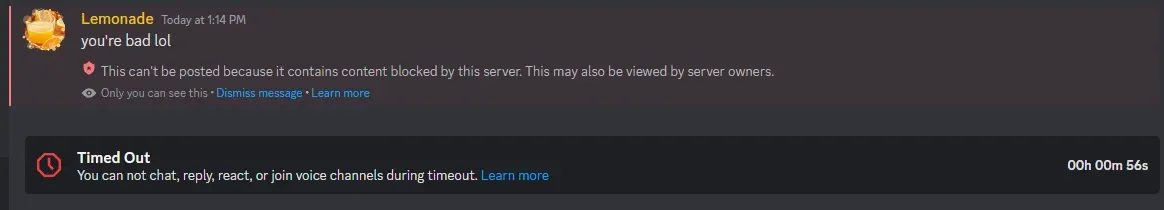
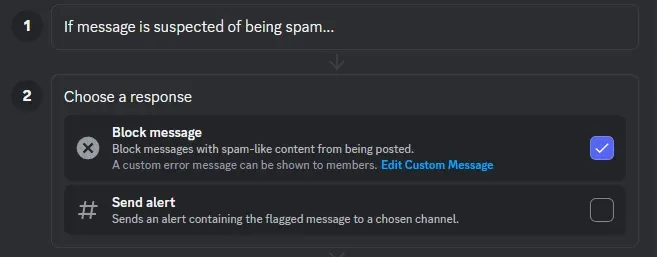
选择规则响应时,可以参考下图的选项。图片来自垃圾信息过滤器,不是Custom Keyword规则编辑器;图中只勾选Block message,而本次关键词测试需要同时勾选Send alert。
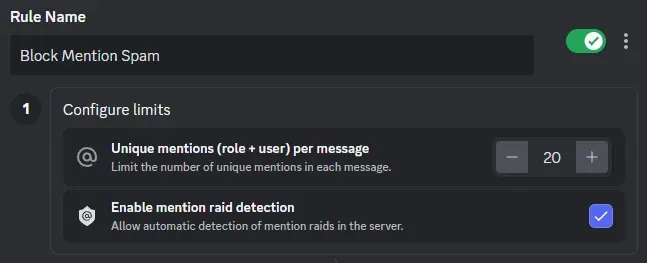
可选设置:限制批量提及
批量提及规则可以补充关键词过滤,但阈值要兼顾正常交流。根据误报情况调整,不要直接把截图数值当作推荐配置。
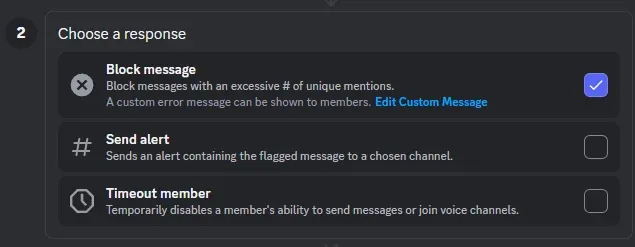
响应可先选择Block message并配置日志告警。观察触发频率后,再决定是否增加Timeout member。
Wick机器人怎么设置并检查效果?
先通过官方入口把Wick加入测试服务器,再完成设置向导、核对角色和日志,并用普通成员账号检查。下列步骤依据官方文档整理,属于配置检查清单,不是已完成的安装记录。
当前按钮名称、免费功能范围及后台截图均未经过实测。其他机器人的界面和权限也会不同。
- 确认官方入口。 从文档进入,记录应用名称和所参考文档的日期,不用私信或搜索广告替代来源核查。
- 只授权测试服务器。 阅读授权页权限,逐项对应计划启用的功能。
- 启动设置向导。 Wick设置文档说明了在后台选择服务器并运行向导的方法,按实际界面完成配置。
- 核对验证角色和日志频道。 使用专用角色和版主日志频道,并在Discord中确认这些对象已创建。
- 检查角色位置。 机器人应高于它需要管理的角色。具体产品还有自己的角色要求,不能只套用通用顺序。
- 测试一项非破坏性操作。 例如用普通成员账号完成验证,检查日志能否提供足够上下文。不要在正式社区测试防炸服、批量加入或破坏性操作。
- 准备回退。 明确如何暂停规则、移除临时角色,以及在异常时移除应用。
如果流程与文档明显不符,先核查域名和应用身份,再继续操作。
同时检查失败时的行为
普通成员应能看到预期的入群频道,完成授权后能正常参与交流,无害测试词应触发预期操作并留下日志。
随后使用可恢复的测试角色检查失败场景:将该角色移到机器人上方,观察管理操作失败时如何报告。自建系统还可暂停外部工作进程,确认机器人显示“检查不可用”,而不是把未检查的链接判为安全。每次检查后恢复配置。
Discord机器人何时需要Rola IP代理?
代理适用于自己能控制的外部请求,例如自建机器人调用需要固定来源IP的API,或执行经授权的地区检查。由第三方托管的机器人,其网络由开发者管理,购买代理不代表可以更改它的连接路径。
| 场景 | 能否自行配置代理 | 出口要求 | 验证方法 |
|---|---|---|---|
| 第三方托管机器人 | 通常不能,网络由提供方控制 | 由提供方决定 | 阅读其文档和日志 |
| 自建工作进程访问IP白名单服务 | 可以,在自己的进程中设置 | 固定出口IP | 对照分配地址和实际观测地址 |
| 自建工作进程执行授权地区检查 | 可以,在自己的进程中设置 | 指定且获准使用的地区 | 核对观测地址及预期地区 |
建议将请求分为两条路径:
- Discord客户端连接Discord Gateway和REST API,负责处理Discord自己的限流。
- 外部工作进程通过代理访问获准调用的第三方HTTPS接口,代理设置只作用于其HTTP会话。
例如,内容审核流程把域名信息提交给认可的信誉查询服务,后者只允许指定来源IP访问。工作进程经代理发送请求,记录结果和请求ID;查询失败则交给版主复核,并显示“检查不可用”。成员输入的任意URL不能直接成为工作进程的请求地址。
Discord event -> application queue -> external worker -> configured Rola proxy -> approved reputation API

Worker result -> moderator review / log -> Discord client -> Discord API
这是架构建议,尚未验证Rola IP与某个具体信誉服务的集成。下文脚本也只检查出口地址,不执行信誉查询。
固定IP用于来源地址白名单
如果外部服务要求固定来源IP,可以评估Rola IP静态住宅代理。订购前核对具体套餐的地址分配、续费规则、流量额度和支持协议,不能仅从“静态”推断这些条件。
地址保持不变,也不能证明服务持续可用或目标站信任该地址。应分别监测连接超时、鉴权错误和断连,不把网络故障混入审核判断。
动态住宅代理用于授权地区检查
需要从不同地区检查资源时,可以评估Rola IP住宅代理。地址轮换、地区和会话选项的实际可用设置应在所选套餐中确认。
一组关联请求需要暂时保持同一出口时,可使用粘性会话;需要从不同网络观察资源时,再考虑轮换。配置前确认会话时长、出口失效后的处理方式,以及生成的代理地址实际如何生效。本文不预设IP池规模、国家数量、并发上限、无限流量权益或可用性保证。
代理不能代替链接隔离与入站防护
正确经过代理的外部请求,会向目标服务展示代理出口地址,但这不能隐藏主机的所有连接路径,也不能保护暴露的入站服务免受DDoS攻击。
代理同样不会让可疑链接变安全。优先把域名等指标提交给认可的信誉服务。确需直接检查链接时,应使用隔离的工作进程,限制网络访问,不给它云平台凭据,并控制跳转、响应大小和运行时间。在网络边界阻止私有地址、回环地址、链路本地地址及云元数据服务,且要在DNS解析和重定向后继续检查。
如何用Python检查代理出口?
下面的脚本向固定HTTPS地址请求出口IP。只有HTTP状态为200且响应包含合法IP,才算该次诊断成功;这不能证明机器人兼容性、地区准确性或长期稳定性。
验证状态:未实测Rola IP真实连接。 下方安装命令固定为requests==2.34.2,代码与安装步骤需在实际部署环境中验证。
脚本只用于出口诊断,不具备恶意软件扫描功能。下文输出为示意,不能替代实际运行记录。
第1步:准备Python环境与代理地址
将代码保存为proxy_check.py,在PowerShell中创建虚拟环境:
py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install requests==2.34.2
.\.venv\Scripts\python.exe --version
.\.venv\Scripts\python.exe -m pip show requests
从所选产品配置中取得网关主机名或分配的IP、端口、协议和凭据,可参照Rola IP的Python代理接入文档。使用用户名和密码时,地址格式为http://USER_ENCODED:PASSWORD_ENCODED@HOST:PORT。
其中各字段都是占位符,需要替换为真实配置。用户名和密码分别做URL编码;如果账户生成的用户名包含地区或会话后缀,应完整使用,不要自行猜测参数名。
如果按IP白名单鉴权,应登记工作进程实际使用的公网来源IP,并采用提供方要求的格式。两种鉴权方式都需要时,分别配置。HTTP代理可以通过CONNECT承载HTTPS目标连接,不能因为代理地址使用http://就把目标请求改成HTTP。本例先使用所选套餐支持的HTTP代理,不假定特定端口或地区可用。
第2步:输入凭据,分别检查直连和代理
在PowerShell7.1及以上版本中使用隐藏输入,避免把完整代理URL直接写入命令历史。环境变量仍是进程中的敏感信息,不是加密凭据库;正式部署应使用凭据管理服务。
$env:ROLA_PROXY_URL = Read-Host 'Proxy URL' -MaskInput
.\.venv\Scripts\python.exe .\proxy_check.py --direct
.\.venv\Scripts\python.exe .\proxy_check.py
Remove-Item Env:ROLA_PROXY_URL
带有--direct的运行命令不使用应用代理,会向固定服务暴露主机的正常出口IP,仅在允许这种基准请求时执行。下一条运行命令必须读取代理变量,失败后不会自动改为直连。
第3步:运行完整诊断代码
代码中的英文报错便于对照运行结果。连接超时为5秒,读取超时为15秒;请求不跟随重定向。
"""Fixed-endpoint egress diagnostic for an approved external worker.

Live Rola connectivity has not been tested with this script.
Errors are reported by category and status code only; raw exception text
(which can contain proxy credentials) is never printed.
"""
import argparse
import ipaddress
import os
from urllib.parse import urlsplit

import requests

ENDPOINT = "https://api.ipify.org?format=json"
TIMEOUT = (5, 15)  # (connect, read) seconds


class EgressError(Exception):
    """A sanitized failure category that is safe to print."""


def observe_exit(proxy_url=None):
    with requests.Session() as session:
        session.trust_env = False
        if proxy_url:
            session.proxies = {"http": proxy_url, "https": proxy_url}
        try:
            response = session.get(ENDPOINT, timeout=TIMEOUT, allow_redirects=False)
        except requests.exceptions.ProxyError:
            # CONNECT failures, including proxy auth (407), usually surface here.
            raise EgressError("ProxyError: proxy refused or could not tunnel; "
                              "check endpoint, credentials, allowlist; no direct retry") from None
        except requests.exceptions.Timeout:
            raise EgressError("Timeout: check DNS, port and proxy reachability; "
                              "retest manually; no direct retry") from None
        except requests.exceptions.SSLError:
            raise EgressError("SSLError: certificate verification failed; "
                              "do not disable verification") from None
        except requests.exceptions.ConnectionError:
            raise EgressError("ConnectionError: could not connect; "
                              "check DNS and network path; no direct retry") from None
        except requests.exceptions.RequestException:
            raise EgressError("RequestException: request failed; no direct retry") from None

        status = response.status_code
        if status == 429:
            wait = response.headers.get("Retry-After", "")
            wait = wait if wait.isdigit() else "not provided"
            raise EgressError(f"HTTP 429 from the check endpoint (Retry-After: {wait}); "
                              "stop, wait, then rerun manually")
        if status != 200:
            raise EgressError(f"HTTP {status} from the check endpoint; no direct retry")
        try:
            return str(ipaddress.ip_address(response.json()["ip"]))
        except (ValueError, KeyError, TypeError):
            raise EgressError("InvalidResponse: HTTP 200 without a valid ip field; "
                              "not a success") from None


def main():
    parser = argparse.ArgumentParser()
    parser.add_argument("--direct", action="store_true")
    args = parser.parse_args()
    proxy = None if args.direct else os.environ.get("ROLA_PROXY_URL", "")
    if not args.direct:
        if not proxy:
            parser.exit(2, "ROLA_PROXY_URL is required; no request sent\n")
        try:
            parsed = urlsplit(proxy)
            valid = (parsed.scheme in {"http", "https", "socks5h"}
                     and parsed.hostname and parsed.port)
        except ValueError:
            valid = False
        if not valid:
            parser.exit(2, "Invalid proxy URL; no request sent\n")
    try:
        print("Observed exit:", observe_exit(proxy))
    except EgressError as exc:
        parser.exit(1, f"Egress check failed - {exc}\n")


if __name__ == "__main__":
    main()
这是一次性手动诊断,失败即停止,不会自动重试。正式工作进程需要按错误类型设置有次数上限的重试和任务队列,同时保持“代理失败不转直连”的约束。
第4步:判断结果,而不只看HTTP 200
成功需要同时满足:固定服务返回HTTP状态码200,且ip字段能解析为合法IP地址。随后私下比较直连与代理出口,核对代理地址是否符合分配信息或提供方记录。
如果两次地址不同,且代理结果符合预期,可以支持“本次请求使用了不同出口”的判断;如果相同,路由尚未确认,应先排查原因。共享真实输出前需遮盖地址。
以下为不同场景的预期输出示意,不代表实际运行记录或真实Rola连接:
| 模拟条件 | 输出或行为 |
|---|---|
未设置ROLA_PROXY_URL |
ROLA_PROXY_URL is required; no request sent,退出码2 |
| 协议不支持或缺少端口 | Invalid proxy URL; no request sent,退出码2 |
| 本地代理端口关闭 | ProxyError: …; no direct retry,退出码1 |
| 本地代理接受连接但不响应 | Timeout: …; no direct retry |
| 模拟HTTP状态码403 | HTTP 403 from the check endpoint; no direct retry |
模拟HTTP状态码429,含Retry-After: 30 |
HTTP 429 …(Retry-After: 30); stop, wait, then rerun manually |
模拟HTTP状态码200,但没有ip字段 |
InvalidResponse …; not a success |
| 模拟HTTP状态码200,包含文档示例地址 | 打印地址,仅代表模拟成功 |
代码只输出错误类别和状态码,不打印可能含凭据的原始异常。TLS证书验证应保持开启。
如果所选产品支持SOCKS代理,且需要使用这种连接方式,安装requests[socks]==2.34.2并采用提供方支持的协议;socks5h://表示由代理端解析域名。Requests代理文档说明了相关行为。SOCKS连接尚未实测。
可以用Rola IP查询工具查看观测地址,但地址分类不能说明目标站是否信任该IP。浏览器中的“我的IP”反映的是浏览器出口,不一定与工作进程的出口相同。
这段代码使用同步请求。接入异步Discord机器人时,应放在独立工作进程或线程中执行。查询不可用时向操作人员告警,不据此宣布链接安全。
机器人与代理故障怎么排查?
机器人在线、管理操作成功和外部请求成功是三件不同的事。先定位失败动作,再检查权限、角色或网络响应,不要把所有故障归为IP质量。
| 现象 | 检查重点 | 处理与复查 |
|---|---|---|
| 机器人在线,但不能删除消息或管理成员 | 失败动作、目标角色、频道权限 | 修正角色顺序或权限覆盖,再用测试账号复查 |
| 验证完成后仍不能进入频道 | 角色分配、频道覆盖、入群机器人冲突 | 记录失败操作,先排查配置,避免反复要求成员验证 |
ProxyError或外部请求返回407 |
代理地址、用户名密码、后缀、IP白名单;HTTPS隧道中的407常表现为代理异常 | 修正鉴权,不用同一组错误凭据反复尝试;必要时联系提供方支持 |
Timeout或ConnectionError |
DNS、端口、协议、代理主机可达性 | 修正路径后手动复查,不改为直连 |
| Discord返回HTTP状态码429 | retry_after和限流响应头 |
排队、等待并减少不必要请求;轮换IP不能代替限流处理 |
| 外部服务返回429 | 服务是否提供Retry-After |
停止检查,等待后手动重试;与Discord自身限流分别处理 |
| 外部服务返回HTTP状态码403 | 授权和访问政策 | 向目标服务确认访问许可,换IP或地区不会自动取得授权 |
Discord请求限制的处理方式见官方限流文档。不要把外部IP查询服务的限流和Discord限流当作同一问题。
日常维护需要检查什么?
日常维护应覆盖权限变更、过期凭据、误报和外部服务故障。团队需要知道谁能暂停邀请、提高验证要求、停用异常集成,以及如何联系成员。
将这些操作整理成简短的故障处理流程。机器人不可用时,不能只等待它恢复,还需要保留人工接管办法。
为自建工作进程购买代理时,核对计费单位、最低购买量、流量有效期、失败请求是否计费,以及达到多少支出就停止任务。具体数值应取自账户套餐;本文不预设价格或计费权益。