
Proxies und VPNs: Unterschiede und die richtige Wahl
3. Nov. 2026 · Proxy-Grundlagen · 11 Min. Lesezeit
VPNs und Proxies können Datenverkehr über eine Zwischenstation leiten und so die öffentliche IP-Adresse ändern, die eine Website sieht. Der entscheidende Unterschied zwischen Proxy und VPN liegt im Routing und in der Verschlüsselung: Ein VPN verschlüsselt üblicherweise die Verbindung zwischen Gerät und VPN-Gateway. Ein Forward-Proxy verarbeitet Anfragen der dafür konfigurierten Anwendungen. Welche Verbindungen tatsächlich erfasst und geschützt werden, hängt vom Dienst und der Konfiguration ab.
Das Wichtigste in Kürze:
- VPN: geeignet für verschlüsselte Verbindungen auf Geräte- oder Netzwerkebene, etwa in einem nicht vertrauenswürdigen WLAN.
- Forward-Proxy: geeignet für gezielt gesteuerte Anwendungsausgänge, regionale Recherchen und Workflows mit mehreren Ausgangs-IP-Adressen.
- SOCKS5 und Residential: SOCKS5 bezeichnet ein Verbindungsprotokoll, Residential die Herkunft einer Ausgangs-IP-Adresse. Beides sagt allein nichts Verlässliches über Datenschutz, Geschwindigkeit oder den Zugriff auf eine Website aus.
- Web Scraping und Automatisierung: Entscheidend sind verwertbare Ergebnisse, passende Standorte, Sitzungsdauer und Gesamtkosten – nicht nur eine schnelle Verbindung.
- Kombination: VPN und Proxy lassen sich zusammen einsetzen, wenn sowohl verschlüsselte Konnektivität als auch kontrollierte Ausgangs-IP-Adressen erforderlich sind.
Was sind VPNs und Proxies?
Was ist ein VPN?
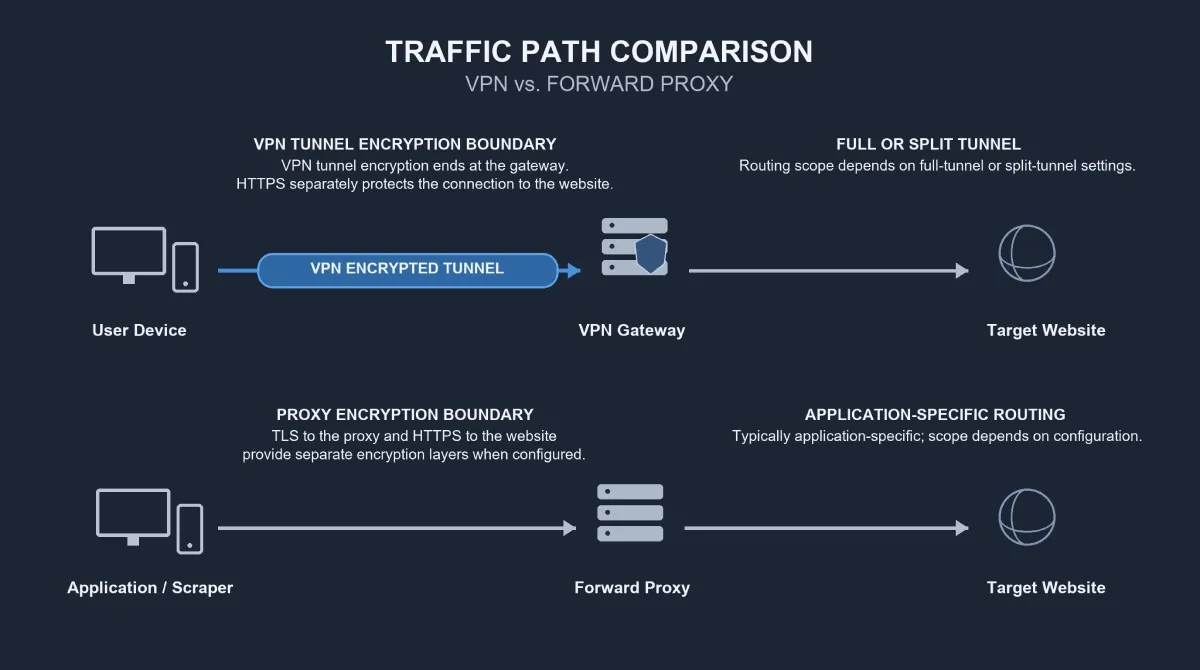
Ein virtuelles privates Netzwerk, kurz VPN, stellt eine verschlüsselte Verbindung zwischen einem Gerät oder Netzwerk und einem VPN-Gateway her. Bei einem typischen kommerziellen Internet-VPN sieht der Weg so aus:
Gerät → verschlüsselter VPN-Tunnel → VPN-Gateway → Ziel
Für darüber geleitete Verbindungen sieht das Ziel normalerweise die öffentliche IP-Adresse des Gateways. Ein Full-Tunnel-VPN leitet in der Regel den Großteil des Geräteverkehrs durch den Tunnel. Beim Split-Tunneling wird nur festgelegter Datenverkehr darüber geführt. Ausnahmen und Ausschlüsse hängen vom Client, Betriebssystem und der Konfiguration ab. Ein VPN erfasst daher nicht zwangsläufig jede Verbindung.
Ein kommerzielles Internet-VPN bietet vor allem einen alternativen Weg ins Internet. Ein vom Unternehmen verwaltetes VPN dient dagegen häufig dem Zugriff auf private Unternehmenssysteme. Der Zugriffszweck unterscheidet sich, auch wenn beide verschlüsselte Tunnel verwenden.
Der VPN-Tunnel endet am Gateway. HTTPS schützt unabhängig davon die Anwendungsverbindung zwischen Client und Website, sofern es korrekt eingesetzt wird. Ein VPN macht beispielsweise aus einer unverschlüsselten HTTP-Verbindung hinter dem Gateway keine verschlüsselte Website-Verbindung. Die Microsoft-Dokumentation zum VPN-Routing erläutert Full-Tunnel- und Split-Tunnel-Routing unter Windows.
Was ist ein Proxy?
Ein Proxy ist eine Zwischenstation, die Anfragen zwischen einem Client und einem Ziel verarbeitet. Dieser Artikel behandelt Forward-Proxys: Sie stellen im Auftrag eines Nutzers oder einer Anwendung ausgehende Anfragen an Websites. Reverse-Proxys stehen dagegen üblicherweise vor Servern und nehmen eingehende Anfragen entgegen.
Konfigurierter Browser, Scraper oder andere Anwendung → Forward-Proxy → Ziel
Anwendungsspezifisches Routing ist üblich. Systemeinstellungen oder zusätzliche Werkzeuge können auch eine breitere Nutzung ermöglichen. Die Proxy-Konfiguration eines Browsers legt jedoch nicht fest, wie ein anderes Programm seine Verbindungen aufbaut.
Bei Proxy-Angeboten sind drei unabhängige Eigenschaften zu unterscheiden:
- Protokoll: HTTP-Proxying, TLS-Verbindungen zum Proxy oder SOCKS5.
- Herkunft der Ausgangs-IP-Adresse: Rechenzentrum, privates Anschlussnetz oder ISP-zugeordnete Adresse, häufig als statische Residential-IP angeboten.
- Sitzungsverhalten: rotierende Ausgänge oder Sticky Sessions. Kontinuität und Dauer hängen vom Dienst ab.
Ein Residential-Proxy-Dienst kann SOCKS5 unterstützen und zugleich rotierende Ausgänge sowie Sticky Sessions anbieten. Diese Begriffe beschreiben verschiedene Eigenschaften desselben Dienstes, keine sich gegenseitig ausschließenden Produktkategorien.
Proxy vs. VPN: Die wichtigsten Unterschiede
Die Übersicht vergleicht typische Dienste. Einzelne Angebote können davon abweichen.
| Vergleichspunkt | Forward-Proxy-Dienste | Typische kommerzielle VPN-Dienste |
|---|---|---|
| Routing | Datenverkehr konfigurierter Clients; breiteres Routing erfordert geeignete Werkzeuge | Per Geräte- oder Netzwerk-Routing ausgewählter Verkehr, häufig als Full Tunnel |
| Verschlüsselung | Abhängig vom Transport zum Proxy und vom Anwendungsprotokoll | Verschlüsselung des gerouteten Verkehrs zwischen Client und Gateway |
| Datenschutz | Andere Quell-IP für Proxy-Anfragen; Anbieterpraktiken und Anwendungstracking bleiben relevant | Schutz des gerouteten Verkehrs auf dem lokalen Übertragungsweg; Anbieterpraktiken und Anwendungstracking bleiben relevant |
| IP- und Sitzungssteuerung | Je nach Angebot IP-Pools, getrennte Ausgänge, Rotation oder Sticky Sessions | Gateway-Auswahl üblich; parallele Ausgänge und Sitzungssteuerung variieren |
| Standortauswahl | Länder oder genauere Standorte, abhängig von Dienst und Bestand | Länder- oder Stadtauswahl, abhängig vom Anbieter |
| Leistung | Abhängig von Ausgang, Route, Auslastung, Client und Ziel | Abhängig von Gateway, Route, Auslastung, Tunnel und Ziel |
| Übliche Abrechnung | Pro GB, pro IP-Adresse oder als Abonnement | Abonnement; dedizierte IP-Adressen gegebenenfalls gegen Aufpreis |
| Typische Einsatzgebiete | Anwendungsrouting, regionale Recherche und kontrollierte Ausgänge | Verschlüsselte Geräteverbindungen, Surfen und Fernzugriff |
Verschlüsselung und Datenschutz: Was wird tatsächlich geschützt?
HTTPS über einen SOCKS5-Proxy kann Anwendungsinhalte schützen, obwohl SOCKS5 selbst die Nutzdaten nicht verschlüsselt. Diese Schutzmechanismen arbeiten auf verschiedenen Ebenen. Ein HTTPS-Ziel bedeutet nicht automatisch, dass auch die Proxy-Aushandlung, Proxy-Zugangsdaten und sämtliche Verbindungsmetadaten verschlüsselt sind.
TLS zum Proxy schützt die Verbindung zwischen Client und Proxy. HTTPS zum Ziel schützt die Anwendungsverbindung durch die Zwischenstation hindurch. Die curl-Dokumentation zur TLS-Zertifikatsprüfung unterscheidet deshalb zwischen der Zertifikatsprüfung für HTTPS-Proxys und der Prüfung für Zielserver. Beide Verbindungen müssen passend konfiguriert sein.
Bei beiden Werkzeugen bleiben die Protokollierung, Sicherheit und Betriebspraktiken des Anbieters wichtig.
Keines der beiden Werkzeuge garantiert Anonymität. Derselbe angemeldete Account oder dieselben Cookies können Besuche über verschiedene IP-Adressen hinweg verknüpfen. Auch Browsermerkmale und Verhalten können zum Tracking beitragen.
Geschwindigkeit und Kosten: Den tatsächlichen Workflow vergleichen
Weder Proxys noch VPNs sind grundsätzlich in jeder Konfiguration schneller. Entfernung, Netzüberlastung, Gateway-Auslastung, Zielverhalten und Client-Einstellungen beeinflussen die Leistung.
Beim Web Scraping ist eine schnell geladene Prüfseite kein Erfolg, wenn der Auftrag einen Produktpreis benötigt. Sinnvolle Vergleiche berücksichtigen daher benötigte Standorte, parallele Ausgänge, Datenvolumen, Wiederholungsversuche und Betriebsaufwand. Weiter unten zeigt ein Rechenbeispiel, wie sich Kosten anhand gültiger Ergebnisse vergleichen lassen.
SOCKS5-Proxy oder VPN?
SOCKS5 ist ein bestimmtes Proxy-Protokoll, während ein VPN eine verschlüsselte Verbindung zum VPN-Gateway herstellt. Die praktische Frage lautet: Soll eine unterstützte Anwendung einen bestimmten Ausgang nutzen, oder soll gerouteter Geräteverkehr verschlüsselt werden?
SOCKS5 kann über Rechenzentrums-, Residential- oder ISP-Ausgänge bereitgestellt werden. Das Protokoll legt weder Herkunft noch Reputation der IP-Adresse fest.
Anwendungsunterstützung, DNS und Authentifizierung
Browser, Kommandozeilenprogramme und Bibliotheken unterstützen Proxys unterschiedlich. Das gilt auch für die Proxy-Authentifizierung. SOCKS5 definiert TCP-Verbindungen und den Befehl UDP ASSOCIATE. Ob UDP tatsächlich funktioniert, hängt jedoch vom Client und vom Dienst ab, nicht nur vom Protokollumfang. Diese Mechanismen sind in RFC 1928 beschrieben.
Die DNS-Auflösung kann lokal oder über den Proxy erfolgen. Bei Clients, die diese Schreibweise unterstützen, etwa curl, fordert socks5h:// die Auflösung des Hostnamens auf Proxy-Seite an. Diese Syntax gilt nicht universell. Die curl-Option für die SOCKS5-Hostnamenauflösung dokumentiert das Verhalten dieses Clients.
Eine Konfigurationsprüfung sollte vier Punkte abdecken:
- Client-Unterstützung: Stimmen Protokoll, unterstützter Datenverkehr und benötigte Funktionen?
- Authentifizierung: Unterstützt der Client die vom Anbieter akzeptierte Methode?
- DNS-Routing: Wo werden Namen aufgelöst, und entspricht das den Anforderungen?
- Fehlerverhalten: Führt ein Proxy-Ausfall zu einer Fehlermeldung, einem erneuten Versuch oder einem direkten Verbindungsaufbau ohne Proxy?
Browser müssen gesondert geprüft werden: Funktionen wie WebRTC können je nach Einstellungen andere Netzwerkpfade nutzen. SOCKS5-Unterstützung allein belegt deshalb nicht, dass der gesamte Browserverkehr durch den Proxy läuft.
Residential Proxy oder VPN?
Residential bezeichnet die Herkunft einer Ausgangs-IP-Adresse, nicht ein Verschlüsselungsverfahren. Für die Auswahl zählen Standortkontrolle, Sitzungskontinuität, transparente IP-Beschaffung und die Kosten des konkreten Workflows.
Die Kategorien können sich überschneiden: Manche VPNs bieten Residential-Ausgänge; manche Proxy-Produkte unterstützen verschlüsselten Transport.
Ausgangs-IP-Adressen, Standorte und Sitzungskontinuität
Residential-Dienste verwenden Ausgänge, die privaten Anschlussnetzen zugeordnet sind. Kommerzielle VPNs nutzen häufig gehostete Gateways. Keine dieser Bezeichnungen garantiert, wie ein Ziel die Verbindung einstuft oder ob es sie akzeptiert.
Rotierende Residential Proxys unterscheiden sich von statischen ISP-Proxys. ISP-zugeordnete Adressen können auf Serverinfrastruktur statt auf Geräten in Privathaushalten betrieben werden. Eine Sticky Session versucht, einen Ausgang für einen bestimmten Zeitraum beizubehalten. Sie unterliegt den Grenzen des Anbieters und der Verfügbarkeit des Ausgangs und ist nicht automatisch mit einer dedizierten statischen IP-Adresse gleichzusetzen.
Auch Standortangaben müssen praktisch geprüft werden. Ein Anbieter kann einen Ausgang einer Stadt zuordnen, während die Zielwebsite eine andere Standortdatenbank verwendet. Kontoeinstellungen, Sprache, Cookies und Lieferadresse können die angezeigten Inhalte zusätzlich beeinflussen – unabhängig vom IP-Standort.
Bewerten Sie Beschaffungstransparenz, Zuteilungsmodell, verfügbaren Bestand und zugesicherte Sitzungseigenschaften getrennt.
Abrechnung und Kosten pro gültigem Ergebnis
Residential-Dienste rechnen häufig pro GB ab, VPNs meist per Abonnement. Bei ISP-Diensten sind Gebühren pro IP-Adresse oder nach enthaltenem Datenvolumen möglich. Es gibt Ausnahmen.
Ein gültiges Ergebnis enthält die benötigten Daten aus der richtigen Zielregion – keine ersatzweise angezeigte Anmelde-, Sperr- oder Prüfseite. Diese Definition sollte vor dem Preisvergleich feststehen:
Kosten pro gültigem Ergebnis = gesamte Workflow-Kosten / Anzahl gültiger Ergebnisse
Zu den gesamten Workflow-Kosten gehören Datenverkehrsgebühren, anteilige Abonnement- oder IP-Kosten und zurechenbare Betriebskosten. Werden Infrastruktur und Wartung nicht berücksichtigt, sollte die Kennzahl als Anbieterkosten pro gültigem Ergebnis bezeichnet werden.
Hypothetisches Rechenbeispiel: 30 US-Dollar Anbieterkosten für 10.000 gültige Ergebnisse ergeben 3 US-Dollar pro 1.000 gültige Ergebnisse, ohne Infrastruktur und Wartung. Das ist eine reine Beispielrechnung, keine Preis- oder Leistungsaussage zu Rola IP.
Wiederholungsversuche, große Antwortinhalte und unterbrochene Sitzungen können die effektiven Kosten erhöhen, selbst wenn der beworbene Einheitspreis niedrig ist.
Wann ist ein Proxy sinnvoll, wann ein VPN?
Ein VPN passt zu verschlüsselter Konnektivität auf Geräteebene. Ein Proxy-Dienst passt zu anwendungsspezifischen Ausgängen, mehreren Standorten oder gezielter Sitzungssteuerung. Für eine kleine Aufgabe kann auch die vorhandene Verbindung ausreichen.
| Aufgabe | Ausgangspunkt für die Auswahl | Zentrale Anforderung oder Einschränkung |
|---|---|---|
| Im öffentlichen WLAN über einen verschlüsselten Tunnel surfen | VPN | Vertrauenswürdiger Anbieter, korrektes Routing und HTTPS |
| Auf private Unternehmenssysteme zugreifen | Vom Unternehmen verwaltetes VPN | Freigegebener Zugriff und Vorgaben des Unternehmens |
| Den Verkehr einer unterstützten Anwendung gezielt leiten | Kompatibler Forward-Proxy | Protokoll-, Authentifizierungs- und DNS-Unterstützung |
| Einen kleinen Datenerhebungstest in einer Region durchführen | Bestehende Verbindung, VPN oder Proxy | Zunächst klären, ob ein anderer Ausgang erforderlich ist |
| Öffentliche Seiten dauerhaft in größerem Umfang erfassen | Verwalteter Proxy-Dienst, falls Ausgangsverwaltung nötig ist | Datenqualität, Anfragerate, Parallelität und Zielverhalten prüfen |
| Regionale Preise oder Suchergebnisse vergleichen | Proxy-Dienst mit Standortauswahl | Sichtbaren Standort und Lokalisierungseinstellungen prüfen |
| Eine autorisierte Browser-Sitzung erhalten | Dedizierter oder statischer ISP-Ausgang beziehungsweise geeignete Sticky Session | Ausgangsstabilität, Dauer und erhaltener Anwendungszustand |
| Daten von weniger restriktiven Zielen kostengünstig erfassen | Rechenzentrums-Proxy, falls eine Zwischenstation nötig ist | Zugriff, Durchsatz und effektive Kosten testen |
| Bedienerzugriff absichern und Proxy-Ausgänge für die Datenerhebung steuern | VPN plus Proxys | Routing und den für jedes Ziel sichtbaren Ausgang prüfen |
Wann ist die Kombination aus VPN und Proxy sinnvoll?
Ein VPN kann den Zugriff auf private Infrastruktur absichern, während Proxys die ausgehenden Verbindungen der Datenerhebung steuern. Ob die Verbindung vom Client zum Proxy durch das VPN läuft, hängt vom Routing, Split-Tunneling und Ausführungsort des Clients ab.
Bei korrekt über den Proxy geleiteten Anfragen sieht das Ziel normalerweise dessen Ausgangs-IP-Adresse. Die Kombination bringt zusätzliche Routing-Entscheidungen, mögliche Latenz und Konfigurationsaufwand mit sich. Sie ist sinnvoll, wenn der Workflow beide Funktionen tatsächlich benötigt.
Proxys für Web Scraping und Automatisierung auswählen
Die Auswahl beginnt bei Ziel, Standort und Sitzungsbedarf – nicht bei einer bestimmten Proxy-Kategorie. Definieren Sie zuerst, welche Dateneinheit erfasst werden soll und wann ein Ergebnis als gültig zählt.
Standort, Sitzungsdauer und Parallelität festlegen
Eine zweckmäßige Reihenfolge lautet:
Ziel und benötigter Standort → Sitzungskontinuität → erwartete Parallelität und Datenvolumen → IP-Herkunft und Rotation → Budget
IP-Rotation eignet sich für unabhängige Anfragen. Bei angemeldeten Abläufen kann ein Wechsel dagegen die erwartete Netzwerkkontinuität stören; stimmen Sie das Ausgangsmodell deshalb auf den Sitzungsbedarf ab.
Prüfen Sie Protokollunterstützung, Authentifizierung, Verbindungslimits, Sitzungsverhalten, verfügbaren Bestand und Integrationshinweise. IP-Rotation ersetzt weder eine angemessene Anfragetaktung noch die Sitzungsverwaltung. Kontobeschränkungen, Cookies, Browsermerkmale, Ratenlimits und verhaltensbasierte Prüfungen können die Ergebnisse weiterhin beeinflussen.
Beispiel 1: Produktpreise zwischen Regionen vergleichen
Ein Team, das im zulässigen Rahmen öffentliche Produktpreise erfasst, benötigt Ausgänge in den jeweiligen Märkten, die richtige Währung und Spracheinstellung sowie ausreichend Kontinuität für jeden regionalen Besuch. Proxys mit Standortauswahl sind ein möglicher Ausgangspunkt. Ob Rechenzentrums- oder Residential-Ausgänge passen, sollte anhand des gemessenen Zielverhaltens und der Kosten entschieden werden.
Die Validierung umfasst Region, Währung, Produktvariante und benötigte Datenfelder. Cookies und Spracheinstellungen sollten kontrolliert werden, weil sie die Lokalisierung beeinflussen können. Eine Ausgangs-IP-Adresse allein legt nicht fest, welchem Markt die Website einen Besuch zuordnet.
Beispiel 2: Eine autorisierte Browser-Sitzung erhalten
Zulässige Kontoautomatisierung kann einen stabilen Ausgang, dauerhaft erhaltene Cookies und Speicherdaten sowie eine ausreichende Sitzungsdauer erfordern. Ein dedizierter oder statischer ISP-Ausgang beziehungsweise eine geeignete Sticky Session lässt sich anhand dieser Anforderungen bewerten.
Prüfen Sie, ob die Anmeldung über die benötigte Dauer erhalten bleibt, wann eine erneute Authentifizierung nötig wird und wie sich der Ablauf bei Ausfall eines Ausgangs verhält. Auch bei gleichbleibender IP-Adresse können Authentifizierungen ablaufen.
Wie lassen sich Proxy-Dienste fair vergleichen?
Ein repräsentativer Pilottest vergleicht gültige Ergebnisse unter derselben Arbeitslast und mit denselben Zählregeln. Sinnvolle Kennzahlen sind:
- Anteil gültiger Ergebnisse;
- gültige Ergebnisse pro Zeiteinheit;
- übertragenes Datenvolumen;
- Anzahl der Wiederholungsversuche;
- Kosten pro gültigem Ergebnis;
- Latenz im 95. Perzentil, kurz p95, falls langsame Antworten die Gesamtdauer beeinflussen.
Quote gültiger Ergebnisse = gültige Ergebnisse / versuchte Erfassungseinheiten
Dokumentieren Sie, ob eine Erfassungseinheit eine logische Seitenerfassung oder jede einzelne Netzwerkanfrage bezeichnet und wie Wiederholungsversuche gezählt werden. Für alle Dienste muss dieselbe Definition gelten.
Der Test sollte repräsentative Ziele, Standorte, Sitzungsdauern und Parallelitätsstufen abdecken. Eine einzelne erfolgreiche Anfrage belegt keine Kapazität unter dauerhafter Last. Sobald die Anforderungen feststehen, lassen sich die Integrationsmöglichkeiten aus der Rola IP-Dokumentation zusammen mit den Ergebnissen des Pilottests bewerten.
Häufige Fehler und praktische Prüfungen
Typische Fehler entstehen, wenn ein IP-Wechsel mit einer neuen Identität gleichgesetzt oder eine technisch erfolgreiche Antwort bereits als verwertbares Ergebnis gezählt wird. Die folgenden Prüfungen helfen, solche Annahmen zu vermeiden.
- Rotation während einer dauerhaften Sitzung: Ausgangsverhalten auf die benötigte Sitzungsdauer abstimmen und den vorgesehenen Anwendungszustand erhalten.
- Annehmen, dass eine neue IP die Identität zurücksetzt: Accounts, Cookies, Browsereinstellungen und Verhalten können Aktivitäten über verschiedene Ausgänge hinweg verknüpfen.
- Jeden HTTP-Status 200 als Erfolg zählen: Erwartete Datenfelder prüfen und Prüf- oder Fehlerseiten von verwertbaren Daten unterscheiden.
- Alle Fehler gleich behandeln: Fehler klassifizieren, Wiederholungsversuche begrenzen, Wartezeiten zwischen Versuchen erhöhen und einen übermittelten
Retry-After-Wert beachten. Seine Bedeutung beschreibt die Spezifikation HTTP Semantics. - Verbindungslimits oder Ausgangsverfügbarkeit ignorieren: Realistische Last testen und das Verhalten bei Ausfall eines Endpunkts festlegen.
- Zugangsdaten offenlegen oder Transportsicherheit schwächen: Geheimnisse schützen, Zertifikatsprüfung beibehalten und unterstützte Zugriffskontrollen verwenden.
Prüfen Sie außerdem die Protokollierungspraktiken des Anbieters und die Herkunft seiner IP-Adressen. Bei der Datenerhebung sind anwendbares Recht, Zugriffsberechtigungen, Website-Bedingungen und die Minimierung personenbezogener Daten zu berücksichtigen. Eine robots.txt kann Präferenzen für Crawler ausdrücken, erteilt aber keine rechtliche Erlaubnis. Das Robots Exclusion Protocol grenzt seine Regeln ausdrücklich von einer Zugriffsautorisierung ab.
Die passende Proxy-Konfiguration mit Rola IP finden
Planen Sie eine regionale Datenerhebung? Gleichen Sie die Residential Proxys von Rola IP mit Ihren Anforderungen an Standorte, Sitzungsdauer, Protokolle und Datenvolumen ab. Melden Sie sich anschließend in der Konsole an und starten Sie mit einem begrenzten Pilottest für Ihren Workflow.