
Perbedaan Proxy dan VPN: Fungsi, Keamanan, dan Cara Memilih
3 Nov 2026 · Dasar-dasar Proksi · 12 menit baca
Perbedaan proxy dan VPN terutama terletak pada cakupan routing dan batas enkripsi. VPN biasanya mengenkripsi lalu lintas antara perangkat dan gateway VPN. Forward proxy meneruskan permintaan dari aplikasi yang Anda konfigurasi. Proxy cocok untuk mengatur IP keluar dan sesi aplikasi, sedangkan VPN cocok untuk konektivitas perangkat yang terenkripsi. Kemampuan pastinya bergantung pada layanan dan konfigurasi.
Panduan ini membantu Anda membandingkan keduanya untuk browsing, riset regional, serta web scraping dan otomatisasi yang diizinkan.
Ringkasan utama:
- Proxy dan VPN dapat mengganti alamat IP publik yang terlihat oleh situs tujuan untuk lalu lintas yang melewatinya.
- VPN mengenkripsi jalur ke gateway, bukan otomatis seluruh jalur hingga situs tujuan. HTTPS tetap penting.
- SOCKS5 adalah protokol koneksi; residential menjelaskan sumber IP keluar. Keduanya tidak otomatis menjamin privasi, kecepatan, atau akses.
- Untuk pengambilan data, bandingkan hasil yang valid, percobaan ulang, volume transfer, dan biaya—bukan kecepatan koneksi saja.
- Pilih VPN untuk konektivitas terenkripsi, proxy untuk kontrol IP keluar aplikasi, atau keduanya jika alur kerja membutuhkan dua fungsi tersebut.
Apa Itu VPN dan Proxy?
VPN membuat koneksi terenkripsi ke sebuah gateway, sedangkan forward proxy menjadi perantara permintaan aplikasi menuju situs tujuan. Keduanya dapat mengubah IP yang terlihat oleh tujuan, tetapi tidak selalu menangani lalu lintas yang sama.
Apa itu VPN?
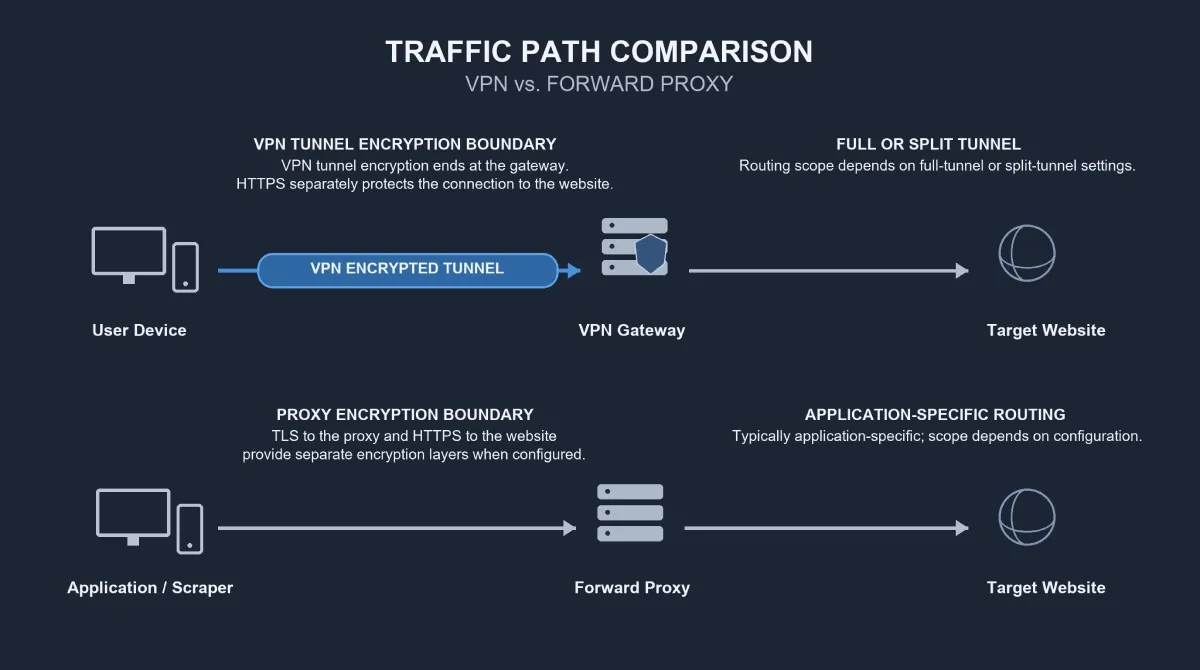
VPN, atau virtual private network, membuat koneksi terenkripsi antara perangkat atau jaringan dan gateway VPN. Pada layanan VPN internet komersial, jalurnya biasanya seperti ini:
Perangkat → tunnel VPN terenkripsi → gateway VPN → tujuan
Untuk lalu lintas yang melewati VPN, situs tujuan biasanya melihat IP publik gateway. Pada konfigurasi full tunnel, sebagian besar lalu lintas perangkat yang tercakup dalam konfigurasi melewati VPN. Split tunneling hanya mengarahkan lalu lintas tertentu melalui VPN. Pengecualian bergantung pada aplikasi VPN, sistem operasi, dan pengaturannya. Jadi, VPN belum tentu membawa setiap koneksi.
VPN internet komersial terutama menyediakan rute alternatif ke internet. Sebaliknya, VPN yang dikelola organisasi sering menyediakan akses ke sistem internal perusahaan. Tujuan aksesnya berbeda meskipun keduanya menggunakan tunnel terenkripsi.
Tunnel VPN berakhir di gateway. HTTPS melindungi lalu lintas aplikasi antara klien dan situs secara terpisah jika Anda menggunakannya dengan benar. VPN, misalnya, tidak membuat koneksi HTTP biasa setelah gateway menjadi koneksi situs yang terenkripsi. Dokumentasi routing VPN Microsoft menjelaskan full tunnel dan split tunnel pada Windows.
Apa itu proxy?
Proxy adalah perantara yang menangani permintaan antara klien dan tujuan. Pembahasan di sini berfokus pada forward proxy, yang mengirim permintaan keluar ke situs atas nama pengguna atau aplikasi. Reverse proxy berbeda: biasanya berada di depan server dan menerima permintaan masuk.
Browser, scraper, atau aplikasi yang dikonfigurasi → forward proxy → tujuan
Routing per aplikasi umum digunakan, tetapi pengaturan sistem atau alat tambahan juga dapat memperluas cakupannya. Mengatur proxy di satu browser tidak berarti program lain menggunakan jalur yang sama.
Istilah proxy menjelaskan tiga dimensi yang terpisah:
| Dimensi | Contoh | Hal yang dijelaskan |
|---|---|---|
| Protokol | HTTP proxy, koneksi TLS ke proxy, SOCKS5 | Cara klien terhubung dan meneruskan lalu lintas |
| Sumber IP keluar | Datacenter, residential, ISP/static residential | Asal atau keterkaitan jaringan IP keluar |
| Perilaku sesi | Rotating atau sticky | Cara layanan mengganti atau mempertahankan IP keluar |
Satu layanan residential proxy dapat mendukung SOCKS5 sekaligus menawarkan rotating dan sticky session. Istilah-istilah tersebut menjelaskan sifat berbeda dari layanan yang sama, bukan kategori produk yang saling meniadakan. Kontinuitas dan durasi sesi tetap bergantung pada layanan.
Perbandingan Proxy dan VPN
Forward proxy umumnya memberi kontrol atas lalu lintas klien yang Anda konfigurasi, sedangkan VPN komersial menangani lalu lintas sesuai aturan routing perangkat atau jaringan. Perubahan IP keluar saja tidak otomatis melindungi semua koneksi.
Tabel berikut membandingkan layanan forward proxy dengan layanan VPN komersial pada umumnya.
| Aspek | Layanan forward proxy | Layanan VPN komersial pada umumnya |
|---|---|---|
| Routing lalu lintas | Lalu lintas klien yang dikonfigurasi; cakupan lebih luas membutuhkan alat yang sesuai | Lalu lintas yang dipilih oleh routing perangkat atau jaringan, sering berupa full tunnel |
| Enkripsi | Bergantung pada transport ke proxy dan protokol aplikasi | Mengenkripsi lalu lintas yang melewatinya antara klien dan gateway |
| Privasi | Mengganti IP sumber permintaan yang melalui proxy; praktik penyedia dan pelacakan aplikasi tetap penting | Melindungi lalu lintas pada jalur lokal menuju gateway; praktik penyedia dan pelacakan aplikasi tetap penting |
| Kontrol IP dan sesi | Dapat menyediakan kumpulan IP, IP keluar terpisah, rotasi, atau sticky session | Pemilihan gateway umum tersedia; IP keluar simultan dan kontrol sesi bervariasi |
| Pemilihan lokasi | Penargetan negara atau lokasi lebih spesifik bergantung pada layanan dan ketersediaan IP | Pilihan negara atau kota bergantung pada penyedia |
| Performa | Bergantung pada kualitas IP keluar, rute, beban, klien, dan situs tujuan | Bergantung pada kualitas gateway, rute, beban, tunnel, dan situs tujuan |
| Model biaya umum | Per GB, per IP, atau berlangganan | Berlangganan; dedicated IP dapat dikenai biaya tambahan |
| Kegunaan umum | Routing aplikasi, riset regional, dan kontrol IP keluar | Konektivitas perangkat terenkripsi, browsing, dan akses jarak jauh |
Enkripsi dan privasi: apa yang sebenarnya terlindungi?
HTTPS melalui SOCKS5 proxy dapat melindungi konten aplikasi meskipun SOCKS5 sendiri tidak mengenkripsi payload. Perlindungan tersebut bekerja pada lapisan yang berbeda. Mengakses tujuan HTTPS tidak otomatis mengenkripsi negosiasi proxy, kredensial proxy, atau semua metadata koneksi.
TLS ke proxy melindungi koneksi klien–proxy. HTTPS ke situs tujuan melindungi koneksi aplikasi–situs melalui perantara. Dokumentasi sertifikat TLS curl membedakan verifikasi sertifikat untuk HTTPS proxy dari verifikasi sertifikat server tujuan. Keduanya membutuhkan konfigurasi yang tepat.
VPN melindungi lalu lintas yang melewatinya antara klien dan gateway, termasuk pada jaringan lokal yang tidak tepercaya. HTTPS tetap diperlukan untuk melindungi koneksi aplikasi setelah gateway. Baik proxy maupun VPN juga melibatkan penyedia yang praktik pencatatan log, keamanan, dan operasionalnya perlu Anda pertimbangkan.
Tidak satu pun menjamin anonimitas. Login ke akun yang sama atau mempertahankan cookie yang sama dapat menghubungkan kunjungan dari IP berbeda. Karakteristik browser dan pola perilaku juga dapat membantu pelacakan.
Kecepatan dan biaya: bandingkan alur kerja nyata
Proxy tidak selalu lebih cepat daripada VPN, begitu pula sebaliknya. Jarak geografis, kemacetan jaringan, beban gateway, respons situs tujuan, dan konfigurasi klien memengaruhi hasilnya.
Kecepatan browsing juga berbeda dari performa pengambilan data. Halaman verifikasi yang terbuka cepat tidak berguna untuk tugas pemantauan harga yang membutuhkan harga produk. Bandingkan lokasi yang diperlukan, jumlah IP keluar simultan, volume data, percobaan ulang, dan upaya operasional. Biaya per hasil valid memberi gambaran yang lebih relevan daripada kecepatan koneksi saja.
Perbandingan VPN dan SOCKS5
SOCKS5 adalah protokol proxy, bukan alternatif yang setara di semua aspek dengan VPN. Pilihannya adalah mengarahkan aplikasi yang mendukung SOCKS5 melalui IP keluar tertentu atau mengenkripsi lalu lintas perangkat yang masuk ke routing VPN.
SOCKS5 tidak mengenkripsi payload aplikasi dengan sendirinya. VPN mengenkripsi lalu lintas antara klien VPN dan gateway. Layanan SOCKS5 dapat menggunakan endpoint datacenter, residential, atau ISP; protokolnya tidak menentukan asal maupun reputasi IP.
Dukungan aplikasi, DNS, dan autentikasi
Browser, alat command-line, dan library memiliki dukungan yang berbeda, termasuk untuk autentikasi proxy. SOCKS5 mendefinisikan koneksi Transmission Control Protocol (TCP) dan perintah User Datagram Protocol (UDP) ASSOCIATE. Namun, dukungan UDP dalam praktik bergantung pada klien dan layanan, bukan sekadar ketersediaan perintah dalam protokol. RFC 1928 menjelaskan mekanisme tersebut.
Resolusi Domain Name System (DNS) dapat berlangsung secara lokal atau melalui proxy. Pada klien yang mengenal sintaksnya, seperti curl, socks5h:// meminta proxy melakukan resolusi hostname. Sintaks ini tidak berlaku universal. Opsi hostname SOCKS5 pada curl menjelaskan perilaku khusus klien tersebut.
Saat memeriksa setup, pastikan empat hal berikut:
- Dukungan klien: protokol, jenis lalu lintas, dan fitur yang diperlukan.
- Autentikasi: kompatibilitas dengan metode yang diterima penyedia.
- Routing DNS: lokasi resolusi nama dan kesesuaiannya dengan kebutuhan.
- Perilaku saat gagal: apakah kegagalan proxy menghasilkan error, percobaan ulang, atau koneksi langsung sebagai fallback.
Petunjuk konfigurasi harus sesuai dengan klien yang digunakan. Browser memerlukan pemeriksaan tersendiri. Fitur seperti Web Real-Time Communication (WebRTC) dapat mengikuti jalur jaringan terpisah, bergantung pada browser dan pengaturannya. Dukungan SOCKS5 saja tidak membuktikan bahwa semua lalu lintas browser melewati proxy.
Residential Proxy vs VPN: Apa Bedanya?
Residential menjelaskan sumber IP keluar, sedangkan VPN menjelaskan mekanisme koneksi. Keduanya sering dibandingkan karena dapat mengganti IP yang terlihat oleh situs, tetapi sebenarnya berada pada dimensi yang berbeda.
Sebagian VPN menawarkan IP keluar residential, dan sebagian produk proxy menyediakan transport terenkripsi. Saat memilih, nilai kontrol lokasi, kontinuitas sesi, transparansi sumber IP, serta biaya penggunaan untuk alur kerja Anda.
IP keluar, lokasi, dan kontinuitas sesi
Layanan residential menggunakan IP keluar yang terkait dengan jaringan residensial. VPN komersial umumnya menggunakan gateway pada infrastruktur hosting. Tidak ada label yang menjamin bagaimana situs tujuan mengklasifikasikan atau menerima koneksi.
Rotating residential proxy juga berbeda dari static ISP proxy. Alamat yang terkait dengan ISP dapat beroperasi pada infrastruktur server, bukan perangkat rumah tangga. Sticky session berupaya mempertahankan IP keluar selama periode tertentu, dengan batas durasi dan ketersediaan IP dari penyedia. Sticky session tidak otomatis sama dengan dedicated static IP.
Anda juga perlu memvalidasi label lokasi. Penyedia dapat menandai IP sebagai berasal dari satu kota, sementara situs tujuan menggunakan basis data lokasi yang berbeda. Preferensi akun, bahasa, cookie, dan pengaturan pengiriman dapat memengaruhi konten secara terpisah dari lokasi IP.
Evaluasi transparansi sumber IP, model alokasi, ketersediaan IP, dan jaminan sesi secara terpisah. Residential proxy layak dievaluasi untuk pengambilan data regional jika sumber IP dan pilihan pasarnya sesuai kebutuhan. Label residential saja belum membuktikan kecocokannya.
Harga dan biaya per hasil valid
Layanan residential biasanya mengenakan biaya per GB, VPN umumnya menggunakan langganan, sedangkan layanan ISP dapat mengenakan biaya per IP atau kuota bandwidth. Ada pengecualian pada masing-masing model.
Tentukan hasil valid sebelum membandingkan harga. Hasil tersebut harus memuat data yang dibutuhkan dari wilayah target yang benar, bukan halaman login, pemblokiran, atau verifikasi pengganti.
Biaya per hasil valid = total biaya alur kerja / jumlah hasil valid
Total biaya alur kerja mencakup biaya lalu lintas, alokasi biaya langganan atau IP, serta biaya operasional yang terkait. Jika Anda tidak memasukkan infrastruktur dan pemeliharaan, gunakan istilah biaya penyedia, bukan total biaya.
Contoh hipotetis: biaya penyedia sebesar US$30 untuk 10.000 hasil valid setara dengan US$3 per 1.000 hasil valid, belum termasuk infrastruktur dan pemeliharaan. Ini hanya perhitungan, bukan harga atau klaim performa Rola IP.
Percobaan ulang, respons berukuran besar, dan sesi yang terputus dapat menaikkan biaya efektif meskipun tarif per unit terlihat rendah.
Sebaiknya Memilih Proxy atau VPN?
Pilih VPN untuk konektivitas perangkat yang terenkripsi. Pilih proxy jika tugas Anda membutuhkan IP keluar per aplikasi, beberapa lokasi, atau kontrol sesi yang jelas. Untuk tugas kecil, koneksi yang sudah ada mungkin cukup tanpa layanan tambahan.
| Tugas | Opsi awal | Syarat atau batas utama |
|---|---|---|
| Browsing di Wi-Fi publik dengan tunnel terenkripsi | VPN | Penyedia tepercaya, routing yang benar, dan HTTPS |
| Mengakses sistem internal perusahaan | VPN yang dikelola organisasi | Akses yang disetujui dan persyaratan organisasi |
| Mengarahkan lalu lintas satu aplikasi | Forward proxy yang kompatibel | Dukungan protokol, autentikasi, dan DNS |
| Menguji pengambilan data skala kecil di satu wilayah | Koneksi yang ada, VPN, atau proxy | Pastikan apakah IP keluar berbeda memang diperlukan |
| Mengambil halaman publik secara berkelanjutan dalam volume besar | Layanan proxy terkelola jika perlu mengatur IP keluar | Validasi data, laju permintaan, konkurensi, dan respons situs |
| Membandingkan harga atau hasil pencarian antarwilayah | Proxy dengan penargetan lokasi | Verifikasi lokasi yang dikenali situs dan pengaturan lokalisasi |
| Mempertahankan sesi browser yang diizinkan | IP keluar dedicated/static ISP atau sticky session yang sesuai | Stabilitas IP, durasi, dan state aplikasi yang persisten |
| Mengambil data dari target yang tidak terlalu membatasi dengan anggaran terbatas | Datacenter proxy jika perlu perantara | Uji akses, throughput, dan biaya efektif |
| Mengamankan akses operator sekaligus mengatur IP keluar pengambilan data | VPN dan proxy | Verifikasi routing dan IP keluar yang terlihat oleh setiap tujuan |
Kapan VPN dan proxy digunakan bersama?
VPN dapat mengamankan akses operator ke infrastruktur privat, sementara proxy mengatur IP keluar untuk pengambilan data. Apakah koneksi klien–proxy melewati VPN bergantung pada routing, split tunneling, dan lokasi klien pengambilan data berjalan.
Untuk permintaan yang menggunakan proxy dengan benar, situs tujuan biasanya melihat IP keluar proxy. Kombinasi ini menambah keputusan routing, kemungkinan latensi, dan pekerjaan konfigurasi. Gunakan keduanya jika alur kerja memang membutuhkan konektivitas aman sekaligus pengelolaan IP keluar.
Cara Memilih Proxy untuk Web Scraping dan Otomatisasi
Mulailah dari kebutuhan data dan sesi, bukan label produk. Urutan pemilihannya adalah target dan lokasi → kontinuitas sesi → perkiraan konkurensi dan lalu lintas → sumber IP dan rotasi → anggaran.
Tentukan lokasi, durasi sesi, dan konkurensi
Sebelum memilih IP keluar, tentukan unit pengambilan data dan aturan validasinya. Pemahaman tentang pengambilan data situs dengan Python juga membantu Anda memilih pendekatan pengumpulan dan merancang uji coba proxy dengan aman.
Rotasi IP membantu mendistribusikan permintaan yang independen, tetapi dapat mengganggu alur kerja yang membutuhkan IP keluar konsisten. Mengganti IP antara login dan tindakan akun berikutnya dapat memperkenalkan konteks jaringan baru ketika aplikasi mengharapkan kontinuitas. IP keluar stabil dengan cookie dan penyimpanan browser yang tetap lebih sesuai untuk kebutuhan tersebut.
Periksa dukungan protokol, autentikasi, batas koneksi, perilaku sesi, ketersediaan IP, dan panduan integrasi. Rotasi IP tidak menggantikan pengaturan laju permintaan atau manajemen sesi. Pembatasan akun, cookie, karakteristik browser, rate limit, dan pemeriksaan berbasis perilaku tetap dapat memengaruhi hasil.
Contoh 1: membandingkan harga produk antarwilayah
Tim yang mengambil harga produk publik membutuhkan IP keluar di setiap pasar, mata uang dan locale yang benar, serta kontinuitas yang cukup untuk menyelesaikan setiap kunjungan regional. Proxy dengan penargetan lokasi dapat menjadi opsi awal. Pilihan datacenter atau residential sebaiknya mengikuti pengukuran respons situs dan biaya.
Validasi harus mencakup wilayah, mata uang, varian produk, dan kolom data yang diperlukan. Kendalikan cookie serta pengaturan bahasa karena keduanya dapat mengubah lokalisasi. IP keluar saja tidak menentukan bagaimana situs menafsirkan pasar pengguna.
Contoh 2: mempertahankan sesi browser yang diizinkan
Otomatisasi akun yang diizinkan mungkin memerlukan IP keluar stabil, cookie dan penyimpanan persisten, serta durasi sesi yang memadai. Anda dapat mengevaluasi static residential proxy atau sticky session yang sesuai untuk kebutuhan tersebut.
Periksa kontinuitas login, frekuensi autentikasi ulang, dan perilaku aplikasi ketika IP keluar tidak lagi tersedia. Kontinuitas IP tidak menjamin sesi aplikasi tetap aktif: masa berlaku autentikasi dan kebijakan situs tetap berlaku.
Bagaimana membandingkan layanan proxy secara adil?
Uji coba yang representatif membandingkan hasil valid dengan beban kerja dan aturan penghitungan yang sama. Ukur rasio hasil valid, jumlah hasil valid per satuan waktu, volume transfer, percobaan ulang, dan biaya per hasil valid. Tambahkan latensi persentil ke-95 atau p95 jika respons lambat memengaruhi waktu penyelesaian.
Rasio hasil valid = jumlah hasil valid / jumlah unit pengambilan data yang dicoba
Catat apakah satu unit berarti satu tugas logis pengambilan halaman atau setiap permintaan jaringan, serta cara menghitung percobaan ulang. Gunakan definisi yang sama untuk semua layanan.
Uji target, lokasi, durasi sesi, dan konkurensi yang mewakili penggunaan nyata. Satu permintaan berhasil tidak membuktikan kapasitas pada beban berkelanjutan. Setelah kebutuhan jelas, gunakan dokumentasi Rola IP untuk menilai opsi integrasi bersama temuan uji coba Anda.
Kesalahan Umum dan Pemeriksaan Praktis
Kegagalan koneksi atau data tidak selalu berasal dari kualitas IP. Periksa perilaku sesi, validasi hasil, penanganan error, dan keamanan koneksi sebelum menyimpulkan penyebabnya.
- Merotasi IP saat sesi perlu bertahan. Selaraskan perilaku IP keluar dengan durasi sesi dan pertahankan state aplikasi yang diperlukan.
- Menganggap perubahan IP menghapus identitas. Akun, cookie, pengaturan browser, dan perilaku dapat menghubungkan aktivitas dari IP berbeda.
- Menghitung setiap HTTP 200 sebagai keberhasilan. Validasi kolom data yang diharapkan dan bedakan halaman verifikasi atau error dari data yang dapat digunakan.
- Mengulang semua kegagalan dengan cara yang sama. Klasifikasikan kegagalan, batasi percobaan ulang, terapkan backoff, dan patuhi
Retry-Afterjika tersedia. HTTP Semantics menjelaskan makna header tersebut. - Mengabaikan batas koneksi atau ketersediaan IP keluar. Uji beban yang realistis dan tentukan tindakan saat endpoint gagal.
- Membocorkan kredensial atau melemahkan keamanan transport. Lindungi kredensial dan rahasia akses, pertahankan verifikasi sertifikat, serta gunakan kontrol akses yang didukung.
Tinjau juga praktik pencatatan log dan sumber IP penyedia. Pengambilan data membutuhkan perhatian pada hukum yang berlaku, izin akses, ketentuan situs, dan minimalisasi data pribadi. File robots.txt dapat menyampaikan preferensi crawler, tetapi bukan izin hukum. Robots Exclusion Protocol secara tegas membedakan aturan tersebut dari otorisasi akses.
Menentukan Setup Proxy dengan Rola IP
Pilihan proxy atau VPN mengikuti tugas Anda: konektivitas terenkripsi, kontrol IP keluar, atau keduanya. Untuk pengambilan data regional, proxy untuk web scraping dapat dievaluasi berdasarkan lokasi, perilaku sesi, protokol, dan volume lalu lintas yang diperlukan.
Jika Anda mempertimbangkan Rola IP, mulai dari kebutuhan tersebut dan gunakan hasil uji coba untuk menilai kecocokan setup, bukan hanya label jenis IP atau tarif per unit.
Jika kebutuhan Anda sudah jelas, tinjau opsi proxy Rola IP dan pilih setup berdasarkan lokasi, kontinuitas sesi, protokol, serta biaya per hasil valid. Uji alur kerja yang diizinkan sebelum meningkatkan volume penggunaan.