
代理與VPN差異:加密、出口IP與使用情境怎麼選?
2026年11月2日 · 代理 IP 基礎 · 23 分鐘閱讀
代理與VPN都能讓流量經由中介節點,改變目標網站看到的公開IP。主要差異在於路由範圍與加密邊界:VPN通常加密裝置到VPN閘道之間的流量;正向代理則轉送指定應用程式的請求。 需要加密連線時,優先評估VPN;需要不同出口或工作階段控制時,優先評估代理。實際能力仍取決於服務與設定。
重點摘要
- VPN適合加密連線: 保護依路由設定送入通道的流量,不代表每一條連線都會使用VPN。
- 代理適合控制應用程式出口: 可依服務提供的功能,選擇地區、分配出口或管理IP輪換。
- SOCKS5與住宅代理不是同一分類: 前者是連線協定,後者描述出口IP來源,兩者都不能單獨證明隱私、速度或網站可存取性。
- 資料擷取應比較有效產出: 先定義有效結果,再衡量重試、傳輸量、吞吐量與成本,不要只看連線速度。
- 維持瀏覽器工作階段不只靠固定IP: Cookie、儲存狀態及網站驗證規則同樣重要。若同時需要加密連線與出口管理,也可以搭配使用VPN和代理。
VPN與代理是什麼?
VPN建立到閘道的加密連線;本文討論的正向代理,則代表使用者或應用程式向網站送出請求。兩者都能改變出口IP,但路由方式與保護範圍不同。
VPN如何運作?
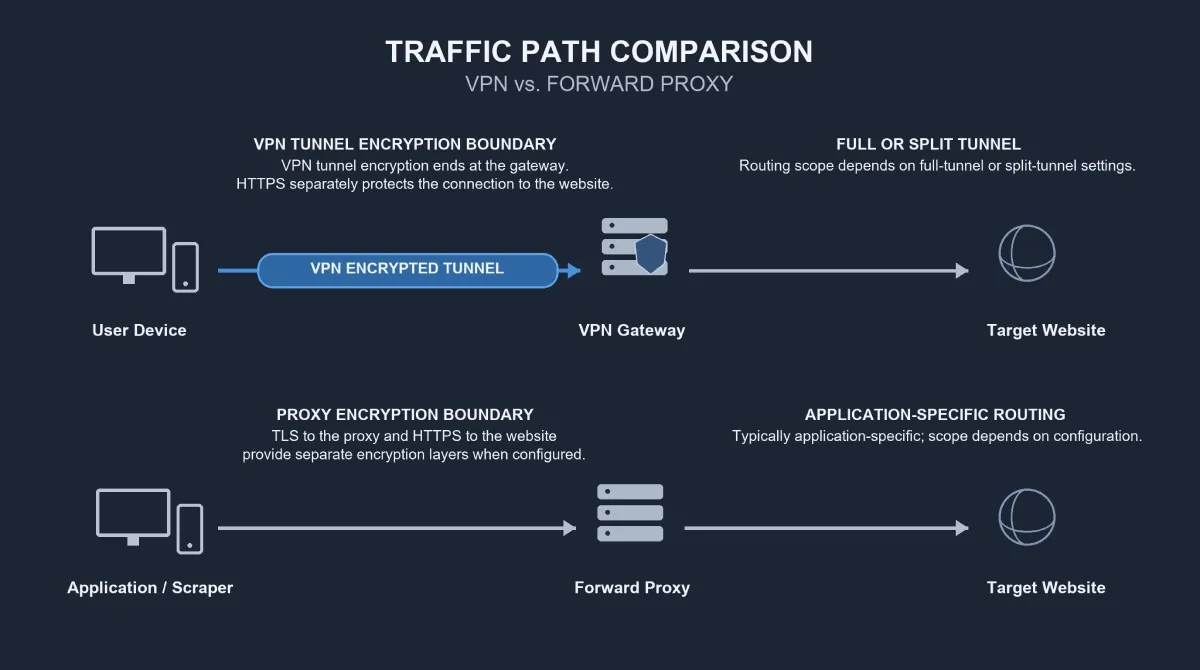
VPN(虛擬私人網路)會在裝置或網路與VPN閘道之間建立加密連線。一般商用上網VPN的路徑如下:
裝置→加密VPN通道→VPN閘道→目標網站
經由VPN路由的流量,通常會讓目標網站看到閘道的公開IP。路由模式主要分為:
- 全通道: 將大部分納入路由範圍的裝置流量送入VPN。
- 分割通道: 只將指定流量送入VPN。
例外與排除項目取決於VPN用戶端、作業系統及設定,因此VPN不一定承載每一條連線。Microsoft的VPN路由文件說明了Windows的全通道與分割通道路由。
商用上網VPN主要提供替代的網際網路路徑;組織管理的VPN則常用來存取公司內部系統。兩者都可能採用加密通道,但存取目的不同。
VPN通道的加密範圍到閘道為止。 正確使用HTTPS時,應用程式與網站之間另有HTTPS保護。例如,網站若使用純HTTP,VPN不會自動將閘道之後的網站連線變成加密連線。
代理如何運作?
代理是處理用戶端與目標之間請求的中介。本文聚焦於「正向代理」:它代表使用者或應用程式向外部網站送出請求。相對地,反向代理通常位於伺服器前方,接收外部傳入的請求。
已設定代理的瀏覽器、網路爬蟲或應用程式→正向代理→目標網站
代理常以應用程式為單位設定,也能搭配系統設定或其他工具擴大路由範圍。但替一個瀏覽器設定代理,並不代表其他程式也會使用相同路徑。
理解代理名稱時,應分開看三個維度:
| 維度 | 常見分類 | 代表的意義 |
|---|---|---|
| 連線協定 | HTTP代理、以TLS連線至代理、SOCKS5 | 用戶端如何連接代理 |
| 出口IP來源 | 資料中心、住宅、ISP相關/靜態住宅 | 出口位址的來源或歸屬 |
| 工作階段行為 | 輪換、黏著式工作階段 | 出口如何更換或維持;持續時間依服務而異 |
同一項住宅代理服務可能支援SOCKS5,也可能同時提供輪換與黏著式工作階段。這些名稱描述的是不同屬性,不是互斥的產品類別。
代理與VPN差異比較:路由、加密、隱私與成本
代理與VPN的核心差異,不只是是否能更換IP,而是哪些流量會經過中介,以及加密從哪裡開始、到哪裡結束。下表比較正向代理服務與一般商用VPN;個別服務可能有不同實作。
| 比較項目 | 正向代理服務 | 一般商用VPN服務 |
|---|---|---|
| 流量路由 | 處理已設定用戶端送來的流量;擴大範圍需要合適工具 | 依裝置或網路路由選擇流量,常採全通道 |
| 加密範圍 | 取決於代理傳輸方式與應用層協定 | 加密用戶端到VPN閘道之間的路由流量 |
| 隱私保護 | 改變代理請求的來源IP;仍受供應商作法及應用程式追蹤影響 | 保護本機網路路徑上的路由流量;仍受供應商作法及應用程式追蹤影響 |
| IP與工作階段控制 | 可能提供IP池、獨立出口、輪換或黏著式工作階段 | 通常可選閘道;同時使用多個出口及工作階段控制能力依服務而異 |
| 地區選擇 | 國家或更細的定位範圍,取決於服務與可用資源 | 國家或城市選擇,取決於供應商 |
| 效能 | 受出口品質、路徑、負載、用戶端與目標影響 | 受閘道品質、路徑、負載、通道與目標影響 |
| 常見計費方式 | 每GB、每個IP或訂閱制 | 訂閱制;專用IP可能另計費 |
| 典型用途 | 應用程式路由、區域研究、出口控制 | 裝置加密連線、瀏覽、遠端存取 |
加密與隱私:各自保護什麼?
經由SOCKS5代理存取HTTPS網站時,HTTPS仍可保護應用程式內容,但SOCKS5本身不會加密應用程式承載內容。這是不同層次的保護;目標網站使用HTTPS,不代表代理協商、代理憑證或所有連線中繼資料都自動受到加密保護。
同樣地,連線至代理時使用TLS,保護的是用戶端到代理之間的連線;連線至目標網站時使用HTTPS,保護的是穿越中介的應用程式連線。curl的TLS憑證文件分別說明HTTPS代理與目標伺服器的憑證驗證,兩段連線都需要適當設定。
在不受信任的區域網路上,VPN可保護用戶端到閘道之間、已納入VPN路由的流量。超出閘道後,應用程式仍需要HTTPS保護。無論選代理或VPN,都會多出一個需要信任的服務提供者,其紀錄保存、安全與營運作法都值得檢視。
兩者都不保證匿名。 即使更換IP,登入相同帳號或保留相同Cookie,仍可能讓網站串連不同次造訪。瀏覽器特徵與使用行為也可能成為追蹤依據。
速度與成本:應比較實際工作流程
代理或VPN都不會在所有設定下必然比較快。地理距離、網路壅塞、閘道負載、目標網站行為及用戶端設定,都會影響結果。
瀏覽速度也不等於資料擷取效能。價格監控需要的是商品價格;即使驗證頁回應很快,對任務也沒有幫助。比較時應納入所需地區、同時使用的出口、傳輸量、重試次數與維運投入。後面的成本範例會以有效結果作為計算基礎。
SOCKS5與VPN比較:協定支援不等於加密保護
SOCKS5是一種代理協定,VPN則通常用來加密依路由設定送入通道的裝置流量。選擇重點是:你需要讓特定應用程式使用指定出口,還是需要加密連線;應用程式支援、DNS路徑與加密邊界都要一起確認。
SOCKS5本身不加密應用程式承載內容。它可以搭配資料中心、住宅或ISP出口,因此協定名稱不能證明IP來源或信譽。
應用程式、DNS與驗證方式要確認哪些項目?
瀏覽器、命令列工具與程式庫的支援程度不同,代理身分驗證也可能有相容性差異。SOCKS5定義了TCP連線及UDP ASSOCIATE命令,但實際能否處理UDP,仍取決於用戶端與服務,而不只是協定有沒有定義該命令。相關機制可參考RFC 1928。
DNS可能在本機解析,也可能交由代理處理。在curl等支援此語法的用戶端中,socks5h://表示要求代理端解析主機名稱;這不是所有工具都通用的語法。curl的SOCKS5主機名稱選項說明了該工具的具體行為。
設定時,至少確認以下四點:
- 用戶端支援: 協定、可代理的流量及必要功能是否符合需求。
- 身分驗證: 用戶端是否支援供應商接受的驗證方式。
- DNS路徑: 名稱在哪裡解析,是否符合工作需求。
- 失敗行為: 代理失效後,程式會報錯、重試,還是改為直接連線。
不同用戶端需要各自確認。curl可依官方選項設定,瀏覽器則要檢查自己的網路行為。WebRTC等功能可能依瀏覽器與設定採用不同路徑,不能只因支援SOCKS5,就認定所有瀏覽器流量都會經過代理。
住宅代理與VPN比較:出口來源、地區與工作階段
住宅代理描述出口IP來源,VPN描述連線方式,兩者並非同一分類維度。部分VPN提供住宅出口,部分代理產品也提供加密傳輸;評估時應分開確認地區控制、工作階段持續性、IP取得方式與使用成本。
住宅出口、靜態ISP與黏著式工作階段有何不同?
住宅代理使用與住宅網路相關聯的出口;商用VPN則常使用代管閘道。但這些標籤都不能保證目標網站如何分類或接受連線。
輪換住宅代理與靜態ISP代理也不相同。ISP相關位址可能運行於伺服器基礎設施,而不是家用裝置。黏著式工作階段會嘗試在一段時間內維持相同出口,但仍受供應商限制與出口可用性影響,不等於專用靜態IP。
評估地理定位代理時,也要驗證地區標籤。供應商可能將出口標為某個城市,但目標網站使用另一套地理位置資料庫。帳號偏好、語言、Cookie及配送設定,也可能在IP位置之外影響回傳內容。
因此,應分別評估IP來源透明度、分配方式、可用資源與工作階段保障條件。只有當住宅出口及可選市場符合區域資料擷取需求時,住宅服務才值得進一步評估;名稱本身不是適用性的證明。
如何計算每筆有效結果的成本?
住宅代理常按GB計費,VPN常採訂閱制,ISP代理則可能按IP或流量額度收費,但各服務仍有例外。比較前,應先定義有效結果,而不是直接比較牌告單價。
有效結果應包含指定目標地區所需的資料,不能以登入頁、封鎖頁或驗證頁替代。計算方式為:
每筆有效結果成本=工作流程總成本÷有效結果筆數
工作流程總成本包括流量費、分攤的訂閱或IP費用,以及可歸屬於該流程的維運成本。若不包含基礎設施與維護,應將指標稱為「供應商成本」。
假設範例:供應商費用為30美元,取得10,000筆有效結果,相當於每1,000筆有效結果3美元,尚未計入基礎設施與維護。這只是計算示例,不是Rola IP的價格或效能主張。
即使單價較低,重試、大型回應內容與中斷的工作階段,也可能提高實際成本。
代理與VPN怎麼選?依任務判斷
需要裝置加密連線時,優先評估VPN;需要應用程式專屬出口、多地區或明確的工作階段控制時,優先評估代理。小型任務也可能直接使用既有連線,不必新增服務。
| 任務 | 可優先評估的選項 | 主要需求或限制 |
|---|---|---|
| 在公共Wi-Fi使用加密通道瀏覽 | VPN | 可信任供應商、正確路由與HTTPS |
| 存取公司內部系統 | 組織管理的VPN | 核准的存取權限與組織規範 |
| 讓單一應用程式使用指定路徑 | 相容的正向代理 | 協定、身分驗證與DNS支援 |
| 在單一地區進行小型資料擷取測試 | 既有連線、VPN或代理 | 先確認是否需要不同出口 |
| 持續擷取一定規模的公開頁面 | 若需要出口管理,可評估代管代理服務 | 驗證資料、請求速率、並發量與目標行為 |
| 比較各地價格或搜尋結果 | 支援地理定位的代理服務 | 驗證目標辨識的地區與在地化設定 |
| 維持已獲授權的瀏覽器工作階段 | 專用/靜態ISP出口,或合適的黏著式工作階段 | 出口穩定度、持續時間及應用程式狀態保存 |
| 以有限預算擷取限制較少的目標 | 若需要中介,可評估資料中心代理 | 測試存取、吞吐量與實際成本 |
| 同時保護操作人員存取並管理資料擷取出口 | VPN搭配代理 | 驗證路由及各目標實際看到的出口 |
什麼時候適合同時使用VPN與代理?
當工作流程同時需要連線保護與出口管理時,可以搭配使用。例如,操作人員以VPN安全存取私有基礎設施,再由代理管理對外資料擷取出口。
用戶端到代理的連線是否經過VPN,取決於路由、分割通道設定,以及資料擷取程式的執行位置。對於正確經由代理送出的請求,目標通常看到的是代理出口。
組合使用會增加路由判斷、設定工作,也可能增加延遲。它的價值在於滿足兩種不同需求,而不是工具越多就一定越安全或越快。
網路爬蟲代理怎麼選?先定義結果,再測試出口
網路爬蟲代理的選型應從目標、地區與工作階段需求開始,而不是先挑IP類型。只有先定義每次擷取的單位與有效資料規則,才能公平比較不同方案。
先確認地區、工作階段時間與並發量
建議依下列順序整理需求:
目標與必要地區→工作階段持續性→預估並發量與流量→IP來源及輪換方式→預算
以Python擷取網站資料時,也應先釐清擷取方法與小規模代理試行方式,再擴大執行。
IP輪換有助於分配適合獨立處理的請求,但可能干擾需要相同出口的流程。例如,在登入與後續帳號操作之間更換IP,可能使網站看到新的網路環境,而應用程式仍預期工作階段保持連續。此時,穩定出口搭配保存Cookie與儲存狀態,較符合需求。
評估服務時,應確認協定、身分驗證、連線限制、工作階段行為、可用資源及串接方式。IP輪換不能取代請求節奏與工作階段管理;帳號限制、Cookie、瀏覽器特徵、速率限制與行為檢查仍可能影響結果。
情境一:比較不同地區的商品價格
擷取公開商品價格的團隊,需要各市場的出口、正確幣別與語系,以及足以完成單次區域造訪的連線持續性。支援地理定位的代理可作為起點,再依目標網站的實際反應與成本,選擇資料中心或住宅出口。
資料驗證應包含地區、幣別、商品規格與必要欄位。Cookie與語言設定也要控制,因為它們可能改變在地化結果。只有出口IP符合地區,不代表網站就會以預期市場呈現內容。
情境二:維持已獲授權的瀏覽器工作階段
經允許的帳號自動化,可能需要穩定出口、持續保存的Cookie與儲存狀態,以及足夠的工作階段時間。可依這些需求評估專用/靜態ISP出口,或合適的黏著式工作階段。
驗證重點包括登入是否持續、重新驗證頻率,以及出口失效時的處理方式。即使IP維持不變,也不能保證應用程式工作階段一直有效;驗證到期時間與目標網站政策仍然適用。
如何公平比較代理服務?
公平比較應在相同工作負載與計數規則下,衡量有效產出。代表性試行測試可記錄以下指標:
- 有效結果率。
- 每單位時間取得的有效結果數。
- 傳輸量與重試次數。
- 每筆有效結果成本。
- 若較慢的回應會影響任務完成時間,再加入第95百分位延遲(p95)。
有效結果率=有效結果數÷嘗試擷取的單位數
必須註明「一次嘗試」是指邏輯上的單次頁面擷取,還是每一個網路請求,以及重試如何計數。所有服務都應使用相同定義。
測試應涵蓋具代表性的目標、地區、工作階段長度與並發量。單次請求成功,不能證明持續負載下的處理能力。需求明確後,可依相同的目標、地區與工作階段條件進行小規模試行,再以有效結果與成本評估Rola IP是否符合需求。
常見錯誤與實務檢查
常見問題不只出在IP,也可能來自工作階段、失敗處理與資料驗證。先分類問題,再設定有限重試與復原行為,比一律更換出口更有判斷價值。
- 在需要持續狀態的工作階段中輪換IP: 出口行為應配合工作階段長度,並保存預期的應用程式狀態。
- 以為更換IP就能重設身分: 帳號、Cookie、瀏覽器設定與行為,仍可能串連不同出口的活動。
- 將每個HTTP 200都算成成功: 應驗證必要欄位,區分驗證頁、錯誤頁與可用資料。
- 對所有失敗使用相同重試方式: 應先分類失敗原因、限制重試次數、採用退避機制,並在回應提供
Retry-After時遵循其指示。該欄位的語意定義於HTTP語意規範。 - 忽略連線限制或出口可用性: 應以實際負載測試,並定義端點失效時的行為。
- 暴露憑證或降低傳輸安全: 應保護密碼與其他機密、保留憑證驗證,並使用服務支援的存取控制。
也應檢視供應商的紀錄保存方式與IP來源。資料擷取需要考量適用法律、存取權限、網站條款,以及個人資料最小化。robots.txt可表達網站對爬蟲的偏好,但不是法律授權;Robots排除協定也明確區分爬蟲規則與存取授權。
依工作需求評估Rola IP代理配置
代理與VPN的選擇,取決於你需要加密連線、出口控制,還是兩者兼具。若要進行區域資料擷取,可依所需地區、工作階段行為、協定與流量,評估Rola IP的住宅代理服務。
將這些需求整理成小規模試行條件,再用有效資料與成本判斷Rola IP是否適合你的工作流程,比只比較產品名稱或單價更有用。