
Discord安全機器人怎麼設定?權限、AutoMod與代理檢查指南
2026年11月6日 · 教程 · 27 分鐘閱讀
Discord安全機器人 能協助管理垃圾訊息、新成員驗證與事件紀錄。搜尋這個詞的人,也可能是在問某個名稱叫「Security」的機器人是否可信。判斷前先確認開發者身分、檢查邀請時要求的權限,再到私人測試伺服器觀察實際動作,不要只憑名稱或頭像決定是否安裝。
本文先設定Discord內建的安全功能,再說明第三方機器人的安裝檢查。最後的代理設定只適用於你自行控制、會向外部服務發送請求的程式。各機器人的邀請畫面、權限和管理介面不盡相同,以下不是所有產品共用的操作手冊。
閱讀指引: 伺服器管理員可先看基礎防護、權限表、AutoMod測試與機器人安裝清單。自行開發機器人的團隊,再閱讀外部工作程式與代理章節。一般伺服器管理不需要代理。
重點摘要
先啟用Discord AutoMod,再針對缺口挑選安全機器人。核對權限、身分組排序與事件紀錄,並用一般成員帳號測試。若自建的外部工作程式需要固定來源IP或經授權的地區檢查,再單獨設定它的網路出口。文中的代理程式僅以模擬測試驗證錯誤處理,尚未實測Rola代理連線。
Discord安全機器人能做什麼?
Discord安全機器人把部分管理動作自動化,例如刪除垃圾訊息、限制新成員、記錄處置事件,或監看身分組與頻道遭大量異動的情況。這些是不同功能:會刪訊息的機器人,不一定具備防炸群能力。
先列出你要處理的事件。公開遊戲社群可能需要加強入群驗證與大量標註控管;企業社群更在意清楚的紀錄與通報流程。若伺服器有許多高權限身分組,安裝另一個擁有廣泛權限的應用程式前,更應先整理權限架構。
沒有所有產品共用的「Security Bot控制台」。 每款機器人都有自己的管理介面。請從開發者的官方網站或文件進入,不要點選私訊中聲稱伺服器必須緊急驗證的連結。
Discord安全機器人安全嗎?
只看顯示名稱無法判斷安全性。你需要確認是哪一個應用程式、由誰發布、要求哪些存取權限。熟悉的頭像、龐大的社群或機器人目錄上的介紹,都不能代替這些檢查。
安裝前,把邀請連結與開發者公布的安裝入口比對;閱讀隱私說明,確認訊息內容、管理紀錄和驗證資料如何處理。先在私人伺服器安裝,只授予預定功能所需的權限。
如果機器人要求成員完成驗證,請自行打開伺服器既有的驗證頻道,再檢查連結目的地。正常的OAuth流程可能透過Discord請求授權;第三方網頁不應要求貼上帳號Token、提供復原碼,或執行本機指令。流程突然改變時,先停下來,透過原本可信的管道詢問管理員。
也不要只因成員使用VPN或代理,就認定對方有惡意。共享網路與隱私工具都可能造成誤判。若使用外部驗證網站,應說明蒐集哪些資料,並提供申訴方式。Discord文件中的Guild Member Add事件含有伺服器成員物件與伺服器ID;其成員物件和使用者物件欄位均未列出成員IP位址(2026年10月29日核對)。這只描述文件列出的Bot事件資料,不代表外部驗證網站不會蒐集IP。
Discord安全機器人怎麼選?
適合的工具應補上伺服器真正的防護缺口,且不讓管理工作變得難以控管。先列出必要動作,再逐項測試;不要一開始就購買方案或同時安裝多個機器人。
- 先從Discord AutoMod開始。 它提供內建的關鍵字與垃圾訊息控管,不需安裝第三方機器人。即使之後加入專門工具,AutoMod仍可作為基礎防護。現有控制項以Discord AutoMod說明為準。
- 擔心大量破壞性異動時,可評估Wick。 其文件介紹防炸群監控、隔離與還原功能。效果取決於設定及機器人在伺服器中的權限,應先在可重建的測試環境驗證。請對照Wick功能文件,不要假設安裝後所有防護都會自動生效。
- 日常管理可比較通用型機器人。 依團隊需求對照規則、例外設定與事件紀錄。避免多個機器人對同一事件執行重複處罰;購買前也要核對所選方案是否包含需要的功能。
想找免費的Discord安全機器人,可以先用內建功能,再檢查候選工具目前免費方案的範圍。GitHub上的開源專案則要檢查維護狀態、相依套件、密鑰處理與實際程式碼,不能只看星數。Reddit討論可協助發現常見抱怨,但不能當作安全稽核結果。
如何建立Discord伺服器的基本防護?
先在私人測試伺服器設定內建防護,再安裝候選機器人。下面第4步提供AutoMod關鍵字規則的預期測試結果;後一節才示範第三方機器人的檢查方式。配圖來自Discord官方教學,並非本文實際設定的伺服器截圖。
步驟1:邀請機器人前,先整理伺服器設定
建立私人測試伺服器與僅管理員可見的紀錄頻道,區分一般成員、版主和管理員身分組。也要留下復原流程,避免機器人故障時無人知道該停用哪些規則。
在「安全設定」調整伺服器驗證等級。社群伺服器可能將此選項放在「私訊與垃圾訊息防護」下;可對照Discord驗證等級說明查看條件與介面位置。
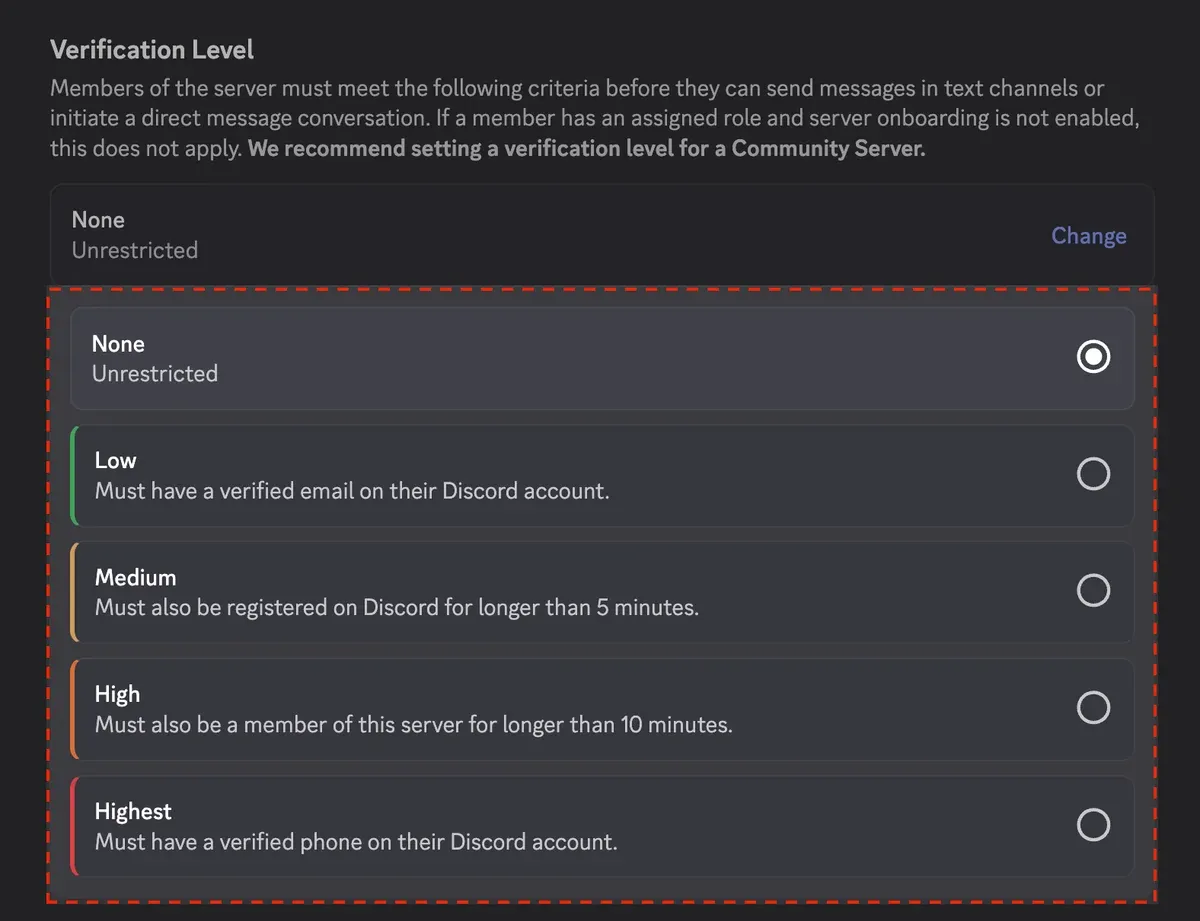
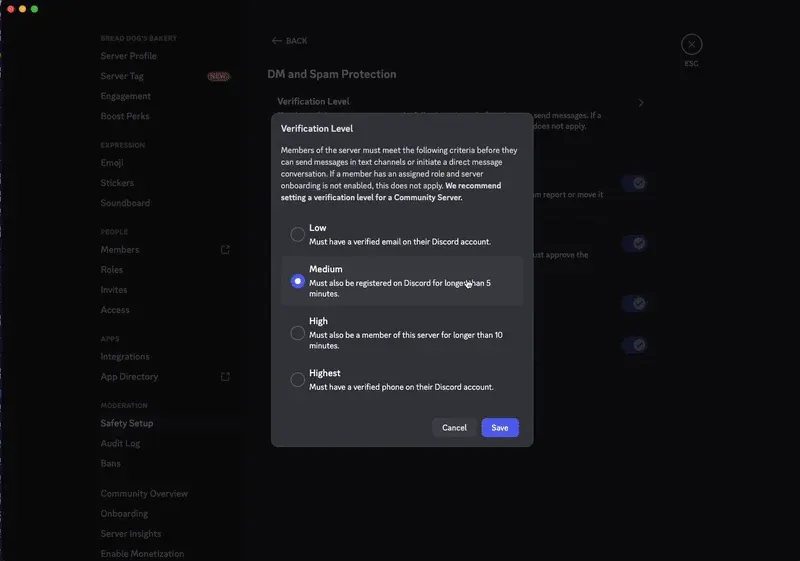
步驟2:安裝指定的應用程式
使用託管型機器人時,從官方文件中的邀請連結進入,並選擇測試伺服器。安裝別人營運的機器人,不必另外建立Discord開發者應用程式。
自建機器人則須到Discord Developer Portal建立應用程式、設定Bot使用者與Guild Install,並把Token放入密鑰管理服務或環境變數。只加入程式確實需要的安裝Scope及權限。Discord的第一個Bot教學涵蓋建立與安裝流程,但範例應用程式不是完整的安全機器人。
開發時選擇仍在維護的Discord程式庫,並依要處理的事件啟用Gateway Intents。檢查訊息內容可能需要特權Message Content Intent;不要因舊教學這麼做,就順手開啟其他不相關的特權Intent。
步驟3:核對權限與身分組排序
把每項功能對應到實際需要的權限,再檢查身分組順序及頻道覆寫設定。Administrator權限涵蓋範圍很廣;收到這類要求時,先看產品文件是否真的需要,不要當作預設值。
| 功能 | 所需權限 | 排序或覆寫限制 | 驗證方式 |
|---|---|---|---|
| 刪除不當訊息 | Manage Messages | 頻道覆寫可能拒絕權限 | 在該頻道發送無害測試訊息 |
| 對成員設定逾時 | Moderate Members | 無法處置最高身分組高於機器人的成員 | 對測試帳號執行逾時 |
| 封鎖成員 | Ban Members | 同樣受到身分組排序限制 | 只在測試伺服器對測試帳號操作 |
| 指派驗證身分組 | Manage Roles | 機器人身分組必須高於要指派的身分組 | 以一般帳號完成驗證 |
將機器人的身分組放在它必須管理的身分組上方。即使已授權,排序仍可能阻止管理動作。詳見Discord權限文件。
部分防炸群工具需要較廣的權限。若決定授予,應將它視為高權限系統:限制誰能修改設定、為擁有者帳號啟用多因素驗證,並定期檢查設定異動。
步驟4:設定並測試AutoMod關鍵字規則
在測試伺服器依序操作:
- 開啟「伺服器設定」→「AutoMod」,或目前客戶端「安全設定」下的AutoMod選項。
- 建立名為
Baseline test的自訂關鍵字規則,加入無害測試字串moderation-test-only。 - 啟用「封鎖訊息」與「傳送警示」,並指定只供版主查看的警示頻道。
- 儲存規則,確認測試頻道與測試成員的身分組都不在豁免清單。
- 使用沒有Administrator或Manage Server權限的一般成員帳號,送出完全相同的測試字串。高權限帳號可能被豁免,拿管理員帳號測試不能證明規則有效。
- 分別確認兩個結果:成員看到訊息遭封鎖,私人警示頻道也收到紀錄。
- 記錄結果,然後移除臨時規則。
這些是依Discord AutoMod文件設計、供讀者自行執行的驗收步驟,不是本文作者在自有伺服器上的測試紀錄。取得自己的測試結果前,不應宣稱流程已實測成功。
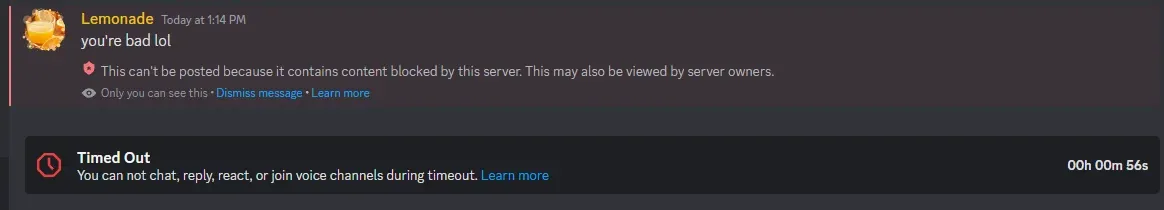
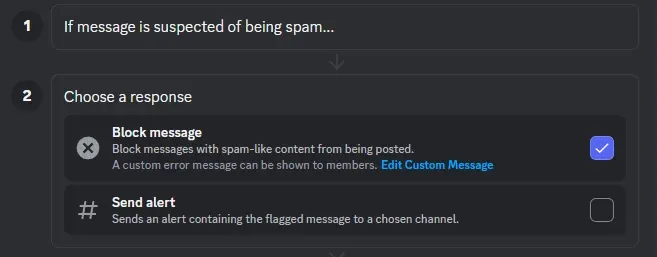
步驟3的回應選項可參考下圖。官方截圖勾選了「封鎖訊息」,未勾選「傳送警示」;本文關鍵字測試需兩者都啟用。這張圖是垃圾訊息篩選器,不是自訂關鍵字規則編輯畫面。
選用:限制大量標註
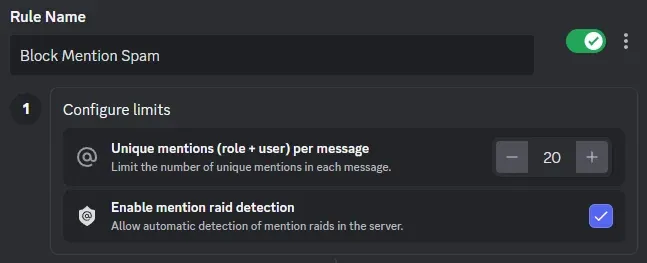
大量標註規則可作為第二條AutoMod規則。門檻要能容納社群正常對話;下圖數字只是介面範例,不是建議值,應依誤判情況調整。
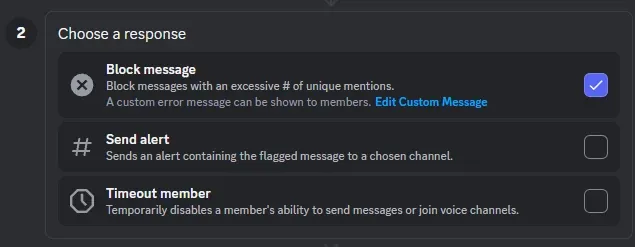
回應動作先從「封鎖訊息」及紀錄頻道開始;確認規則觸發頻率後,再考慮「對成員設定逾時」。下圖只勾選「封鎖訊息」。
如何在測試伺服器設定安全機器人?
以下以Wick為例,因為前文已將它列為防炸群候選工具。
- 確認官方入口。 從本文連結的文件開始,不點搜尋廣告或私訊連結。記下應用程式名稱及參考的文件日期。
- 只授權測試伺服器。 閱讀授權畫面的權限清單,與預定啟用功能對照,不因方便而接受多餘權限。
- 進入控制台與設定精靈。 Wick設定指南說明如何在控制台選擇伺服器並執行設定精靈,實際操作依當前介面為準。
- 指定驗證身分組及紀錄頻道。 使用步驟1建立的專用身分組與版主頻道,並回到Discord確認兩者確實存在。
- 調整身分組排序。 把機器人放在需管理的身分組上方、不可控制的身分組下方。
- 用一般成員測試。 執行一項不具破壞性的動作,例如完成入群驗證,確認紀錄足以供版主審查。不要在正式社群進行大量入群或破壞性測試。
- 準備回復方式。 事先知道如何暫停規則、移除臨時身分組,以及在測試出錯時將應用程式移出伺服器。
為任何機器人安排小規模驗收測試
使用非管理員測試帳號,確認新成員看得到預定入群頻道、合格成員能正常參與、無害觸發條件會得到預期動作,且私人紀錄保留足夠的判斷資訊。
也要測試失敗情境:將測試身分組暫時移到機器人上方,觀察操作失敗時如何回報;暫停自建外部工作程式,確認它會回報「檢查無法使用」,而不是直接判定連結安全。每項測試後都恢復原設定。
Rola IP代理適用於Discord安全機器人的哪一部分?
託管型管理機器人通常在供應商的基礎架構上運行,購買代理不代表你能改變供應商的網路出口。當你控制自建機器人、外部驗證服務,或負責檢查經授權外部資源的工作程式時,才有機會自行設定Rola IP代理。
| 情境 | 能否自行設定代理 | 出口需求 | 驗證方式 |
|---|---|---|---|
| 第三方託管機器人 | 否,由供應商控制網路 | 使用者無須設定 | 查供應商文件及紀錄 |
| 自建工作程式呼叫限制來源IP的服務 | 可以,在自有程式中設定 | 固定且穩定的出口 | 將觀測出口與分配位址比對 |
| 自建工作程式執行經授權的地區檢查 | 可以,在自有程式中設定 | 位於允許地區的出口 | 將觀測出口與預期位置比對 |
請明確區分兩條請求路徑:Discord客戶端連往Discord Gateway與REST端點;外部工作程式才透過代理,連往經核准的第三方HTTPS端點。Discord客戶端處理自己的速率限制,工作程式的HTTP Session則處理代理設定。代理失敗時,工作程式應回報「無法檢查」,不能悄悄改走直連。
例如,自訂管理流程可能把經核准的網域指標交給要求固定來源IP的信譽查詢服務。工作程式透過指定代理送出請求,記錄查詢結果及請求ID;檢查失敗時,把「無法檢查」交由版主處理。不要直接拿成員提供的任意URL當作請求目標。
Discord event -> application queue -> external worker -> configured Rola proxy -> approved reputation API

Worker result -> moderator review / log -> Discord client -> Discord API
需要可重複的外部請求時,選擇固定出口
若第三方服務要求把工作程式的來源位址加入允許清單,可評估Rola IP靜態住宅代理。購買前,請在自己的方案頁確認位址如何分配、續用方式、流量額度與支援協定;不要只憑「靜態」二字推論服務條件。
需要一致來源位址的請求應使用固定出口,並測試目的地是否接受。逾時、驗證失敗和連線失敗須與管理決策分開監控。IP沒有改變,不代表服務持續可用,也不代表目的地信任該IP。
合法的地區檢查可評估輪換住宅IP
若工作程式需要經授權地檢查不同地區的資源,可評估Rola IP住宅代理;產品頁將其列為提供地區與工作階段選項的輪換住宅代理服務。選定方案後,再核對實際可用的地區與工作階段設定。
相關請求需要在一段時間內維持同一出口時,可考慮黏性工作階段;確實需要不同網路觀測點時,才使用輪換。設定前應問清端點採用哪種行為、工作階段能維持多久,以及出口失效後如何處理。本文不假設你的帳號擁有特定IP池規模、國家數、並行上限、無限流量或可用性保證。
不要把代理當成萬用安全防護
正確經代理路由的對外請求,會讓目的地看到代理出口IP。這能把外部工作程式的出口與主機位址分開,卻無法遮蔽主機所有存取路徑,也不能防護已對外開放的服務免受DDoS攻擊。
代理也不會把可疑URL變安全。優先將指標送往經核准的信譽服務,不直接開啟成員提供的任意連結。如果非得直接檢查,應使用隔離的工作程式、網路存取限制、無雲端憑證的環境,以及轉址、回應大小與執行時間上限。包括DNS解析及轉址後的目的地在內,都應在網路邊界阻擋私有、回送、連結本機及雲端中繼資料位址。
Python範例:檢查經核准外部請求的代理出口
準備執行環境與端點
將下方程式存為proxy_check.py。原稿指出腳本、模擬測試檔test_proxy_check.py及輸出紀錄test_output.txt隨該稿另行提供;這些檔案並未包含在本篇Markdown中。以PowerShell建立獨立Python環境並安裝相依套件:
py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install requests==2.34.2
.\.venv\Scripts\python.exe --version
.\.venv\Scripts\python.exe -m pip show requests
這些指令供讀者設定環境;前述模擬測試是在Linux執行,並未透過上列PowerShell指令完成。正式使用前,應檢查相依套件更新。Python Requests代理指南說明Rola端點設定方式。請從所選產品的帳號設定取得Gateway主機名稱或分配IP、Port、支援協定與代理憑證。帳密網址格式為http://USER_ENCODED:PASSWORD_ENCODED@HOST:PORT;這些字樣是佔位符,不是可直接使用的端點。使用者名稱與密碼須分別進行URL編碼。請使用帳號產生的使用者名稱,包括產品指定的工作階段或地區尾碼,不要自行猜測參數名稱。
如果採IP允許清單驗證,依供應商提供的格式設定,並將工作程式實際對外的來源IP加入清單。若方案同時要求帳密與IP允許清單,兩者都要設定。即使由HTTP代理建立CONNECT通道,目的地仍維持HTTPS。
設定環境變數並明確測試兩條路徑
在PowerShell 7使用遮蔽輸入,避免把完整代理網址寫成命令歷史中的明文。依提示貼上帳號產生的完整網址;環境變數仍是目前執行程序中的敏感資訊,不等於加密的憑證儲存庫。
$env:ROLA_PROXY_URL = Read-Host 'Proxy URL' -MaskInput
.\.venv\Scripts\python.exe .\proxy_check.py --direct
.\.venv\Scripts\python.exe .\proxy_check.py
Remove-Item Env:ROLA_PROXY_URL
第一個命令刻意不使用應用程式代理,會把主機原本的出口顯示給固定檢查端點;只有在基準請求獲准時才執行。第二個命令必須讀取代理變數,失敗後不會切回直連。正式部署請使用密鑰管理服務。
"""Fixed-endpoint egress diagnostic for an approved external worker.

Live Rola connectivity has not been tested with this script.
Errors are reported by category and status code only; raw exception text
(which can contain proxy credentials) is never printed.
"""
import argparse
import ipaddress
import os
from urllib.parse import urlsplit

import requests

ENDPOINT = "https://api.ipify.org?format=json"
TIMEOUT = (5, 15)  # (connect, read) seconds


class EgressError(Exception):
    """A sanitized failure category that is safe to print."""


def observe_exit(proxy_url=None):
    with requests.Session() as session:
        session.trust_env = False
        if proxy_url:
            session.proxies = {"http": proxy_url, "https": proxy_url}
        try:
            response = session.get(ENDPOINT, timeout=TIMEOUT, allow_redirects=False)
        except requests.exceptions.ProxyError:
            # CONNECT failures, including proxy auth (407), usually surface here.
            raise EgressError("ProxyError: proxy refused or could not tunnel; "
                              "check endpoint, credentials, allowlist; no direct retry") from None
        except requests.exceptions.Timeout:
            raise EgressError("Timeout: check DNS, port and proxy reachability; "
                              "retest manually; no direct retry") from None
        except requests.exceptions.SSLError:
            raise EgressError("SSLError: certificate verification failed; "
                              "do not disable verification") from None
        except requests.exceptions.ConnectionError:
            raise EgressError("ConnectionError: could not connect; "
                              "check DNS and network path; no direct retry") from None
        except requests.exceptions.RequestException:
            raise EgressError("RequestException: request failed; no direct retry") from None

        status = response.status_code
        if status == 429:
            wait = response.headers.get("Retry-After", "")
            wait = wait if wait.isdigit() else "not provided"
            raise EgressError(f"HTTP 429 from the check endpoint (Retry-After: {wait}); "
                              "stop, wait, then rerun manually")
        if status != 200:
            raise EgressError(f"HTTP {status} from the check endpoint; no direct retry")
        try:
            return str(ipaddress.ip_address(response.json()["ip"]))
        except (ValueError, KeyError, TypeError):
            raise EgressError("InvalidResponse: HTTP 200 without a valid ip field; "
                              "not a success") from None


def main():
    parser = argparse.ArgumentParser()
    parser.add_argument("--direct", action="store_true")
    args = parser.parse_args()
    proxy = None if args.direct else os.environ.get("ROLA_PROXY_URL", "")
    if not args.direct:
        if not proxy:
            parser.exit(2, "ROLA_PROXY_URL is required; no request sent\n")
        try:
            parsed = urlsplit(proxy)
            valid = (parsed.scheme in {"http", "https", "socks5h"}
                     and parsed.hostname and parsed.port)
        except ValueError:
            valid = False
        if not valid:
            parser.exit(2, "Invalid proxy URL; no request sent\n")
    try:
        print("Observed exit:", observe_exit(proxy))
    except EgressError as exc:
        parser.exit(1, f"Egress check failed - {exc}\n")


if __name__ == "__main__":
    main()
這是手動執行一次的診斷腳本,因此遇到錯誤就停止,不會自動重試。正式工作程式可另外加入有上限的重試與佇列機制,但仍不應在代理失敗時改走直連。
先定義成功條件,再解讀輸出
成功的請求必須取得HTTP 200,並從固定端點解析有效IP。私下比對直連與代理觀測到的位址:如果兩者不同,且代理出口符合預期位址或供應商紀錄,可支持「這次請求走了不同路徑」的判斷。若兩個位址相同,路由仍未確認,應先調查。一筆成功請求不能證明長期可用、地區準確或與機器人完全相容。分享輸出前請遮蔽位址。
模擬測試結果如下;沒有一項是真實Rola連線測試:
| 測試輸入 | 輸出 |
|---|---|
未設定ROLA_PROXY_URL |
ROLA_PROXY_URL is required; no request sent,結束碼2 |
| 不支援的Scheme或缺少Port | Invalid proxy URL; no request sent,結束碼2 |
| 本機代理Port未開啟 | ProxyError: …; no direct retry,結束碼1 |
| 本機代理接收連線但不回應 | Timeout: …; no direct retry |
| 模擬HTTP 403 | HTTP 403 from the check endpoint; no direct retry |
模擬HTTP 429,且Retry-After: 30 |
HTTP 429 …(Retry-After: 30); stop, wait, then rerun manually |
模擬HTTP 200,但沒有ip欄位 |
InvalidResponse …; not a success |
| 模擬HTTP 200,回傳文件範例位址 | 印出該位址;僅代表模擬成功 |
模擬憑證字串未出現在輸出中。請保持TLS憑證驗證。若使用方案支援的SOCKS端點,需安裝requests[socks]==2.34.2,並使用供應商支援的Scheme;socks5h://代表由代理端解析主機名稱。Requests代理文件說明代理網址及SOCKS行為。本文未實測SOCKS連線。
可用Rola的IP查詢工具調查觀測到的位址,但分類結果不能證明目的地可信。瀏覽器顯示的「我的IP」反映瀏覽器路徑,不一定是工作程式的出口。這個同步範例若用於非同步Discord機器人,應放在獨立工作程式或執行緒。檢查無法使用時,回報狀態並通知操作人員,不要直接宣稱連結安全。
Discord機器人與代理疑難排解
排查時先分清Discord權限、成員驗證、代理連線與外部服務的錯誤來源。這些情況的處理方式不同,不能只靠更換IP解決。
| 現象 | 檢查項目 | 處理方式 |
|---|---|---|
| 機器人在線,卻無法執行管理動作 | 失敗動作、目標身分組、頻道權限;在線只代表連線已建立 | 修正身分組排序或覆寫後,用測試帳號重做 |
| 驗證完成,成員仍無法進入頻道 | 身分組指派、頻道覆寫、互相衝突的入群機器人 | 記錄失敗操作,不要要求成員一再驗證 |
腳本顯示ProxyError,或外部請求回傳407 |
端點格式、憑證、使用者名稱尾碼、IP允許清單;HTTPS的407常表現為代理錯誤 | 不要用相同錯誤憑證反覆重試;查供應商文件或聯絡Rola支援 |
腳本顯示Timeout或ConnectionError |
DNS解析、Port、協定和代理主機可達性 | 修正路徑後手動重測,不改走直連 |
| Discord回傳HTTP 429 | retry_after與速率限制標頭 |
將工作排入佇列、等待並減少多餘請求;輪換IP不能代替速率限制處理(見Discord速率限制文件) |
| 外部服務回傳429 | 若有提供,查看其Retry-After標頭 |
停止檢查、等待,再手動重跑;這與Discord自己的限制不同 |
| 外部服務回傳HTTP 403 | 授權狀態與服務存取政策 | 向該服務釐清權限;換IP或地區不會自動取得存取權 |
如何維持伺服器與網路設定的可管理性?
定期檢查權限異動、過期憑證和管理規則的誤判。團隊應有簡短的事件處理流程:誰能暫停邀請、提高驗證等級、停用不安全的整合,以及聯絡成員。可靠性也包括外部依賴無法使用時的應對方式。
若為自建工作程式購買代理,還要在自己的方案頁核對計費單位、最低購買量、流量有效期、失敗請求是否計費,以及達到多少支出時應停止程式。本文不代替你目前方案的計費說明。
結論
可靠的Discord安全機器人,從明確的權限、適合社群的驗證規則,以及經團隊測試的管理動作開始。先用Discord內建安全功能建立基礎,再選能處理實際風險的機器人;隨伺服器成長,持續檢查紀錄與誤判。自建部署若需查詢外部服務,也要明確設計網路路徑與失敗時的回應。
當工作流程需要固定出口IP或經授權的地區檢查時,Rola IP的靜態與輪換代理可用於外部請求層。依工作階段和地區需求選擇IP類型,以一個獲准端點驗證路由,並持續處理Discord本身的速率限制。