
Diferencias entre proxy y VPN: cuál elegir según tu uso
3 nov 2026 · Conceptos básicos de proxies · 15 min de lectura
Un proxy y una VPN pueden cambiar la IP pública que ve un sitio web, pero se diferencian en qué tráfico encaminan y qué parte de la conexión cifran. Una VPN suele cifrar el tráfico entre tu dispositivo y una pasarela VPN; un proxy de salida gestiona las solicitudes de las aplicaciones configuradas para utilizarlo. La elección depende de si necesitas conectividad cifrada, control de las IP de salida o ambas funciones.
Resumen: ¿proxy o VPN?
Elige una VPN para cifrar la conectividad del dispositivo y un proxy para controlar las salidas de aplicaciones concretas. Las capacidades exactas dependen del servicio, del cliente y de la configuración.
- En una red wifi no fiable: una VPN de confianza puede proteger el tráfico encaminado por ella en el tramo local. HTTPS sigue siendo necesario para proteger la conexión con el sitio web.
- Para investigación regional o automatización autorizada: un servicio de proxies puede ofrecer distintas salidas, selección de ubicación y control de sesiones.
- SOCKS5 y residencial no son categorías equivalentes: SOCKS5 es un protocolo de conexión; residencial describe el origen de la IP de salida. Ninguno garantiza por sí solo privacidad, velocidad ni acceso a una web.
- Para web scraping: compara datos válidos obtenidos, reintentos, tráfico transferido, capacidad de procesamiento y coste, no solo velocidad de conexión.
- Para sesiones persistentes: mantener la IP no basta; también hay que conservar las cookies y el estado de la aplicación.
¿Qué son una VPN y un proxy?
Una VPN establece una conexión cifrada hasta una pasarela; un proxy actúa como intermediario para las solicitudes que recibe de un cliente. Ambos pueden modificar la IP visible para el destino, pero no cubren necesariamente el mismo tráfico.
¿Qué es una VPN?
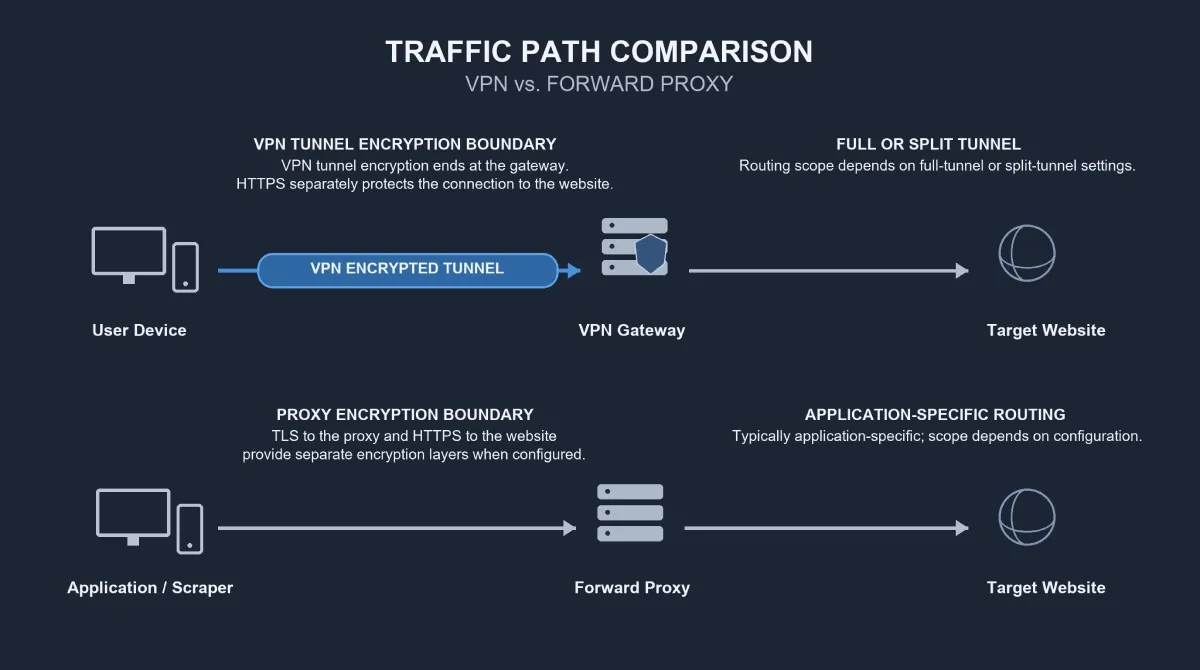
Una red privada virtual o VPN crea una conexión cifrada entre un dispositivo o una red y una pasarela VPN. En un servicio comercial de acceso a Internet, el recorrido habitual es:
Dispositivo → túnel VPN cifrado → pasarela VPN → destino
Para el tráfico que sigue ese recorrido, el destino normalmente ve la IP pública de la pasarela.
Con un túnel completo, la mayor parte del tráfico del dispositivo seleccionado por la configuración pasa por la VPN. Con el túnel dividido, solo lo hace el tráfico especificado. Las excepciones dependen del cliente, del sistema operativo y de los ajustes: una VPN no transporta necesariamente todas las conexiones.
También conviene distinguir dos usos:
- Una VPN comercial de Internet proporciona principalmente una ruta alternativa de acceso a Internet.
- Una VPN gestionada por una organización suele permitir el acceso a sistemas privados de la empresa.
Aunque ambas utilicen túneles cifrados, su finalidad de acceso es distinta.
El túnel VPN termina en la pasarela. HTTPS protege por separado el tráfico de la aplicación entre el cliente y el sitio web cuando se utiliza correctamente. Una VPN, por ejemplo, no convierte una conexión HTTP sin cifrar más allá de la pasarela en una conexión web cifrada. La documentación de Microsoft sobre enrutamiento VPN explica el funcionamiento del túnel completo y dividido en Windows.
¿Qué es un proxy?
Un proxy es un intermediario que gestiona solicitudes entre un cliente y un destino. Aquí nos centramos en los proxies de salida o forward proxies, que realizan solicitudes hacia sitios web en nombre de un usuario o una aplicación. Los proxies inversos, en cambio, suelen situarse delante de los servidores para recibir solicitudes entrantes.
Navegador, herramienta de extracción o aplicación configurada → proxy de salida → destino
Lo habitual es configurar el proxy por aplicación, aunque los ajustes del sistema u otras herramientas pueden ampliar su alcance. Configurarlo en un navegador no determina cómo se conecta el resto de los programas.
La terminología de proxies describe tres dimensiones independientes:
| Dimensión | Qué describe | Ejemplos |
|---|---|---|
| Protocolo | Cómo se conecta el cliente al proxy | Proxy HTTP, conexión TLS al proxy o SOCKS5 |
| Origen de la IP de salida | De qué tipo de red procede la dirección | Centro de datos (datacenter), residencial o asociada a un ISP/residencial estática |
| Comportamiento de la sesión | Cómo cambia o se conserva la salida | Rotación de IP o sesión persistente, con continuidad y duración según el servicio |
Un servicio de proxies residenciales puede admitir SOCKS5 y ofrecer tanto rotación como sesiones persistentes. Son propiedades del mismo servicio, no categorías de producto excluyentes.
Diferencias entre proxy y VPN: comparativa
La diferencia principal está en el alcance del enrutamiento y en los límites del cifrado. Esta tabla compara servicios de proxies de salida con servicios VPN comerciales habituales; las funciones concretas varían entre proveedores.
| Criterio | Servicio de proxies de salida | VPN comercial habitual |
|---|---|---|
| Tráfico encaminado | El del cliente configurado; ampliar el alcance requiere herramientas adecuadas | El que selecciona el enrutamiento del dispositivo o de la red, a menudo mediante un túnel completo |
| Cifrado | Depende del transporte al proxy y del protocolo de la aplicación | Cifra el tráfico encaminado entre el cliente y la pasarela |
| Privacidad | Cambia la IP de origen de las solicitudes; también importan las prácticas del proveedor y el seguimiento de la aplicación | Protege el tráfico encaminado en el tramo local; también importan las prácticas del proveedor y el seguimiento de la aplicación |
| Control de IP y sesiones | Puede ofrecer conjuntos de IP, salidas separadas, rotación o sesiones persistentes | Suele permitir elegir pasarela; las salidas simultáneas y el control de sesiones varían |
| Selección de ubicación | Por país o con mayor detalle, según el servicio y la disponibilidad | Por país o ciudad, según el proveedor |
| Rendimiento | Depende de la salida, la ruta, la carga, el cliente y el destino | Depende de la pasarela, la ruta, la carga, el túnel y el destino |
| Facturación habitual | Por GB, por IP o mediante suscripción | Suscripción; las IP dedicadas pueden tener un coste adicional |
| Uso habitual | Enrutamiento por aplicación, investigación regional y control de salidas | Conectividad cifrada del dispositivo, navegación y acceso remoto |
Cifrado y privacidad: qué protege cada herramienta
HTTPS a través de un proxy SOCKS5 puede proteger el contenido de la aplicación, aunque SOCKS5 no cifra por sí mismo los datos transmitidos. Son protecciones que actúan en capas distintas. Que el destino utilice HTTPS no significa que queden cifradas automáticamente la negociación con el proxy, sus credenciales o todos los metadatos de conexión.
Hay que distinguir dos conexiones:
- TLS hasta el proxy: protege la conexión entre el cliente y el proxy.
- HTTPS hasta el destino: protege la conexión de la aplicación con el sitio web a través del intermediario.
La documentación de curl sobre certificados TLS distingue la verificación de certificados de los proxies HTTPS de la verificación de los servidores de destino. Ambas conexiones necesitan una configuración adecuada.
Una VPN protege el tráfico encaminado entre el cliente y la pasarela frente a riesgos en el tramo local no fiable. HTTPS sigue siendo necesario para proteger la comunicación de la aplicación más allá de esa pasarela. Tanto los proxies como las VPN incorporan un proveedor cuyas políticas de registro, seguridad y operación importan.
Ninguna de las dos herramientas garantiza el anonimato. Iniciar sesión en la misma cuenta o conservar las mismas cookies puede vincular visitas realizadas desde distintas IP. Las características del navegador y el comportamiento también pueden contribuir al seguimiento.
Velocidad y coste: compara el trabajo completo
Ni los proxies ni las VPN son siempre más rápidos. La distancia geográfica, la congestión, la carga de la pasarela, el comportamiento del destino y la configuración del cliente influyen en el rendimiento.
Además, la velocidad de navegación no equivale al rendimiento de una extracción de datos. Recibir rápidamente una página de verificación no sirve si necesitas obtener el precio de un producto. Compara las ubicaciones necesarias, las salidas simultáneas, el tráfico transferido, los reintentos y el esfuerzo operativo. El coste por resultado válido permite relacionar esas variables con el trabajo realmente completado.
VPN o proxy SOCKS5: ¿qué cambia?
SOCKS5 es un protocolo específico de proxy, no una alternativa equivalente a todas las funciones de una VPN. La decisión práctica consiste en elegir entre encaminar una aplicación compatible por una salida concreta o cifrar el tráfico del dispositivo que pasa por una VPN.
SOCKS5 no cifra por sí mismo los datos de la aplicación. Una VPN sí cifra el tráfico entre su cliente y la pasarela. Por otra parte, un servicio SOCKS5 puede utilizar salidas de centro de datos, residenciales o asociadas a un ISP: el protocolo no determina el origen ni la reputación de la IP.
Compatibilidad, DNS y autenticación
La compatibilidad varía entre navegadores, herramientas de línea de comandos y bibliotecas, incluido el soporte para autenticación del proxy. SOCKS5 define conexiones TCP y el comando UDP ASSOCIATE. Que un cliente y un servicio gestionen realmente UDP es una cuestión distinta de que el protocolo lo contemple. La RFC 1928 especifica estos mecanismos.
La resolución DNS puede realizarse localmente o a través del proxy. En clientes que reconocen esa sintaxis, como curl, socks5h:// solicita resolver los nombres de host en el lado del proxy. No es una sintaxis universal. La opción de curl para nombres de host con SOCKS5 documenta el comportamiento de ese cliente.
Antes de utilizarlo, comprueba cuatro puntos:
- Compatibilidad del cliente: protocolo, tipos de tráfico y funciones necesarias.
- Autenticación: compatibilidad con el método que acepta el proveedor.
- Resolución DNS: dónde se resuelven los nombres y si cumple tus requisitos.
- Comportamiento ante fallos: si un error del proxy provoca un fallo, un reintento o una conexión directa alternativa.
La configuración depende del cliente. Las opciones oficiales de curl explican su funcionamiento, pero los navegadores requieren sus propias comprobaciones. Funciones como WebRTC pueden seguir rutas de red distintas según el navegador y sus ajustes. La compatibilidad con SOCKS5 no demuestra que todo el tráfico del navegador utilice el proxy.
Proxy residencial o VPN: qué debes valorar
«Residencial» describe el origen de una IP de salida; «VPN» describe una forma de conexión. Se comparan porque ambos pueden cambiar la dirección que ve una web, aunque pertenecen a dimensiones diferentes: algunas VPN ofrecen salidas residenciales y algunos proxies incluyen transporte cifrado.
Para decidir, evalúa el control de ubicación, la continuidad de la sesión, la procedencia de las IP y el coste de uso según tu trabajo.
IP de salida, ubicación y continuidad de sesión
Los servicios residenciales utilizan salidas asociadas a redes residenciales. Las VPN comerciales suelen utilizar pasarelas alojadas en infraestructura de servidores. Ninguna etiqueta garantiza cómo clasificará o aceptará la conexión un sitio de destino.
También hay diferencias entre un proxy residencial rotatorio y los proxies ISP estáticos:
- Las direcciones asociadas a un ISP pueden funcionar en infraestructura de servidores, no necesariamente en dispositivos domésticos.
- Una sesión persistente o sticky intenta conservar una salida durante un periodo, sujeto a los límites del proveedor y a la disponibilidad de esa salida.
- Una sesión sticky no equivale automáticamente a una IP estática dedicada.
La ubicación también necesita validación. Un proveedor puede asignar una IP a una ciudad mientras el destino utiliza otra base de datos geográfica. Las preferencias de la cuenta, el idioma, las cookies y los ajustes de entrega pueden modificar el contenido mostrado con independencia de la IP.
Evalúa por separado la transparencia sobre la procedencia de las IP, el modelo de asignación, la disponibilidad y las garantías de sesión. Para recopilar datos regionales, tiene sentido valorar un proxy residencial cuando sus salidas y mercados seleccionables responden a los requisitos de la tarea; la etiqueta por sí sola no demuestra su idoneidad.
Precio y coste por resultado válido
Los servicios residenciales suelen cobrar por GB; las VPN, mediante suscripción; y los servicios ISP, por IP o por volumen de tráfico incluido. Existen excepciones.
Antes de comparar precios, define qué cuenta como resultado válido: debe contener los datos necesarios del mercado correcto, no una página de inicio de sesión, bloqueo o verificación que sustituya al contenido esperado.
Coste por resultado válido = coste total del proceso / número de resultados válidos
El coste total incluye el tráfico, la parte atribuible de las cuotas de suscripción o de IP y los costes operativos correspondientes. Si excluyes infraestructura y mantenimiento, denomina la métrica coste del proveedor por resultado válido.
Ejemplo hipotético: 30 USD de cargos del proveedor para obtener 10.000 resultados válidos equivalen a 3 USD por cada 1.000 resultados válidos, antes de infraestructura y mantenimiento. Es un cálculo ilustrativo, no un precio ni una afirmación de rendimiento de Rola IP.
Los reintentos, las respuestas de gran tamaño y las sesiones interrumpidas pueden elevar el coste efectivo aunque la tarifa anunciada por unidad sea baja.
¿Cuándo conviene elegir una VPN y cuándo un proxy?
Elige una VPN si necesitas conectividad cifrada del dispositivo. Elige un proxy si necesitas salidas específicas por aplicación, varias ubicaciones o control explícito de sesiones; una tarea pequeña también puede funcionar con tu conexión actual, sin contratar otro servicio.
| Tarea | Opción inicial | Requisito o condición principal |
|---|---|---|
| Navegar en una wifi pública mediante un túnel cifrado | VPN | Proveedor de confianza, enrutamiento correcto y HTTPS |
| Acceder a sistemas privados de la empresa | VPN gestionada por la organización | Acceso autorizado y requisitos de la organización |
| Encaminar el tráfico de una aplicación compatible | Proxy de salida compatible | Soporte de protocolo, autenticación y DNS |
| Hacer una pequeña prueba de extracción en una región | Conexión actual, VPN o proxy | Determinar si hace falta otra IP de salida |
| Recopilar páginas públicas de forma sostenida | Servicio gestionado de proxies, si necesitas gestionar salidas | Validar datos, frecuencia de solicitudes, concurrencia y comportamiento del destino |
| Comparar precios o resultados de búsqueda regionales | Servicio de proxies con selección geográfica | Verificar la ubicación que interpreta el destino y los ajustes regionales |
| Mantener una sesión de navegador autorizada | Salida ISP dedicada/estática o sesión sticky adecuada | Estabilidad de salida, duración y persistencia del estado de la aplicación |
| Recopilar datos de destinos menos restrictivos con presupuesto ajustado | Proxy de centro de datos, si hace falta un intermediario | Comprobar acceso, capacidad de procesamiento y coste efectivo |
| Proteger el acceso del operador y gestionar las salidas de extracción | VPN y proxies | Verificar las rutas y la IP de salida que ve cada destino |
Cuándo utilizar una VPN y un proxy juntos
Una VPN puede proteger el acceso del operador a infraestructura privada mientras los proxies controlan las salidas de la extracción. Que la conexión entre el cliente y el proxy pase por la VPN depende del enrutamiento, del túnel dividido y de dónde se ejecute el cliente de extracción.
En las solicitudes que utilizan correctamente el proxy, el destino normalmente ve su IP de salida. Combinar herramientas añade decisiones de enrutamiento, posible latencia y trabajo de configuración. Tiene sentido cuando necesitas tanto conectividad protegida como gestión de salidas.
Cómo elegir un proxy para web scraping y automatización
La selección debe partir del destino y de los datos que necesitas, no del nombre comercial del proxy. Define primero la unidad de extracción y las reglas para validar sus resultados.
Empieza por la ubicación, la duración de sesión y la concurrencia
Sigue este orden:
Destino y ubicación necesaria → continuidad de sesión → concurrencia y tráfico previstos → origen de IP y rotación → presupuesto
La extracción de datos de una web con Python puede adoptar distintos enfoques; una prueba piloto acotada ayuda a evaluar el papel del proxy antes de ampliar el proceso.
La rotación permite distribuir solicitudes independientes, pero puede interrumpir un flujo que depende de una salida estable. Cambiar de IP entre el inicio de sesión y las acciones posteriores introduce un nuevo contexto de red cuando la aplicación puede esperar continuidad. Para ese caso, encaja mejor una salida estable junto con cookies y almacenamiento persistentes.
Comprueba los protocolos, la autenticación, los límites de conexión, el comportamiento de las sesiones, la disponibilidad y las instrucciones de integración. La rotación de IP no sustituye al control de la frecuencia de solicitudes ni a la gestión de sesiones. Las restricciones de cuenta, las cookies, las características del navegador, los límites de solicitudes y los controles de comportamiento pueden seguir afectando al resultado.
Ejemplo 1: comparar precios de productos entre regiones
El seguimiento de precios entre mercados requiere salidas en cada región, moneda y configuración regional correctas, y continuidad suficiente para completar cada visita. Los proxies con selección geográfica son una opción inicial; la elección entre salidas residenciales y de centro de datos debe basarse en el comportamiento observado del destino y en el coste.
Valida la región, la moneda, la variante del producto y los campos necesarios. Controla las cookies y el idioma porque pueden alterar la localización del contenido. La IP de salida no determina por sí sola qué mercado interpreta el sitio.
Ejemplo 2: mantener una sesión de navegador autorizada
La automatización de cuentas permitida puede necesitar una salida estable, cookies y almacenamiento persistentes, y una duración de sesión suficiente. Una salida ISP dedicada/estática o una sesión sticky adecuada son opciones que puedes evaluar según esos requisitos.
Comprueba la continuidad del inicio de sesión, la frecuencia de reautenticación y qué sucede si deja de estar disponible una salida. Mantener la IP no garantiza que la sesión de la aplicación siga activa: también influyen la caducidad de la autenticación y las políticas del destino.
¿Cómo comparar servicios de proxies de forma justa?
Una prueba piloto representativa compara resultados válidos con la misma carga de trabajo y las mismas reglas de recuento. Mide la tasa de resultados válidos, los resultados válidos por unidad de tiempo, el tráfico transferido, los reintentos y el coste por resultado válido. Añade la latencia del percentil 95, o p95, si las respuestas más lentas afectan al tiempo de finalización.
Tasa de resultados válidos = resultados válidos / unidades de extracción intentadas
Documenta si una unidad intentada corresponde a la recopilación lógica de una página o a cada solicitud de red, y cómo contabilizas los reintentos. Utiliza la misma definición para todos los servicios.
Incluye destinos, ubicaciones, duraciones de sesión y niveles de concurrencia representativos. Una sola solicitud correcta no demuestra capacidad bajo carga sostenida. Registra la configuración utilizada y los resultados de cada prueba para poder repetir la comparación.
Errores habituales y comprobaciones prácticas
Cambiar de IP no resuelve todos los problemas de acceso ni convierte cada respuesta en datos útiles. Estas comprobaciones ayudan a separar los fallos de red, sesión y validación.
- Rotar durante una sesión persistente. Ajusta el comportamiento de la salida a la duración necesaria y conserva el estado previsto de la aplicación.
- Suponer que cambiar de IP reinicia la identidad. Las cuentas, las cookies, los ajustes del navegador y el comportamiento pueden vincular actividad entre distintas salidas.
- Contar cada HTTP 200 como un éxito. Valida los campos esperados y distingue las páginas de verificación o error de los datos utilizables.
- Reintentar todos los fallos del mismo modo. Clasifica los errores, limita los reintentos, aumenta progresivamente la espera y respeta
Retry-Aftercuando se indique. La especificación de semántica HTTP define su significado. - Ignorar los límites de conexión o la disponibilidad de las salidas. Prueba una carga realista y define qué debe ocurrir cuando falle un punto de conexión.
- Exponer credenciales o debilitar la seguridad del transporte. Protege los secretos, mantén la validación de certificados y utiliza los controles de acceso compatibles.
Revisa también las prácticas de registro del proveedor y la procedencia de sus IP. La recopilación de datos requiere valorar la normativa aplicable, los permisos de acceso, las condiciones del sitio y la minimización de datos personales. Un archivo robots.txt puede expresar preferencias para rastreadores, pero no concede permiso legal. El protocolo de exclusión de robots distingue expresamente sus reglas de la autorización de acceso.
Define tu configuración de proxy con Rola IP
La elección entre proxy y VPN depende de la tarea: conectividad cifrada, control de salidas o ambas funciones. Si tu proyecto de extracción regional requiere salidas residenciales, evalúa los proxies residenciales de Rola IP según las ubicaciones, la continuidad de sesión, el protocolo y el tráfico que necesites. Define una prueba piloto con esos requisitos y compara los datos válidos obtenidos y su coste.