
레딧 요청 제한 초과 해결 방법: 429 오류 원인 진단
2026년 10월 30일 · 가이드 · 읽는 데 30분
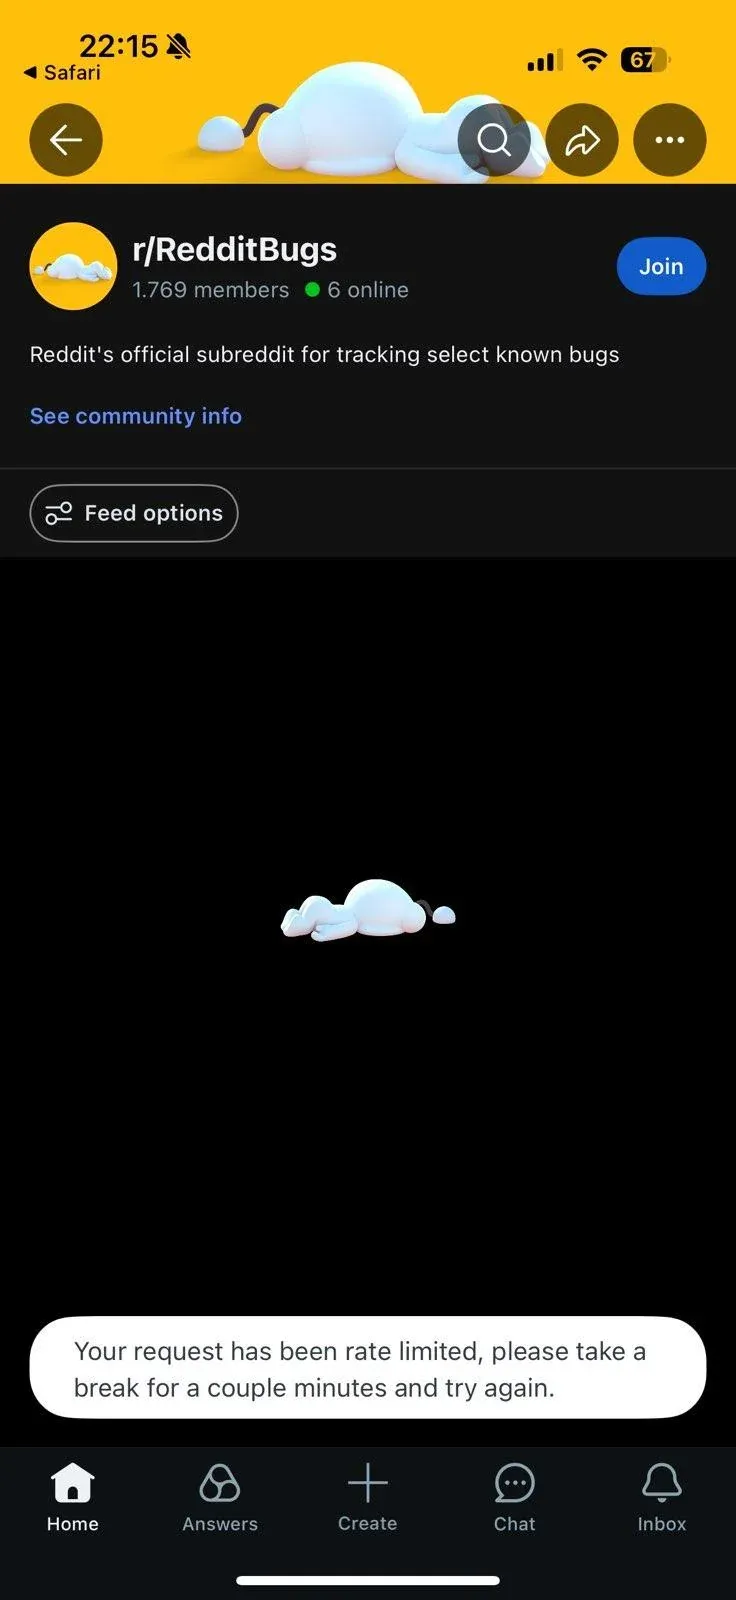
레딧에서 요청 제한 초과(rate limit exceeded) 메시지가 표시되면 먼저 요청을 멈추고 오류 정보를 보존한 뒤, Reddit이 어떤 기준으로 요청을 제한했는지 확인해야 합니다. 제한 기준은 계정, 브라우저 세션, OAuth 클라이언트, 출발지 IP, 엔드포인트 또는 동시 요청량일 수 있습니다. 원인에 따라 해결 방법이 달라지므로 모든 상황에 적용되는 단일 해결책은 없습니다.
개발자는 Retry-After 또는 Reddit의 제한 초기화 헤더를 따르고, 동시 요청 수를 낮추며, 허용된 읽기 요청을 캐시하고, 여러 워커가 하나의 재시도 예산을 공유하도록 구성해야 합니다. 승인된 API나 Developer Platform 접근 경로도 사용해야 합니다. 공개된 제한을 피하려고 계정, 클라이언트 ID, User-Agent 또는 프록시 출구 IP를 바꾸지 마세요. Reddit의 현행 Data API 약관은 API 제한 우회와 OAuth 신원 은폐를 금지합니다.
핵심 요약
- 먼저 트래픽을 멈추세요. 즉시 재시도하면 서버 부하가 커지고 원인을 파악하는 데 필요한 정보도 사라질 수 있습니다.
- 정확한 메시지와 발생 상황을 기록하세요. 게시 쿨다운, API 429, 네트워크 보안 차단은 서로 다른 문제입니다.
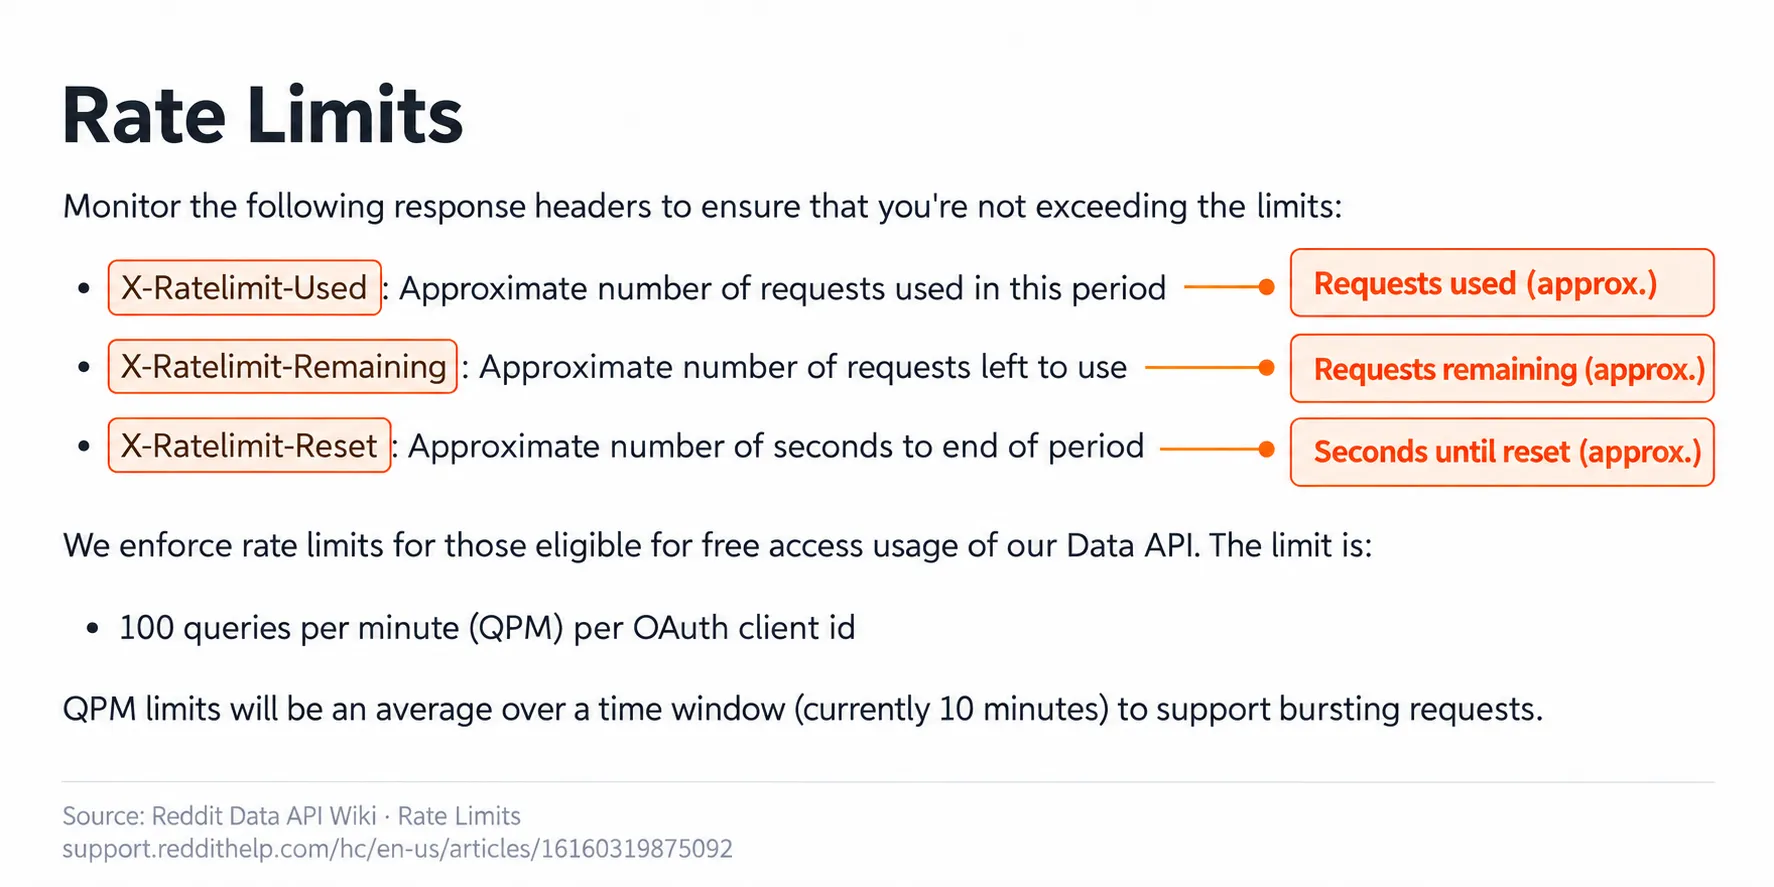
- Data API 요청에는 OAuth를 사용하고 응답 헤더를 확인하세요. Reddit이 제공하는 경우
X-Ratelimit-Used,X-Ratelimit-Remaining,X-Ratelimit-Reset을 확인합니다. - 요청 한도는 여러 워커가 공유하는 값으로 관리하세요. 동일한 OAuth 클라이언트를 쓰는 워커마다 별도의 전체 할당량이 생기는 것은 아닙니다.
- 별도의 승인을 받은 네트워크 경로가 필요할 때만 프록시를 사용하세요. 프록시는 OAuth 클라이언트 할당량을 늘리거나 계정 쿨다운을 해제하거나 데이터 수집 권한을 부여하지 않습니다.
레딧의 ‘요청 제한 초과’는 무슨 뜻인가요?
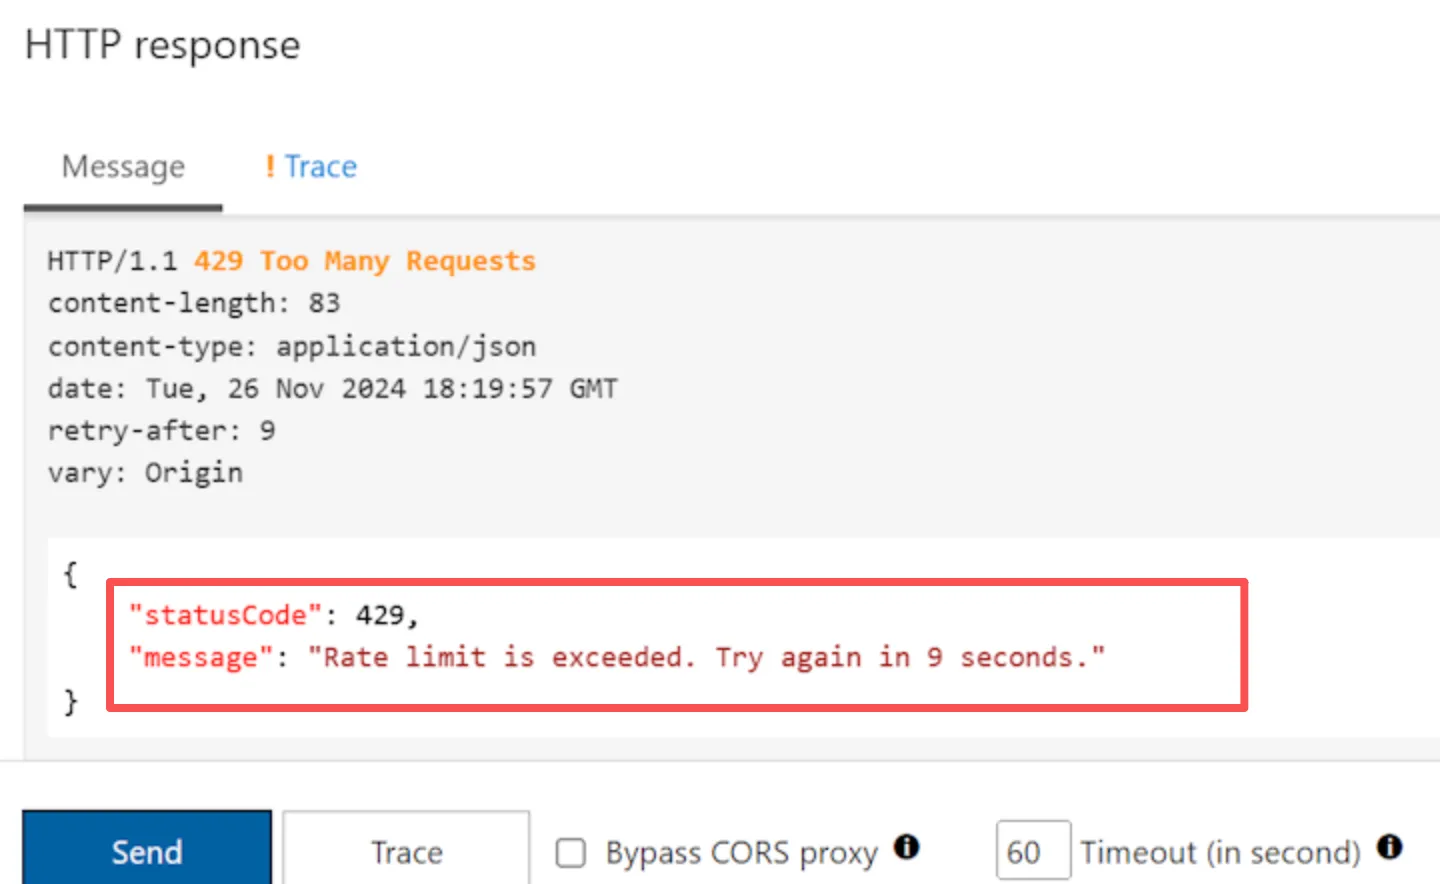
HTTP 429는 서버가 요청을 받았지만 요청 빈도 제한에 도달해 처리하지 않았다는 뜻입니다. 응답에는 클라이언트가 얼마나 기다려야 하는지 알려주는 Retry-After가 포함될 수 있습니다. 여러 서비스에서 HTTP 상태를 설명하는 429 Too Many Requests 가이드도 참고할 수 있습니다. 이 글에서는 Reddit의 인터페이스와 정책을 중심으로 살펴봅니다.
상태 코드만으로는 어떤 카운터가 작동했는지 알 수 없습니다. Reddit은 다음과 같은 범위에서 요청을 제한할 수 있습니다.
| 제한 범위 | 일반적인 상황 | 확인할 근거 | 우선 조치 |
|---|---|---|---|
| 계정 | 게시, 댓글, 메시지, 로그인 | 화면의 카운트다운, 계정 알림, 제한된 작업 | 해당 작업을 중지하고 기다립니다 |
| 브라우저 또는 세션 | 반복 새로고침, 확장 프로그램, 중복 탭 | 시크릿 창 비교, 백그라운드 요청 | 자동 새로고침을 끄고 요청을 보내는 클라이언트를 분리합니다 |
| OAuth 클라이언트 | Data API 애플리케이션 | 제한 헤더, 애플리케이션 로그 | 공유 큐를 멈추고 제한 초기화를 기다립니다 |
| 출발지 IP | 공유 네트워크 또는 외부로 나가는 경로 | 같은 경로를 사용하는 여러 클라이언트에서 동일한 실패가 발생하는지 | 트래픽을 멈추고 승인된 테스트에서만 경로를 비교합니다 |
| 엔드포인트 또는 작업 | 특정 보호 경로 | 오류 본문, 엔드포인트별 문서 | 해당 작업의 요청을 줄이고 관련 정책을 따릅니다 |
| 동시성 또는 순간 트래픽 | 병렬 워커 | 진행 중인 요청 수, 타임스탬프, 재시도량 | 동시성을 낮추고 재시도를 한곳에서 관리합니다 |
따라서 Reddit 429가 발생했다고 해서 IP가 차단되었거나 계정이 정지되었다고 단정할 수 없습니다. 메시지에 네트워크 보안 제한이 명시되어 있다면 일반적인 요청 제한과 구분해 별도의 접근 문제로 다뤄야 합니다.
Reddit은 왜 요청 빈도를 제한하나요?
요청 제한은 서비스 용량을 보호하고 스팸, 악의적인 자동화, 반복 로그인 시도, 과도한 데이터 수집을 억제하는 데 쓰입니다. Reddit은 접근 정책, robots.txt 안내, 인증 요건과 기술적 조치도 적용합니다. Reddit은 2024년 알 수 없는 봇과 크롤러를 계속 제한하거나 차단하겠다고 밝혔습니다. 2026년에는 공개 API 접근을 제한적으로 유지하면서 새로운 서드파티 애플리케이션을 Reddit Developer Platform으로 전환하는 계획을 발표했습니다.
이 정책은 “레딧 스크래핑 요청 제한 대응 방법”을 찾는 사람에게도 중요합니다. 지속 가능한 방법은 제한을 우회하는 재시도 루프가 아니라 작업량을 관리하고 승인된 접근 경로를 사용하는 것입니다. Reddit의 현행 User Agreement는 사전 서면 동의 없는 스크래핑을 금지합니다. 다만 robots.txt에 따른 조건부 크롤링이나 별도 계약으로 승인된 접근은 별도 조건이 적용됩니다. 상업적 사용이나 Data API 제한을 초과하는 연구에는 Reddit과 별도 계약이 필요할 수 있습니다.
브라우저나 앱에서 레딧 요청 제한 초과를 해결하는 방법
일반적인 브라우징, 게시, 댓글, 메시지 또는 로그인 중 경고가 나타나면 반복 요청을 중지하고 안내된 대기 시간을 지키세요. 다음 순서로 원인을 좁힙니다.
- 새로고침과 재제출을 멈춥니다. 중복 Reddit 탭을 닫고 백그라운드에서 페이지를 다시 불러오는 확장 프로그램, 스크립트, 도구를 일시 중지합니다.
- 정확한 메시지와 상황을 기록합니다. 카운트다운, 상태 코드, 제한된 작업, 발생 시간을 저장합니다. 스크린샷에 쿠키나 계정 토큰이 포함되지 않도록 확인합니다.
- 안내된 시간만큼 기다립니다. 타이머가 끝난 뒤 테스트 요청을 한 번만 보냅니다. 상태를 확인하려고 요청을 몰아서 보내면 같은 제한이 다시 걸릴 수 있습니다.
- 인터페이스 문제와 계정 문제를 구분합니다. 일반적인 사용도 계속 실패한다면 자동화를 끈 상태에서 공식 앱과 지원되는 브라우저를 비교합니다. 시크릿 창은 세션 문제를 확인하는 데 도움이 되지만 계정 또는 IP 카운터를 초기화하지는 않습니다.
- 광범위한 장애인지 확인합니다. 서로 다른 기기와 네트워크에서 동시에 문제가 발생하면 로컬 설정을 바꾸기 전에 Reddit의 서비스 상태 정보를 확인합니다.
- 공식 복구 절차를 이용합니다. 보안 잠금, 비밀번호 문제, 운영 조치, 이의 제기는 각각 별도의 공식 절차를 따라야 합니다. 이를 일반적인 429로 취급하지 마세요.
쿠키 삭제는 진단 방법이지 확실한 해결책은 아닙니다. 로그아웃되며 브라우저 세션 오류를 해결할 수는 있지만 OAuth 할당량, 계정 쿨다운, 엔드포인트 제한 또는 출발지 IP 카운터를 해제하지는 않습니다.
개발자가 Reddit API 429에 대응하는 방법
승인된 Data API 애플리케이션이라면 코드를 바꾸기 전에 민감 정보를 제거한 최소한의 로그를 남기세요. 다음 항목을 기록하면 원인을 비교하기 쉽습니다.
- UTC 기준 타임스탬프
- HTTP 메서드와 엔드포인트 경로(민감한 쿼리 데이터 제외)
- 상태 코드와 Reddit 오류 코드 또는 안전하게 요약한 응답 본문
Retry-After및 제공된 요청 제한 헤더- 비밀 값이 아닌 내부 라벨로 표시한 OAuth 클라이언트 식별자
- 워커 수, 진행 중인 요청 수, 시도 횟수, 경과 시간
- 캐시 적중 또는 미스 여부
- 민감 정보를 제거한 요청 ID 또는 트레이스 ID
OAuth 토큰, 클라이언트 시크릿, 쿠키, 프록시 비밀번호, 전체 Authorization 헤더, 인증 정보가 포함된 URL은 로그에 남기지 마세요.
1. 중첩된 재시도 루프를 중지합니다
HTTP 라이브러리, 작업 워커, 오케스트레이션 도구, 애플리케이션 코드가 각각 재시도 정책을 가질 수 있습니다. 네 계층이 모두 같은 429 요청을 재시도하면 한 번의 실패가 트래픽 급증으로 이어집니다. 재시도 횟수와 대기 시간을 관리할 계층을 하나만 지정하고 나머지 계층의 재시도는 비활성화하거나 범위를 제한하세요.
2. OAuth 요청 한도를 공유 상태로 관리합니다
각 워커가 전체 허용량을 따로 보유한다고 가정하면 안 됩니다. 남은 요청 수와 초기화 시점을 하나의 공유 스케줄러에 전달하세요. 남은 한도가 거의 없으면 중요하지 않은 작업을 새로 받지 마세요. 승인된 사용 사례에 대화형 작업이나 시간 민감 작업이 포함된다면 해당 작업을 위한 용량을 남겨 둘 수 있습니다.
3. 허용된 읽기 요청을 캐시하고 중복 작업을 합칩니다
Reddit 규정과 데이터 처리 의무가 허용하는 범위에서 재사용 가능한 응답을 적절한 기간 동안 저장하세요. Single-flight 패턴을 적용하면 같은 리소스를 요청하는 워커가 10개여도 외부 요청은 한 번만 보내고 결과를 공유할 수 있습니다. 캐시 보존 기간은 콘텐츠 삭제·제거, 개인정보 보호 요건, 승인된 사용 목적을 따라야 합니다.
4. 대기 시간을 줄이기 전에 동시 요청 수를 낮춥니다
스크래퍼가 분당 평균 요청 수보다 낮게 동작하더라도 순간 트래픽이나 동시성 제한을 넘을 수 있습니다. 워커 하나로 시작해 응답 헤더를 확인한 뒤 부하를 천천히 높이세요. 동시에 실행되는 워커 50개에 무작위 지연을 넣어도 50개 워커가 한꺼번에 요청을 보낼 수 있습니다.
5. Reddit의 최신 안내를 다시 확인합니다
2026년 9월 30일 기준 Reddit Data API Wiki에는 무료 접근 요건을 충족하는 경우 OAuth 클라이언트 ID당 분당 100회 요청이 가능하며, 10분 단위 평균으로 계산된다고 안내되어 있습니다. OAuth 또는 로그인 자격 증명이 없는 요청은 허용되지 않는다는 내용도 있습니다. 이 정보는 당시의 안내이며 영구 계약이 아닙니다. Reddit은 접근 조건, 한도, 플랫폼 요건을 변경할 수 있습니다.
Python으로 Reddit 429를 제한적으로 처리하는 예제
다음 코드는 승인된 OAuth 작업을 위한 템플릿입니다. 환경 변수에서 비밀 값을 읽고, Bearer 토큰을 붙이기 전에 HTTPS 호스트와 허용 경로를 확인하며, 리디렉션을 거부하고, 인증 정보를 출력하지 않습니다. AUTHORIZED_REDDIT_PATH_PREFIX에는 승인된 경로 중 가장 좁은 범위를 지정하고, REQUIRED_JSON_FIELDS에는 해당 엔드포인트에서 필요한 최상위 JSON 필드를 쉼표로 구분해 입력하세요. 사용하기 전에 현재 엔드포인트, OAuth 범위, 애플리케이션 접근 조건을 확인해야 합니다.
from datetime import datetime, timezone
from email.utils import parsedate_to_datetime
import math
import os
import random
import time
from typing import Optional
from urllib.parse import urlparse

import requests


OAUTH_TOKEN = os.environ["REDDIT_OAUTH_TOKEN"]
USER_AGENT = os.environ["REDDIT_USER_AGENT"]
AUTHORIZED_PATH_PREFIX = os.environ["AUTHORIZED_REDDIT_PATH_PREFIX"].rstrip("/") or "/"
REQUIRED_JSON_FIELDS = tuple(
    field.strip()
    for field in os.environ["REQUIRED_JSON_FIELDS"].split(",")
    if field.strip()
)

MAX_ATTEMPTS = 3
MAX_INLINE_WAIT_SECONDS = 300
TOTAL_ELAPSED_BUDGET_SECONDS = 360
ALLOWED_REDDIT_HOST = "oauth.reddit.com"


def validate_authorized_url(value: str) -> str:
    parsed = urlparse(value)
    prefix_matches = (
        parsed.path.startswith("/")
        if AUTHORIZED_PATH_PREFIX == "/"
        else parsed.path == AUTHORIZED_PATH_PREFIX
        or parsed.path.startswith(f"{AUTHORIZED_PATH_PREFIX}/")
    )
    if (
        parsed.scheme != "https"
        or parsed.hostname != ALLOWED_REDDIT_HOST
        or parsed.port not in (None, 443)
        or parsed.username is not None
        or parsed.password is not None
        or parsed.fragment
        or not prefix_matches
    ):
        raise ValueError("Refusing a Reddit URL outside the approved HTTPS host and path")
    return value


if not REQUIRED_JSON_FIELDS:
    raise ValueError("REQUIRED_JSON_FIELDS must name the endpoint's required fields")

AUTHORIZED_URL = validate_authorized_url(os.environ["AUTHORIZED_REDDIT_URL"])


def parse_retry_after(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    text = value.strip()
    if text.isdigit():
        return int(text)
    try:
        retry_at = parsedate_to_datetime(text)
    except (TypeError, ValueError, OverflowError):
        return None
    if retry_at.tzinfo is None:
        return None
    seconds = (retry_at - datetime.now(timezone.utc)).total_seconds()
    return max(0, math.ceil(seconds))


def parse_reset_seconds(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    try:
        seconds = float(value.strip())
    except (TypeError, ValueError):
        return None
    if not math.isfinite(seconds) or seconds < 0:
        return None
    return math.ceil(seconds)


def parse_wait_seconds(response: requests.Response) -> int:
    candidates = [
        parse_retry_after(response.headers.get("Retry-After")),
        parse_reset_seconds(response.headers.get("X-Ratelimit-Reset")),
    ]
    valid = [value for value in candidates if value is not None]
    if not valid:
        raise RuntimeError("429 had no valid Retry-After or reset value; defer the job")
    return max(1, max(valid))


def validate_success_payload(response: requests.Response) -> dict:
    media_type = response.headers.get("Content-Type", "").split(";", 1)[0].lower()
    if media_type != "application/json" and not media_type.endswith("+json"):
        raise RuntimeError(f"Unexpected success content type: {media_type or 'missing'}")
    try:
        payload = response.json()
    except ValueError as exc:
        raise RuntimeError("Success response did not contain valid JSON") from exc
    if not isinstance(payload, dict):
        raise RuntimeError("Success JSON did not match the expected object shape")
    missing = [field for field in REQUIRED_JSON_FIELDS if field not in payload]
    if missing:
        raise RuntimeError(f"Success JSON is missing required fields: {', '.join(missing)}")
    return payload


session = requests.Session()
session.headers.update(
    {
        "Authorization": f"Bearer {OAUTH_TOKEN}",
        "User-Agent": USER_AGENT,
        "Accept": "application/json",
    }
)

started_at = time.monotonic()

for attempt in range(1, MAX_ATTEMPTS + 1):
    elapsed = time.monotonic() - started_at
    if elapsed >= TOTAL_ELAPSED_BUDGET_SECONDS:
        raise RuntimeError("Elapsed-time budget exhausted before the next request")

    try:
        response = session.get(
            AUTHORIZED_URL,
            timeout=(5, 20),
            allow_redirects=False,
        )
    except requests.Timeout as exc:
        raise RuntimeError("Reddit request timed out; no retry was scheduled") from exc
    except requests.RequestException as exc:
        raise RuntimeError("Reddit request failed before a valid response arrived") from exc

    if 300 <= response.status_code < 400:
        raise RuntimeError("Redirect refused so the Bearer token stays on the approved host")

    if response.status_code == 429:
        wait_seconds = parse_wait_seconds(response)
        if attempt == MAX_ATTEMPTS:
            raise RuntimeError("Reddit rate limit persisted after bounded attempts")
        if wait_seconds > MAX_INLINE_WAIT_SECONDS:
            raise RuntimeError(
                f"Defer this job for at least {wait_seconds} seconds instead of sleeping inline"
            )

        sleep_seconds = wait_seconds + random.uniform(0.25, 1.0)
        if time.monotonic() - started_at + sleep_seconds > TOTAL_ELAPSED_BUDGET_SECONDS:
            raise RuntimeError("Defer the job because the next wait exceeds its elapsed-time budget")
        time.sleep(sleep_seconds)
        continue

    if not 200 <= response.status_code < 300:
        try:
            response.raise_for_status()
        except requests.HTTPError as exc:
            raise RuntimeError(f"Reddit returned HTTP {response.status_code}") from exc
        raise RuntimeError(f"Unexpected non-success HTTP status: {response.status_code}")

    validate_success_payload(response)
    print(
        "Validated Reddit JSON response",
        response.status_code,
        "required_fields=",
        ",".join(REQUIRED_JSON_FIELDS),
    )
    break
else:
    raise RuntimeError("Request loop ended without a response")
이 코드는 재시도를 보수적으로 제한합니다. HTTP 날짜 형식의 Retry-After와 소수점이 포함된 X-Ratelimit-Reset 값을 모두 읽습니다. 두 값이 모두 유효하면 더 긴 대기 시간을 적용합니다. 대기 헤더가 없거나 유효하지 않으면 시간을 추측하지 않고 작업을 중단합니다. (5, 20) 타임아웃은 한 요청의 연결 및 응답 읽기 단계에 적용되며, 전체 작업 시간을 제한하지는 않습니다. 별도의 경과 시간 예산은 다음 요청이나 대기 전에 확인합니다. 이 템플릿은 리디렉션을 거부하고 연결 오류를 구분하며, 성공을 알리기 전에 JSON과 엔드포인트 필수 필드를 검증합니다. 클라이언트 ID나 새 계정을 바꾸거나 브라우저 User-Agent를 위장하거나 할당량을 우회하는 경로로 요청을 보내지 않습니다. 어떤 요청을 안전하게 재시도할 수 있는지 더 자세히 알고 싶다면 Python Requests 재시도 가이드를 참고하세요.
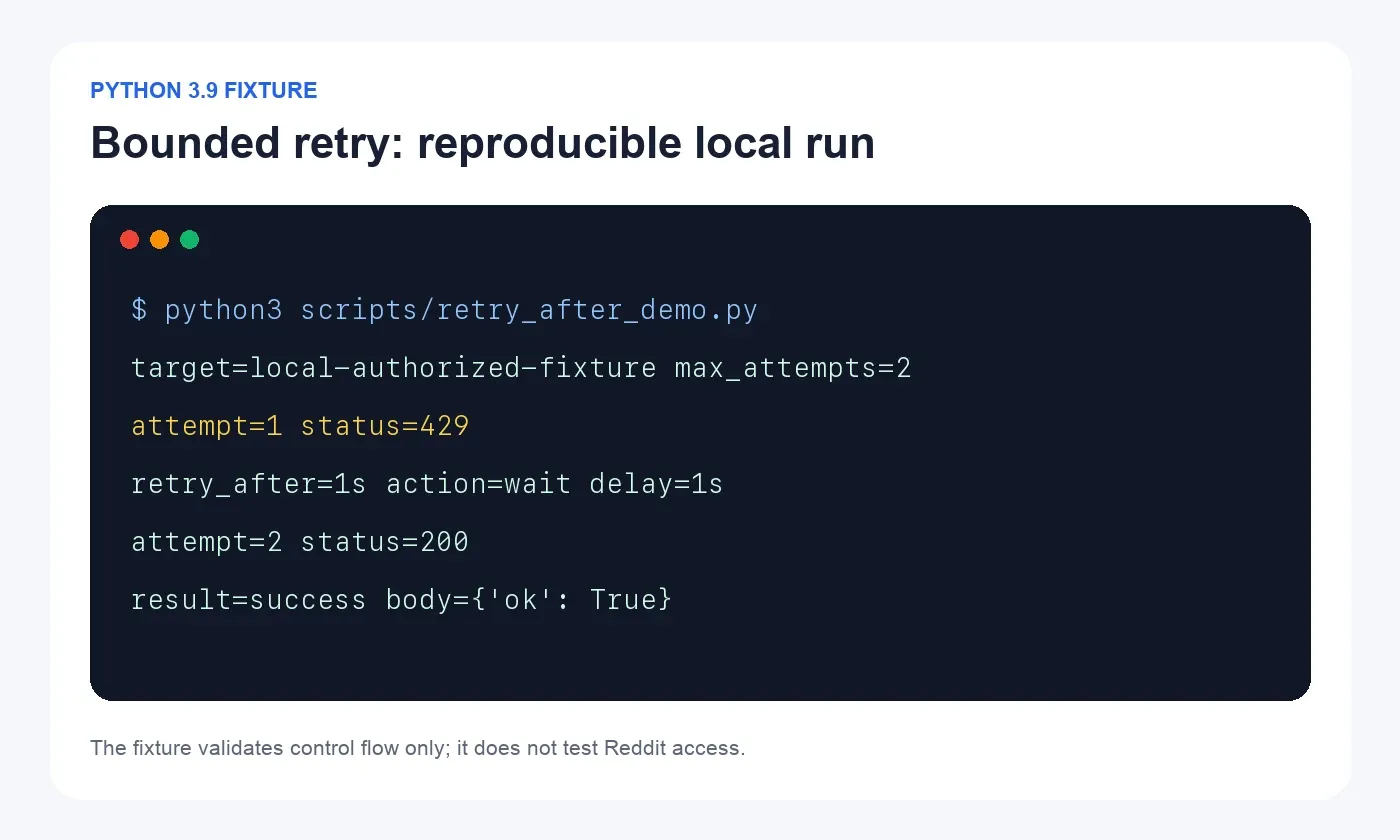
제한된 제어 흐름은 결정론적 로컬 픽스처에서도 테스트했습니다. 픽스처는 Retry-After: 1이 포함된 429를 한 번 반환한 뒤 200 응답을 반환했습니다. 이 실행은 대기 및 시도 로직만 검증합니다. Reddit API에 실시간 접근했거나 자격 증명이 유효하다는 뜻은 아닙니다.
회전형 프록시로 레딧 요청 제한을 우회할 수 있나요?
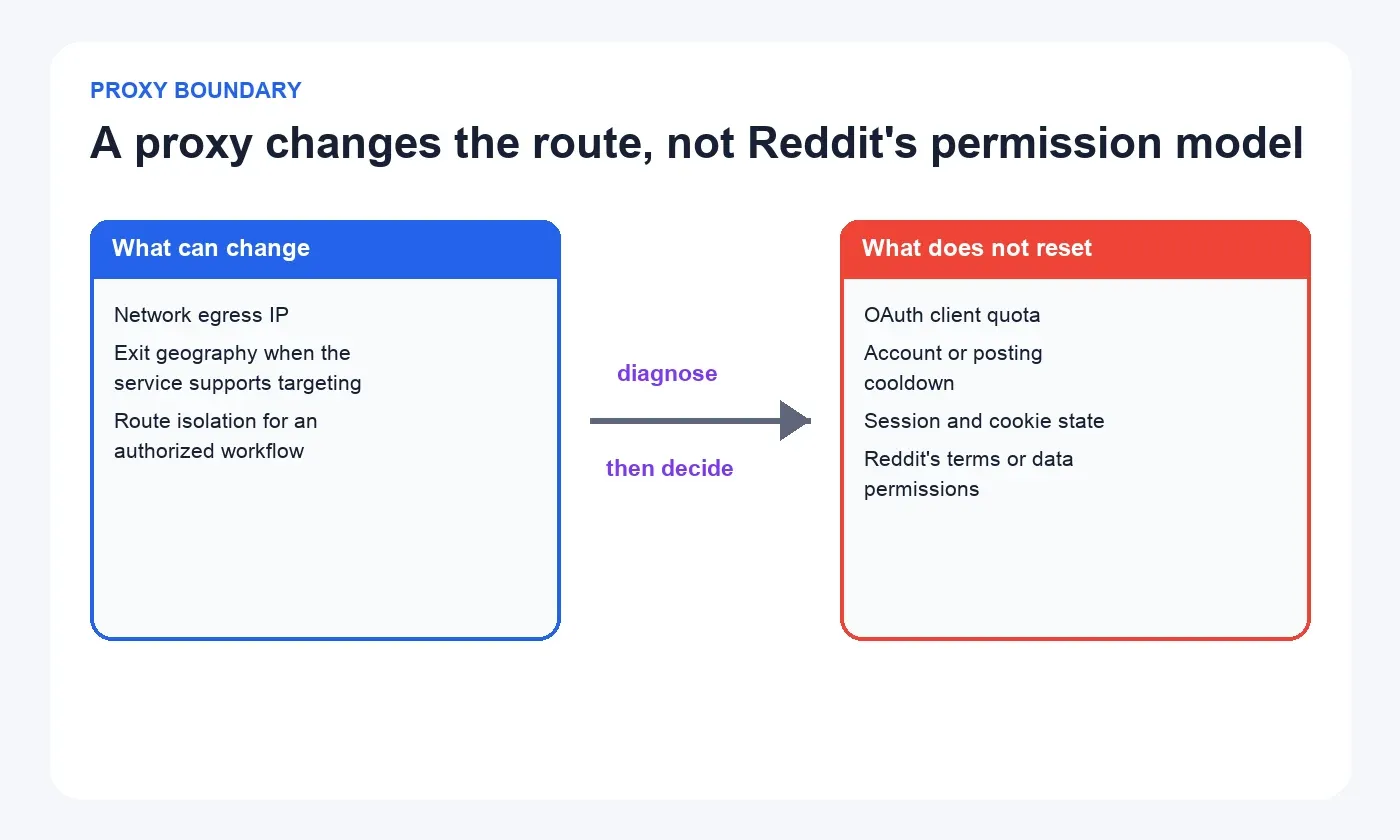
Reddit 계정, OAuth 클라이언트 또는 공개된 API 제한을 피하기 위해 프록시를 순환해서는 안 됩니다. 프록시는 네트워크 출구 주소를 바꿀 뿐입니다. OAuth 클라이언트 ID를 바꾸거나 애플리케이션 할당량을 늘리거나 계정 쿨다운을 풀거나 잘못된 세션을 복구하거나 Reddit 데이터 수집 권한을 부여하지 않습니다.
“레딧 요청 제한을 프록시로 우회할 수 있나요?”라는 질문에는 먼저 어떤 카운터가 작동했는지 확인하고, Reddit이 승인한 용량이나 복구 절차를 이용해야 한다고 답할 수 있습니다. OAuth 클라이언트에 한도가 연결되어 있다면 IP를 바꿔도 실제 할당량은 그대로입니다. 로그인이나 게시 작업을 보호하는 제한이라면 출구 IP를 자주 바꾸는 행동이 일관되지 않은 패턴을 만들고 플랫폼 규칙과 충돌할 수 있습니다.
프록시가 유용할 수 있는 경우
프로젝트가 이미 승인되었고 별도의 네트워크 경로 제어가 필요한 경우에는 프록시를 사용할 수 있습니다. 예를 들어 지역별 광고 QA, 승인된 시장에서 공개 페이지 경험 비교, 테스트 경로 분리 등이 있습니다. 이런 경우에도 다음 조건을 지켜야 합니다.
- Reddit에서 허용한 전체 요청 빈도를 지킵니다.
- 올바른 OAuth 신원과 설명이 명확한 User-Agent를 사용합니다.
- 쿠키를 사용하는 작업이라면 세션 연속성을 유지합니다.
- 국가, 경로 라벨, 세션 모드, 결과를 기록합니다.
- 401, 403, 429, 로그인 차단 화면 또는 불명확한 권한이 확인되면 작업을 중지합니다.
요청량을 늘리려는 목적이 아니라 작업의 상태 유지 요건에 맞춰 경로와 세션 모드를 선택하세요.
| 요청 도구 | 적절한 세션 설정 | 확인할 결과 |
|---|---|---|
| Python Requests | 인증된 작업 하나를 수행하는 동안 안정적인 경로를 유지합니다. 독립적이고 승인된 지역 테스트 사이에서만 경로를 바꿉니다. | 같은 OAuth 클라이언트, 엔드포인트, 동시성, 시간표를 사용해 직접 연결과 프록시 연결을 비교하고 상태 코드, JSON 필드, 기록된 국가를 확인합니다. |
| Scrapy | 스로틀링, 동시성, 재시도를 중앙에서 관리합니다. 서로 독립된 시장별 배치에만 이름이 지정된 별도 세션을 사용합니다. | 배치별 중복률, 항목 수, 필수 필드, 401/403/429 응답, 경로 라벨을 확인합니다. |
| Selenium | 로그인, 쿠키, 리디렉션, 여러 단계로 이뤄진 작업에서는 고정 세션을 사용합니다. 작업 중 요청마다 IP를 바꾸지 않습니다. | 쿠키나 프록시 인증 정보를 저장하지 말고 대상 국가, 시작·종료 출구 IP, 세션 모드, 최종 URL, 예상 페이지 요소를 기록합니다. |
Rola IP의 Reddit 프록시 솔루션은 캠페인처럼 경로를 안정적으로 유지해야 하는 작업과 분산된 공개 데이터 조사 작업을 구분해 안내합니다. 현재 프록시 네트워크 가이드에는 회전형 Residential, 회전형 Datacenter, 모바일 네트워크와 sessionid, sessiontime, 요청별 IP 변경 설정이 설명되어 있습니다. 이 글의 사용 사례에서 회전형 Residential은 승인된 작업에 Residential 경로나 지역 비교가 필요한 경우에만 관련이 있습니다. 쿠키, 로그인 상태, 페이지 이동, 재현 가능한 브라우저 작업에서 출구를 유지해야 한다면 고정 Residential 세션을 사용하세요. 상태를 이어받지 않는 독립 작업이나 국가별 테스트에서만 허용된 경우에 한해 경로를 바꾸세요. 요청마다 IP를 바꾸는 방식은 쿠키 세션을 유지한 채 IP만 바뀔 수 있으므로 Selenium처럼 상태가 유지되는 흐름에는 적합하지 않습니다.
작업 규모를 늘리기 전에는 한 번에 변수 하나만 바꿔 비교하세요. Reddit 신원, 요청 속도, 페이로드, 클라이언트 버전, 시간 범위를 고정하고 승인된 경로만 변경합니다. 안전한 IP 확인 엔드포인트로 설정된 출구 IP와 국가를 확인한 다음, Reddit 응답 또는 브라우저 결과가 필수 필드나 예상 페이지 요소를 충족하는지 검사합니다. 프록시 비밀번호 대신 경로 라벨과 세션 모드를 기록하세요. 직접 연결과 프록시 연결 모두 같은 OAuth 429로 실패한다면 IP 경로가 원인이라는 근거가 되지 않습니다. 어떤 설정도 Reddit Data API 할당량을 늘리거나 제재를 무력화하지 않습니다.
레딧 데이터 수집 요청 제한에 대응하는 더 나은 방법
규정을 지키는 데이터 파이프라인에서 “우회”란 불필요한 요청을 줄이고 승인된 접근 방식으로 전환하는 것을 뜻해야 합니다. 웹 스크래핑과 API 비교 가이드를 참고해 데이터 수집기를 확장하기 전에 적절한 인터페이스를 선택하세요. 다음 순서로 진행합니다.
- Reddit이 해당 사용 사례, 데이터 필드, 보존 기간, 접근 방식을 허용하는지 확인합니다.
- OAuth 또는 해당 Developer Platform 기능을 사용하고 애플리케이션 정보를 정확하게 표시합니다.
- 모든 외부 요청을 명시적인 동시성 상한이 있는 하나의 큐로 보냅니다.
- 남은 요청 한도와 초기화 시점을 애플리케이션 공용 상태로 관리합니다.
- 허용된 응답을 캐시하고 같은 작업을 중복 수행하지 않도록 합니다.
- 같은 기록 전체를 반복 다운로드하지 말고 변경분을 수집합니다.
- 권한, 인증, 응답 무결성이 불분명해지면 작업을 중지합니다.
- 업무상 필요한 요청량이 허용 한도를 넘으면 상업용 또는 대용량 접근을 정식으로 신청합니다.
상태 코드뿐 아니라 응답 내용도 검증하세요. 200 OK여도 로그인 페이지, 동의 화면, 오류 화면 또는 불완전한 데이터가 반환될 수 있습니다. 작업 성공을 표시하기 전에 최종 URL, 콘텐츠 유형, 필수 필드, 페이지 이동 상태, 레코드 수를 확인합니다.
다음 실행 전 확인 목록
다음 예약 작업을 시작하기 전에 모든 요청 경로가 동일한 규칙을 따르는지 확인하세요.
- [ ] 재시도 정책을 관리하는 구성 요소가 하나뿐입니다.
- [ ] 시도 횟수와 전체 경과 시간이 제한되어 있습니다.
- [ ] 모든 워커가 요청 제한 상태를 공유합니다.
- [ ] 중복 읽기 요청을 하나로 합칩니다.
- [ ] 로그에 비밀 정보가 포함되지 않습니다.
- [ ] 401, 403, 429, 리디렉션, 예상하지 못한 200 페이지를 별도로 분류합니다.
- [ ] Reddit의 현행 약관과 개발자 안내를 확인했습니다.
- [ ] 데이터 보존 및 삭제 절차가 승인된 사용 사례와 일치합니다.
- [ ] 프록시 경로는 제한 우회가 아니라 문서화된 지역 또는 네트워크 요건을 충족합니다.
핵심은 간단합니다. 레딧 요청 제한 초과는 요청 신원을 숨기라는 신호가 아니라 작업 일정과 접근 조건을 점검하라는 신호입니다. 오류 정보를 기록하고, 실제 제한 범위에 맞춰 대응하며, Reddit이 허용하는 접근 방식 안에서 작업을 수행하세요.
고지: 이 글은 Rola IP가 발행했습니다. 제품 사례는 Rola IP의 최신 문서, Reddit의 현행 규정, 사용자의 승인된 작업 범위를 기준으로 검토해야 합니다.
결론
레딧 요청 제한 초과 오류를 해결하려면 IP 주소를 바꾸기 전에 어떤 접근 경로에 제한이 적용됐는지 확인해야 합니다. 새 요청을 멈추고 재시도 및 초기화 헤더를 확인한 뒤, 여러 워커의 요청량을 하나의 스케줄러에서 관리하세요. 작업을 재개하기 전에는 반환된 데이터가 실제로 유효한지도 검증해야 합니다. 필요한 용량이 허용 범위를 넘으면 재시도를 늘리거나 신원을 바꾸지 말고 정식 접근 권한을 신청하세요.
별도의 승인을 받은 지역 테스트나 네트워크 경로 확인이 필요하다면 요구되는 지역과 세션 연속성을 기준으로 Rola IP Residential Proxy를 검토할 수 있습니다. 상태가 유지되는 작업은 필요에 따라 동일한 경로를 유지하고, 독립 테스트에서 허용되는 경우에만 경로를 바꾸세요. 적용 전에 제품의 현재 기능을 확인해야 합니다. 프록시는 OAuth 할당량을 늘리거나 계정 쿨다운을 해제하거나 Reddit 데이터 수집 권한을 부여하지 않습니다.