
Diferença entre proxy e VPN: qual escolher?
2 de nov. de 2026 · Conceitos básicos de proxy · 14 min de leitura
A principal diferença entre proxy e VPN está no alcance do roteamento e nos limites da criptografia. Ambos podem encaminhar tráfego por um intermediário e mudar o endereço IP público que o destino vê. Uma VPN costuma criptografar o tráfego entre seu dispositivo e um gateway; um proxy de encaminhamento atende às solicitações dos aplicativos configurados para usá-lo.
Para navegação em redes não confiáveis, uma VPN de um provedor confiável pode proteger o trecho local do tráfego roteado. Para pesquisa regional e automação autorizada, um proxy pode oferecer controle de saídas e sessões. As capacidades exatas dependem do serviço e da configuração.
Resumo para decidir:
- VPN: indicada quando você precisa de conectividade criptografada para o dispositivo ou de acesso remoto autorizado.
- Proxy: indicado quando você precisa controlar a saída de um aplicativo, trabalhar com vários locais ou definir o comportamento das sessões.
- SOCKS5: é um protocolo de conexão; não determina a origem do IP nem criptografa, por si só, o conteúdo da aplicação.
- Residencial: descreve a origem do IP de saída, não uma garantia de privacidade, velocidade ou acesso.
- Coleta de dados: compare resultados válidos, novas tentativas, tráfego e custo, não apenas a velocidade da conexão.
- VPN e proxy juntos: fazem sentido quando o trabalho exige tanto conectividade criptografada quanto controle das saídas.
O que são VPN e proxy?
Uma VPN cria uma conexão criptografada até um gateway. Um proxy de encaminhamento atua como intermediário nas solicitações que um cliente envia por ele. Essa diferença determina quais conexões cada ferramenta atende e o que ela protege.
O que é uma VPN?
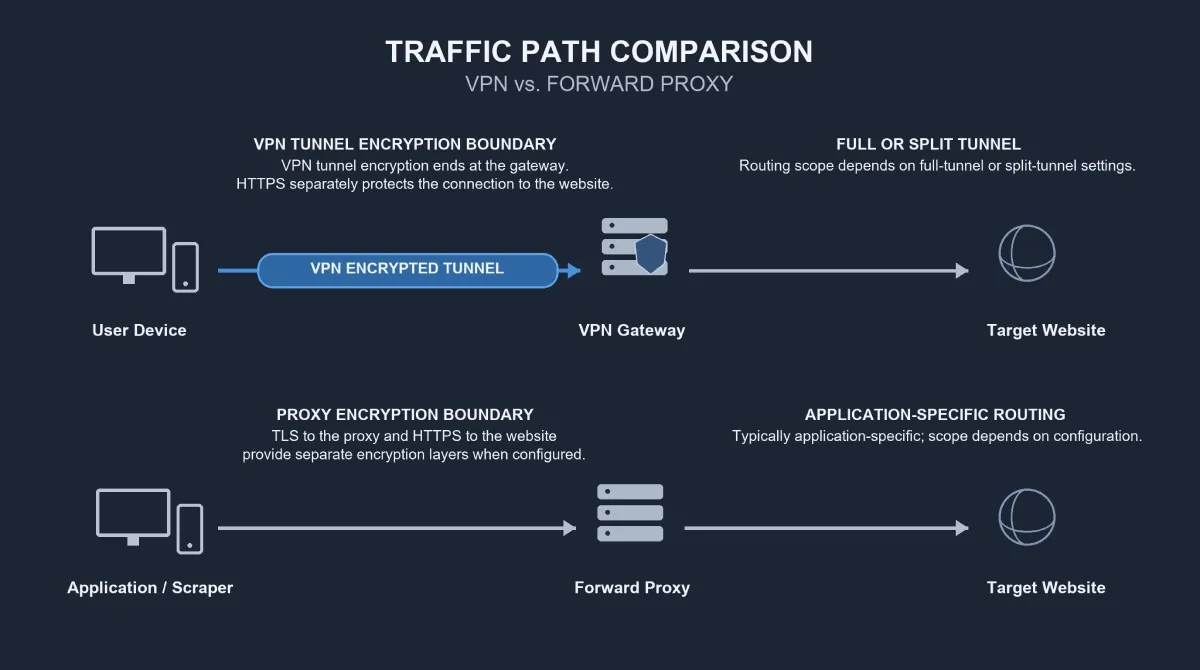
Uma rede privada virtual, ou VPN, cria uma conexão criptografada entre um dispositivo ou uma rede e um gateway VPN. Nos serviços comerciais típicos de acesso à internet, o caminho é:
Dispositivo → túnel VPN criptografado → gateway VPN → destino
Para o tráfego que passa pelo túnel, os destinos normalmente veem o IP público do gateway. No modo de túnel completo, a maior parte do tráfego do dispositivo abrangida pela configuração segue pela VPN. No tunelamento dividido, ou split tunneling, apenas o tráfego especificado usa esse caminho.
Exceções e exclusões dependem do cliente, do sistema operacional e da configuração. Portanto, uma VPN não transporta necessariamente todas as conexões.
Uma VPN comercial de internet fornece, sobretudo, uma rota alternativa de acesso à internet. Já uma VPN gerenciada por uma organização costuma permitir acesso a sistemas privados da empresa. A finalidade muda, embora ambas possam usar túneis criptografados.
O túnel termina no gateway. O HTTPS protege, de forma separada, o tráfego da aplicação entre o cliente e o site, quando usado corretamente. Uma VPN não transforma uma conexão HTTP sem criptografia, depois do gateway, em uma conexão criptografada com o site. A documentação de roteamento VPN da Microsoft explica os modos de túnel completo e dividido no Windows.
O que é um proxy?
Um proxy é um intermediário que processa solicitações entre um cliente e um destino. Aqui, o foco é o proxy de encaminhamento, que faz solicitações de saída a sites em nome de você ou de um aplicativo. Um proxy reverso, por outro lado, costuma ficar à frente dos servidores e receber solicitações de entrada.
Navegador, coletor ou aplicativo configurado → proxy de encaminhamento → destino
O roteamento por aplicativo é comum, mas configurações do sistema ou ferramentas adicionais podem ampliar seu alcance. Configurar um navegador não determina como outro programa se conecta.
Os termos usados para descrever proxies tratam de três dimensões independentes:
- Protocolo: proxy HTTP, conexão com o proxy protegida por TLS ou SOCKS5.
- Origem do IP de saída: datacenter, rede residencial ou endereço associado a um provedor de internet, o ISP, também comercializado como residencial estático.
- Comportamento da sessão: saída rotativa ou sessão persistente, conhecida como sticky session. A continuidade e a duração dependem do serviço.
Um serviço residencial pode aceitar SOCKS5 e oferecer tanto rotação de IP quanto sessões persistentes. Esses rótulos descrevem propriedades diferentes do mesmo serviço, não categorias que se excluem.
Proxy e VPN: principais diferenças
O proxy costuma controlar o tráfego enviado por clientes configurados; a VPN atende ao tráfego selecionado pelas regras de roteamento do dispositivo ou da rede. A comparação abaixo considera proxies de encaminhamento e serviços comerciais típicos de VPN.
| Critério | Proxy de encaminhamento | VPN comercial típica |
|---|---|---|
| Roteamento | Tráfego do cliente configurado; alcance maior exige ferramentas compatíveis | Tráfego selecionado pelo roteamento do dispositivo ou da rede, muitas vezes em túnel completo |
| Criptografia | Depende do transporte até o proxy e do protocolo da aplicação | Criptografa o tráfego roteado entre o cliente e o gateway |
| Privacidade | Muda o IP de origem das solicitações; práticas do provedor e rastreamento da aplicação continuam relevantes | Protege o trecho local do tráfego roteado; práticas do provedor e rastreamento da aplicação continuam relevantes |
| Controle de IP e sessão | Pode oferecer pools de IPs, saídas separadas, rotação ou sessões persistentes | A seleção de gateway é comum; saídas simultâneas e controles de sessão variam |
| Seleção de local | País ou segmentação mais específica, conforme serviço e disponibilidade | País ou cidade, conforme o provedor |
| Desempenho | Depende da saída, rota, carga, cliente e destino | Depende do gateway, rota, carga, túnel e destino |
| Cobrança comum | Por GB, por IP ou assinatura | Assinatura; IP dedicado pode ter custo adicional |
| Uso típico | Roteamento de aplicativos, pesquisa regional e controle de saídas | Conectividade criptografada, navegação e acesso remoto |
Criptografia e privacidade: o que cada ferramenta protege?
Uma conexão HTTPS por um proxy SOCKS5 pode proteger o conteúdo da aplicação, embora o SOCKS5 não criptografe os dados por si só. São proteções em camadas diferentes. O uso de HTTPS no destino não criptografa automaticamente a negociação com o proxy, suas credenciais nem todos os metadados da conexão.
O TLS até o proxy protege a conexão entre o cliente e o proxy. O HTTPS até o destino protege a conexão da aplicação que atravessa esse intermediário. A documentação de certificados TLS do curl diferencia a verificação de certificados de proxies HTTPS da verificação dos servidores de destino. As duas conexões exigem configuração adequada.
Uma VPN protege o tráfego roteado entre o cliente e o gateway em um trecho local não confiável. O HTTPS continua necessário para proteger a aplicação além desse gateway. Tanto proxies quanto VPNs introduzem um provedor cujas práticas de registro de atividades, segurança e operação importam.
Nenhuma das duas ferramentas garante anonimato. Entrar na mesma conta ou manter os mesmos cookies pode vincular visitas feitas por IPs diferentes. Características do navegador e padrões de comportamento também podem contribuir para o rastreamento.
Velocidade e custo: compare o trabalho completo
Nem proxies nem VPNs são mais rápidos em qualquer configuração. Distância geográfica, congestionamento, carga do gateway, comportamento do destino e configuração do cliente afetam o desempenho.
Velocidade de navegação também não equivale a desempenho de coleta. Uma página de verificação que carrega rápido não resolve uma tarefa de monitoramento que precisa obter o preço de um produto.
Para comparar, considere os locais necessários, as saídas simultâneas, os dados transferidos, as novas tentativas e o esforço operacional. Mais adiante, um exemplo mostra como calcular o custo por resultado válido.
VPN ou proxy SOCKS5: como comparar?
SOCKS5 é um protocolo específico de proxy. A decisão prática é entre encaminhar um aplicativo compatível por uma saída escolhida e criptografar o tráfego roteado do dispositivo por uma VPN. Compatibilidade, resolução de DNS e limites da criptografia determinam se cada opção atende ao seu objetivo.
O SOCKS5 não criptografa o conteúdo da aplicação por conta própria. A VPN criptografa o tráfego entre seu cliente e o gateway. Um serviço SOCKS5 pode usar saídas de datacenter, residenciais ou associadas a um ISP; o protocolo não define a origem nem a reputação do IP.
Compatibilidade, DNS e autenticação
Navegadores, ferramentas de linha de comando e bibliotecas oferecem níveis diferentes de suporte, inclusive à autenticação do proxy. O SOCKS5 define conexões TCP e o comando UDP ASSOCIATE. O tratamento efetivo de UDP depende tanto do cliente quanto do serviço, não apenas dos comandos previstos no protocolo. Esses mecanismos estão na RFC 1928.
A resolução de nomes DNS pode ocorrer no dispositivo ou no proxy. Em clientes que reconhecem essa sintaxe, como o curl, socks5h:// solicita que o proxy resolva o nome do host. Essa sintaxe não é universal. A opção de resolução de nomes por SOCKS5 do curl documenta o comportamento desse cliente.
Antes de adotar a configuração, confira quatro pontos:
- Suporte do cliente: protocolo, tráfego atendido e recursos necessários.
- Autenticação: compatibilidade com o método aceito pelo provedor.
- Roteamento de DNS: onde os nomes são resolvidos e se isso corresponde ao requisito.
- Comportamento em caso de falha: se o cliente gera um erro, tenta novamente ou passa para uma conexão direta quando o proxy falha.
As instruções específicas de cada cliente importam. As opções oficiais citadas explicam o comportamento do curl; navegadores exigem suas próprias verificações. Recursos como WebRTC podem seguir caminhos de rede separados, conforme o navegador e as configurações. Aceitar SOCKS5 não significa que todo o tráfego do navegador passe pelo proxy.
Proxy residencial ou VPN: qual atende ao seu uso?
Um proxy residencial usa IPs de saída associados a redes residenciais. Uma VPN descreve uma forma de conexão, não a origem do IP. Alguns serviços de VPN oferecem saídas residenciais, e alguns proxies incluem transporte criptografado.
Para escolher, avalie controle de localização, continuidade da sessão, origem dos IPs e custo de uso no seu fluxo de trabalho.
IPs de saída, localização e continuidade da sessão
Serviços residenciais usam saídas associadas a redes residenciais. VPNs comerciais costumam usar gateways hospedados em servidores. Nenhum desses rótulos garante como o destino classificará ou aceitará a conexão.
Proxies residenciais rotativos diferem de proxies ISP estáticos. Endereços associados a um ISP podem operar em infraestrutura de servidores, e não em dispositivos domésticos. Uma sessão persistente tenta manter a mesma saída durante um período, sujeita aos limites do provedor e à disponibilidade dessa saída. Ela não equivale automaticamente a um IP estático dedicado.
A localização também precisa de validação prática. O provedor pode identificar uma saída como pertencente a uma cidade, enquanto o destino usa outra base de geolocalização. Preferências da conta, idioma, cookies e configurações de entrega podem alterar o conteúdo retornado, independentemente do IP.
Avalie separadamente a transparência sobre a origem dos IPs, o modelo de alocação, a disponibilidade e as garantias de sessão. Um serviço residencial merece avaliação para coleta regional quando suas saídas e os mercados disponíveis atendem à tarefa. O rótulo, sozinho, não comprova adequação.
Preço e custo por resultado válido
Serviços residenciais costumam cobrar por GB; VPNs, por assinatura; e serviços ISP podem cobrar por IP ou franquia de tráfego. Há exceções.
Antes de comparar preços, defina o resultado válido: ele deve conter os dados necessários, da região correta, sem uma página de login, bloqueio ou verificação no lugar do conteúdo esperado.
Custo por resultado válido = custo total do trabalho / quantidade de resultados válidos
O custo total inclui tráfego, a parcela atribuída de assinaturas ou taxas por IP e os custos operacionais relacionados. Se você excluir infraestrutura e manutenção, chame a métrica de custo do provedor por resultado válido.
Exemplo hipotético: US$ 30 em cobranças do provedor para 10.000 resultados válidos equivalem a US$ 3 por 1.000 resultados válidos, antes de infraestrutura e manutenção. É um exemplo de cálculo, não um preço nem uma afirmação de desempenho da Rola IP.
Novas tentativas, respostas volumosas e sessões interrompidas podem elevar o custo efetivo, mesmo quando a tarifa anunciada por unidade é baixa.
Quando escolher VPN, proxy ou os dois?
Escolha uma VPN para conectividade criptografada do dispositivo. Considere um proxy quando a tarefa exigir saídas por aplicativo, vários locais ou controle explícito de sessão. Uma tarefa pequena pode funcionar com a conexão existente, sem contratar outro serviço.
| Tarefa | Opção inicial | Requisito ou ressalva principal |
|---|---|---|
| Navegar em Wi-Fi público com túnel criptografado | VPN | Provedor confiável, roteamento correto e HTTPS |
| Acessar sistemas corporativos privados | VPN gerenciada pela organização | Acesso aprovado e requisitos da organização |
| Encaminhar o tráfego de um aplicativo compatível | Proxy de encaminhamento compatível | Suporte a protocolo, autenticação e DNS |
| Fazer um teste pequeno de coleta em uma região | Conexão existente, VPN ou proxy | Verificar se outra saída é necessária |
| Coletar páginas públicas em volume contínuo | Serviço de proxy gerenciado, se houver necessidade de gerenciar saídas | Validar dados, frequência de solicitações, concorrência e comportamento do destino |
| Comparar preços ou resultados de busca entre regiões | Proxy com seleção geográfica | Validar a localização percebida pelo destino e as configurações regionais |
| Manter uma sessão autorizada no navegador | Saída ISP dedicada/estática ou sessão persistente adequada | Estabilidade da saída, duração e estado persistente da aplicação |
| Coletar dados de destinos menos restritivos com orçamento limitado | Proxy de datacenter, se um intermediário for necessário | Testar acesso, vazão e custo efetivo |
| Proteger o acesso do operador e gerenciar saídas da coleta | VPN e proxies | Validar o roteamento e a saída que cada destino vê |
Quando usar VPN e proxy juntos
Uma VPN pode proteger o acesso do operador à infraestrutura privada, enquanto os proxies controlam as saídas da coleta. Se a conexão entre cliente e proxy passa pela VPN depende do roteamento, do tunelamento dividido e de onde o cliente de coleta está em execução.
Para solicitações encaminhadas corretamente pelo proxy, o destino normalmente vê o IP de saída do proxy. A combinação acrescenta decisões de roteamento, possível latência e trabalho de configuração. Ela é útil quando você precisa das duas funções, não apenas de uma mudança de IP.
Como escolher proxy para web scraping e automação
Comece pelo destino, pela região exigida e pela continuidade da sessão. Só depois avalie concorrência, tráfego, origem dos IPs, rotação e orçamento. Para raspagem de dados (web scraping), a unidade de coleta e as regras de validação precisam estar definidas antes da escolha da saída.
Localização, duração da sessão e concorrência
Uma sequência útil de seleção é:
Destino e localização necessária → continuidade da sessão → concorrência e tráfego esperados → origem do IP e rotação → orçamento
As abordagens de coleta de dados de sites com Python também ajudam a planejar um piloto de proxy com escopo controlado.
A rotação pode distribuir solicitações independentes, mas também pode interromper um fluxo que depende da mesma saída. Trocar de IP entre o login e as ações seguintes cria um novo contexto de rede enquanto a aplicação pode esperar continuidade. Uma saída estável, com cookies e armazenamento preservados, corresponde melhor a esse requisito.
Confira suporte a protocolos, autenticação, limites de conexão, comportamento das sessões, disponibilidade de IPs e orientações de integração. A rotação de IP não substitui o controle da frequência de solicitações nem o gerenciamento de sessões. Restrições de conta, cookies, características do navegador, limites de requisições e verificações comportamentais continuam relevantes.
Exemplo 1: comparar preços de produtos entre regiões
Uma equipe que coleta preços públicos precisa de saídas em cada mercado, moeda e configuração regional corretas, além de continuidade suficiente para concluir cada visita. Proxies com seleção geográfica são uma opção inicial. A escolha entre datacenter e residencial deve considerar o comportamento observado do destino e o custo.
A validação deve conferir região, moeda, variante do produto e campos obrigatórios. Controle cookies e idioma, pois eles podem alterar a localização do conteúdo. O IP de saída, sozinho, não determina como o site interpreta o mercado.
Exemplo 2: manter uma sessão autorizada no navegador
Uma automação de conta permitida pode exigir saída estável, cookies e armazenamento persistentes, além de duração suficiente da sessão. Uma saída ISP dedicada/estática ou uma sessão persistente adequada pode ser avaliada com base nesses requisitos.
Valide a continuidade do login, a frequência de reautenticação e o comportamento quando uma saída deixa de estar disponível. A continuidade do IP não garante uma sessão ativa na aplicação: a expiração da autenticação e as políticas do destino continuam valendo.
Como comparar serviços de proxy de forma justa?
Um piloto representativo compara dados válidos sob a mesma carga de trabalho e com as mesmas regras de contagem. Meça a taxa de resultados válidos, os resultados válidos por unidade de tempo, o tráfego transferido, as novas tentativas e o custo por resultado válido. Inclua a latência no percentil 95, ou p95, quando respostas mais lentas afetarem o tempo de conclusão.
Taxa de resultados válidos = resultados válidos / unidades de coleta tentadas
Documente se uma unidade tentada significa a coleta lógica de uma página ou cada requisição de rede, e como as novas tentativas entram na contagem. Use a mesma definição para todos os serviços.
Teste destinos, regiões, durações de sessão e níveis de concorrência representativos. Uma única solicitação bem-sucedida não demonstra capacidade sob carga contínua. Com os requisitos definidos, use a documentação da Rola IP para avaliar as opções de integração em conjunto com as conclusões do piloto.
Erros comuns e verificações práticas
Os erros mais importantes envolvem confundir troca de IP com mudança de identidade, contar respostas inválidas como sucesso e ignorar o comportamento das sessões. Estas verificações ajudam a avaliar o fluxo completo:
- Fazer rotação durante uma sessão persistente: alinhe o comportamento da saída à duração necessária e preserve o estado esperado da aplicação.
- Supor que mudar de IP redefine a identidade: contas, cookies, configurações do navegador e comportamento podem vincular atividades entre saídas.
- Contar todo HTTP 200 como sucesso: confira os campos esperados e diferencie páginas de verificação ou erro de dados utilizáveis.
- Repetir qualquer falha da mesma forma: classifique os erros, limite as tentativas, aumente os intervalos entre elas e respeite
Retry-Afterquando informado. Seu significado está definido em HTTP Semantics. - Ignorar limites de conexão ou disponibilidade das saídas: teste carga realista e defina o que fazer quando um endpoint falhar.
- Expor credenciais ou enfraquecer a segurança do transporte: proteja os segredos, mantenha a validação de certificados e use os controles de acesso compatíveis.
Avalie as práticas de registro de atividades do provedor e a origem dos IPs. A coleta também exige atenção à legislação aplicável, às permissões de acesso, aos termos do site e à minimização de dados pessoais. O robots.txt pode comunicar preferências para rastreadores, mas não concede permissão legal. O Robots Exclusion Protocol distingue suas regras da autorização de acesso.
Defina sua configuração de proxy com a Rola IP
A escolha entre proxy e VPN depende da tarefa: conectividade criptografada, controle de saídas ou ambos. Para coleta regional, avalie um serviço de proxy residencial conforme os locais, as sessões, o protocolo e o volume de tráfego necessários. Use os resultados do piloto para decidir se ele atende ao trabalho.
Ao avaliar a Rola IP, parta desses requisitos e confronte as opções de integração com os resultados obtidos no seu fluxo de coleta.