
Bot Discord: segurança, AutoMod e configuração de proxy bot
6 de nov. de 2026 · Guias · 18 min de leitura
Um bot Discord voltado à segurança automatiza tarefas como controle de spam, verificação de novos membros e registro de ações de moderação. Para escolher um com segurança, confirme quem desenvolve a aplicação, revise as permissões solicitadas e teste as funções em um servidor privado.
Comece pelo AutoMod e pelas configurações nativas de segurança do Discord. Acrescente um bot quando houver uma necessidade concreta, como proteção contra alterações destrutivas em canais e cargos. A moderação comum de um servidor não exige proxy.
Este guia reúne os passos para administradores e uma seção técnica para quem desenvolve o próprio bot. A configuração de proxy bot com Rola IP aplica-se apenas às requisições externas de um processo sob seu controle, como um serviço que consulta uma API de reputação. A conexão real com a Rola IP não foi testada no exemplo apresentado.
O que faz um bot de segurança para Discord?
Um bot de segurança executa ações de moderação conforme as regras e permissões do servidor. As funções variam entre produtos: apagar spam, verificar membros e conter alterações destrutivas são capacidades distintas.
Antes de instalar qualquer aplicação, defina o problema:
- Spam e excesso de menções: filtros de mensagens e limites adequados à atividade da comunidade.
- Entrada de novos membros: verificação, atribuição de cargos e acesso gradual aos canais.
- Revisão de incidentes: registros com contexto suficiente para a equipe de moderação.
- Ataques contra a estrutura do servidor: proteção anti-nuke, voltada a ações como exclusão de canais ou alterações abusivas de cargos.
Um bot que apaga mensagens não oferece necessariamente proteção anti-nuke. Em servidores com muitos cargos privilegiados, revisar as permissões é parte central da segurança.
Também não existe um painel único chamado “Security Bot”. Cada aplicação tem seu próprio painel. Acesse-o pelo site ou pela documentação oficial do desenvolvedor; mensagens privadas com pedidos urgentes de verificação podem levar a páginas falsas.
É seguro usar um bot de segurança ou concluir sua verificação?
O nome e o avatar de um bot não comprovam sua segurança. Verifique a aplicação exata, o responsável pelo serviço, o domínio de verificação e as permissões antes de autorizar o acesso.
Compare o convite com o endereço publicado na documentação oficial. Consulte a política de privacidade para entender o tratamento de mensagens, registros de moderação e dados de verificação. Uma comunidade grande ou uma listagem em um diretório de bots não substitui essa análise.
Para concluir uma verificação:
- Abra o canal de verificação diretamente no servidor.
- Confira o domínio de destino e as permissões solicitadas.
- Se houver autorização OAuth, confirme que ela ocorre no domínio oficial do Discord.
- Interrompa o processo se uma página pedir o token da sua conta, códigos de recuperação ou a execução de comandos no computador.
- Em caso de divergência, procure a moderação por um canal já conhecido.
O uso de VPN ou proxy não comprova má conduta. Redes compartilhadas e ferramentas de privacidade podem gerar falsos positivos. Se a comunidade usar um site externo de verificação, deve explicar quais dados coleta e oferecer um meio de contestar decisões.
A documentação do evento Guild Member Add descreve um objeto de membro e o identificador do servidor. Os esquemas de membro e de usuário vinculados não incluem um campo com o endereço IP do membro. Essa constatação limita-se aos dados documentados desses eventos; um site externo pode coletar outros dados durante a visita.
Qual é o melhor bot de segurança gratuito para Discord?
A melhor escolha depende das ações que seu servidor precisa executar. Comece pelos recursos nativos e avalie um bot adicional apenas para as funções que faltam, após confirmar os limites atuais do plano gratuito.
| Opção | Quando avaliar | O que confirmar |
|---|---|---|
| AutoMod do Discord | Filtros de palavras, spam e menções | Regras disponíveis, exceções e ações de resposta |
| Wick | Proteção contra alterações destrutivas no servidor | Configuração anti-nuke, quarentena, restauração e permissões exigidas |
| Bot de moderação geral | Rotinas específicas de moderação e registros | Regras, exceções, qualidade dos registros e funções incluídas no plano |
| Projeto disponível no GitHub | Desenvolvimento ou hospedagem sob seu controle | Manutenção, dependências, código executado e proteção de credenciais |
O AutoMod oferece controles nativos sem instalar uma aplicação de terceiros. Ele pode continuar como base mesmo com um bot especializado.
A documentação do Wick descreve monitoramento anti-nuke, quarentena e restauração. Esses recursos dependem da configuração e da autoridade do bot no servidor. Teste-os em um ambiente descartável antes de depender deles.
Evite punições sobrepostas em vários bots: um único incidente pode desencadear ações conflitantes. Confirme também quais funções são gratuitas e quais exigem assinatura. Relatos no Reddit ajudam a identificar problemas recorrentes, mas não equivalem a uma auditoria. No GitHub, estrelas não substituem a análise do projeto.
Como configurar a segurança do Discord antes de instalar um bot
Prepare um servidor privado de testes, defina os cargos e configure os controles nativos antes de conceder acesso a uma aplicação. Isso permite verificar cada ação sem afetar a comunidade.
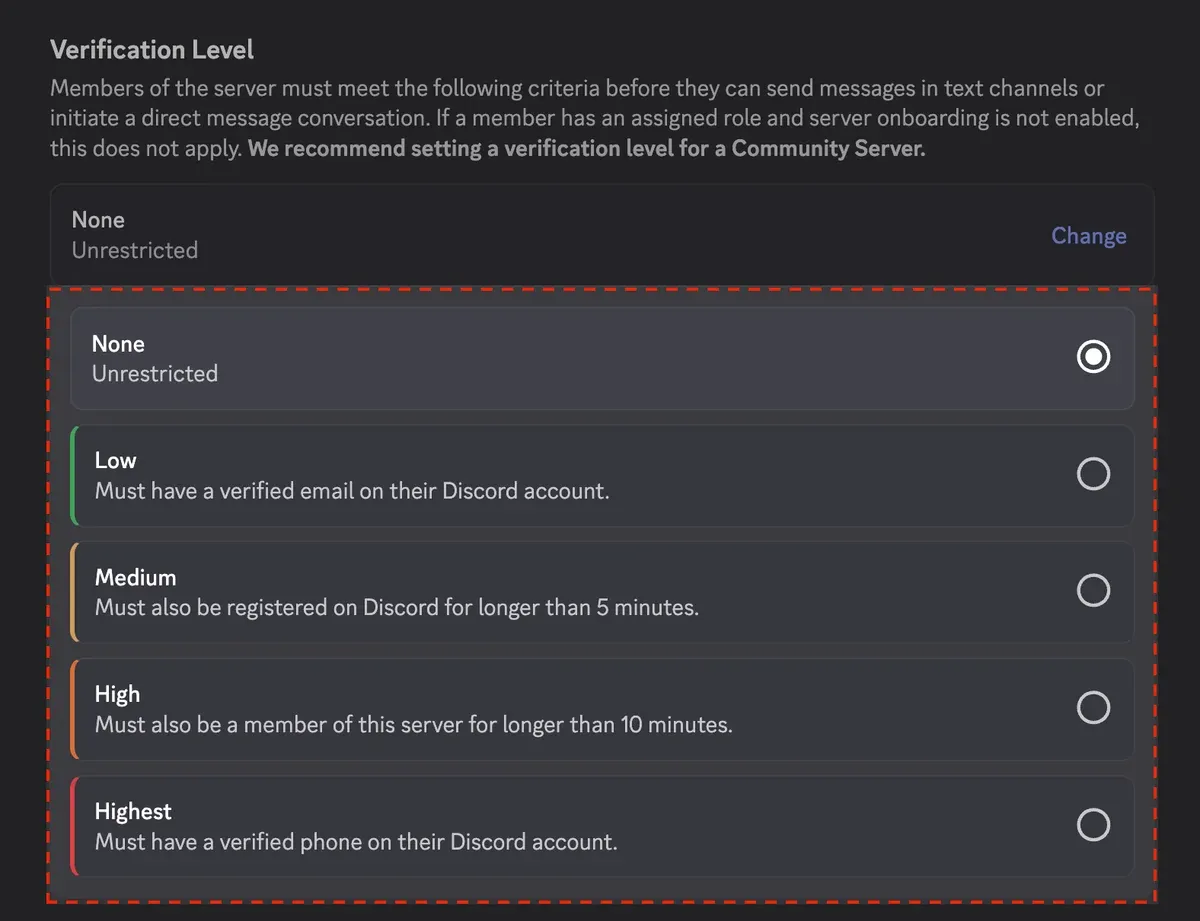
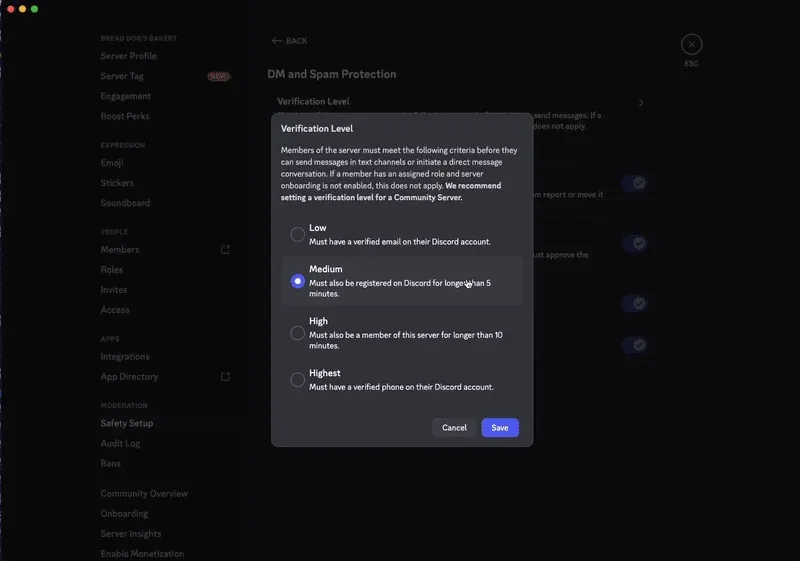
As imagens desta seção são exemplos dos tutoriais oficiais do Discord. Elas não documentam um servidor configurado para este artigo; os nomes dos menus podem variar conforme o idioma e a versão do cliente.
1. Defina cargos, registros e nível de verificação
Crie um canal de registros visível apenas à moderação. Separe os cargos de membros, moderadores e administradores. Registre um procedimento de recuperação para que a equipe saiba agir se o bot ficar indisponível.
Nas configurações de segurança, ajuste o nível de verificação. Em servidores de Comunidade, o controle pode aparecer na área de proteção contra mensagens diretas e spam. Consulte o guia de níveis de verificação do Discord para conferir os requisitos e caminhos atuais.
2. Instale a aplicação correta
Para um bot hospedado pelo fornecedor, use o convite publicado na documentação oficial e escolha o servidor de testes. Instalar o bot de outra empresa não exige criar uma aplicação no portal de desenvolvedores.
Para desenvolver o próprio bot:
- Crie uma aplicação no Discord Developer Portal.
- Configure o usuário do bot e as opções de instalação no servidor, em Guild Install.
- Guarde o token em um gerenciador de segredos ou em uma variável de ambiente.
- Solicite apenas os escopos e as permissões necessários.
- Use uma biblioteca com manutenção ativa e habilite os Gateway intents correspondentes aos eventos processados.
A inspeção do conteúdo de mensagens pode exigir o intent privilegiado Message Content. Não habilite outros intents privilegiados apenas porque aparecem em um tutorial antigo. O tutorial do primeiro bot explica a criação e a instalação da aplicação; o exemplo não constitui um bot de segurança completo.
3. Revise permissões e hierarquia de cargos
Associe cada função a uma permissão e confira as substituições por canal. A permissão Administrator concede acesso amplo; avalie sua necessidade conforme a documentação do produto.
| Função | Permissão | Restrição a verificar | Teste recomendado |
|---|---|---|---|
| Apagar mensagens | Gerenciar mensagens — Manage Messages | O canal pode negar a permissão | Enviar uma mensagem de teste inofensiva no canal |
| Aplicar castigo temporário | Moderar membros — Moderate Members | A hierarquia impede ações sobre membros com cargo superior ao do bot | Aplicar a ação em uma conta descartável |
| Banir um membro | Banir membros — Ban Members | Há restrições pela hierarquia de cargos | Usar apenas uma conta descartável no servidor de testes |
| Atribuir cargo de verificação | Gerenciar cargos — Manage Roles | O cargo do bot precisa ficar acima do cargo atribuído | Concluir a verificação com uma conta comum |
Coloque o cargo do bot acima daqueles que ele precisa gerenciar. Uma permissão habilitada não elimina as restrições da hierarquia. Consulte a referência de permissões do Discord para as regras completas.
Alguns produtos anti-nuke exigem acesso extenso. Nesse caso, restrinja quem pode alterar suas configurações, proteja a conta responsável com autenticação multifator e revise as mudanças.
Como configurar o AutoMod do Discord e testar uma regra
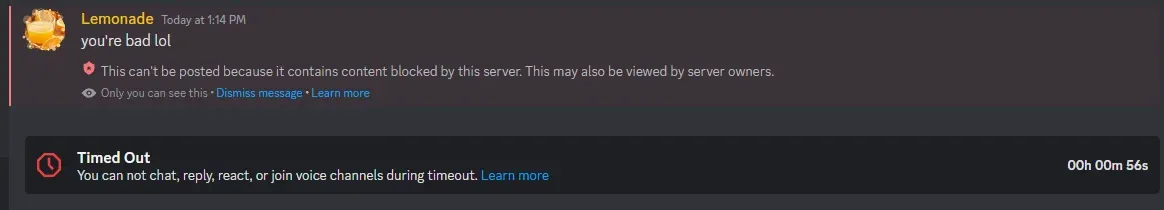
Uma regra temporária de palavra-chave permite verificar dois resultados: o bloqueio da mensagem e o envio do alerta à moderação. Faça o teste com uma conta comum, pois contas privilegiadas podem ficar isentas.
Teste de bloqueio por palavra-chave
- Abra Configurações do servidor → AutoMod, ou o controle equivalente em Safety Setup.
- Crie uma regra de palavra-chave personalizada com o nome
Baseline test. - Adicione a palavra-chave inofensiva
moderation-test-only. - Ative Block Message e Send Alert. Selecione o canal privado da moderação.
- Salve e confirme que o canal de teste e o cargo do membro não estão nas exceções.
- Em uma conta sem Administrator nem Manage Server, envie exatamente
moderation-test-only. - Confirme que o membro vê o bloqueio e que o canal privado recebe o alerta.
- Registre o resultado e exclua a regra temporária.
Esses passos constituem um roteiro de aceitação baseado na documentação do Discord. Eles não representam um teste executado em um servidor deste artigo. Registre seus próprios resultados antes de considerar o fluxo validado.
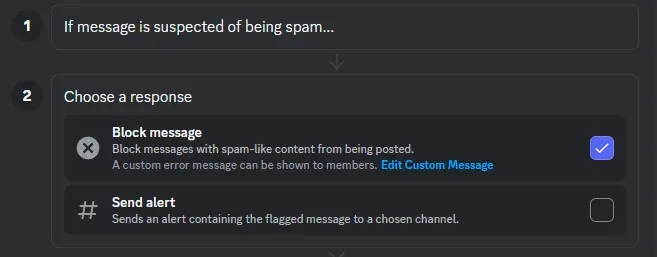
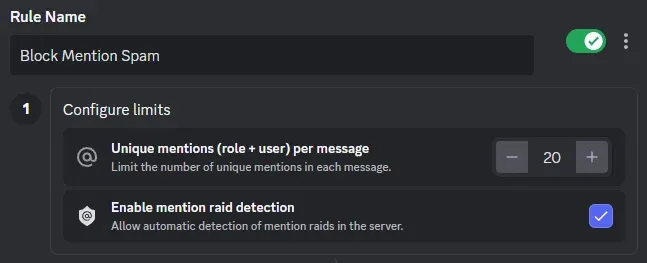
Limite o spam de menções conforme a atividade do servidor
Uma segunda regra pode limitar menções por mensagem. Ajuste o limite com base no uso legítimo e nos falsos positivos observados.
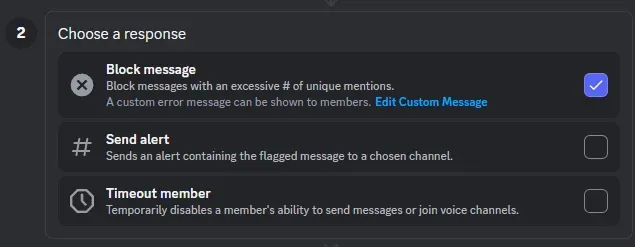
Comece com o bloqueio da mensagem e o envio de alertas. Acrescente Timeout member apenas depois de observar a frequência e a precisão dos disparos.
Como configurar um bot de segurança no Discord: exemplo com Wick
Use o servidor de testes para conferir instalação, cargos, verificação e registros antes de ativar o bot na comunidade. O roteiro abaixo segue a documentação do Wick; não descreve uma instalação executada para este artigo.
Não foram usados uma conta Wick nem um plano pago. Os nomes atuais dos botões, os limites gratuitos e a aparência do painel precisam ser conferidos no serviço.
- Acesse a origem oficial. Parta da documentação, confira o nome da aplicação e registre a data da consulta.
- Autorize o servidor de testes. Compare as permissões solicitadas com as funções que pretende ativar.
- Abra o painel e o assistente. O guia de configuração do Wick orienta a seleção do servidor e a execução do assistente. Siga a interface exibida na sua conta.
- Escolha cargo e canal de registros. Use um cargo dedicado à verificação e o canal privado da moderação. Confirme que ambos existem no Discord.
- Ajuste a hierarquia. Posicione o bot acima dos cargos que precisa gerenciar e abaixo daqueles que não deve controlar.
- Teste uma ação sem efeito destrutivo. Conclua a verificação com uma conta comum e confira o contexto registrado. Não simule entradas em massa nem teste ações anti-nuke na comunidade em produção.
- Prepare a reversão. Saiba pausar as regras, remover cargos temporários e retirar a aplicação se necessário.
Se o processo divergir da documentação, confirme o domínio oficial antes de continuar.
Critérios de aceitação para qualquer bot
Com uma conta sem privilégios administrativos, verifique se:
- O novo membro vê o canal de entrada correto.
- Um membro autorizado consegue participar.
- Um gatilho inofensivo produz a ação esperada.
- O registro privado contém contexto suficiente para revisão.
Teste também falhas controladas. Mova um cargo descartável para cima do bot e observe como ele informa a impossibilidade de agir. Se houver um serviço externo próprio, interrompa-o temporariamente: o bot deve informar que a consulta está indisponível. Restaure a configuração após cada teste.
Quando usar um proxy da Rola IP com um bot do Discord
Um proxy faz sentido quando você controla o processo que envia as requisições externas. Comprar um proxy não permite alterar, por conta própria, a rota de um bot hospedado por terceiros.
| Cenário | Onde configurar o proxy | Requisito de saída | Como verificar |
|---|---|---|---|
| Bot hospedado por outro fornecedor | A rede é controlada pelo fornecedor | Nenhum requisito sob seu controle direto | Consultar a documentação e os registros do serviço |
| Processo próprio que consulta uma API com lista de IPs autorizados | Na sessão HTTP desse processo | IP de saída fixo e estável | Comparar o IP observado com o endereço atribuído |
| Processo próprio para verificações regionais autorizadas | Na sessão HTTP desse processo | Saída na região permitida | Comparar o IP e a localização esperada |
Mantenha dois caminhos explícitos:
- Cliente Discord: conecta-se ao Gateway e à API REST do Discord, com tratamento dos limites de requisições.
- Processo externo, ou worker: consulta um destino HTTPS aprovado pelo proxy configurado. Em caso de falha, informa indisponibilidade sem tentar uma conexão direta automaticamente.
Por exemplo, um fluxo de moderação pode enviar um domínio a uma API de reputação que exige IP de origem fixo. O worker registra a resposta e o identificador da requisição. Se a consulta falhar, encaminha o estado “indisponível” à moderação. O endereço fornecido por um membro nunca deve se tornar, sem validação, o destino da requisição.
Evento do Discord -> fila da aplicação -> worker externo -> proxy Rola configurado -> API de reputação aprovada

Resultado do worker -> revisão da moderação / registro -> cliente Discord -> API do Discord
Essa é uma proposta de arquitetura. Não foi testada uma integração da Rola IP com um serviço específico de reputação. O script adiante verifica a saída de rede, sem consultar a reputação de links.
IP fixo para APIs que autorizam endereços de origem
Se uma API exige um IP de origem autorizado, avalie os proxies residenciais estáticos da Rola IP. Antes da compra, confirme no plano a atribuição do endereço, o comportamento na renovação, a franquia de tráfego e o protocolo suportado.
O termo “estático” não define todas essas condições. Confira também se o destino aceita o endereço e monitore separadamente erros de autenticação, falhas de conexão e tempo limite. Manter o mesmo IP não comprova disponibilidade contínua nem confiança por parte do destino.
IPs residenciais rotativos para verificações regionais autorizadas
A página de proxies residenciais da Rola IP apresenta um serviço rotativo com opções de localização e sessão. Confira as opções efetivamente disponíveis no seu plano antes de configurar o worker.
Uma sessão persistente, também chamada sticky session, mantém a saída por um período quando requisições relacionadas precisam do mesmo IP. A rotação atende tarefas que exigem observações a partir de diferentes pontos de rede.
Confirme qual comportamento o endpoint gerado aplica, quanto tempo a sessão pode durar e o que acontece se a saída ficar indisponível. Este guia não atribui ao plano um tamanho de pool, número de países, limite de conexões simultâneas, tráfego ilimitado ou garantia de disponibilidade.
Limites da proteção oferecida pelo proxy
Uma requisição encaminhada corretamente apresenta ao destino o IP de saída do proxy. Isso separa a saída do worker do endereço de hospedagem, mas não oculta todas as rotas até o servidor nem protege um serviço de entrada exposto contra DDoS.
O proxy também não torna um link seguro. Prefira consultar um indicador em uma API de reputação aprovada. Se a inspeção direta for necessária, use um processo isolado com:
- Restrições de rede e ausência de credenciais de serviços em nuvem.
- Controle de redirecionamentos.
- Limites de tamanho de resposta e tempo de execução.
- Bloqueio de destinos privados, loopback, link-local e serviços de metadados na camada de rede, inclusive após resolução DNS e redirecionamentos.
Proxy para bot do Discord em Python: configuração de referência
O exemplo consulta um endpoint fixo para observar o IP de saída. A conexão real com a Rola IP não foi testada, e o script não constitui um detector de malware nem uma implantação validada.
Antes de adotar o exemplo, verifique o tratamento de configuração ausente ou inválida, conexão recusada, proxy sem resposta, HTTP 403 e 429, respostas inválidas e respostas com um endereço IP válido. Simulações desses casos não comprovam uma conexão real com o serviço.
Os comandos abaixo fixam a dependência em requests==2.34.2. A instalação e a execução nessa versão ainda precisam de validação. Não há resultado real de conexão com a Rola IP para comparar acesso direto e acesso por proxy.
Prepare o ambiente e obtenha o endpoint
Salve o código Python desta seção como proxy_check.py. Em PowerShell, crie um ambiente isolado e instale a dependência:
py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install requests==2.34.2
.\.venv\Scripts\python.exe --version
.\.venv\Scripts\python.exe -m pip show requests
Os comandos exigem Python 3.12 disponível pelo inicializador py. Confirme a instalação da dependência e registre as versões efetivamente usadas antes do uso em produção.
Consulte o guia de proxy com Python Requests e obtenha, na configuração do produto contratado:
- Hostname do gateway ou IP atribuído.
- Porta e protocolo suportados.
- Credenciais do proxy, quando aplicável.
- Requisitos de autorização por IP.
Uma URL com autenticação por nome e senha tem o formato http://USER_ENCODED:PASSWORD_ENCODED@HOST:PORT. Esses campos são marcadores, não um endpoint funcional. Aplique codificação de URL ao nome e à senha separadamente. Preserve o nome gerado pela conta, inclusive eventuais sufixos de sessão ou localização; não invente parâmetros.
Na autenticação por lista de IPs autorizados, cadastre o endereço público real de origem do worker e use o formato fornecido pelo serviço. Se o plano exigir as duas formas de autenticação, configure ambas.
O destino continua em HTTPS mesmo quando um proxy HTTP transporta o túnel CONNECT. Para começar, use o endpoint HTTP suportado pelo plano, sem presumir uma porta ou disponibilidade regional específica.
Defina a variável e execute as verificações
No PowerShell 7, use entrada mascarada para evitar que a URL completa fique registrada como comando literal no histórico. A variável de ambiente continua sendo um segredo do processo; ela não substitui um cofre de credenciais.
$env:ROLA_PROXY_URL = Read-Host 'Proxy URL' -MaskInput
.\.venv\Scripts\python.exe .\proxy_check.py --direct
.\.venv\Scripts\python.exe .\proxy_check.py
Remove-Item Env:ROLA_PROXY_URL
A primeira execução, com --direct, acessa intencionalmente o endpoint sem o proxy da aplicação e expõe a ele a saída normal da máquina. Execute-a apenas se essa consulta de referência for permitida. A segunda exige ROLA_PROXY_URL e não muda para acesso direto após uma falha. Em produção, use um gerenciador de segredos.
"""Fixed-endpoint egress diagnostic for an approved external worker.

Live Rola connectivity has not been tested with this script.
Errors are reported by category and status code only; raw exception text
(which can contain proxy credentials) is never printed.
"""
import argparse
import ipaddress
import os
from urllib.parse import urlsplit

import requests

ENDPOINT = "https://api.ipify.org?format=json"
TIMEOUT = (5, 15)  # (connect, read) seconds


class EgressError(Exception):
    """A sanitized failure category that is safe to print."""


def observe_exit(proxy_url=None):
    with requests.Session() as session:
        session.trust_env = False
        if proxy_url:
            session.proxies = {"http": proxy_url, "https": proxy_url}
        try:
            response = session.get(ENDPOINT, timeout=TIMEOUT, allow_redirects=False)
        except requests.exceptions.ProxyError:
            # CONNECT failures, including proxy auth (407), usually surface here.
            raise EgressError("ProxyError: proxy refused or could not tunnel; "
                              "check endpoint, credentials, allowlist; no direct retry") from None
        except requests.exceptions.Timeout:
            raise EgressError("Timeout: check DNS, port and proxy reachability; "
                              "retest manually; no direct retry") from None
        except requests.exceptions.SSLError:
            raise EgressError("SSLError: certificate verification failed; "
                              "do not disable verification") from None
        except requests.exceptions.ConnectionError:
            raise EgressError("ConnectionError: could not connect; "
                              "check DNS and network path; no direct retry") from None
        except requests.exceptions.RequestException:
            raise EgressError("RequestException: request failed; no direct retry") from None

        status = response.status_code
        if status == 429:
            wait = response.headers.get("Retry-After", "")
            wait = wait if wait.isdigit() else "not provided"
            raise EgressError(f"HTTP 429 from the check endpoint (Retry-After: {wait}); "
                              "stop, wait, then rerun manually")
        if status != 200:
            raise EgressError(f"HTTP {status} from the check endpoint; no direct retry")
        try:
            return str(ipaddress.ip_address(response.json()["ip"]))
        except (ValueError, KeyError, TypeError):
            raise EgressError("InvalidResponse: HTTP 200 without a valid ip field; "
                              "not a success") from None


def main():
    parser = argparse.ArgumentParser()
    parser.add_argument("--direct", action="store_true")
    args = parser.parse_args()
    proxy = None if args.direct else os.environ.get("ROLA_PROXY_URL", "")
    if not args.direct:
        if not proxy:
            parser.exit(2, "ROLA_PROXY_URL is required; no request sent\n")
        try:
            parsed = urlsplit(proxy)
            valid = (parsed.scheme in {"http", "https", "socks5h"}
                     and parsed.hostname and parsed.port)
        except ValueError:
            valid = False
        if not valid:
            parser.exit(2, "Invalid proxy URL; no request sent\n")
    try:
        print("Observed exit:", observe_exit(proxy))
    except EgressError as exc:
        parser.exit(1, f"Egress check failed - {exc}\n")


if __name__ == "__main__":
    main()
Trata-se de um diagnóstico manual pontual: ele encerra a execução em caso de erro. Um worker de produção precisa de fila e de novas tentativas limitadas, sem recorrer automaticamente à conexão direta.
Como interpretar o resultado
Uma execução bem-sucedida exige HTTP 200 e um campo ip com endereço válido. Compare os endereços direto e por proxy de forma privada.
Um IP diferente, compatível com a saída esperada ou com os registros do fornecedor, sustenta que aquela requisição seguiu outra rota. Se os endereços forem iguais, o encaminhamento continua sem confirmação. Uma única resposta não comprova disponibilidade contínua, precisão geográfica ou compatibilidade com o bot.
O script usa tempo limite de 5 segundos para conexão e 15 segundos para leitura: TIMEOUT = (5, 15). Ele também desativa a herança de configurações de ambiente pela sessão, com session.trust_env = False, e não segue redirecionamentos.
A tabela descreve comportamentos previstos pelo código e casos a verificar; não apresenta registros de execução nem comprova conexão com a Rola IP.
| Cenário de verificação | Comportamento previsto pelo código |
|---|---|
ROLA_PROXY_URL ausente |
ROLA_PROXY_URL is required; no request sent; código de saída 2 |
| Protocolo não aceito ou porta ausente | Invalid proxy URL; no request sent; código de saída 2 |
| Porta do proxy local fechada | Em caso de ProxyError, encerra sem nova tentativa direta; código de saída 1 |
| Proxy local aceita a conexão, mas não responde | Em caso de Timeout, encerra sem nova tentativa direta |
| HTTP 403 simulado | HTTP 403 from the check endpoint; no direct retry |
HTTP 429 simulado com Retry-After: 30 |
Informa o intervalo de 30 segundos e orienta aguardar antes da repetição manual |
HTTP 200 simulado sem campo ip |
InvalidResponse; resultado não aceito como sucesso |
| HTTP 200 simulado com endereço reservado para documentação | Exibe o endereço; sucesso apenas simulado |
As mensagens de erro evitam imprimir o texto bruto das exceções, que pode conter credenciais. Mantenha a verificação de certificados e remova endereços sensíveis antes de compartilhar registros reais.
Para um endpoint SOCKS compatível, instale requests[socks]==2.34.2 e use o protocolo suportado pelo fornecedor. O esquema socks5h:// solicita a resolução de nomes pelo proxy. A documentação de proxies do Requests detalha esse comportamento. A conexão SOCKS não foi testada no exemplo.
A ferramenta de consulta de IP da Rola pode ajudar a examinar o endereço observado; a classificação de um IP não comprova a confiança do destino. O resultado de “meu IP” no navegador descreve a rota do navegador, que pode diferir da rota do worker.
Como o exemplo é síncrono, execute-o em um worker ou em uma thread se o integrar a um bot assíncrono. Uma consulta indisponível deve gerar esse estado e um alerta ao responsável; não deve classificar um link como seguro.
Como resolver falhas de permissões, proxy e limites de requisições
Identifique a camada da falha antes de alterar a configuração: permissões do Discord, conexão com o proxy e respostas do serviço externo exigem correções diferentes. O estado online do bot comprova apenas que existe uma conexão.
| Sintoma | O que verificar | Ação |
|---|---|---|
| Bot online, mas sem conseguir moderar | Ação que falhou, cargo do alvo e permissões do canal | Corrigir hierarquia ou substituições e repetir com uma conta de teste |
| Verificação concluída, mas acesso bloqueado | Atribuição de cargo, permissões do canal e bots de entrada conflitantes | Registrar a operação que falhou e corrigir o fluxo |
ProxyError no script ou HTTP 407 em uma requisição externa |
Formato do endpoint, credenciais, sufixos do nome e lista de IPs autorizados | Corrigir a autenticação; não repetir com os mesmos dados incorretos. Em HTTPS, o 407 pode aparecer como erro de proxy |
Timeout ou ConnectionError |
DNS, porta, protocolo e acesso ao host do proxy | Corrigir a rota e repetir manualmente, sem alternativa direta automática |
| HTTP 429 do Discord | retry_after e cabeçalhos de limite |
Colocar tarefas em fila, aguardar e reduzir requisições desnecessárias |
| HTTP 429 do serviço externo | Cabeçalho Retry-After, se fornecido |
Interromper a consulta, aguardar e executar novamente de forma manual neste diagnóstico |
| HTTP 403 do serviço externo | Autorização e política de acesso | Resolver a permissão com o serviço; trocar IP ou país não concede acesso |
Os limites do Discord e os limites do destino externo são independentes. A rotação de IPs não substitui o tratamento de limites da aplicação ou do token. Consulte a referência de limites de requisições do Discord.
Como manter a configuração confiável ao longo do tempo
Revise permissões, credenciais expiradas e falsos positivos periodicamente. A equipe também precisa saber como agir quando o bot ou uma dependência fica indisponível.
Mantenha um procedimento curto que defina quem pode:
- Pausar convites e reforçar a verificação de entrada.
- Desativar uma integração problemática.
- Rever uma punição ou um bloqueio incorreto.
- Comunicar o incidente aos membros.
Se contratar proxy para um worker, confira a unidade de cobrança, a compra mínima, a validade do tráfego, o consumo por requisições com falha e o limite de gastos que interromperá o processo. Obtenha esses dados no plano da sua conta.
A base de um servidor protegido é uma combinação de permissões bem definidas, controles nativos e ações de moderação verificadas em testes. Quando houver necessidade de IP fixo ou de verificações regionais autorizadas, avalie as opções estáticas e rotativas da Rola IP para a camada de requisições externas e valide a rota antes de ampliar o uso.