
Cách cài bot Discord bảo mật: kiểm tra quyền, AutoMod và proxy
6 thg 11, 2026 · Hướng dẫn · 30 phút đọc
Bot bảo mật Discord giúp tự động xử lý spam, xác minh thành viên mới và ghi nhận sự cố. Khi chọn bot Discord cho máy chủ, nếu gặp một bot tên “Security”, đừng chỉ dựa vào tên hoặc ảnh đại diện để quyết định cài đặt. Hãy xác định nhà phát triển, xem các quyền bot yêu cầu và thử trên máy chủ riêng trước khi sử dụng cho cộng đồng.
Bài viết bắt đầu từ công cụ bảo vệ có sẵn của Discord, sau đó hướng dẫn kiểm tra bot bên thứ ba. Phần proxy ở cuối chỉ dành cho nhóm tự vận hành chương trình gửi yêu cầu đến dịch vụ bên ngoài. Giao diện, quyền và bảng điều khiển thay đổi tùy sản phẩm; không có một quy trình cài đặt chung cho mọi bot.
Chọn phần cần đọc: Quản trị viên máy chủ có thể tập trung vào cấu hình cơ bản, bảng quyền, bài thử AutoMod và danh sách kiểm tra khi cài bot. Nhóm phát triển bot tự triển khai có thể đọc tiếp phần chương trình xử lý bên ngoài và proxy. Quản lý máy chủ thông thường không cần proxy.
Tóm tắt nhanh
Hãy bật AutoMod trước, rồi chỉ bổ sung bot khi cần giải quyết một lỗ hổng quản trị cụ thể. Kiểm tra quyền, thứ tự vai trò và nhật ký; dùng tài khoản thành viên thường để thử các hành động. Nếu chương trình xử lý do bạn vận hành cần IP nguồn cố định hoặc kiểm tra tài nguyên theo khu vực đã được cho phép, hãy cấu hình riêng các yêu cầu bên ngoài. Mã proxy trong bài mới được kiểm tra bằng mô phỏng lỗi; chưa có thử nghiệm kết nối thực tế với Rola IP.
Bot bảo mật Discord làm được gì?
Bot bảo mật tự động thực hiện một số việc mà quản trị viên thường phải theo dõi thủ công: xóa spam, hạn chế thành viên mới, ghi lại quyết định kiểm duyệt hoặc phản ứng khi vai trò và kênh bị thay đổi hàng loạt. Mỗi bot có bộ chức năng riêng. Bot xóa tin nhắn không mặc nhiên có khả năng chống phá hoại máy chủ.
Trước khi chọn công cụ, hãy xác định sự cố cần xử lý:
- Máy chủ trò chơi mở có thể cần kiểm soát lượt tham gia và việc gắn thẻ hàng loạt.
- Cộng đồng doanh nghiệp thường cần nhật ký rõ ràng và quy trình chuyển xử lý nhất quán.
- Máy chủ có nhiều vai trò quyền cao phải rà soát cấu trúc quyền trước khi cài thêm ứng dụng có đặc quyền.
Không có “Security Bot dashboard” dùng chung cho mọi sản phẩm. Mỗi bot có giao diện quản trị riêng. Chỉ truy cập qua website hoặc tài liệu chính thức của nhà phát triển, không mở liên kết trong tin nhắn riêng hối thúc xác minh máy chủ.
Bot bảo mật Discord có an toàn không?
Không thể đánh giá độ an toàn chỉ bằng tên hiển thị. Trước hết, hãy xác định đúng ứng dụng, đơn vị phát hành và phạm vi truy cập được yêu cầu. Ảnh đại diện quen mắt, cộng đồng đông người hay trang giới thiệu trong danh bạ bot không thay thế được bước kiểm tra này.
Trước khi cài, đối chiếu liên kết mời với đường dẫn do nhà phát triển công bố. Đọc chính sách riêng tư để biết nội dung tin nhắn, nhật ký quản trị và dữ liệu xác minh được xử lý ra sao. Chỉ cấp quyền cần cho chức năng dự định dùng và cài thử trên máy chủ riêng.
Nếu bot yêu cầu xác minh tài khoản, hãy tự mở kênh xác minh đã có trên máy chủ và kiểm tra tên miền đích. Quy trình OAuth hợp lệ có thể yêu cầu cấp quyền qua Discord. Trang bên thứ ba không nên yêu cầu dán token tài khoản, cung cấp mã khôi phục hoặc chạy lệnh trên máy tính. Khi quy trình bất ngờ thay đổi, hãy dừng lại và hỏi quản trị viên qua kênh liên lạc đáng tin cậy.
Đừng coi việc thành viên dùng VPN hoặc proxy là bằng chứng về hành vi xấu. Mạng dùng chung và công cụ bảo vệ riêng tư có thể gây nhận định sai. Nếu dùng website xác minh bên ngoài, cần giải thích dữ liệu được thu thập và cách khiếu nại. Tài liệu Discord về sự kiện Guild Member Add cho thấy payload chứa đối tượng thành viên và ID máy chủ. Cấu trúc đối tượng thành viên cùng đối tượng người dùng không liệt kê địa chỉ IP của thành viên (đối chiếu ngày 29/10/2026). Nhận xét này chỉ áp dụng cho dữ liệu bot được tài liệu hóa; website xác minh bên ngoài có thể thu thập dữ liệu khác.
Nên chọn bot bảo mật Discord như thế nào?
Bot phù hợp là bot giải quyết đúng vấn đề của máy chủ mà không làm quy trình quản trị thêm rối. Liệt kê những hành động cần thiết, rồi thử từng hành động trước khi mua gói dịch vụ hoặc cài nhiều bot cùng lúc.
| Lựa chọn | Khi nào nên cân nhắc | Cần kiểm tra |
|---|---|---|
| Discord AutoMod | Cần lọc từ khóa, spam và thiết lập lớp bảo vệ cơ bản | Quy tắc, ngoại lệ, cảnh báo và mức độ báo nhầm |
| Wick | Lo ngại các thay đổi mang tính phá hoại đối với máy chủ | Tính năng chống phá hoại, quyền cần cấp và kết quả thử trong môi trường riêng |
| Bot quản trị đa năng | Cần quy tắc, ngoại lệ và nhật ký cho công việc hằng ngày | Khả năng trùng hình phạt với bot khác và giới hạn của gói đang dùng |
Bắt đầu bằng Discord AutoMod. Công cụ tích hợp sẵn này xử lý từ khóa và spam mà không cần cài bot bên thứ ba. Các tùy chọn hiện hành được mô tả trong tài liệu AutoMod của Discord.
Cân nhắc Wick nếu cần chống phá hoại máy chủ. Tài liệu tính năng của Wick mô tả khả năng theo dõi, cách ly và khôi phục. Hiệu quả phụ thuộc vào cấu hình và quyền của bot; đừng cho rằng vừa cài xong là mọi biện pháp đã hoạt động.
Nếu tìm bot miễn phí, hãy kiểm tra trước những gì AutoMod đã đáp ứng, sau đó đối chiếu giới hạn gói miễn phí hiện tại của từng ứng viên. Với dự án trên GitHub, xem tình trạng bảo trì, thư viện phụ thuộc, cách giữ bí mật và mã thực tế; số sao không phải kết quả kiểm toán. Thảo luận Reddit có thể gợi ý vấn đề thường gặp nhưng cũng không thay thế đánh giá bảo mật.
Cách thiết lập lớp bảo vệ cơ bản cho máy chủ Discord
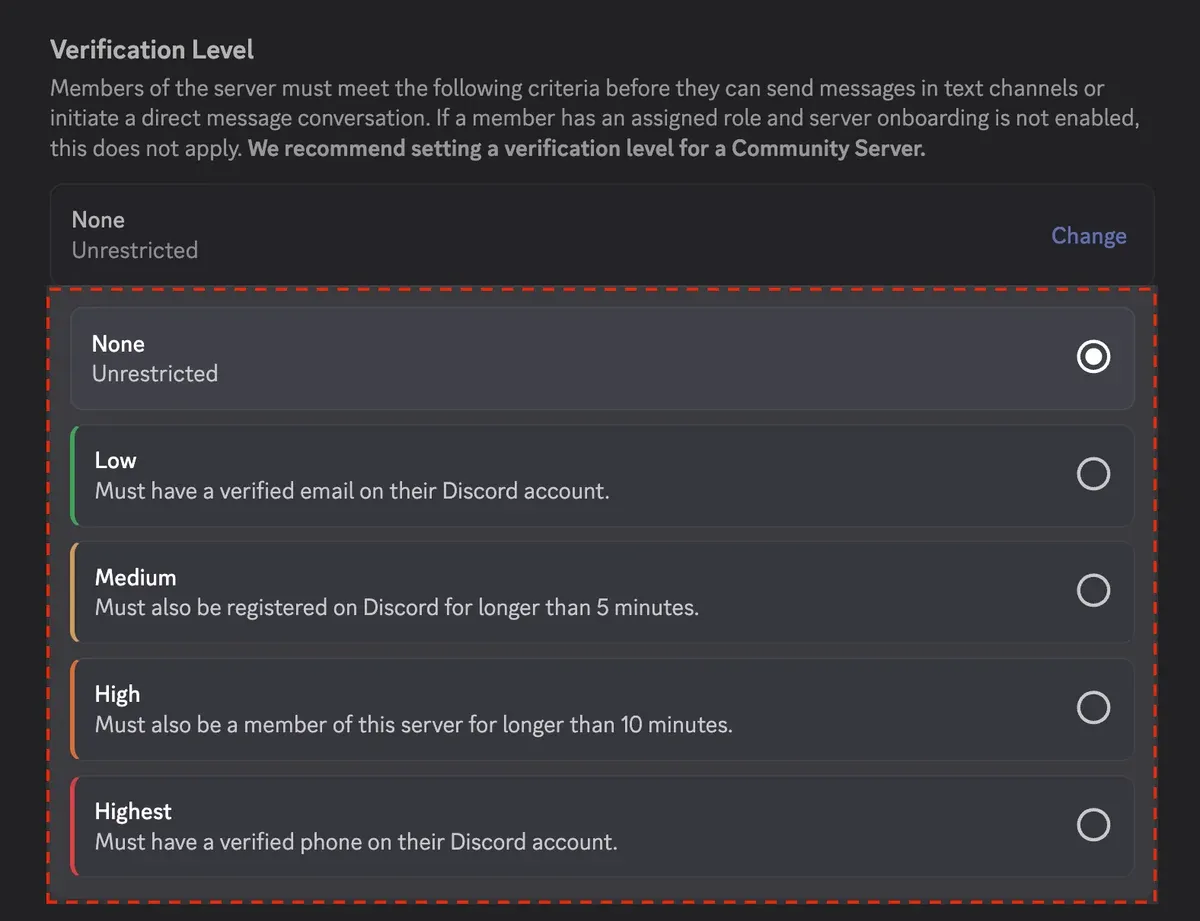
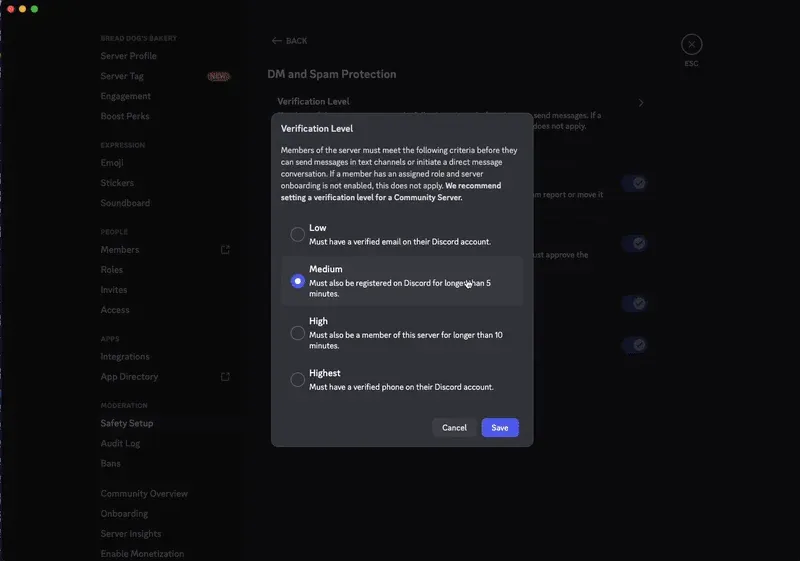
Hãy cấu hình trong máy chủ thử nghiệm trước khi đưa bot vào cộng đồng thật. Bước 4 dưới đây nêu cách thử một quy tắc AutoMod và kết quả cần quan sát. Sáu ảnh minh họa là ví dụ từ tài liệu Discord, không phải ảnh chụp máy chủ đã được tác giả cấu hình và thử nghiệm.
Bước 1: chuẩn bị máy chủ trước khi mời bot
Tạo máy chủ thử nghiệm riêng và một kênh nhật ký chỉ dành cho người kiểm duyệt. Phân biệt vai trò thành viên thường, người kiểm duyệt và quản trị viên. Ghi sẵn cách khôi phục cấu hình để nhóm biết phải tạm dừng quy tắc nào khi bot gặp lỗi.
Trong Safety Setup, điều chỉnh cấp xác minh của máy chủ. Với máy chủ Community, tùy chọn có thể nằm dưới DM and Spam Protection. Xem hướng dẫn cấp xác minh của Discord để đối chiếu điều kiện và vị trí trên giao diện hiện tại.
Bước 2: cài đúng ứng dụng
Với bot do nhà cung cấp vận hành, hãy đi theo liên kết mời trong tài liệu chính thức và chọn máy chủ thử nghiệm. Bạn không cần tạo ứng dụng mới trên Developer Portal chỉ để cài bot của bên khác.
Với bot tự phát triển, tạo ứng dụng trên Discord Developer Portal, cấu hình bot user và Guild Install. Lưu token trong trình quản lý bí mật hoặc biến môi trường. Chỉ bật scope và quyền cần cho mã của bạn. Hướng dẫn tạo bot đầu tiên của Discord trình bày bước tạo và cài ứng dụng; ví dụ đó chưa phải bot bảo mật hoàn chỉnh.
Chọn thư viện Discord còn được bảo trì. Bật Gateway Intents theo những sự kiện chương trình cần xử lý. Đọc nội dung tin nhắn có thể cần quyền đặc biệt Message Content Intent; đừng bật thêm intent đặc quyền không liên quan chỉ vì một bài hướng dẫn cũ làm như vậy.
Bước 3: kiểm tra quyền và thứ tự vai trò
Đối chiếu từng chức năng với quyền cần thiết, sau đó kiểm tra thứ tự vai trò và quyền ghi đè ở từng kênh. Quyền Administrator rất rộng; chỉ cấp khi chức năng dự định dùng và tài liệu sản phẩm thực sự yêu cầu.
| Chức năng | Quyền cần thiết | Giới hạn về vai trò hoặc kênh | Cách kiểm tra |
|---|---|---|---|
| Xóa tin nhắn không phù hợp | Manage Messages | Quyền ghi đè của kênh có thể chặn hành động | Gửi tin nhắn thử vô hại trong kênh đó |
| Tạm khóa thành viên | Moderate Members | Không xử lý được người có vai trò cao hơn bot | Thử trên tài khoản dùng riêng cho kiểm tra |
| Cấm thành viên | Ban Members | Cũng chịu giới hạn thứ tự vai trò | Chỉ thử trong máy chủ thử nghiệm |
| Cấp vai trò sau xác minh | Manage Roles | Vai trò của bot phải cao hơn vai trò cần cấp | Xác minh bằng tài khoản thành viên thường |
Đặt vai trò của bot cao hơn những vai trò nó phải quản lý. Có quyền tương ứng vẫn chưa đủ nếu thứ tự vai trò ngăn hành động. Xem tài liệu quyền Discord để biết thêm giới hạn.
Một số bot chống phá hoại cần quyền rộng để hoạt động. Nếu cấp quyền đó, hãy quản lý bot như một hệ thống đặc quyền: giới hạn người được thay đổi cấu hình, bật xác thực đa yếu tố cho tài khoản chủ sở hữu và định kỳ rà soát thay đổi.
Bước 4: tạo và thử quy tắc từ khóa AutoMod
Thực hiện trong máy chủ thử nghiệm:
- Mở Server Settings → AutoMod, hoặc tìm AutoMod trong Safety Setup của phiên bản ứng dụng đang dùng.
- Tạo Custom Keyword Rule tên
Baseline test; thêm chuỗi thử vô hạimoderation-test-only. - Bật Block Message và Send Alert, rồi chọn kênh cảnh báo chỉ người kiểm duyệt xem được.
- Lưu quy tắc; xác nhận kênh và vai trò của tài khoản thử không nằm trong danh sách miễn trừ.
- Dùng tài khoản thành viên thường, không có quyền Administrator hay Manage Server, gửi đúng chuỗi thử. Tài khoản quyền cao có thể được miễn trừ nên kết quả từ tài khoản quản trị không đủ để xác nhận quy tắc.
- Kiểm tra riêng hai kết quả: thành viên thấy tin nhắn bị chặn và kênh cảnh báo riêng nhận được sự kiện.
- Ghi lại kết quả rồi xóa quy tắc tạm.
Đây là các bước để người đọc tự nghiệm thu dựa trên tài liệu AutoMod, không phải nhật ký thử nghiệm của tác giả. Chỉ mô tả quy trình là đã kiểm thử thành công sau khi có kết quả từ máy chủ của bạn.
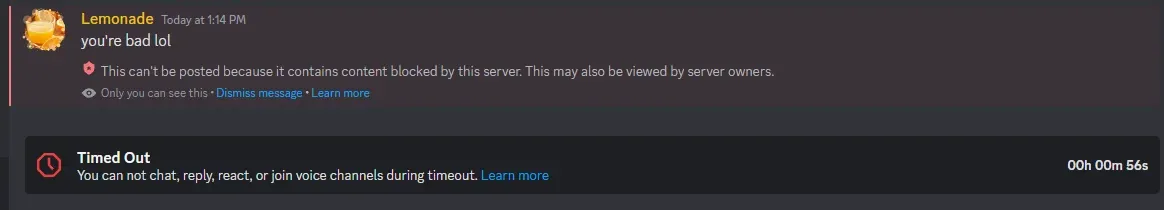
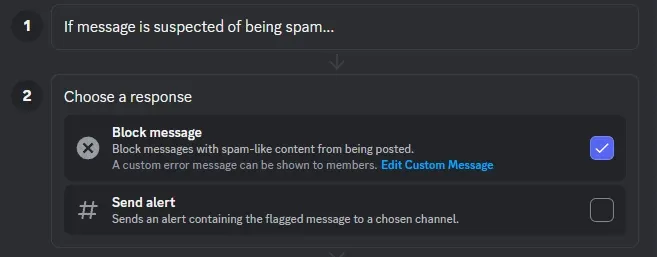
Ảnh sau minh họa các lựa chọn phản hồi, nhưng thuộc bộ lọc spam, không phải màn hình chỉnh quy tắc từ khóa. Ảnh chỉ bật Block Message; khi làm bài thử ở bước 4, cần bật thêm Send Alert.
Tùy chọn: hạn chế gắn thẻ hàng loạt
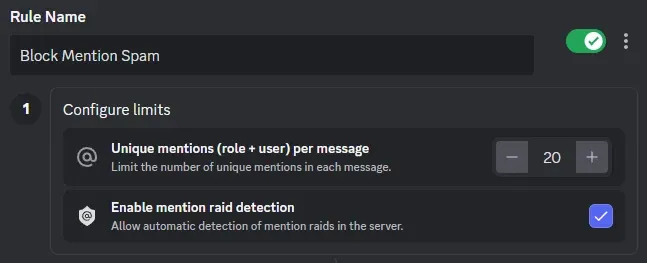
Bạn có thể thêm quy tắc AutoMod để kiểm soát việc gắn thẻ quá nhiều người. Chọn ngưỡng vẫn cho phép hội thoại bình thường; con số trong ảnh chỉ là ví dụ giao diện, không phải mức khuyến nghị. Điều chỉnh theo tỷ lệ báo nhầm thực tế.
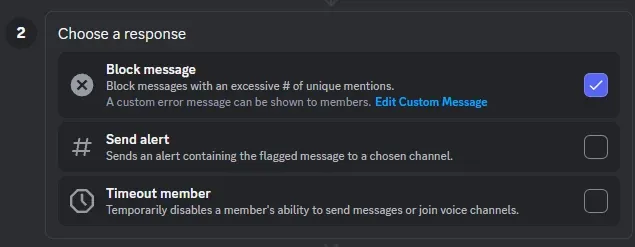
Về hành động, nên bắt đầu bằng chặn tin nhắn và ghi cảnh báo. Chỉ thêm Timeout member sau khi quan sát tần suất kích hoạt quy tắc. Ảnh dưới đây chỉ bật Block Message.
Cách cài bot bảo mật Discord trên máy chủ thử nghiệm
Với bot bên thứ ba, hãy lấy Wick làm ví dụ và đối chiếu từng bước với tài liệu hiện hành. Danh sách sau được biên soạn từ tài liệu Wick, không phải biên bản cài đặt: tác giả không dùng tài khoản hay gói trả phí Wick và không khẳng định tên nút, giới hạn miễn phí hoặc ảnh giao diện đã được thử thực tế.
- Tìm đúng điểm truy cập. Bắt đầu từ tài liệu chính thức đã dẫn ở trên, không dùng quảng cáo tìm kiếm hoặc liên kết trong tin nhắn riêng. Ghi tên ứng dụng và ngày của tài liệu tham khảo.
- Chỉ cấp quyền cho máy chủ thử nghiệm. Đọc danh sách quyền trên màn hình ủy quyền và đối chiếu với chức năng định bật.
- Mở bảng điều khiển và trình hướng dẫn. Hướng dẫn cài Wick mô tả bước chọn máy chủ và chạy trình thiết lập. Hãy theo giao diện bạn đang nhìn thấy.
- Chọn vai trò xác minh và kênh nhật ký. Dùng vai trò riêng và kênh dành cho người kiểm duyệt đã tạo ở bước 1; kiểm tra lại trực tiếp trong Discord.
- Điều chỉnh thứ tự vai trò. Đặt bot trên các vai trò nó phải quản lý và dưới những vai trò không được phép can thiệp.
- Thử bằng tài khoản thành viên thường. Thực hiện một thao tác không gây hại, chẳng hạn hoàn tất xác minh đầu vào; kiểm tra nhật ký có đủ dữ kiện để rà soát. Không mô phỏng đợt tham gia hàng loạt hoặc hành động phá hoại trong cộng đồng thật.
- Chuẩn bị cách hoàn tác. Biết cách tạm dừng quy tắc, xóa vai trò thử và gỡ ứng dụng nếu thử nghiệm gặp lỗi.
Nếu giao diện khác tài liệu, hãy dừng và xác minh website cùng ứng dụng là bản chính thức.
Kiểm tra nghiệm thu ở quy mô nhỏ với mọi bot
Dùng tài khoản thử không có quyền quản trị. Kiểm tra thành viên mới thấy đúng kênh hướng dẫn, thành viên đủ điều kiện tham gia được, thao tác thử vô hại tạo ra phản hồi dự kiến và nhật ký riêng ghi đủ ngữ cảnh.
Sau đó thử trường hợp lỗi: tạm đưa một vai trò thử lên trên bot để xem hành động thất bại được báo ra sao. Với chương trình xử lý bên ngoài do bạn tự vận hành, tạm dừng nó và kiểm tra hệ thống báo “không thể kiểm tra”, thay vì tự kết luận liên kết an toàn. Khôi phục cấu hình sau mỗi lần thử.
Khi nào bot Discord cần proxy Rola IP?
Chỉ phần mềm do bạn kiểm soát mới có thể tự cấu hình tuyến proxy. Bot quản trị do bên thứ ba lưu trữ chạy trên hạ tầng của nhà cung cấp; mua proxy không đồng nghĩa với việc thay đổi được đường truyền của bot đó. Rola IP chỉ liên quan khi bạn vận hành bot tùy chỉnh, dịch vụ xác minh bên ngoài hoặc chương trình xử lý tài nguyên đã được phép truy cập.
| Tình huống | Có thể tự cấu hình proxy? | Yêu cầu về IP đầu ra | Cách xác minh |
|---|---|---|---|
| Bot bên thứ ba được lưu trữ sẵn | Không; nhà cung cấp kiểm soát mạng | Người dùng không cần thiết lập | Xem tài liệu và nhật ký của nhà cung cấp |
| Chương trình tự vận hành gọi dịch vụ chỉ cho phép IP nguồn đã đăng ký | Có, trên chương trình của bạn | IP đầu ra cố định, ổn định | So IP quan sát được với IP được cấp |
| Chương trình tự vận hành kiểm tra tài nguyên theo khu vực được cho phép | Có, trên chương trình của bạn | IP đầu ra ở khu vực được chấp thuận | Đối chiếu IP và vị trí dự kiến |
Hãy tách hai luồng yêu cầu. Ứng dụng Discord kết nối đến Discord Gateway và REST API; chương trình xử lý bên ngoài mới đi qua proxy đến một endpoint HTTPS bên thứ ba đã được chấp thuận. Ứng dụng Discord tự xử lý giới hạn tốc độ của Discord, còn HTTP session của chương trình xử lý giữ cấu hình proxy. Nếu proxy hỏng, chương trình phải báo “không thể kiểm tra”; không được âm thầm chuyển sang kết nối trực tiếp.
Ví dụ, quy trình quản trị tùy chỉnh có thể gửi chỉ dấu về một tên miền đến dịch vụ đánh giá uy tín chỉ nhận yêu cầu từ IP nguồn cố định. Chương trình xử lý gửi yêu cầu qua proxy, lưu kết quả và request ID. Khi kiểm tra thất bại, nó chuyển trạng thái “không thể kiểm tra” để người kiểm duyệt xem xét. Không dùng URL bất kỳ do thành viên gửi làm đích yêu cầu trực tiếp.
Discord event -> application queue -> external worker -> configured Rola proxy -> approved reputation API

Worker result -> moderator review / log -> Discord client -> Discord API
Đây là kiến trúc gợi ý. Bài viết chưa thử tích hợp Rola IP với dịch vụ đánh giá uy tín cụ thể; đoạn mã phía dưới chỉ kiểm tra đường đi của IP đầu ra.
Chọn IP đầu ra cố định cho yêu cầu lặp lại
Nếu dịch vụ bên thứ ba yêu cầu đưa IP nguồn của chương trình vào danh sách cho phép, có thể xem xét proxy dân cư tĩnh Rola IP. Trước khi mua, hãy kiểm tra trên gói của tài khoản bạn cách cấp IP, gia hạn, hạn mức lưu lượng và giao thức được hỗ trợ. Từ “tĩnh” không tự xác nhận các điều kiện này.
Dùng IP đầu ra cố định cho những yêu cầu cần địa chỉ nguồn nhất quán, rồi kiểm tra dịch vụ đích có chấp nhận IP hay không. Theo dõi riêng lỗi timeout, xác thực và kết nối; đừng biến lỗi mạng thành quyết định kiểm duyệt. IP không đổi cũng không chứng minh dịch vụ luôn sẵn sàng hoặc bên đích tin cậy IP đó.
Dùng proxy dân cư xoay vòng khi cần kiểm tra theo khu vực
Với các bước kiểm tra tài nguyên theo khu vực đã được cho phép, có thể cân nhắc proxy dân cư Rola IP. Trang sản phẩm mô tả dịch vụ proxy dân cư xoay vòng có tùy chọn vị trí và phiên truy cập. Hãy xác nhận vị trí và cách duy trì phiên thực có trong gói đã chọn trước khi cấu hình chương trình.
Phiên cố định (sticky session) phù hợp khi nhiều yêu cầu liên quan cần giữ cùng IP đầu ra trong một khoảng thời gian. Chỉ xoay IP khi tác vụ thực sự cần các điểm quan sát mạng khác nhau. Cần hỏi rõ endpoint được cấp hoạt động theo cách nào, phiên kéo dài bao lâu và xử lý thế nào khi IP đầu ra không còn dùng được. Bài viết không giả định tài khoản có quy mô IP, số quốc gia, giới hạn đồng thời, lưu lượng không giới hạn hoặc cam kết khả dụng cụ thể.
Hiểu đúng phạm vi bảo vệ của proxy
Khi yêu cầu đi đúng qua proxy, dịch vụ đích sẽ thấy IP đầu ra của proxy. Điều này giúp tách IP đầu ra của chương trình xử lý khỏi IP máy chủ lưu trữ, nhưng không che giấu mọi đường truy cập vào máy chủ và không bảo vệ cổng công khai khỏi tấn công DDoS.
Proxy cũng không làm một URL đáng ngờ trở nên an toàn. Nên gửi chỉ dấu đến dịch vụ đánh giá uy tín đã được phê duyệt thay vì mở trực tiếp mọi liên kết do thành viên cung cấp. Nếu bắt buộc kiểm tra URL, hãy chạy chương trình trong môi trường cô lập, giới hạn mạng, không chứa thông tin đăng nhập đám mây và đặt giới hạn chuyển hướng, kích thước phản hồi, thời gian chạy. Tại ranh giới mạng, chặn địa chỉ nội bộ, loopback, link-local và endpoint metadata của đám mây, kể cả sau khi phân giải DNS hoặc chuyển hướng.
Cấu hình Python để kiểm tra IP đầu ra qua proxy
Trạng thái kiểm chứng: chưa thử kết nối proxy Rola thực tế. Ngày 29/10/2026, tác giả dùng Linux, Python 3.12.3 và Requests 2.33.1 để mô phỏng các nhánh xử lý lỗi: thiếu hoặc sai cấu hình, proxy cục bộ từ chối hoặc không phản hồi, HTTP 403/429 giả lập, nội dung trả về không hợp lệ và phản hồi hợp lệ giả lập. Lệnh cài requests==2.34.2 bên dưới dùng phiên bản khác phiên bản đã thử. Không có endpoint Rola, thông tin đăng nhập, cấu hình riêng của tài khoản hay kết quả thành công thực tế khi so kết nối trực tiếp với proxy. Đây là mã tham khảo, không phải bản triển khai đã xác nhận hay công cụ quét mã độc.
Chuẩn bị môi trường và endpoint
Lưu đoạn mã bên dưới thành proxy_check.py. Bản tiếng Anh đề cập thêm test_proxy_check.py và test_output.txt, nhưng hai tệp thử nghiệm này không có trong tài liệu nguồn được cung cấp cho bản dịch; bảng kết quả mô phỏng phía dưới vì vậy cần được đối chiếu với bản ghi gốc trước khi xuất bản. Trên PowerShell, tạo môi trường Python riêng và cài thư viện:
py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install requests==2.34.2
.\.venv\Scripts\python.exe --version
.\.venv\Scripts\python.exe -m pip show requests
Đây là lệnh hướng dẫn người đọc thiết lập môi trường; các bài thử mô phỏng nói trên chạy trên Linux, không chạy bằng những lệnh PowerShell này. Hãy xem lại phiên bản thư viện trước khi dùng thực tế. Hướng dẫn cấu hình proxy với Python Requests giải thích cách dùng endpoint Rola. Trong tài khoản của gói đã chọn, lấy hostname gateway hoặc IP được cấp, port, giao thức được hỗ trợ và thông tin xác thực proxy. URL dùng tên đăng nhập/mật khẩu có dạng http://USER_ENCODED:PASSWORD_ENCODED@HOST:PORT; đây là các chỗ cần thay, không phải endpoint hoạt động sẵn. Mã hóa URL riêng từng thành phần tên đăng nhập và mật khẩu. Dùng tên đăng nhập do tài khoản tạo, kể cả hậu tố phiên hoặc khu vực nếu sản phẩm yêu cầu; đừng tự đoán tên tham số.
Nếu xác thực bằng danh sách IP cho phép, hãy theo định dạng nhà cung cấp hướng dẫn và thêm IP nguồn công khai thực tế của chương trình xử lý. Nếu gói yêu cầu cả hai cách, cấu hình cả hai. Đích vẫn dùng HTTPS dù HTTP proxy tạo đường hầm CONNECT. Ví dụ dưới đây bắt đầu với endpoint HTTP proxy được gói của bạn hỗ trợ; không giả định port hay khu vực cụ thể.
Đặt biến môi trường và kiểm tra từng đường truyền
Trong PowerShell 7, nhập thông tin dưới dạng che ký tự để URL proxy không xuất hiện nguyên văn trong lịch sử lệnh. Dán URL đầy đủ do tài khoản cung cấp khi có lời nhắc. Biến môi trường vẫn là bí mật trong tiến trình đang chạy, không phải kho lưu trữ thông tin đăng nhập được mã hóa.
$env:ROLA_PROXY_URL = Read-Host 'Proxy URL' -MaskInput
.\.venv\Scripts\python.exe .\proxy_check.py --direct
.\.venv\Scripts\python.exe .\proxy_check.py
Remove-Item Env:ROLA_PROXY_URL
Lệnh đầu tiên cố ý không dùng proxy của ứng dụng và để endpoint cố định nhìn thấy IP đầu ra thông thường của máy chủ; chỉ chạy khi được phép thực hiện yêu cầu nền này. Lệnh thứ hai bắt buộc có biến proxy và không chuyển sang kết nối trực tiếp khi lỗi. Khi triển khai thật, hãy dùng trình quản lý bí mật.
"""Fixed-endpoint egress diagnostic for an approved external worker.

Live Rola connectivity has not been tested with this script.
Errors are reported by category and status code only; raw exception text
(which can contain proxy credentials) is never printed.
"""
import argparse
import ipaddress
import os
from urllib.parse import urlsplit

import requests

ENDPOINT = "https://api.ipify.org?format=json"
TIMEOUT = (5, 15)  # (connect, read) seconds


class EgressError(Exception):
    """A sanitized failure category that is safe to print."""


def observe_exit(proxy_url=None):
    with requests.Session() as session:
        session.trust_env = False
        if proxy_url:
            session.proxies = {"http": proxy_url, "https": proxy_url}
        try:
            response = session.get(ENDPOINT, timeout=TIMEOUT, allow_redirects=False)
        except requests.exceptions.ProxyError:
            # CONNECT failures, including proxy auth (407), usually surface here.
            raise EgressError("ProxyError: proxy refused or could not tunnel; "
                              "check endpoint, credentials, allowlist; no direct retry") from None
        except requests.exceptions.Timeout:
            raise EgressError("Timeout: check DNS, port and proxy reachability; "
                              "retest manually; no direct retry") from None
        except requests.exceptions.SSLError:
            raise EgressError("SSLError: certificate verification failed; "
                              "do not disable verification") from None
        except requests.exceptions.ConnectionError:
            raise EgressError("ConnectionError: could not connect; "
                              "check DNS and network path; no direct retry") from None
        except requests.exceptions.RequestException:
            raise EgressError("RequestException: request failed; no direct retry") from None

        status = response.status_code
        if status == 429:
            wait = response.headers.get("Retry-After", "")
            wait = wait if wait.isdigit() else "not provided"
            raise EgressError(f"HTTP 429 from the check endpoint (Retry-After: {wait}); "
                              "stop, wait, then rerun manually")
        if status != 200:
            raise EgressError(f"HTTP {status} from the check endpoint; no direct retry")
        try:
            return str(ipaddress.ip_address(response.json()["ip"]))
        except (ValueError, KeyError, TypeError):
            raise EgressError("InvalidResponse: HTTP 200 without a valid ip field; "
                              "not a success") from None


def main():
    parser = argparse.ArgumentParser()
    parser.add_argument("--direct", action="store_true")
    args = parser.parse_args()
    proxy = None if args.direct else os.environ.get("ROLA_PROXY_URL", "")
    if not args.direct:
        if not proxy:
            parser.exit(2, "ROLA_PROXY_URL is required; no request sent\n")
        try:
            parsed = urlsplit(proxy)
            valid = (parsed.scheme in {"http", "https", "socks5h"}
                     and parsed.hostname and parsed.port)
        except ValueError:
            valid = False
        if not valid:
            parser.exit(2, "Invalid proxy URL; no request sent\n")
    try:
        print("Observed exit:", observe_exit(proxy))
    except EgressError as exc:
        parser.exit(1, f"Egress check failed - {exc}\n")


if __name__ == "__main__":
    main()
Đây là công cụ chẩn đoán chạy thủ công một lần, nên dừng khi gặp lỗi thay vì tự thử lại. Chương trình dùng thực tế có thể bổ sung hàng đợi và số lần thử lại có giới hạn, nhưng vẫn không được âm thầm bỏ proxy để kết nối trực tiếp.
Xác định tiêu chí thành công trước khi đọc kết quả
Mỗi lần kiểm tra thành công phải nhận HTTP 200 và tách được một địa chỉ IP hợp lệ từ endpoint cố định. So sánh riêng IP quan sát khi kết nối trực tiếp và khi dùng proxy. Nếu hai địa chỉ khác nhau, đồng thời IP qua proxy khớp IP dự kiến hoặc bản ghi nhà cung cấp, bạn có cơ sở kết luận yêu cầu đó đi qua một đường khác. Nếu giống nhau, chưa thể xác nhận tuyến truyền. Một yêu cầu thành công không chứng minh tính ổn định lâu dài, độ chính xác vị trí hay khả năng tương thích với bot. Che IP trước khi chia sẻ dữ liệu thật.
Bảng sau ghi kết quả mô phỏng được nêu trong bản tiếng Anh; không có dòng nào là kết quả kết nối Rola thực tế:
| Đầu vào thử nghiệm | Kết quả |
|---|---|
Chưa đặt ROLA_PROXY_URL |
ROLA_PROXY_URL is required; no request sent, mã thoát 2 |
| Scheme không được hỗ trợ hoặc thiếu port | Invalid proxy URL; no request sent, mã thoát 2 |
| Port proxy cục bộ chưa mở | ProxyError: …; no direct retry, mã thoát 1 |
| Proxy cục bộ nhận kết nối nhưng không phản hồi | Timeout: …; no direct retry |
| Giả lập HTTP 403 | HTTP 403 from the check endpoint; no direct retry |
Giả lập HTTP 429 kèm Retry-After: 30 |
HTTP 429 …(Retry-After: 30); stop, wait, then rerun manually |
Giả lập HTTP 200 nhưng thiếu trường ip |
InvalidResponse …; not a success |
| Giả lập HTTP 200 với địa chỉ IP dùng trong tài liệu | In địa chỉ đó; chỉ là thành công trong mô phỏng |
Theo bản gốc, chuỗi thông tin đăng nhập giả lập không xuất hiện trong đầu ra. Luôn bật xác minh chứng chỉ TLS. Nếu gói hỗ trợ endpoint SOCKS, cài requests[socks]==2.34.2 và dùng scheme nhà cung cấp hỗ trợ; socks5h:// yêu cầu proxy phân giải tên miền. Tài liệu proxy của Requests giải thích URL proxy và hành vi SOCKS. Bài viết chưa thử kết nối SOCKS.
Có thể dùng công cụ tra cứu IP của Rola để xem địa chỉ quan sát được, nhưng kết quả phân loại không chứng minh dịch vụ đích đáng tin cậy. Mục “My IP” trên trình duyệt phản ánh đường đi của trình duyệt, chưa chắc là IP đầu ra của chương trình xử lý. Mã đồng bộ này nên chạy trong chương trình xử lý riêng hoặc luồng riêng nếu bot Discord dùng kiến trúc bất đồng bộ. Khi không thể kiểm tra, hãy báo đúng trạng thái và thông báo cho người vận hành; đừng tuyên bố liên kết an toàn.
Cách xử lý lỗi bot và proxy theo từng nguyên nhân
Trước hết, phân biệt lỗi quyền Discord, xác minh thành viên, kết nối proxy và dịch vụ bên ngoài. Đổi IP không thể giải quyết mọi trường hợp.
| Hiện tượng | Cần kiểm tra | Cách xử lý |
|---|---|---|
| Bot đang trực tuyến nhưng không kiểm duyệt được | Hành động thất bại, vai trò đích và quyền của kênh; trạng thái trực tuyến chỉ chứng minh kết nối đã thiết lập | Sửa thứ tự vai trò hoặc quyền ghi đè, rồi thử lại với tài khoản thử |
| Thành viên đã xác minh nhưng vẫn không vào được kênh | Vai trò được cấp, quyền ghi đè của kênh và các bot hướng dẫn nhập nhóm có thể xung đột | Ghi nhận lỗi, không bắt thành viên xác minh nhiều lần |
Script báo ProxyError hoặc yêu cầu bên ngoài trả 407 |
Định dạng endpoint, thông tin đăng nhập, hậu tố tên người dùng và danh sách IP cho phép; với HTTPS, lỗi 407 thường được thư viện biểu diễn dưới dạng lỗi proxy | Không lặp lại yêu cầu với thông tin đăng nhập chưa đổi; xem tài liệu nhà cung cấp hoặc liên hệ Rola |
Script báo Timeout hoặc ConnectionError |
DNS, port, giao thức và khả năng kết nối đến máy chủ proxy | Sửa đường truyền rồi thử lại thủ công; không tự chuyển sang kết nối trực tiếp |
| Discord trả HTTP 429 | Trường retry_after và các header giới hạn tốc độ |
Đưa tác vụ vào hàng đợi, chờ và giảm yêu cầu không cần thiết; xoay IP không thay thế xử lý giới hạn tốc độ. Xem tài liệu giới hạn tốc độ của Discord |
| Dịch vụ bên ngoài trả 429 | Header Retry-After nếu có |
Dừng kiểm tra, chờ rồi chạy lại thủ công; đây là giới hạn riêng, không phải giới hạn Discord |
| Dịch vụ bên ngoài trả HTTP 403 | Trạng thái được cấp quyền và chính sách truy cập của dịch vụ | Làm rõ quyền truy cập với dịch vụ; đổi IP hoặc quốc gia không tự tạo ra quyền |
Duy trì cấu hình máy chủ và mạng ra sao?
Khả năng vận hành phụ thuộc cả vào quy trình xử lý sự cố, không chỉ vào bot. Định kỳ rà soát thay đổi quyền, thông tin đăng nhập hết hạn và các quyết định kiểm duyệt nhầm. Nhóm cần biết ai có thể tạm dừng lời mời, tăng mức xác minh, ngắt tích hợp không an toàn và thông báo cho thành viên.
Nếu mua proxy cho chương trình tự vận hành, hãy kiểm tra thêm đơn vị tính phí, mức mua tối thiểu, thời hạn sử dụng lưu lượng, yêu cầu lỗi có tiêu tốn lưu lượng hay không và ngưỡng chi tiêu để dừng chương trình. Các điều kiện đó phải lấy từ gói đang dùng trong tài khoản của bạn.
Kết luận
Cấu hình quyền rõ ràng, quy tắc xác minh phù hợp và bài thử bằng tài khoản thành viên thường là nền tảng để dùng bot bảo mật Discord. Bắt đầu với công cụ tích hợp của Discord, chỉ thêm bot để xử lý rủi ro cụ thể và theo dõi nhật ký cùng các trường hợp báo nhầm khi cộng đồng phát triển.
Nếu chương trình tự vận hành cần IP đầu ra cố định hoặc kiểm tra tài nguyên theo khu vực được phép, Rola IP có thể hỗ trợ lớp yêu cầu bên ngoài bằng proxy tĩnh hoặc xoay vòng. Chọn loại IP theo nhu cầu phiên và vị trí, xác minh đường truyền với một endpoint đã được chấp thuận và tiếp tục tuân thủ giới hạn tốc độ riêng của Discord.