
Reddit-Fehler 429: Ursachen erkennen und beheben
30. Okt. 2026 · Leitfäden · 16 Min. Lesezeit
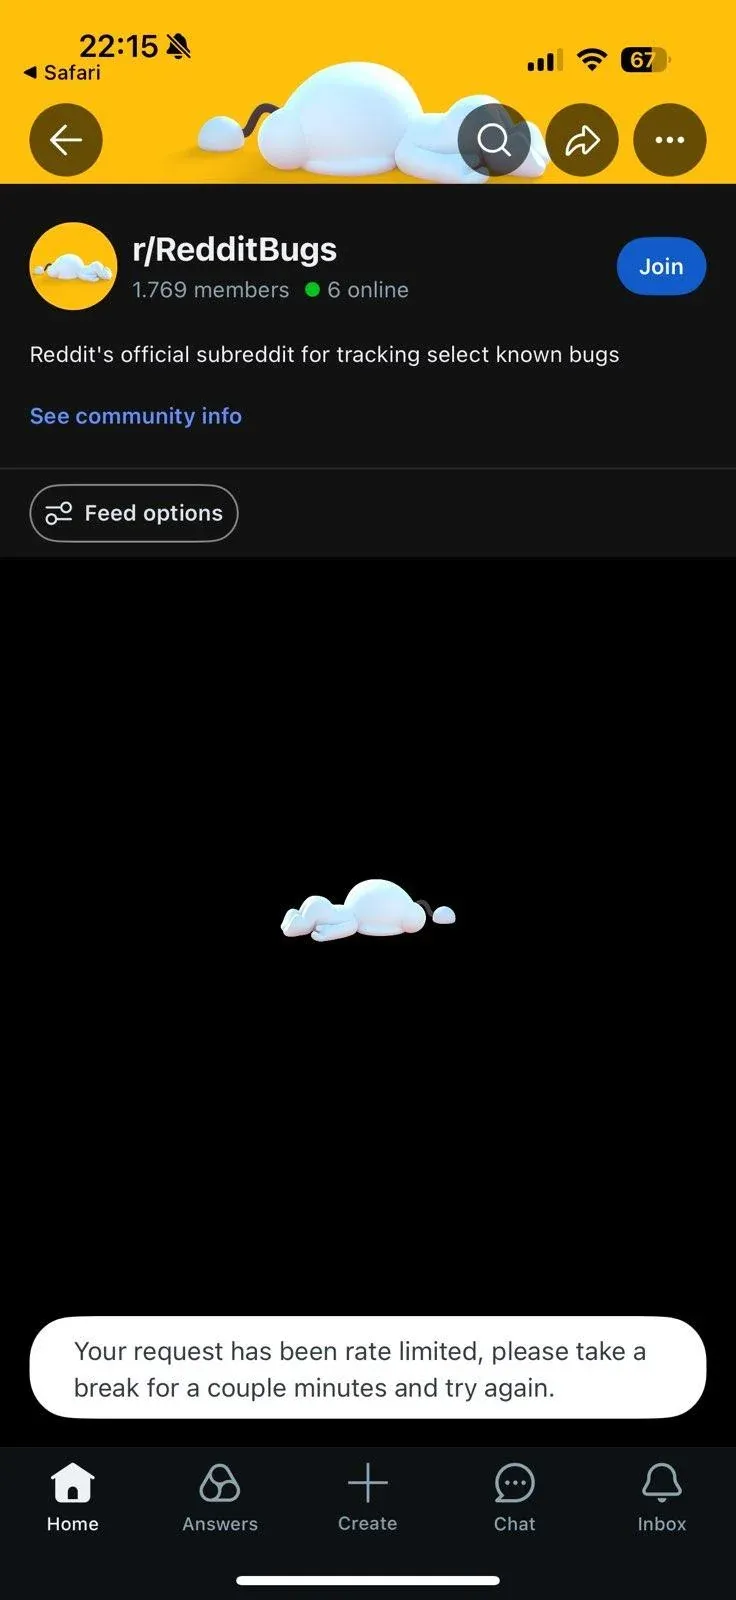
Ein Reddit-Fehler 429 bedeutet, dass eine Anfrage an ein Limit gestoßen ist. Wenn Reddit „rate limit exceeded“ meldet, stoppen Sie zunächst weitere Anfragen. Prüfen Sie anschließend, ob die Einschränkung ein Konto, eine Browsersitzung, einen OAuth-Client, eine Quell-IP, einen Endpunkt oder eine hohe Zahl gleichzeitiger Anfragen betrifft. Die Meldung allein beweist weder eine IP-Sperre noch eine Kontosperrung.
Im Browser oder in der App warten Sie die angezeigte Zeit ab und vermeiden erneutes Laden. Bei API-Aufrufen berücksichtigen Sie Retry-After und die Reset-Header, senken die Parallelität und verwalten das gemeinsame Kontingent zentral. Ein Proxy ändert die Netzwerkroute, erhöht aber nicht das OAuth-Kontingent und schafft keine Berechtigung zur Datenerhebung.
Reddit Rate Limit überschritten: Was sollten Sie zuerst tun?
Beenden Sie zunächst den wiederholten Datenverkehr und bestimmen Sie, welche Art von Limit greift. Ein Cooldown beim Veröffentlichen, ein API-Fehler 429 und eine Netzwerksicherheitsbeschränkung haben unterschiedliche Ursachen.
- Stoppen Sie wiederholte Anfragen. Pausieren Sie automatische Seitenaktualisierungen und Hintergrund-Wiederholungen.
- Sichern Sie die genaue Meldung. Notieren Sie die betroffene Aktion, den Zeitpunkt, den HTTP-Status und die angegebene Wartezeit.
- Prüfen Sie die API-Header. Erfassen Sie
X-Ratelimit-Used,X-Ratelimit-RemainingundX-Ratelimit-Reset, sofern Reddit sie zurückgibt. - Verwalten Sie das Kontingent gemeinsam. Mehrere Prozesse mit derselben OAuth-Client-ID verfügen nicht jeweils über ein eigenes vollständiges Kontingent.
- Nutzen Sie Proxys nur für einen separat autorisierten Netzwerkbedarf. Standort und Sitzungsdauer sind Kriterien für die Routenwahl, keine Möglichkeit, ein API-Kontingent zu erhöhen.
Was bedeutet der Reddit-Fehler 429?
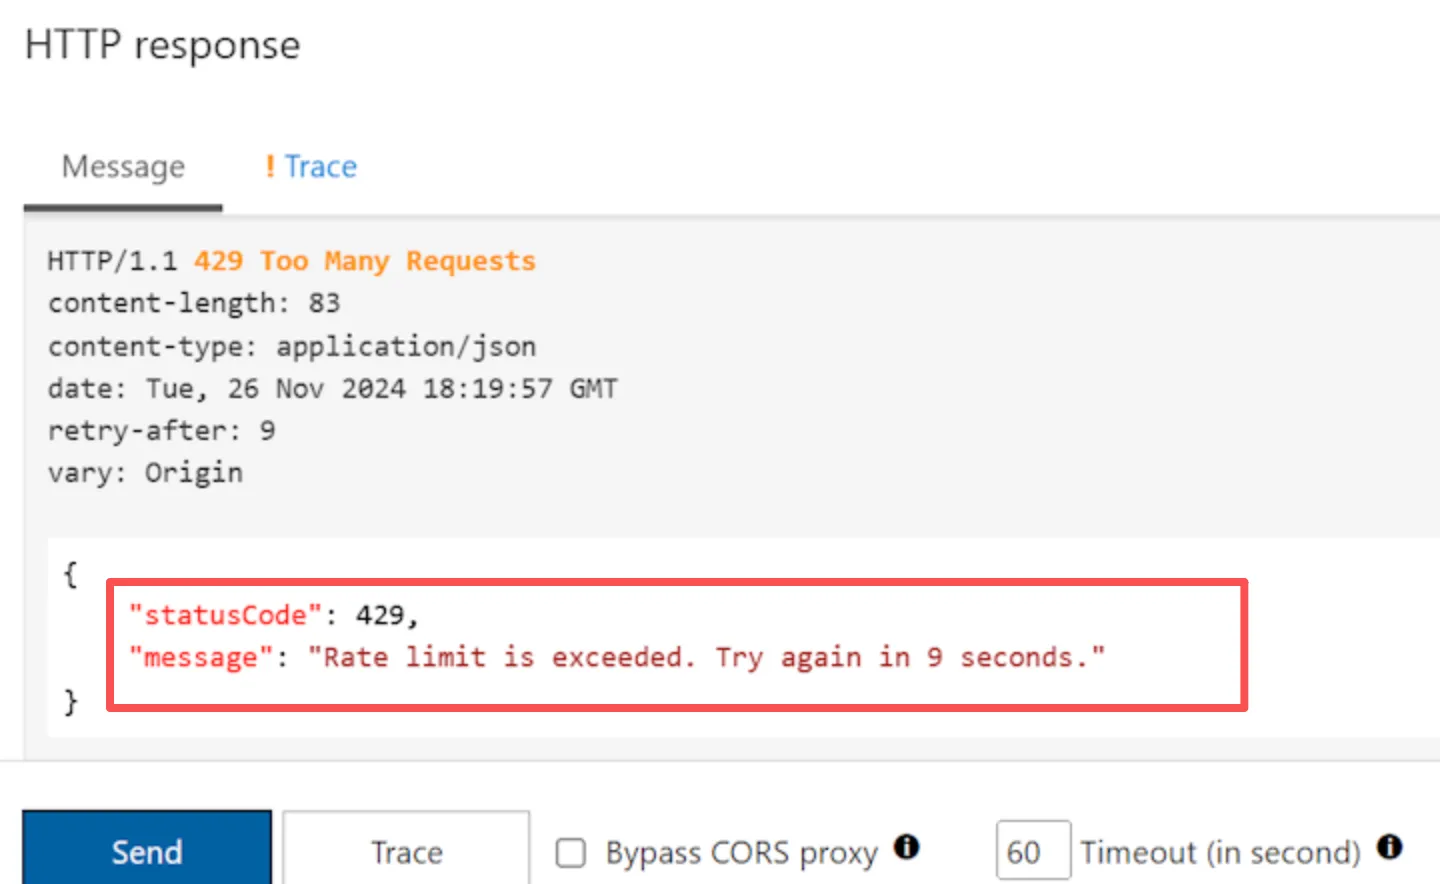
HTTP 429 bedeutet, dass der Server eine Anfrage wegen eines erreichten Frequenzlimits nicht bearbeitet. Die Antwort kann Retry-After enthalten. Dieser Header gibt an, wie lange der Client warten soll.
Die Abschnitt 4 von RFC 6585 definiert den Statuscode, schreibt Diensten aber keine einheitliche Zählweise vor. Der allgemeine Artikel zu 429 Too Many Requests erläutert den Status über verschiedene Dienste hinweg. Bei Reddit sollten Sie diese Bereiche unterscheiden:
| Bereich des Limits | Typischer Fall | Zu prüfende Hinweise | Erste Maßnahme |
|---|---|---|---|
| Konto | Beiträge, Kommentare, Nachrichten oder Anmeldung | Countdown, Kontohinweis und betroffene Aktion | Aktion stoppen und warten |
| Browser oder Sitzung | Häufiges Aktualisieren, Erweiterungen oder doppelte Tabs | Hintergrundanfragen und Vergleich in einem privaten Fenster | Automatische Aktualisierung stoppen und die Quelle isolieren |
| OAuth-Client | Anwendung mit Data API | Limit-Header und Anwendungsprotokolle | Gemeinsame Warteschlange pausieren und Reset abwarten |
| Quell-IP | Gemeinsames Netzwerk oder gemeinsamer Netzwerkausgang | Derselbe Fehler bei mehreren Clients über dieselbe Route | Datenverkehr stoppen und Routen nur in autorisierten Tests vergleichen |
| Endpunkt oder Aktion | Eine bestimmte Operation ist eingeschränkt | Fehlertext und Dokumentation des Endpunkts | Diese Operation reduzieren und ihre Regeln einhalten |
| Parallelität oder Lastspitze | Mehrere Prozesse senden gleichzeitig | Laufende Anfragen, Zeitstempel und Wiederholungsvolumen | Parallelität senken und Wiederholungen zentral steuern |
Ein 429 ist kein Beleg für eine IP-Sperre oder eine Kontosperrung. Meldet Reddit ausdrücklich eine Netzwerksicherheitsbeschränkung, behandeln Sie diese als separates Zugriffsproblem.
Warum begrenzt Reddit die Anfragerate?
Reddit schützt mit Limits die Kapazität der Plattform und begrenzt Spam, missbräuchliche Automatisierung, wiederholte Anmeldeversuche und übermäßige Datenerhebung. Öffentlich sichtbare Inhalte sind nicht automatisch für jede automatisierte Erfassung oder Weiterverwendung freigegeben.
In einer Mitteilung zu robots.txt vom 25. Juni 2024 erklärte Reddit, unbekannte Bots und Crawler weiterhin zu drosseln oder zu blockieren. Die Ankündigung zur Infrastruktur und Moderation vom 5. August 2026 beschreibt den schrittweisen Übergang neuer Drittanbieter-Apps zur Reddit Developer Platform sowie Einschränkungen für neue Zugriffsanfragen.
Die Reddit-Nutzungsvereinbarung unterscheidet zwischen Crawling, das unter den Bedingungen von robots.txt zulässig ist, und Scraping ohne vorherige schriftliche Zustimmung, das untersagt ist. Für bestimmte Zugriffe können gesonderte Vereinbarungen gelten.
Nach Abschnitt 3.1 der Data-API-Bedingungen, zuletzt geändert am 20. Juli 2026, ist für die kommerzielle Nutzung der Data API, Forschung oberhalb der Limits und nicht ausdrücklich erlaubte Nutzungen eine separate Vereinbarung mit Reddit erforderlich. Diese Vorgabe bezieht sich auf die Nutzung der Data API und ist keine pauschale rechtliche Aussage zu sämtlichen Aktivitäten rund um Reddit.
Bei einem Scraping-Projekt müssen Sie daher zuerst den erlaubten Zugriff klären und die Arbeitslast daran ausrichten.
So beheben Sie die Meldung im Browser oder in der App
Wenn der Hinweis beim normalen Surfen oder bei einer Kontoaktion erscheint, beenden Sie die wiederholte Aktion und warten Sie die angezeigte Zeit ab. Cookies zu löschen oder ein privates Fenster zu öffnen hilft bei der Diagnose einer Sitzung, setzt aber Konto- oder IP-Limits nicht zurück.
- Beenden Sie wiederholtes Laden und Absenden. Schließen Sie doppelte Reddit-Tabs und pausieren Sie Erweiterungen, Skripte oder Tools, die Seiten im Hintergrund aktualisieren.
- Notieren Sie den genauen Kontext. Speichern Sie Meldung, Countdown, HTTP-Status, betroffene Aktion und Zeitpunkt. Cookies und Kontotokens dürfen nicht in Screenshots erscheinen.
- Warten Sie die angegebene Zeit ab. Führen Sie danach genau einen Test aus. Viele Kontrollversuche können dieselbe Einschränkung erneut auslösen.
- Vergleichen Sie App und Browser ohne Automatisierung. So lässt sich ein lokales Sitzungsproblem eingrenzen. Ein privates Fenster setzt jedoch weder ein Konto- noch ein IP-Limit zurück.
- Prüfen Sie auf eine größere Störung. Fallen mehrere unabhängige Geräte und Netze gleichzeitig aus, prüfen Sie den Reddit-Servicestatus, bevor Sie lokale Einstellungen ändern.
- Nutzen Sie den passenden offiziellen Wiederherstellungsweg. Sicherheitssperren, Passwortprobleme, Moderationsentscheidungen und Einsprüche haben eigene Verfahren.
Das Löschen von Cookies meldet Sie ab und kann einen fehlerhaften lokalen Sitzungszustand beheben. Es setzt weder ein OAuth-Kontingent noch einen Veröffentlichungs-, Endpunkt- oder IP-Zähler zurück.
So behandeln Entwickler einen Reddit-API-Fehler 429
Eine autorisierte Data-API-Anwendung sollte neue Arbeit pausieren, Protokolle ohne Geheimnisse sichern und Wiederholungen über alle Prozesse hinweg koordinieren. Eine Wartezeit pro Prozess reicht nicht aus, wenn alle Prozesse dasselbe OAuth-Kontingent verbrauchen.
Erfassen Sie vor einer Codeänderung mindestens:
- Zeitstempel in UTC.
- HTTP-Methode und Endpunktpfad ohne sensible Abfrageparameter.
- HTTP-Status, Reddit-Fehlercode oder eine sichere Zusammenfassung des Antworttexts.
Retry-Afterund verfügbare Limit-Header.- Eine interne, nicht geheime Kennung für den OAuth-Client.
- Anzahl der Prozesse, laufende Anfragen, Versuchszähler und verstrichene Zeit.
- Cache-Treffer oder Cache-Fehlschlag.
- Eine bereinigte Request- oder Trace-ID.
Protokollieren Sie niemals das OAuth-Token, Client-Secret, Cookies, Proxy-Passwort, den vollständigen Authorization-Header oder URLs mit Zugangsdaten.
Wiederholungen nur in einer Schicht steuern
HTTP-Bibliothek, Worker, Orchestrierung und Anwendungscode können jeweils eigene Wiederholungsregeln haben. Wiederholen alle vier Ebenen dieselbe 429-Anfrage, wird aus einem Fehler eine Lastspitze. Legen Sie eine zuständige Schicht für Versuchszahl und Wartezeit fest und deaktivieren oder begrenzen Sie die übrigen Wiederholungen.
Das OAuth-Kontingent als gemeinsamen Zustand behandeln
Übergeben Sie verbleibendes Kontingent und Reset-Zeitpunkt an einen zentralen Scheduler. Wenn die verbleibende Quote knapp wird, nehmen Sie keine nicht dringenden Aufgaben mehr an. Falls ein autorisierter Anwendungsfall zeitkritische oder interaktive Aufgaben umfasst, reservieren Sie dafür Kapazität.
Zulässige Lesezugriffe cachen und zusammenfassen
Speichern Sie wiederverwendbare Antworten nur so lange, wie es die Reddit-Regeln und Ihre Pflichten zum Umgang mit den Daten erlauben. Mit dem Single-Flight-Muster können zehn Prozesse dieselbe Ressource anfordern, während nur eine Anfrage nach außen gesendet und das Ergebnis anschließend geteilt wird.
Auch die Cache-Dauer muss Löschungen, entfernte Inhalte, Datenschutz und den freigegebenen Zweck berücksichtigen.
Parallelität senken, bevor Sie Wartezeiten verkürzen
Ein Scraper kann unter dem durchschnittlichen Minutenwert bleiben und trotzdem durch Lastspitzen oder zu viele gleichzeitige Anfragen ein Limit verletzen. Beginnen Sie mit einem Prozess, prüfen Sie die Header und erhöhen Sie die Last schrittweise. Zufällige Verzögerungen bei 50 gleichzeitig laufenden Prozessen verhindern nicht, dass 50 Anfragen zusammentreffen.
Das aktuelle Reddit-API-Limit prüfen
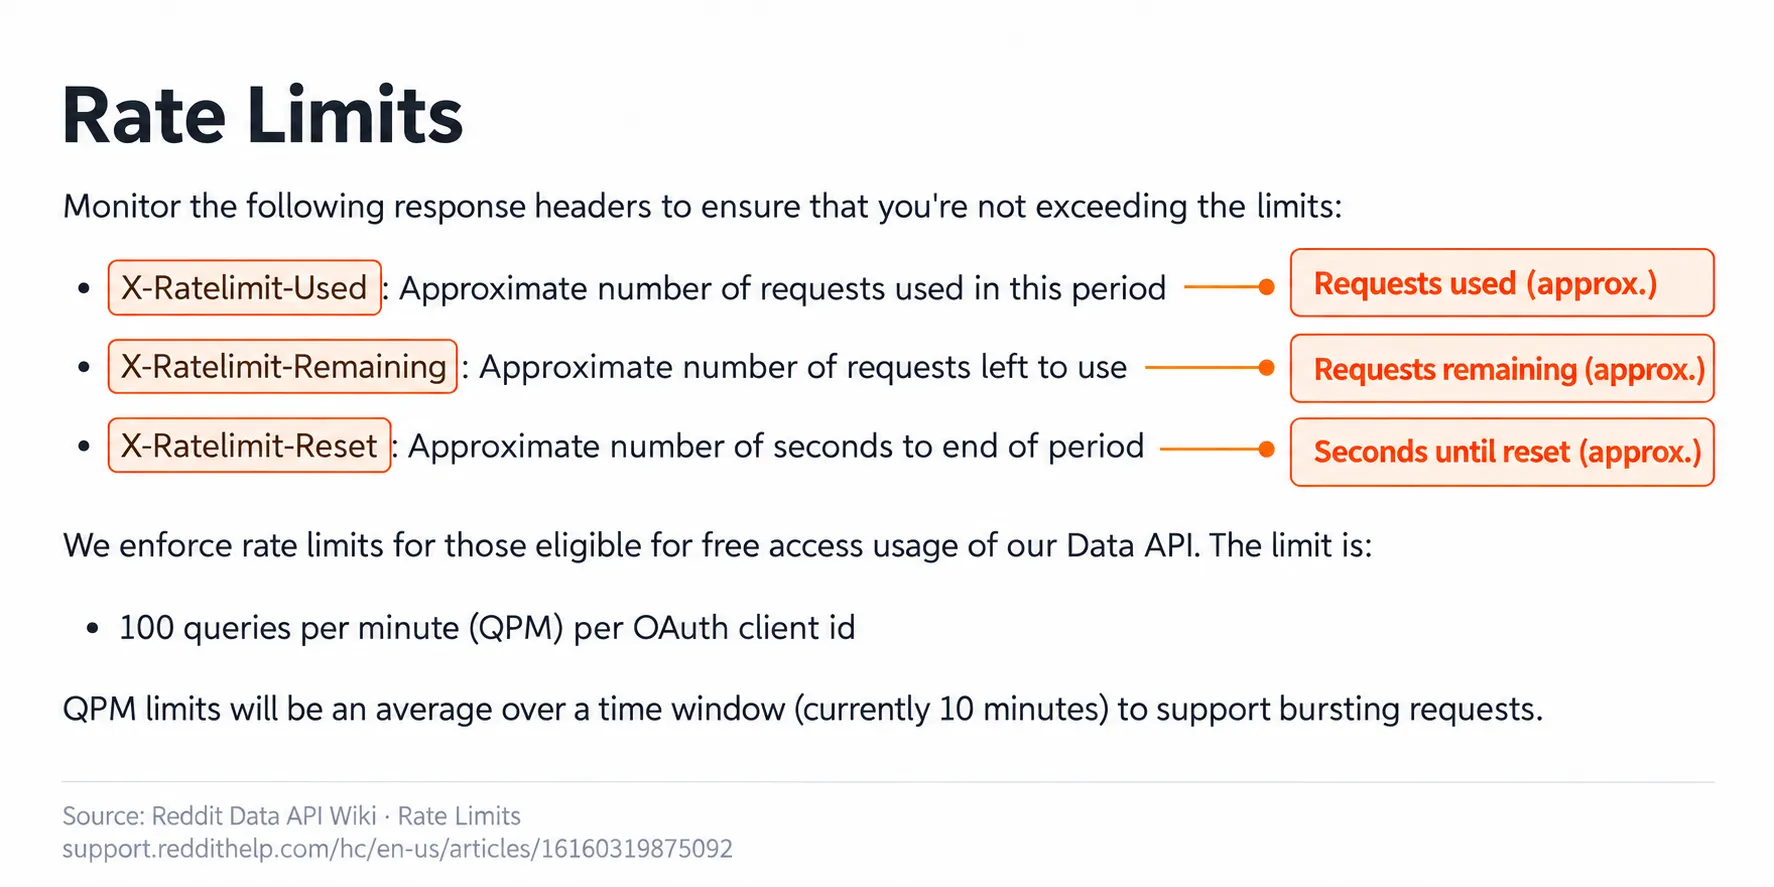
Der Datenstand vom 30. September 2026 nennt laut Reddit Data API Wiki 100 Abfragen pro Minute je OAuth-Client-ID für berechtigte kostenlose Zugriffe, gemittelt über ein Zehn-Minuten-Fenster. Die Dokumentation besagt außerdem, dass Anfragen ohne OAuth- oder Anmeldeinformationen nicht akzeptiert werden.
Diese Angaben wurden für diese Fassung nicht erneut geprüft. Sie gelten weder dauerhaft noch automatisch für jede Anwendung. Prüfen Sie vor der Dimensionierung die aktuellen Zugriffsbedingungen und die Vereinbarung Ihrer Anwendung. Ein Durchschnittswert erlaubt keine beliebige Lastspitze.
Die Header helfen bei der Planung:
| Header | Bedeutung |
|---|---|
X-Ratelimit-Used |
Ungefähre Zahl der im Zeitraum genutzten Anfragen |
X-Ratelimit-Remaining |
Ungefähre Zahl der verbleibenden Anfragen |
X-Ratelimit-Reset |
Ungefähre Sekunden bis zum Ende des Zeitraums |
Reddit-Fehler 429 mit Python behandeln
Das folgende Beispiel begrenzt die Zahl der Versuche, wertet Warte-Header aus und prüft das JSON, bevor es einen Erfolg meldet. Es ist für einen autorisierten OAuth-Ablauf vorgesehen. Einen gemeinsamen Scheduler für mehrere Prozesse enthält es nicht.
Prüfstatus: Für diese konkrete Codefassung liegt kein dokumentierter Lauf mit Python- und Requests-Version vor. Der Code ist daher eine Implementierungsvorlage und keine nachgewiesen getestete Reddit-Integration.
Umgebung und Konfiguration vorbereiten
Sie benötigen Python, die Bibliothek requests und ein gültiges Token für den autorisierten Endpunkt und OAuth-Berechtigungsumfang Ihrer Anwendung. Prüfen Sie diese Berechtigungen, bevor Sie Anfragen senden.
- Erstellen Sie mit
python -m venv .venveine virtuelle Umgebung. - Aktivieren Sie sie mit dem passenden Befehl für Ihr System:
.\.venv\Scripts\Activate.ps1in PowerShell odersource .venv/bin/activatein einer geeigneten Linux- oder macOS-Shell. - Installieren Sie die Abhängigkeit und prüfen Sie die installierte Version:
python -m pip install requests
python -m pip show requests
- Speichern Sie den folgenden Code als
reddit_429.py. - Setzen Sie die fünf Umgebungsvariablen aus der Tabelle. Übergeben Sie das Token über die Geheimnisverwaltung Ihrer Umgebung; speichern Sie es weder im Repository noch in Protokollen.
- Starten Sie das Skript in der vorbereiteten Umgebung mit
python reddit_429.py.
Diese Befehle beschreiben die Einrichtung, belegen aber keinen ausgeführten Test. Halten Sie die tatsächlich getesteten Abhängigkeitsversionen vor einem Einsatz fest.
| Variable | Zweck | Einstellung |
|---|---|---|
REDDIT_OAUTH_TOKEN |
OAuth-Zugriffstoken | Gültiges Token der autorisierten Anwendung |
REDDIT_USER_AGENT |
Kennzeichnung der Anwendung | Tatsächlichen Client beschreiben, keinen Browser vortäuschen |
AUTHORIZED_REDDIT_PATH_PREFIX |
Erlaubtes Pfadpräfix | Auf den engsten Pfad der autorisierten Aufgabe begrenzen |
AUTHORIZED_REDDIT_URL |
Abzufragende URL | HTTPS, Host oauth.reddit.com und erlaubter Pfad |
REQUIRED_JSON_FIELDS |
Erforderliche JSON-Felder der obersten Ebene | Kommagetrennte Feldnamen passend zum Endpunkt; nicht leer lassen |
Der Code prüft Host und HTTPS-Pfad, bevor er das Bearer-Token setzt. Er lehnt Weiterleitungen ab und gibt keine Zugangsdaten aus. Die Pflichtfelder müssen zur tatsächlichen Antwort des Endpunkts passen; für die gesamte API gibt es keine einheitliche Feldliste.
from datetime import datetime, timezone
from email.utils import parsedate_to_datetime
import math
import os
import random
import time
from typing import Optional
from urllib.parse import urlparse

import requests


OAUTH_TOKEN = os.environ["REDDIT_OAUTH_TOKEN"]
USER_AGENT = os.environ["REDDIT_USER_AGENT"]
AUTHORIZED_PATH_PREFIX = os.environ["AUTHORIZED_REDDIT_PATH_PREFIX"].rstrip("/") or "/"
REQUIRED_JSON_FIELDS = tuple(
    field.strip()
    for field in os.environ["REQUIRED_JSON_FIELDS"].split(",")
    if field.strip()
)

MAX_ATTEMPTS = 3
MAX_INLINE_WAIT_SECONDS = 300
TOTAL_ELAPSED_BUDGET_SECONDS = 360
ALLOWED_REDDIT_HOST = "oauth.reddit.com"


def validate_authorized_url(value: str) -> str:
    parsed = urlparse(value)
    prefix_matches = (
        parsed.path.startswith("/")
        if AUTHORIZED_PATH_PREFIX == "/"
        else parsed.path == AUTHORIZED_PATH_PREFIX
        or parsed.path.startswith(f"{AUTHORIZED_PATH_PREFIX}/")
    )
    if (
        parsed.scheme != "https"
        or parsed.hostname != ALLOWED_REDDIT_HOST
        or parsed.port not in (None, 443)
        or parsed.username is not None
        or parsed.password is not None
        or parsed.fragment
        or not prefix_matches
    ):
        raise ValueError("Refusing a Reddit URL outside the approved HTTPS host and path")
    return value


if not REQUIRED_JSON_FIELDS:
    raise ValueError("REQUIRED_JSON_FIELDS must name the endpoint's required fields")

AUTHORIZED_URL = validate_authorized_url(os.environ["AUTHORIZED_REDDIT_URL"])


def parse_retry_after(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    text = value.strip()
    if text.isdigit():
        return int(text)
    try:
        retry_at = parsedate_to_datetime(text)
    except (TypeError, ValueError, OverflowError):
        return None
    if retry_at.tzinfo is None:
        return None
    seconds = (retry_at - datetime.now(timezone.utc)).total_seconds()
    return max(0, math.ceil(seconds))


def parse_reset_seconds(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    try:
        seconds = float(value.strip())
    except (TypeError, ValueError):
        return None
    if not math.isfinite(seconds) or seconds < 0:
        return None
    return math.ceil(seconds)


def parse_wait_seconds(response: requests.Response) -> int:
    candidates = [
        parse_retry_after(response.headers.get("Retry-After")),
        parse_reset_seconds(response.headers.get("X-Ratelimit-Reset")),
    ]
    valid = [value for value in candidates if value is not None]
    if not valid:
        raise RuntimeError("429 had no valid Retry-After or reset value; defer the job")
    return max(1, max(valid))


def validate_success_payload(response: requests.Response) -> dict:
    media_type = response.headers.get("Content-Type", "").split(";", 1)[0].lower()
    if media_type != "application/json" and not media_type.endswith("+json"):
        raise RuntimeError(f"Unexpected success content type: {media_type or 'missing'}")
    try:
        payload = response.json()
    except ValueError as exc:
        raise RuntimeError("Success response did not contain valid JSON") from exc
    if not isinstance(payload, dict):
        raise RuntimeError("Success JSON did not match the expected object shape")
    missing = [field for field in REQUIRED_JSON_FIELDS if field not in payload]
    if missing:
        raise RuntimeError(f"Success JSON is missing required fields: {', '.join(missing)}")
    return payload


session = requests.Session()
session.headers.update(
    {
        "Authorization": f"Bearer {OAUTH_TOKEN}",
        "User-Agent": USER_AGENT,
        "Accept": "application/json",
    }
)

started_at = time.monotonic()

for attempt in range(1, MAX_ATTEMPTS + 1):
    elapsed = time.monotonic() - started_at
    if elapsed >= TOTAL_ELAPSED_BUDGET_SECONDS:
        raise RuntimeError("Elapsed-time budget exhausted before the next request")

    try:
        response = session.get(
            AUTHORIZED_URL,
            timeout=(5, 20),
            allow_redirects=False,
        )
    except requests.Timeout as exc:
        raise RuntimeError("Reddit request timed out; no retry was scheduled") from exc
    except requests.RequestException as exc:
        raise RuntimeError("Reddit request failed before a valid response arrived") from exc

    if 300 <= response.status_code < 400:
        raise RuntimeError("Redirect refused so the Bearer token stays on the approved host")

    if response.status_code == 429:
        wait_seconds = parse_wait_seconds(response)
        if attempt == MAX_ATTEMPTS:
            raise RuntimeError("Reddit rate limit persisted after bounded attempts")
        if wait_seconds > MAX_INLINE_WAIT_SECONDS:
            raise RuntimeError(
                f"Defer this job for at least {wait_seconds} seconds instead of sleeping inline"
            )

        sleep_seconds = wait_seconds + random.uniform(0.25, 1.0)
        if time.monotonic() - started_at + sleep_seconds > TOTAL_ELAPSED_BUDGET_SECONDS:
            raise RuntimeError("Defer the job because the next wait exceeds its elapsed-time budget")
        time.sleep(sleep_seconds)
        continue

    if not 200 <= response.status_code < 300:
        try:
            response.raise_for_status()
        except requests.HTTPError as exc:
            raise RuntimeError(f"Reddit returned HTTP {response.status_code}") from exc
        raise RuntimeError(f"Unexpected non-success HTTP status: {response.status_code}")

    validate_success_payload(response)
    print(
        "Validated Reddit JSON response",
        response.status_code,
        "required_fields=",
        ",".join(REQUIRED_JSON_FIELDS),
    )
    break
else:
    raise RuntimeError("Request loop ended without a response")
Was die Grenzwerte im Code bedeuten
| Parameter | Wert | Bedeutung und Grenze |
|---|---|---|
MAX_ATTEMPTS |
3 | Höchstens drei Anfragen insgesamt, einschließlich des ersten Versuchs |
MAX_INLINE_WAIT_SECONDS |
300 Sekunden | Bei einer längeren Wartezeit stoppt der Code; ein externer Scheduler kann den Auftrag später erneut einplanen |
TOTAL_ELAPSED_BUDGET_SECONDS |
360 Sekunden | Prüfung vor einer weiteren Anfrage oder Wartephase; unterbricht keine bereits laufende Anfrage |
timeout=(5, 20) |
5 Sekunden Verbindung, 20 Sekunden Lesen | Begrenzt Wartephasen einer Anfrage, nicht die Gesamtdauer des Auftrags |
| Zusätzliche Zufallswartezeit | 0,25 bis 1 Sekunde | Wird zur vorgeschriebenen Wartezeit addiert, damit Wiederholungen weniger häufig zusammenfallen |
Retry-After kann eine ganze Zahl von Sekunden oder ein HTTP-Datum enthalten. X-Ratelimit-Reset wird als Dezimalzahl von Sekunden akzeptiert. Sind beide Werte gültig, wartet der Code den längeren Zeitraum. Sind beide ungültig oder fehlen sie, stoppt der Auftrag, statt eine Wartezeit zu erraten.
Das Read-Timeout von Requests ist keine feste Frist für den gesamten Antwortdownload. timeout=(5, 20) garantiert daher keinen Abschluss innerhalb von 25 Sekunden. Auch die Prüfung nach 360 Sekunden beendet keine Anfrage, die noch läuft.
Verbindungsfehler, Zeitüberschreitungen und Weiterleitungen werden nicht wie ein 429 behandelt und automatisch wiederholt. Vor einer Erfolgsmeldung prüft der Code bei einer 2xx-Antwort den Inhaltstyp, ein JSON-Objekt und die Pflichtfelder. Ein produktiver Ablauf muss zusätzlich Feldwerte, Seitennavigation und Datensatzanzahl validieren.
Der Code wechselt weder Client-IDs noch Konten, täuscht keinen Browser-User-Agent vor und leitet Anfragen nicht zur Umgehung des Kontingents um. Die Anleitung zu Wiederholungen mit Python Requests erläutert, welche Methoden sich sicher wiederholen lassen und wo die Steuerung liegen sollte.
Was zeigt der lokale Testlauf?
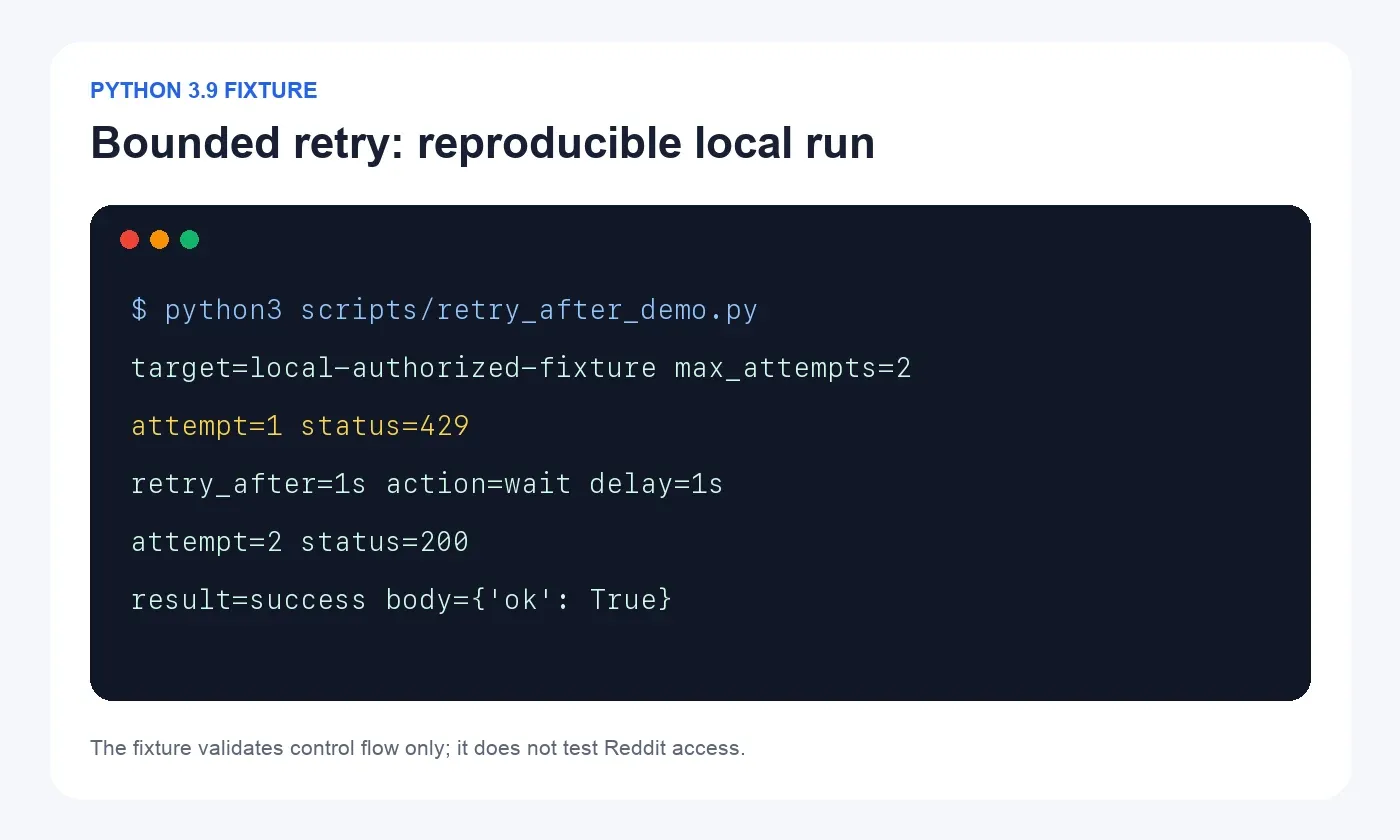
Die beigefügte Abbildung zeigt eine lokale Simulation mit einer 429-Antwort samt Retry-After: 1 und anschließender 200-Antwort. Sie stammt aus einem separaten Demonstrationsskript: Dort sind zwei Versuche und eine Wartezeit von einer Sekunde eingestellt. Der Code in diesem Artikel erlaubt dagegen drei Versuche und ergänzt eine zufällige Wartezeit.
Die Abbildung ist daher kein Ausführungsprotokoll des hier gezeigten Codes. Sie belegt weder einen Live-Zugriff auf Reddit noch ein gültiges Token oder ein verfügbares Kontingent. Für einen reproduzierbaren Test benötigen Sie das tatsächlich verwendete Testskript, die Versionen, das Datum und Protokolle derselben Codefassung.
Behebt ein rotierender Reddit-Proxy den Fehler 429?
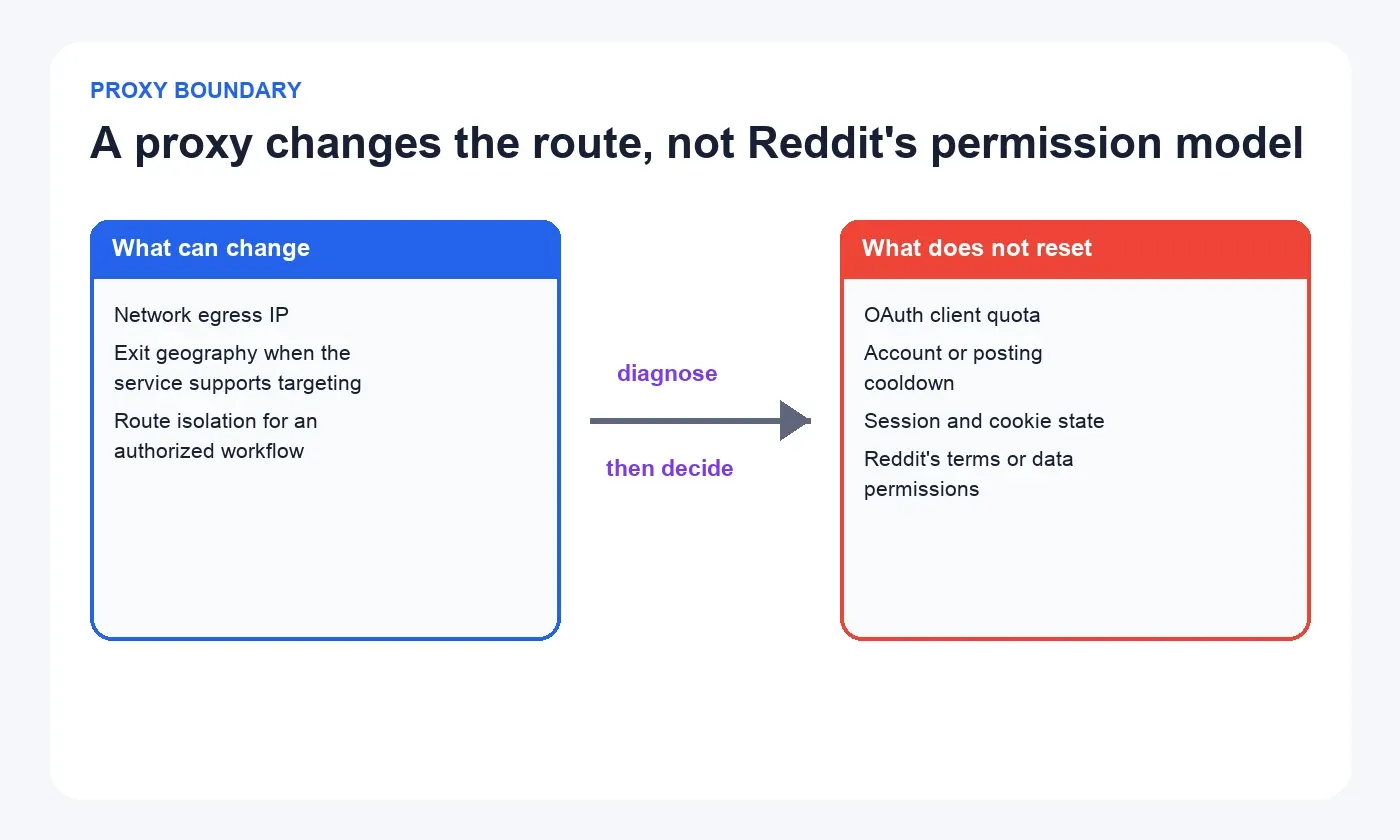
Ein rotierender Proxy erhöht weder das OAuth-Kontingent noch hebt er eine Kontosperre auf oder erteilt eine Datennutzungserlaubnis. Er ändert nur die Netzwerk-Ausgangsroute. Eine andere Route kann relevant sein, wenn ein Problem mit der IP nachgewiesen wurde und der Routentest zulässig ist.
Ist das Kontingent an eine OAuth-Client-ID gebunden, bleibt der Zähler beim IP-Wechsel gleich. Bei Anmeldungen oder Beiträgen kann häufig wechselnder Netzwerkausgang außerdem ein uneinheitliches Aktivitätsmuster erzeugen und mit Plattformregeln kollidieren.
Die Reddit-Data-API-Bedingungen untersagen das Umgehen von Limits sowie das Verschleiern der OAuth-Identität oder des User-Agents. Wechseln Sie weder Konten noch Client-IDs oder Proxy-Ausgänge, um eine veröffentlichte Beschränkung zu umgehen.
Wann ist ein Proxy sinnvoll?
Ein autorisiertes Projekt kann für regionale Anzeigenprüfungen, den Vergleich öffentlicher Seiten in freigegebenen Märkten oder getrennte Routentests einen bestimmten Netzwerkausgang benötigen. Beachten Sie dabei:
- Halten Sie die gesamte Anfragerate innerhalb des erlaubten Limits.
- Verwenden Sie die korrekte OAuth-Identität und einen aussagekräftigen User-Agent.
- Halten Sie die Sitzung stabil, wenn der Ablauf von Cookies abhängt.
- Protokollieren Sie Land, Routenkennung, Sitzungsmodus und Ergebnis.
- Stoppen Sie bei 401, 403, 429, unerwarteten Anmeldeseiten oder unklarer Berechtigung.
Sitzungseinstellungen für Python Requests, Scrapy und Selenium
| Werkzeug | Geeignete Sitzungseinstellung | Zu prüfende Ergebnisse |
|---|---|---|
| Python Requests | Eine stabile Route für einen begrenzten authentifizierten Auftrag; Wechsel nur zwischen unabhängigen, autorisierten Regionstests | Direktverbindung und Proxy mit gleicher OAuth-ID, gleichem Endpunkt, gleicher Parallelität und Zeitplanung vergleichen; Status, JSON-Felder und Zielland prüfen |
| Scrapy | Drosselung, Parallelität und Wiederholungen zentral steuern; getrennte Sitzungen nur für unabhängige Markt-Batches | Duplikatquote, Datensatzanzahl, Pflichtfelder, 401/403/429 und Routenkennung je Batch prüfen |
| Selenium | IP bei Anmeldungen, Cookies, Weiterleitungen und mehrstufigen Abläufen beibehalten; nicht innerhalb eines Ablaufs pro Anfrage wechseln | Zielland, Ausgangs-IP zu Beginn und Ende, Sitzungsmodus, finale URL und erwartetes Seitenelement erfassen; keine Cookies oder Proxy-Zugangsdaten speichern |
So prüfen Sie die Rola-IP-Routeneinstellungen
Die Reddit-Proxy-Lösung von Rola IP ist ein möglicher Einstiegspunkt für autorisierte Projekte mit Anforderungen an Standort und Sitzung. Die verlinkte Dokumentation zu Proxy-Netzen nennt rotierende Residential- und Datacenter-Proxys, Mobilfunknetze sowie sessionid, sessiontime und eine Rotation pro Anfrage. Diese Funktionen und ihre Bedingungen wurden für diese Fassung nicht erneut geprüft. Bestätigen Sie sie vor der Konfiguration anhand der aktuellen Dokumentation.
Eine Residential-Route ist nur dann sinnvoll, wenn der autorisierte Auftrag tatsächlich einen solchen Netzwerkausgang oder einen regionalen Vergleich erfordert. Bei Cookies, Anmeldung, Seitennavigation oder reproduzierbaren Browserabläufen sollte die IP während der Sitzung stabil bleiben. Wechseln Sie nur zwischen unabhängigen Aufgaben, die keinen Zustand übernehmen müssen.
Bevor Sie den Umfang erhöhen, verändern Sie nur eine Variable:
- Behalten Sie Reddit-Identität, Anfragerate, Inhalt, Client-Version und vergleichbare Zeitbedingungen bei.
- Ändern Sie nur die autorisierte Route. Prüfen Sie Ausgangs-IP und Land mit einem sicheren IP-Prüfdienst, der keine Zugangsdaten erhält.
- Kontrollieren Sie die Pflichtfelder der Reddit-Antwort oder die erwarteten Seitenelemente.
- Protokollieren Sie Routenkennung und Sitzungsmodus, aber kein Proxy-Passwort.
- Liefern Direktverbindung und Proxy denselben OAuth-Fehler 429, stützt das Ergebnis keine Diagnose eines IP-Routenproblems.
So unterscheiden Sie einen 429 von anderen Proxy-Fehlern
Fehler bei der Proxy-Authentifizierung, Zugriffsverweigerungen und Netzwerkprobleme erfordern unterschiedliche Maßnahmen. Ermitteln Sie zuerst, welche Komponente den Fehler ausgibt, bevor Sie eine Route ändern oder eine Anfrage wiederholen.
| Fehlerbild | Was prüfen? | Maßnahme und Kontrolle |
|---|---|---|
| HTTP 407 | Verlangt der Proxy eine Anmeldung, und stimmen Methode und Zugangsdaten? | Konfiguration anhand der Anbieterdokumentation korrigieren und autorisiert testen; Passwort nicht protokollieren |
| HTTP 401 | Welche Komponente antwortet? Ist das Token gültig und ausreichend berechtigt? | Erlaubten Autorisierungs- oder Erneuerungsweg nutzen; dasselbe ungültige Token nicht endlos erneut senden |
| HTTP 403 | Warum wird der Zugriff abgelehnt, und stammt die Antwort von Reddit oder einem Vermittler? | Berechtigungen und Regeln prüfen; bei Unklarheit den Ablauf stoppen |
| HTTP 429 | Warte-Header, Kontingentbereich und gleichzeitige Last prüfen | Pausieren, Last senken und nur innerhalb des begrenzten Versuchslimits erneut testen |
| DNS-Fehler | Hostnamen und Namensauflösung in der verwendeten Netzwerkkonfiguration prüfen | Host oder DNS-Einstellung korrigieren und die Auflösung vor der nächsten Anfrage bestätigen |
| Verbindung abgelehnt | Adresse, Port, Protokoll und Erreichbarkeit des Dienstes prüfen | Verbindungsdaten anhand der bereitgestellten Konfiguration prüfen und autorisiert erneut testen |
| Zeitüberschreitung | Verbindungs- oder Lesephase sowie die Zahl paralleler Anfragen unterscheiden | Route und Parallelität prüfen; Zeitlimit nicht unbegrenzt erhöhen und TLS-Prüfung nicht deaktivieren |
Die Tabelle beschreibt einen Diagnoseweg, keine Testergebnisse. Dokumentieren Sie jede Änderung und das tatsächliche Ergebnis.
So passen Sie einen Reddit-Datenabruf an
Ein tragfähiger Ablauf reduziert unnötige Anfragen und nutzt einen von Reddit freigegebenen Zugangsweg. Benötigt das Projekt mehr Kapazität, müssen Sie den passenden Zugang beantragen.
Der Vergleich zwischen Web Scraping und API hilft bei der Wahl der Schnittstelle, bevor Sie einen Datensammler ausbauen. Gehen Sie in dieser Reihenfolge vor:
- Zulässigen Umfang klären: Zweck, Datenfelder, Speicherfrist und Zugangsweg bestätigen.
- OAuth oder passende Developer-Platform-Funktion nutzen: Anwendung korrekt kennzeichnen.
- Anfragen zentralisieren: Gemeinsame Warteschlange mit einer klaren Obergrenze für parallele Anfragen einrichten.
- Kontingentstatus teilen: Verbleibendes Kontingent und Reset-Zeitpunkt für alle Prozesse gemeinsam verwalten.
- Doppelte Arbeit zusammenfassen: Cache nur verwenden, wenn die Datennutzung dies erlaubt.
- Inkrementell abrufen: Neue oder geänderte Daten erfassen, statt denselben Verlauf wiederholt vollständig abzurufen.
- Abbruchbedingungen festlegen: Bei unklarer Berechtigung, fehlender Authentifizierung oder unvollständiger Antwort anhalten.
- Benötigten Zugang beantragen: Bei kommerzieller Nutzung oder höherem Volumen die erforderliche Vereinbarung abschließen.
Die Informationen von Reddit zu API-Änderungen liefern zusätzlichen Kontext. Welche Zugriffe konkret erlaubt sind, bestimmen die aktuellen Bedingungen und die Vereinbarung der jeweiligen Anwendung.
Ein 200 OK allein bestätigt keinen erfolgreichen Datenabruf. Die Antwort kann eine Anmeldeseite, Einwilligungsaufforderung, Fehlerseite oder unvollständige Daten enthalten. Prüfen Sie vor dem Abschluss die finale URL, den Inhaltstyp, erforderliche Felder, Seitennavigation und Datensatzanzahl.
Checkliste vor dem nächsten geplanten Lauf
Für eine verlässliche Wiederaufnahme müssen alle Quellen für Anfragen denselben Regeln folgen. Ein Hintergrundprozess kann das Kontingent weiter aufbrauchen, obwohl der Hauptprozess pausiert.
- [ ] Genau eine Komponente steuert Wiederholungen.
- [ ] Versuchszahl und Zeitprüfungen sind begrenzt.
- [ ] Alle Prozesse teilen denselben Kontingentstatus.
- [ ] Doppelte Lesezugriffe werden zusammengefasst; Cache-Fristen entsprechen den erlaubten Speicherfristen.
- [ ] Protokolle enthalten keine Geheimnisse oder unnötigen personenbezogenen Daten.
- [ ] 401, 403, 407, 429, Netzwerkfehler, Weiterleitungen und unerwartete 200-Antworten werden getrennt behandelt.
- [ ] Aktuelle Reddit-Bedingungen und Entwicklerdokumentation wurden geprüft.
- [ ] Speicherung und Löschung entsprechen dem freigegebenen Zweck.
- [ ] Jede Proxy-Route dient einem dokumentierten, zulässigen Standort- oder Netzbedarf.
Transparenzhinweis: Rola IP veröffentlicht diesen Artikel. Prüfen Sie Produktbeispiele anhand der aktuellen Rola-IP-Dokumentation, der Reddit-Regeln und der Berechtigung Ihres Projekts.
Fazit
Um einen Reddit-Fehler 429 zu beheben, bestimmen Sie zunächst, welches Limit greift. Stoppen Sie neue Anfragen, beachten Sie die Wartehinweise des Servers und verwalten Sie Kontingent und Wiederholungen zentral. Weniger Parallelität und zulässiges Caching reduzieren unnötige Last. Prüfen Sie die Antwortdaten, bevor Sie einen Auftrag als erfolgreich einstufen.
Für separat autorisierte Tests zu Standorten oder Netzwerkwegen kann Rola IP anhand der benötigten Ausgaberegion und Sitzungsdauer geprüft werden. Halten Sie die Route stabil, wenn ein Ablauf seinen Zustand beibehalten muss, und wechseln Sie nur zwischen unabhängigen Tests, die dies erlauben.