
Proxy và VPN: Khác nhau ở đâu, nên chọn công cụ nào?
2 thg 11, 2026 · Cơ bản về Proxy · 25 phút đọc
Proxy và VPN đều có thể chuyển lưu lượng qua một điểm trung gian và thay đổi địa chỉ IP công khai mà website đích nhìn thấy. Khác biệt chính nằm ở phạm vi định tuyến và ranh giới mã hóa: VPN thường mã hóa lưu lượng giữa thiết bị và cổng VPN, còn proxy chuyển tiếp xử lý lưu lượng mà ứng dụng gửi qua nó. Khả năng cụ thể phụ thuộc vào dịch vụ và cấu hình.
Nếu bạn cần kết nối được mã hóa cho thiết bị, VPN thường phù hợp hơn. Nếu công việc cần IP đầu ra riêng cho từng ứng dụng, nhiều khu vực hoặc kiểm soát phiên, proxy là lựa chọn đáng cân nhắc. Không công cụ nào tự bảo đảm tính ẩn danh hay quyền truy cập vào website.
Tóm tắt nhanh
- VPN: phù hợp với nhu cầu mã hóa lưu lượng trên đường truyền từ thiết bị đến cổng VPN, chẳng hạn khi dùng mạng không đáng tin cậy.
- Proxy: phù hợp với định tuyến theo ứng dụng, nghiên cứu theo khu vực và tự động hóa có sự cho phép, khi cần kiểm soát IP đầu ra.
- SOCKS5 và IP dân cư mô tả hai thuộc tính khác nhau: SOCKS5 là giao thức kết nối; dân cư là nguồn gốc IP đầu ra. Hai nhãn này không tự chứng minh tốc độ, mức độ riêng tư hay khả năng truy cập.
- Với tác vụ thu thập dữ liệu: hãy so sánh dữ liệu hợp lệ, số lần thử lại, lưu lượng và chi phí, thay vì chỉ đo tốc độ kết nối.
- Với phiên trình duyệt kéo dài: giữ IP ổn định là chưa đủ; cookie, bộ nhớ trình duyệt và trạng thái ứng dụng cũng cần được duy trì.
Proxy và VPN là gì?
VPN tạo kết nối được mã hóa đến một cổng mạng; proxy chuyển tiếp thay mặt ứng dụng gửi yêu cầu đến máy chủ đích. Để chọn đúng công cụ, bạn cần phân biệt đường đi của lưu lượng với phần kết nối thực sự được mã hóa.
VPN là gì?
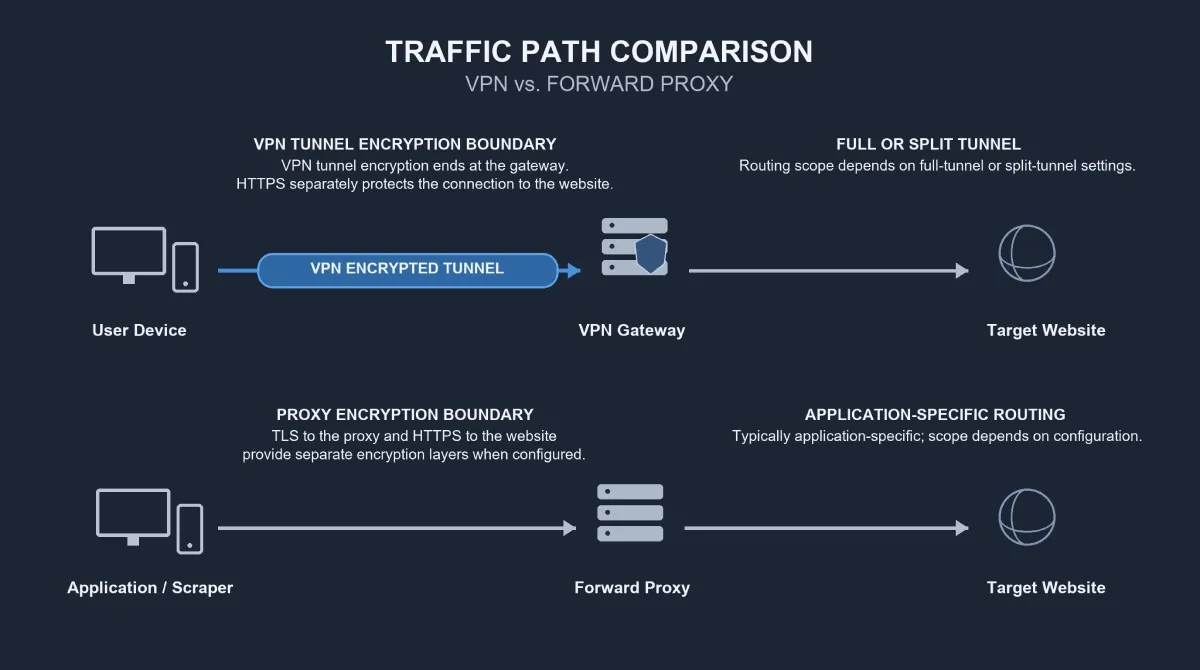
VPN tạo kết nối được mã hóa giữa thiết bị hoặc mạng của bạn và cổng VPN. Với dịch vụ VPN thương mại dùng để truy cập Internet, đường đi thường là:
Thiết bị → đường hầm VPN được mã hóa → cổng VPN → máy chủ đích
Với lưu lượng đi qua VPN, máy chủ đích thường nhìn thấy IP công khai của cổng VPN.
- Full tunnel: đưa phần lớn lưu lượng của thiết bị thuộc phạm vi cấu hình qua VPN.
- Split tunneling: chỉ đưa những lưu lượng được chỉ định qua VPN.
Các ngoại lệ và lưu lượng bị loại trừ phụ thuộc vào ứng dụng VPN, hệ điều hành và cấu hình. Vì vậy, bật VPN không đồng nghĩa mọi kết nối đều đi qua VPN.
VPN thương mại phục vụ truy cập Internet chủ yếu cung cấp một tuyến kết nối Internet khác. VPN do tổ chức quản lý thường phục vụ truy cập hệ thống nội bộ của doanh nghiệp. Cả hai có thể dùng đường hầm mã hóa nhưng mục đích truy cập khác nhau.
Đường hầm VPN kết thúc tại cổng VPN. HTTPS bảo vệ riêng kết nối ứng dụng giữa máy khách và website khi được sử dụng đúng cách. Chẳng hạn, VPN không biến kết nối HTTP thuần từ cổng VPN đến website thành kết nối website được mã hóa. Tài liệu định tuyến VPN của Microsoft giải thích cơ chế full tunnel và split tunnel trên Windows.
Proxy là gì?
Proxy là một điểm trung gian xử lý yêu cầu giữa máy khách và máy chủ đích. Bài viết này tập trung vào proxy chuyển tiếp — forward proxy, tức proxy gửi yêu cầu ra website thay cho người dùng hoặc ứng dụng. Ngược lại, reverse proxy thường đứng trước máy chủ để tiếp nhận yêu cầu đi vào.
Trình duyệt, công cụ thu thập dữ liệu hoặc ứng dụng đã cấu hình → proxy chuyển tiếp → máy chủ đích
Định tuyến riêng cho từng ứng dụng là cách dùng phổ biến. Bạn cũng có thể mở rộng phạm vi định tuyến bằng thiết lập hệ thống hoặc công cụ bổ sung. Tuy nhiên, cấu hình proxy cho một trình duyệt không xác định cách chương trình khác kết nối mạng.
Thuật ngữ proxy thường mô tả ba chiều độc lập:
| Chiều phân loại | Nội dung mô tả | Ví dụ |
|---|---|---|
| Giao thức | Cách máy khách kết nối và chuyển lưu lượng qua proxy | HTTP, kết nối TLS đến proxy, SOCKS5 |
| Nguồn IP đầu ra | Loại mạng gắn với địa chỉ IP | Datacenter, dân cư, IP gắn với ISP hoặc dân cư tĩnh |
| Cơ chế phiên | Cách thay đổi hoặc duy trì IP đầu ra | Xoay IP hoặc sticky session; khả năng duy trì và thời lượng tùy dịch vụ |
Một dịch vụ proxy dân cư có thể hỗ trợ SOCKS5, đồng thời cung cấp cả phiên xoay IP lẫn sticky session. Đây là các thuộc tính khác nhau của cùng một dịch vụ, không phải những nhóm sản phẩm loại trừ nhau.
So sánh proxy và VPN: Những khác biệt chính
Proxy chuyển tiếp thường phục vụ kiểm soát lưu lượng ứng dụng và IP đầu ra; VPN thương mại thường phục vụ kết nối được mã hóa theo định tuyến của thiết bị. Bảng dưới đây so sánh hai nhóm dịch vụ này, không đại diện cho mọi cấu hình có thể có.
| Tiêu chí | Dịch vụ proxy chuyển tiếp | Dịch vụ VPN thương mại thông thường |
|---|---|---|
| Phạm vi định tuyến | Lưu lượng của máy khách đã cấu hình; cần công cụ phù hợp nếu muốn mở rộng phạm vi | Lưu lượng được chọn theo định tuyến thiết bị hoặc mạng, thường dùng full tunnel |
| Mã hóa | Phụ thuộc vào kết nối đến proxy và giao thức ứng dụng | Mã hóa lưu lượng đi qua VPN giữa máy khách và cổng VPN |
| Quyền riêng tư | Thay đổi IP nguồn của yêu cầu qua proxy; vẫn phụ thuộc vào nhà cung cấp và cơ chế theo dõi của ứng dụng | Bảo vệ lưu lượng đi qua VPN trên chặng mạng cục bộ; vẫn phụ thuộc vào nhà cung cấp và cơ chế theo dõi của ứng dụng |
| Kiểm soát IP và phiên | Có thể cung cấp pool IP, IP đầu ra riêng, xoay IP hoặc sticky session | Thường cho chọn cổng VPN; khả năng dùng đồng thời nhiều IP đầu ra và kiểm soát phiên tùy dịch vụ |
| Chọn vị trí | Có thể chọn quốc gia hoặc chi tiết hơn, tùy dịch vụ và nguồn IP hiện có | Có thể chọn quốc gia hoặc thành phố, tùy nhà cung cấp |
| Hiệu năng | Phụ thuộc vào chất lượng IP đầu ra, tuyến mạng, tải, máy khách và website đích | Phụ thuộc vào chất lượng cổng VPN, tuyến mạng, tải, đường hầm và website đích |
| Cách tính phí phổ biến | Theo GB, theo IP hoặc gói thuê bao | Theo gói thuê bao; IP riêng có thể tính thêm phí |
| Nhu cầu phù hợp | Định tuyến ứng dụng, nghiên cứu theo khu vực, kiểm soát IP đầu ra | Kết nối thiết bị được mã hóa, duyệt web và truy cập từ xa |
Mã hóa và quyền riêng tư: Mỗi công cụ bảo vệ phần nào?
HTTPS đi qua proxy SOCKS5 có thể bảo vệ nội dung ứng dụng, dù SOCKS5 tự nó không mã hóa dữ liệu truyền tải. Hai cơ chế hoạt động ở các lớp khác nhau. Website đích dùng HTTPS không có nghĩa quá trình thương lượng với proxy, thông tin xác thực proxy hay mọi siêu dữ liệu kết nối đều được mã hóa.
TLS đến proxy bảo vệ kết nối từ máy khách đến proxy. HTTPS đến website đích bảo vệ kết nối ứng dụng đi xuyên qua điểm trung gian. Tài liệu xác minh chứng chỉ TLS của curl phân biệt việc xác minh chứng chỉ của HTTPS proxy với việc xác minh chứng chỉ máy chủ đích. Cả hai kết nối đều cần cấu hình phù hợp.
VPN bảo vệ lưu lượng đi qua nó giữa máy khách và cổng VPN trên chặng mạng cục bộ không đáng tin cậy. HTTPS vẫn cần thiết để bảo vệ kết nối ứng dụng ở phía bên kia cổng VPN. Với cả proxy lẫn VPN, chính sách ghi log, bảo mật và cách vận hành của nhà cung cấp đều quan trọng.
Không công cụ nào bảo đảm ẩn danh. Đăng nhập cùng một tài khoản hoặc giữ nguyên cookie có thể liên kết các lần truy cập dù IP đã thay đổi. Đặc điểm trình duyệt và hành vi sử dụng cũng có thể góp phần vào việc theo dõi.
Tốc độ và chi phí: Đo theo công việc thực tế
Không thể kết luận proxy hay VPN luôn nhanh hơn. Khoảng cách địa lý, nghẽn mạng, tải cổng kết nối, cách website đích phản hồi và cấu hình máy khách đều ảnh hưởng đến hiệu năng.
Tốc độ duyệt web cũng khác hiệu suất thu thập dữ liệu. Một trang xác minh tải nhanh không giúp tác vụ theo dõi giá lấy được giá sản phẩm. Khi so sánh, bạn cần tính đến khu vực cần truy cập, số IP đầu ra đồng thời, lượng dữ liệu truyền, số lần thử lại và công sức vận hành. Phần ví dụ chi phí bên dưới sử dụng số kết quả hợp lệ để phản ánh nhu cầu này.
SOCKS5 khác VPN như thế nào?
SOCKS5 là một giao thức proxy; VPN là cơ chế tạo đường hầm được mã hóa. Lựa chọn thực tế là đưa ứng dụng có hỗ trợ qua IP đầu ra đã chọn, hay mã hóa lưu lượng thiết bị thuộc phạm vi định tuyến qua VPN.
SOCKS5 không tự mã hóa nội dung ứng dụng. VPN mã hóa lưu lượng giữa ứng dụng VPN và cổng VPN. Điểm kết nối SOCKS5 có thể sử dụng IP datacenter, dân cư hoặc ISP; giao thức không xác định nguồn gốc hay uy tín của IP.
Khả năng hỗ trợ của ứng dụng, đường đi của DNS và ranh giới mã hóa quyết định cấu hình có đáp ứng yêu cầu hay không.
Hỗ trợ ứng dụng, DNS và xác thực
Trình duyệt, công cụ dòng lệnh và thư viện có mức hỗ trợ khác nhau, kể cả với xác thực proxy. SOCKS5 định nghĩa kết nối TCP và lệnh UDP ASSOCIATE. Việc xử lý UDP trong thực tế phụ thuộc cả máy khách lẫn dịch vụ, không chỉ vào những lệnh mà giao thức quy định. Các cơ chế này được mô tả trong RFC 1928.
DNS có thể được phân giải cục bộ hoặc qua proxy. Với máy khách nhận diện cú pháp này, chẳng hạn curl, socks5h:// yêu cầu phân giải tên miền ở phía proxy. Đây không phải cú pháp dùng chung cho mọi phần mềm. Tùy chọn SOCKS5 hostname của curl mô tả hành vi cụ thể của công cụ này.
Khi kiểm tra cấu hình, bạn nên xác nhận bốn điểm:
- Hỗ trợ của máy khách: giao thức, loại lưu lượng và tính năng cần dùng.
- Xác thực: máy khách có tương thích với phương thức mà nhà cung cấp chấp nhận hay không.
- Đường đi của DNS: tên miền được phân giải ở đâu, có đúng yêu cầu không.
- Hành vi khi lỗi: proxy lỗi sẽ khiến ứng dụng báo lỗi, thử lại hay chuyển sang kết nối trực tiếp.
Bạn cần dùng hướng dẫn đúng với từng máy khách. Các tùy chọn curl nêu trên giải thích cấu hình cho curl; trình duyệt cần kiểm tra riêng. Tính năng như WebRTC có thể sử dụng đường mạng khác tùy trình duyệt và thiết lập. Chỉ có hỗ trợ SOCKS5 chưa đủ để kết luận toàn bộ lưu lượng trình duyệt đều đi qua proxy.
Proxy dân cư hay VPN: Chọn theo IP đầu ra và nhu cầu phiên
Proxy dân cư mô tả nguồn IP đầu ra, còn VPN mô tả cách tạo kết nối qua đường hầm. Cả hai có thể thay đổi IP mà website nhìn thấy, nhưng không phải hai khái niệm cùng cấp: một số VPN cung cấp IP đầu ra dân cư, và một số sản phẩm proxy có kết nối truyền tải được mã hóa.
Khi cân nhắc dịch vụ proxy dân cư, bạn cần đánh giá khả năng chọn vị trí, duy trì phiên, tính minh bạch về nguồn IP và chi phí sử dụng theo đúng công việc.
IP đầu ra, vị trí và khả năng duy trì phiên
Dịch vụ proxy dân cư sử dụng IP đầu ra gắn với mạng dân cư. VPN thương mại thường sử dụng cổng kết nối trên hạ tầng máy chủ. Cả hai nhãn đều không bảo đảm website đích sẽ phân loại hoặc chấp nhận kết nối như thế nào.
Proxy dân cư xoay khác proxy ISP tĩnh. Địa chỉ IP gắn với ISP có thể hoạt động trên hạ tầng máy chủ thay vì thiết bị tại hộ gia đình. Sticky session cố gắng giữ một IP đầu ra trong một khoảng thời gian, tùy giới hạn của nhà cung cấp và tình trạng sẵn có của IP. Sticky session không mặc nhiên tương đương IP tĩnh riêng.
Với proxy định vị địa lý, nhãn vị trí của IP vẫn cần được đối chiếu với khu vực mà website đích nhận diện. Nhà cung cấp có thể gắn IP với một thành phố, trong khi website đích sử dụng cơ sở dữ liệu vị trí khác. Tùy chọn tài khoản, ngôn ngữ, cookie và thiết lập giao hàng có thể làm thay đổi nội dung trả về, độc lập với vị trí IP.
Bạn nên đánh giá riêng tính minh bạch về nguồn IP, cách phân bổ IP, nguồn IP hiện có và cam kết về phiên. Với tác vụ thu thập dữ liệu theo khu vực, proxy dân cư đáng để đánh giá khi công việc cần IP dân cư và khả năng chọn thị trường. Chỉ riêng nhãn “dân cư” chưa đủ chứng minh dịch vụ phù hợp.
Giá và chi phí trên mỗi kết quả hợp lệ
Dịch vụ proxy dân cư thường tính phí theo GB, VPN thường dùng gói thuê bao, còn dịch vụ ISP có thể tính phí theo IP hoặc hạn mức lưu lượng. Vẫn có ngoại lệ.
Trước khi so giá, hãy định nghĩa kết quả hợp lệ: kết quả phải chứa dữ liệu cần lấy từ đúng khu vực mục tiêu, không phải trang đăng nhập, trang chặn hay trang xác minh thay thế.
Chi phí trên mỗi kết quả hợp lệ = tổng chi phí tác vụ / số kết quả hợp lệ
Tổng chi phí tác vụ gồm phí lưu lượng, phần phí thuê bao hoặc IP phân bổ cho tác vụ và chi phí vận hành có thể quy cho tác vụ đó. Nếu chưa tính hạ tầng và bảo trì, hãy gọi chỉ số này là chi phí nhà cung cấp trên mỗi kết quả hợp lệ.
Ví dụ giả định: phí nhà cung cấp là 30 USD cho 10.000 kết quả hợp lệ, tương đương 3 USD trên mỗi 1.000 kết quả hợp lệ, chưa gồm hạ tầng và bảo trì. Đây là ví dụ tính toán, không phải giá hay tuyên bố hiệu năng của Rola IP.
Thử lại nhiều lần, phản hồi có dung lượng lớn và phiên bị gián đoạn có thể làm tăng chi phí thực tế, dù đơn giá quảng cáo thấp.
Khi nào nên dùng proxy, khi nào nên dùng VPN?
Chọn VPN khi bạn cần kết nối thiết bị được mã hóa. Chọn proxy khi công việc cần IP đầu ra theo ứng dụng, nhiều vị trí hoặc kiểm soát phiên rõ ràng. Với tác vụ nhỏ, kết nối sẵn có có thể đã đủ và bạn không cần mua thêm dịch vụ.
| Công việc | Lựa chọn ban đầu | Yêu cầu hoặc điều kiện chính |
|---|---|---|
| Duyệt web trên Wi-Fi công cộng qua đường hầm được mã hóa | VPN | Nhà cung cấp đáng tin cậy, định tuyến đúng và HTTPS |
| Truy cập hệ thống nội bộ doanh nghiệp | VPN do tổ chức quản lý | Quyền truy cập đã được phê duyệt và yêu cầu của tổ chức |
| Định tuyến lưu lượng của một ứng dụng có hỗ trợ | Proxy chuyển tiếp tương thích | Hỗ trợ giao thức, xác thực và DNS |
| Thử thu thập dữ liệu quy mô nhỏ tại một khu vực | Kết nối sẵn có, VPN hoặc proxy | Xác định có thực sự cần IP đầu ra khác không |
| Thu thập trang công khai với khối lượng lớn, liên tục | Dịch vụ proxy được quản lý, nếu cần quản lý IP đầu ra | Kiểm tra dữ liệu, tần suất yêu cầu, số kết nối đồng thời và phản hồi của website đích |
| So sánh giá hoặc kết quả tìm kiếm theo khu vực | Dịch vụ proxy hỗ trợ chọn vị trí | Xác minh vị trí mà website đích nhận diện và các thiết lập bản địa hóa |
| Duy trì phiên trình duyệt được phép sử dụng | IP đầu ra ISP riêng hoặc tĩnh, hay sticky session phù hợp | Độ ổn định IP, thời lượng và trạng thái ứng dụng được lưu giữ |
| Thu thập dữ liệu từ website ít hạn chế hơn với ngân sách thấp | Proxy datacenter, nếu cần điểm trung gian | Thử khả năng truy cập, thông lượng và chi phí thực tế |
| Bảo vệ kết nối của người vận hành và quản lý IP đầu ra thu thập dữ liệu | VPN kết hợp proxy | Kiểm tra định tuyến và IP đầu ra mà từng máy chủ đích nhìn thấy |
Khi nào nên kết hợp VPN và proxy?
Bạn có thể dùng VPN để bảo vệ kết nối của người vận hành đến hạ tầng riêng, đồng thời dùng proxy để kiểm soát IP đầu ra của tác vụ thu thập dữ liệu. Kết nối từ máy khách đến proxy có đi qua VPN hay không phụ thuộc vào định tuyến, split tunneling và nơi chạy công cụ thu thập dữ liệu.
Với yêu cầu được cấu hình qua proxy đúng cách, máy chủ đích thường nhìn thấy IP đầu ra của proxy. Kết hợp hai công cụ làm tăng số quyết định định tuyến, có thể tăng độ trễ và công sức cấu hình. Cách này hữu ích khi công việc thực sự cần cả kết nối được bảo vệ lẫn quản lý IP đầu ra.
Cách chọn proxy thu thập dữ liệu và tự động hóa
Hãy chọn theo thứ tự: website đích và khu vực cần truy cập → yêu cầu duy trì phiên → mức đồng thời và lưu lượng dự kiến → nguồn IP và cơ chế xoay → ngân sách. Trước khi chọn IP đầu ra, bạn cần xác định một đơn vị thu thập là gì và quy tắc kiểm tra kết quả.
Bắt đầu từ vị trí, thời lượng phiên và mức đồng thời
Khi xây dựng quy trình thu thập dữ liệu website bằng Python, bạn nên làm rõ cách lấy dữ liệu và thiết kế một đợt thử nghiệm proxy quy mô nhỏ, có kiểm soát.
Xoay IP giúp phân bổ những yêu cầu độc lập phù hợp, nhưng có thể làm gián đoạn quy trình cần giữ cùng IP đầu ra. Đổi IP giữa bước đăng nhập và các thao tác tài khoản tiếp theo tạo ra bối cảnh mạng mới trong khi ứng dụng vẫn cần tính liên tục. IP đầu ra ổn định, đi kèm cookie và bộ nhớ được lưu giữ, phù hợp hơn với yêu cầu này.
Bạn cần kiểm tra hỗ trợ giao thức, xác thực, giới hạn kết nối, cơ chế phiên, nguồn IP hiện có và hướng dẫn tích hợp. Xoay IP không thay thế việc điều tiết tần suất yêu cầu hay quản lý phiên. Hạn chế tài khoản, cookie, đặc điểm trình duyệt, giới hạn tần suất và kiểm tra hành vi vẫn có thể ảnh hưởng đến kết quả.
Ví dụ 1: So sánh giá sản phẩm giữa các khu vực
Một nhóm theo dõi giá sản phẩm công khai cần IP đầu ra tại từng thị trường, đúng tiền tệ và thiết lập khu vực, cùng độ liên tục đủ để hoàn thành mỗi lượt truy cập. Proxy hỗ trợ chọn vị trí là một lựa chọn ban đầu; việc dùng IP datacenter hay dân cư nên dựa trên phản hồi đo được của website đích và chi phí.
Quy tắc kiểm tra cần bao gồm khu vực, tiền tệ, biến thể sản phẩm và các trường dữ liệu bắt buộc. Bạn cũng cần kiểm soát cookie và ngôn ngữ vì chúng có thể làm thay đổi nội dung theo thị trường. Chỉ IP đầu ra chưa đủ xác định website sẽ nhận diện thị trường ra sao.
Ví dụ 2: Duy trì phiên trình duyệt được phép sử dụng
Tự động hóa tài khoản trong phạm vi được cho phép có thể cần IP đầu ra ổn định, cookie và bộ nhớ được lưu giữ, cùng thời lượng phiên đủ dài. Bạn có thể đánh giá proxy ISP tĩnh hoặc sticky session phù hợp theo yêu cầu về độ ổn định IP và thời lượng phiên.
Việc kiểm tra cần bao gồm khả năng duy trì đăng nhập, tần suất phải xác thực lại và hành vi khi IP đầu ra không còn khả dụng. Duy trì cùng IP không bảo đảm phiên ứng dụng luôn hoạt động: thời hạn xác thực và chính sách của website đích vẫn áp dụng.
So sánh các dịch vụ proxy thế nào cho công bằng?
Một đợt thử nghiệm đại diện cần so sánh kết quả hợp lệ với cùng khối lượng công việc và quy tắc đếm. Các chỉ số nên gồm tỷ lệ kết quả hợp lệ, số kết quả hợp lệ trên mỗi đơn vị thời gian, lượng dữ liệu truyền, số lần thử lại và chi phí trên mỗi kết quả hợp lệ. Nếu phản hồi chậm ảnh hưởng đến thời gian hoàn thành, hãy bổ sung độ trễ ở phân vị 95, tức p95.
Tỷ lệ kết quả hợp lệ = số kết quả hợp lệ / số đơn vị thu thập đã thử
Bạn cần ghi rõ một đơn vị đã thử là một lượt thu thập trang theo logic nghiệp vụ hay từng yêu cầu mạng, và tính các lần thử lại như thế nào. Hãy giữ nguyên định nghĩa khi so sánh các dịch vụ.
Thử nghiệm cần đại diện cho website đích, khu vực, thời lượng phiên và mức đồng thời dự kiến. Một yêu cầu thành công không chứng minh được năng lực hoạt động dưới tải liên tục. Khi đã rõ yêu cầu, bạn có thể đối chiếu tài liệu Rola IP về các phương án tích hợp với kết quả thử nghiệm.
Những lỗi thường gặp và cách kiểm tra
Các lỗi phổ biến thường đến từ quản lý phiên, cách đếm thành công và xử lý kết nối, không chỉ từ IP. Bạn nên kiểm tra hành vi thực tế của ứng dụng thay vì suy luận từ một lần đổi IP hoặc một mã trạng thái HTTP.
- Xoay IP trong một phiên cần duy trì: chọn cơ chế IP đầu ra phù hợp với thời lượng phiên và giữ trạng thái ứng dụng cần thiết.
- Cho rằng đổi IP sẽ tạo danh tính mới: tài khoản, cookie, thiết lập trình duyệt và hành vi có thể liên kết hoạt động giữa các IP đầu ra.
- Tính mọi phản hồi HTTP 200 là thành công: kiểm tra các trường dữ liệu mong đợi, đồng thời phân biệt trang xác minh hoặc trang lỗi với dữ liệu có thể sử dụng.
- Thử lại mọi lỗi theo cùng một cách: phân loại lỗi, giới hạn số lần thử lại, tăng dần thời gian chờ giữa các lần thử và tuân thủ
Retry-Afterkhi máy chủ cung cấp. Ý nghĩa của trường này được quy định trong HTTP Semantics. - Bỏ qua giới hạn kết nối hoặc tình trạng sẵn có của IP: thử với tải thực tế và xác định hành vi khi điểm kết nối lỗi.
- Lộ thông tin xác thực hoặc làm yếu bảo mật đường truyền: bảo vệ thông tin bí mật, giữ xác minh chứng chỉ và dùng các biện pháp kiểm soát truy cập được hỗ trợ.
Bạn cũng cần xem xét chính sách ghi log và nguồn IP của nhà cung cấp. Với thu thập dữ liệu, hãy đánh giá quy định pháp luật áp dụng, quyền truy cập, điều khoản website và việc giảm thiểu dữ liệu cá nhân. Tệp robots.txt có thể thể hiện mong muốn của website đối với trình thu thập dữ liệu, nhưng không phải sự cho phép về pháp lý. Robots Exclusion Protocol phân biệt rõ các quy tắc này với cơ chế cấp quyền truy cập.
Chọn cấu hình proxy phù hợp với Rola IP
Lựa chọn giữa proxy và VPN phụ thuộc vào công việc: kết nối được mã hóa, kiểm soát IP đầu ra hoặc cả hai. Khi cân nhắc proxy dân cư của Rola IP cho thu thập dữ liệu theo khu vực, hãy đối chiếu vị trí, cơ chế phiên, giao thức và lưu lượng với yêu cầu của quy trình, rồi đánh giá mức độ phù hợp qua một đợt thử nghiệm quy mô nhỏ.