
Lỗi Reddit rate limit exceeded: cách xử lý lỗi 429
29 thg 10, 2026 · Hướng dẫn · 25 phút đọc
Khi gặp lỗi Reddit rate limit exceeded, hãy dừng gửi yêu cầu và xác định giới hạn đang áp dụng cho tài khoản, phiên trình duyệt, ứng dụng OAuth hay IP nguồn. Chỉ riêng thông báo này hoặc mã HTTP 429 chưa đủ để kết luận IP bị chặn.
Với người dùng thông thường, việc cần làm là ngừng tải lại trang và chờ theo thông báo. Với ứng dụng API, cần đọc Retry-After hoặc thời gian đặt lại hạn mức, giảm số yêu cầu chạy đồng thời và chia sẻ hạn mức giữa các tiến trình. Đổi tài khoản, client ID, User-Agent hay IP proxy để né giới hạn không phải cách khôi phục phù hợp với điều khoản Reddit.
Cách sửa lỗi 429 Reddit: 5 việc cần làm trước
Muốn xử lý đúng, cần dừng lưu lượng rồi mới kiểm tra nguyên nhân. Thời gian chờ đăng bài, hạn mức API và lỗi bảo mật mạng là những vấn đề khác nhau.
- Dừng yêu cầu mới và các vòng lặp thử lại. Gửi lại ngay làm tăng tải và gây khó khăn khi tìm nguồn phát sinh lỗi.
- Lưu đúng thông báo và hoàn cảnh xảy ra. Ghi lại thao tác, thời điểm, mã lỗi và thời gian chờ nếu có.
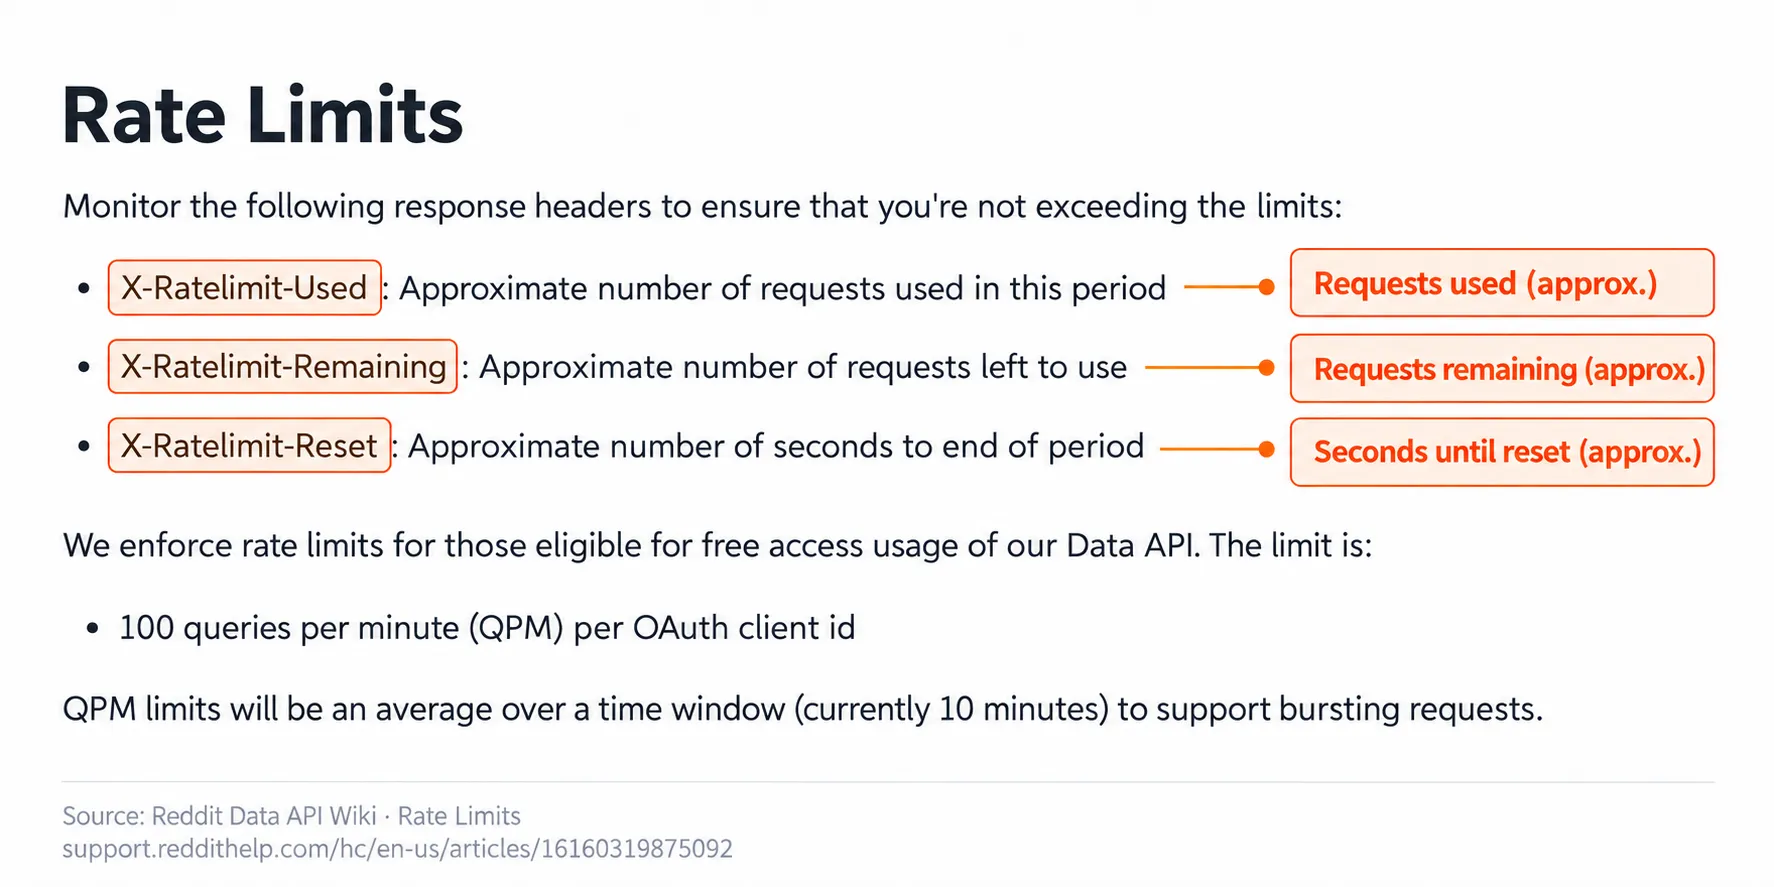
- Đọc các header API. Theo dõi
X-Ratelimit-Used,X-Ratelimit-RemainingvàX-Ratelimit-Resetkhi Reddit trả về. - Dùng chung một hạn mức. Các tiến trình dùng cùng ứng dụng OAuth không có hạn mức riêng cho từng tiến trình.
- Tách nhu cầu dùng proxy khỏi việc xử lý hạn mức. Proxy chỉ phù hợp với nhu cầu định tuyến đã được cho phép; không tăng quyền truy cập hoặc xóa giới hạn tài khoản.
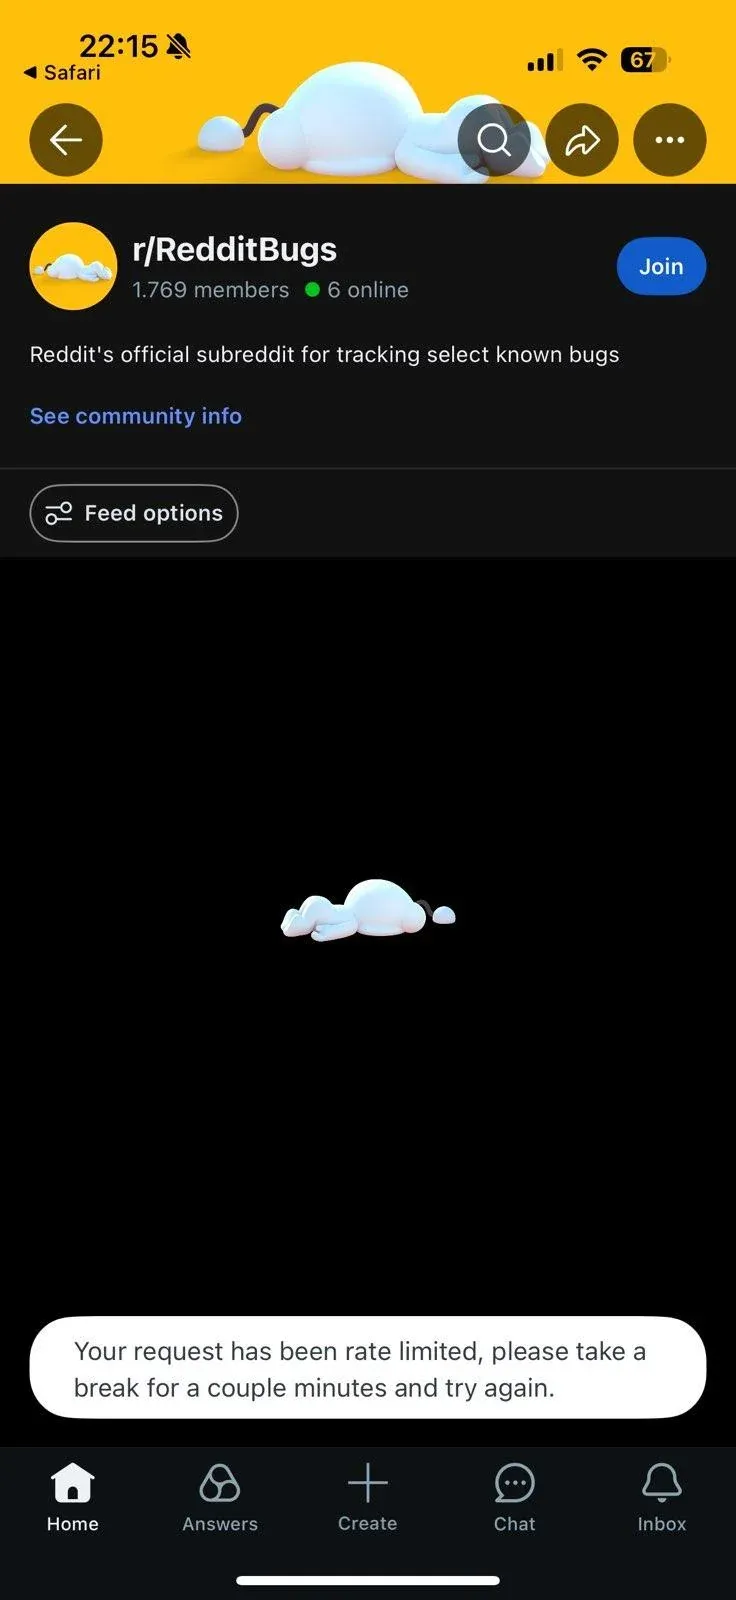
“Rate limit exceeded” trên Reddit nghĩa là gì?
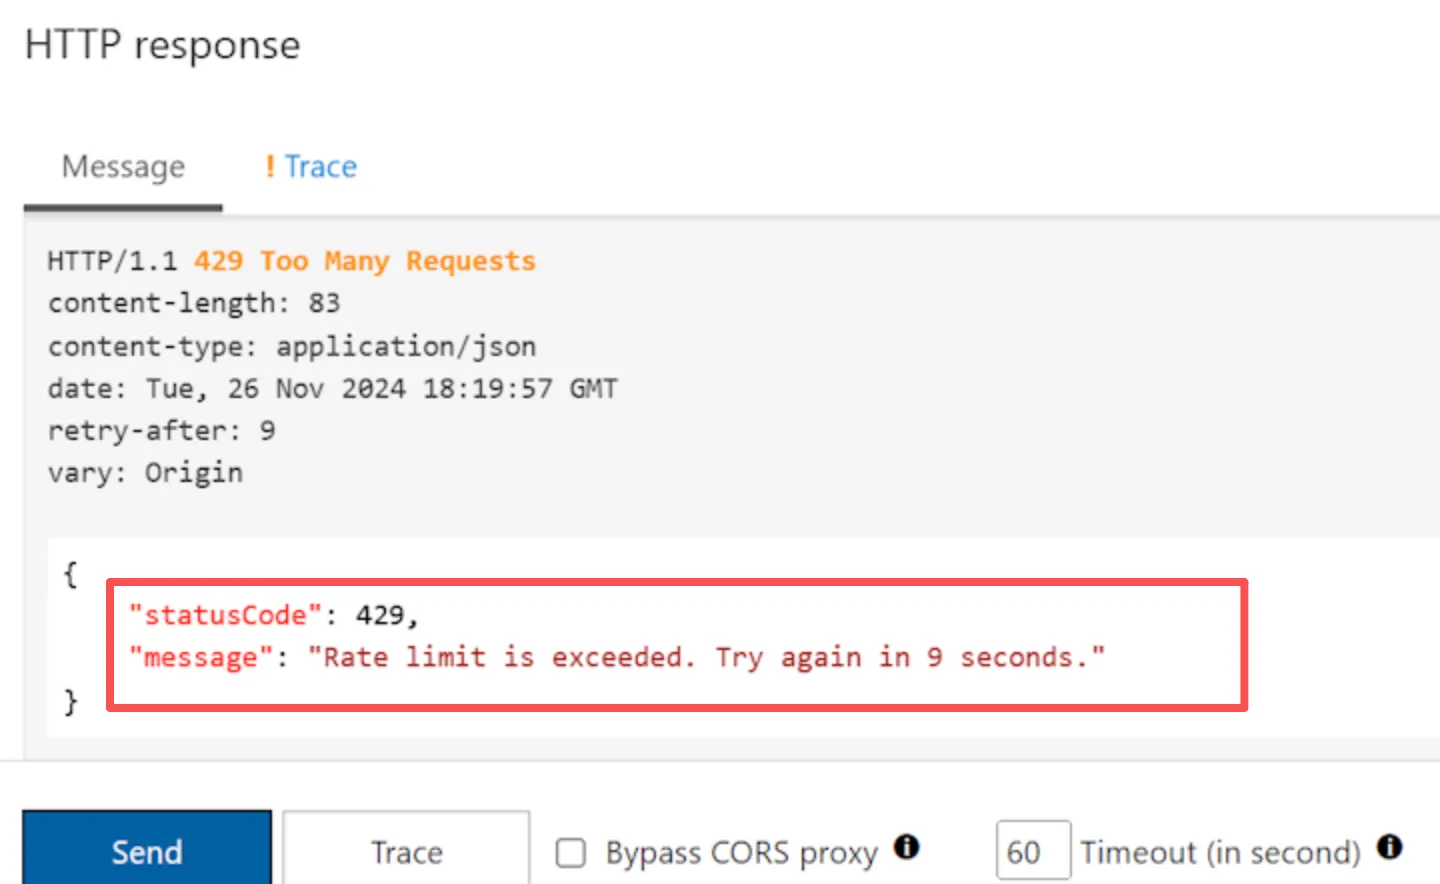
HTTP 429 cho biết máy chủ từ chối xử lý yêu cầu vì đã chạm giới hạn tần suất. Header Retry-After, nếu có, cho biết thời điểm hoặc khoảng thời gian cần chờ trước khi thử lại.
Mục 4 của RFC 6585 định nghĩa mã 429 nhưng không quy định mọi dịch vụ phải đếm yêu cầu theo cùng một cách. Bạn có thể xem hướng dẫn xử lý lỗi 429 Too Many Requests để hiểu nguyên tắc chung; với Reddit, cần phân biệt các phạm vi sau:
| Phạm vi giới hạn | Tình huống thường gặp | Dấu hiệu cần kiểm tra | Xử lý ban đầu |
|---|---|---|---|
| Tài khoản | Đăng bài, bình luận, nhắn tin, đăng nhập | Bộ đếm thời gian, thông báo tài khoản, loại thao tác | Dừng thao tác và chờ |
| Trình duyệt hoặc phiên | Tải lại liên tục, tiện ích mở rộng, nhiều tab trùng nhau | Yêu cầu chạy nền, đối chiếu bằng cửa sổ riêng tư | Tắt tự động tải lại và tìm nguồn gửi yêu cầu |
| Ứng dụng OAuth | Truy cập Data API | Header hạn mức và nhật ký ứng dụng | Tạm dừng hàng đợi chung, chờ đặt lại hạn mức |
| IP nguồn | Mạng dùng chung hoặc cùng một IP đầu ra | Nhiều máy khách gặp cùng lỗi trên một tuyến mạng | Dừng lưu lượng; chỉ đối chiếu tuyến mạng khi được phép |
| Điểm cuối API hoặc thao tác | Chỉ một đường dẫn bị hạn chế | Nội dung lỗi và tài liệu riêng của điểm cuối | Giảm thao tác đó, làm theo quy định tương ứng |
| Số yêu cầu đồng thời hoặc lưu lượng tăng đột biến | Nhiều tiến trình gửi song song | Số yêu cầu đang chạy, dấu thời gian, lượng thử lại | Giảm mức đồng thời và quản lý thử lại tập trung |
Vì vậy, lỗi 429 không tự chứng minh tài khoản bị đình chỉ hoặc IP bị chặn. Nếu thông báo nêu rõ hạn chế bảo mật mạng, hãy xử lý như một vấn đề truy cập riêng, thay vì áp dụng cách chờ cho mọi lỗi.
Vì sao Reddit giới hạn tần suất yêu cầu?
Reddit áp dụng giới hạn để bảo vệ năng lực phục vụ và hạn chế spam, tự động hóa lạm dụng, thử đăng nhập liên tục hoặc thu thập dữ liệu quá mức. Nội dung công khai không đồng nghĩa với quyền tự động cào dữ liệu và sử dụng cho mọi mục đích.
Trong thông báo cập nhật robots.txt ngày 25/06/2024, Reddit cho biết sẽ tiếp tục giới hạn hoặc chặn bot và trình thu thập chưa được xác định. Theo thông báo về hạ tầng và công cụ kiểm duyệt tháng 08/2026, quyền truy cập API công khai vẫn có giới hạn, còn ứng dụng bên thứ ba mới dần chuyển sang nền tảng dành cho nhà phát triển của Reddit.
Theo Thỏa thuận người dùng Reddit, việc cào dữ liệu cần sự đồng ý trước bằng văn bản, trừ hoạt động thu thập được cho phép có điều kiện theo robots.txt hoặc quyền truy cập theo thỏa thuận riêng. Nhu cầu thương mại và nghiên cứu vượt hạn mức Data API có thể cần thỏa thuận riêng với Reddit.
Do đó, cách vận hành bền vững là xác nhận quyền truy cập và giảm nhu cầu không cần thiết. Tăng tốc vòng lặp né chặn không giải quyết được điều kiện cấp quyền.
Cách xử lý trên trình duyệt và ứng dụng Reddit
Nếu lỗi xuất hiện khi duyệt nội dung hoặc thao tác bằng tay, hãy dừng gửi lại và chờ theo thời gian Reddit hiển thị. Xóa cookie hay mở cửa sổ riêng tư chỉ giúp kiểm tra phiên, không đặt lại hạn mức tài khoản hoặc IP.
- Ngừng tải lại và gửi lặp. Đóng tab Reddit trùng nhau; tạm dừng tiện ích, script hoặc công cụ tải lại trang trong nền.
- Ghi lại nguyên văn thông báo. Lưu thời gian chờ, mã trạng thái, thao tác bị ảnh hưởng và thời điểm xảy ra. Không để cookie hay token tài khoản xuất hiện trong ảnh chụp.
- Chờ hết thời gian được yêu cầu. Sau đó chỉ thử một lần. Nhấn liên tục để kiểm tra có thể tái tạo chính lưu lượng gây lỗi.
- Đối chiếu ứng dụng và trình duyệt. Nếu vẫn lỗi, thử ứng dụng chính thức và trình duyệt được hỗ trợ, không chạy công cụ tự động hóa. Cửa sổ riêng tư có thể giúp phát hiện lỗi phiên nhưng không xóa bộ đếm tài khoản hoặc IP.
- Kiểm tra sự cố diện rộng. Nếu nhiều thiết bị và mạng không liên quan cùng lỗi, xem thông tin trạng thái dịch vụ Reddit trước khi đổi cấu hình máy.
- Đi đúng quy trình hỗ trợ. Khóa bảo mật, lỗi mật khẩu, quyết định kiểm duyệt và thông báo khiếu nại cần cách xử lý riêng.
Xóa cookie sẽ đăng xuất tài khoản và có thể sửa phiên trình duyệt bị lỗi. Thao tác này không xóa hạn mức OAuth, thời gian chờ đăng bài, giới hạn điểm cuối hay bộ đếm IP nguồn.
Ứng dụng cần làm gì khi API Reddit trả về 429?
Với ứng dụng Data API đã được cho phép, hãy tạm dừng công việc mới, lưu nhật ký đã loại bỏ thông tin nhạy cảm và điều phối hạn mức dùng chung. Chỉ thêm lệnh chờ cho từng tiến trình riêng lẻ chưa đủ nếu tất cả vẫn dùng cùng một hạn mức OAuth.
Trước khi sửa code, ghi lại:
- Thời điểm theo UTC.
- Phương thức HTTP và đường dẫn điểm cuối; loại bỏ tham số nhạy cảm.
- Mã trạng thái, mã lỗi Reddit hoặc phần tóm tắt phản hồi an toàn.
Retry-Aftervà các header hạn mức có sẵn.- Nhãn nội bộ đại diện cho ứng dụng OAuth, không dùng thông tin bí mật.
- Số tiến trình, số yêu cầu đang chạy, lần thử và thời gian đã trôi qua.
- Yêu cầu có dùng được bộ nhớ đệm hay không.
- Mã yêu cầu hoặc mã truy vết đã che thông tin nhạy cảm.
Không ghi OAuth token, client secret, cookie, mật khẩu proxy, toàn bộ header Authorization hoặc URL chứa thông tin đăng nhập.
1. Chỉ để một lớp quản lý thử lại
Thư viện HTTP, tiến trình nền, công cụ điều phối và mã ứng dụng có thể đều có cơ chế thử lại. Nếu cả 4 lớp cùng gửi lại một yêu cầu lỗi, lưu lượng sẽ tăng nhanh. Chọn một lớp quản lý số lần thử và thời gian chờ; tắt hoặc thu hẹp phạm vi thử lại ở các lớp còn lại.
2. Chia sẻ trạng thái hạn mức OAuth
Đưa giá trị hạn mức còn lại và thời gian đặt lại vào bộ lập lịch chung. Khi sắp hết hạn mức, ngừng nhận việc không thiết yếu. Nếu mục đích đã được duyệt cần thao tác tương tác hoặc xử lý gấp, hãy dành sẵn một phần hạn mức cho các tác vụ đó.
3. Lưu đệm và gộp yêu cầu trùng
Chỉ lưu đệm khi quy định Reddit và nghĩa vụ dữ liệu cho phép. Có thể gộp yêu cầu theo mô hình single-flight: 10 tiến trình cùng cần một tài nguyên thì chỉ gửi 1 yêu cầu ra ngoài rồi dùng chung kết quả.
Thời hạn lưu vẫn phải đáp ứng yêu cầu xóa dữ liệu, gỡ nội dung, bảo vệ quyền riêng tư và mục đích đã được duyệt.
4. Giảm số yêu cầu đồng thời trước
Một công cụ cào dữ liệu có thể nằm dưới mức trung bình mỗi phút nhưng vẫn tạo đợt tăng đột biến. Bắt đầu với 1 tiến trình, theo dõi header rồi tăng dần. Thêm độ trễ ngẫu nhiên cho 50 tiến trình không có nghĩa là đã loại bỏ nguy cơ 50 yêu cầu cùng chạy.
5. Kiểm tra giới hạn API Reddit trước khi đặt công suất
Thông tin tham chiếu ngày 30/09/2026 từ tài liệu Reddit Data API nêu hạn mức 100 truy vấn/phút cho mỗi OAuth client ID, tính trung bình trong cửa sổ 10 phút, dành cho ứng dụng đủ điều kiện truy cập miễn phí. Tài liệu tại mốc này cũng nêu không chấp nhận lưu lượng không có OAuth hoặc thông tin xác thực đăng nhập.
Các thông tin này chưa được xác minh lại trong đợt rà soát hiện tại, không phải cam kết vĩnh viễn hay hạn mức mặc định cho mọi ứng dụng. Trước khi triển khai, kiểm tra lại điều kiện truy cập, yêu cầu nền tảng và thỏa thuận áp dụng. Không coi mức trung bình là quyền gửi dồn toàn bộ lưu lượng cùng lúc.
Xử lý lỗi 429 Reddit bằng Python
Mẫu dưới đây dành cho quy trình OAuth đã được chấp thuận: giới hạn số lần thử, đọc thời gian chờ và kiểm tra JSON trước khi báo thành công. Mẫu chỉ quản lý một tác vụ; hệ thống nhiều tiến trình vẫn cần bộ lập lịch và trạng thái hạn mức dùng chung.
Cài thư viện requests, sau đó thiết lập các biến môi trường:
| Biến | Mục đích | Cách thiết lập |
|---|---|---|
REDDIT_OAUTH_TOKEN |
Token truy cập OAuth | Dùng token hợp lệ của ứng dụng đã được cấp quyền |
REDDIT_USER_AGENT |
Nhận diện ứng dụng | Mô tả đúng ứng dụng, không giả danh trình duyệt |
AUTHORIZED_REDDIT_PATH_PREFIX |
Tiền tố đường dẫn được phép | Chọn phạm vi hẹp nhất phù hợp với quyền đã cấp |
AUTHORIZED_REDDIT_URL |
URL cần gọi | Dùng HTTPS, máy chủ oauth.reddit.com và đường dẫn được phép |
REQUIRED_JSON_FIELDS |
Các trường cấp cao nhất bắt buộc trong JSON | Ngăn cách bằng dấu phẩy; chọn theo cấu trúc điểm cuối, không để trống |
Cấp thông tin bí mật qua cơ chế quản lý của môi trường triển khai, không ghi vào mã nguồn. Trước khi dùng, xác nhận điểm cuối, phạm vi OAuth và điều khoản truy cập. Code kiểm tra máy chủ và đường dẫn trước khi gắn Bearer token, từ chối chuyển hướng và không in thông tin xác thực.
from datetime import datetime, timezone
from email.utils import parsedate_to_datetime
import math
import os
import random
import time
from typing import Optional
from urllib.parse import urlparse

import requests


OAUTH_TOKEN = os.environ["REDDIT_OAUTH_TOKEN"]
USER_AGENT = os.environ["REDDIT_USER_AGENT"]
AUTHORIZED_PATH_PREFIX = os.environ["AUTHORIZED_REDDIT_PATH_PREFIX"].rstrip("/") or "/"
REQUIRED_JSON_FIELDS = tuple(
    field.strip()
    for field in os.environ["REQUIRED_JSON_FIELDS"].split(",")
    if field.strip()
)

MAX_ATTEMPTS = 3
MAX_INLINE_WAIT_SECONDS = 300
TOTAL_ELAPSED_BUDGET_SECONDS = 360
ALLOWED_REDDIT_HOST = "oauth.reddit.com"


def validate_authorized_url(value: str) -> str:
    parsed = urlparse(value)
    prefix_matches = (
        parsed.path.startswith("/")
        if AUTHORIZED_PATH_PREFIX == "/"
        else parsed.path == AUTHORIZED_PATH_PREFIX
        or parsed.path.startswith(f"{AUTHORIZED_PATH_PREFIX}/")
    )
    if (
        parsed.scheme != "https"
        or parsed.hostname != ALLOWED_REDDIT_HOST
        or parsed.port not in (None, 443)
        or parsed.username is not None
        or parsed.password is not None
        or parsed.fragment
        or not prefix_matches
    ):
        raise ValueError("Refusing a Reddit URL outside the approved HTTPS host and path")
    return value


if not REQUIRED_JSON_FIELDS:
    raise ValueError("REQUIRED_JSON_FIELDS must name the endpoint's required fields")

AUTHORIZED_URL = validate_authorized_url(os.environ["AUTHORIZED_REDDIT_URL"])


def parse_retry_after(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    text = value.strip()
    if text.isdigit():
        return int(text)
    try:
        retry_at = parsedate_to_datetime(text)
    except (TypeError, ValueError, OverflowError):
        return None
    if retry_at.tzinfo is None:
        return None
    seconds = (retry_at - datetime.now(timezone.utc)).total_seconds()
    return max(0, math.ceil(seconds))


def parse_reset_seconds(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    try:
        seconds = float(value.strip())
    except (TypeError, ValueError):
        return None
    if not math.isfinite(seconds) or seconds < 0:
        return None
    return math.ceil(seconds)


def parse_wait_seconds(response: requests.Response) -> int:
    candidates = [
        parse_retry_after(response.headers.get("Retry-After")),
        parse_reset_seconds(response.headers.get("X-Ratelimit-Reset")),
    ]
    valid = [value for value in candidates if value is not None]
    if not valid:
        raise RuntimeError("429 had no valid Retry-After or reset value; defer the job")
    return max(1, max(valid))


def validate_success_payload(response: requests.Response) -> dict:
    media_type = response.headers.get("Content-Type", "").split(";", 1)[0].lower()
    if media_type != "application/json" and not media_type.endswith("+json"):
        raise RuntimeError(f"Unexpected success content type: {media_type or 'missing'}")
    try:
        payload = response.json()
    except ValueError as exc:
        raise RuntimeError("Success response did not contain valid JSON") from exc
    if not isinstance(payload, dict):
        raise RuntimeError("Success JSON did not match the expected object shape")
    missing = [field for field in REQUIRED_JSON_FIELDS if field not in payload]
    if missing:
        raise RuntimeError(f"Success JSON is missing required fields: {', '.join(missing)}")
    return payload


session = requests.Session()
session.headers.update(
    {
        "Authorization": f"Bearer {OAUTH_TOKEN}",
        "User-Agent": USER_AGENT,
        "Accept": "application/json",
    }
)

started_at = time.monotonic()

for attempt in range(1, MAX_ATTEMPTS + 1):
    elapsed = time.monotonic() - started_at
    if elapsed >= TOTAL_ELAPSED_BUDGET_SECONDS:
        raise RuntimeError("Elapsed-time budget exhausted before the next request")

    try:
        response = session.get(
            AUTHORIZED_URL,
            timeout=(5, 20),
            allow_redirects=False,
        )
    except requests.Timeout as exc:
        raise RuntimeError("Reddit request timed out; no retry was scheduled") from exc
    except requests.RequestException as exc:
        raise RuntimeError("Reddit request failed before a valid response arrived") from exc

    if 300 <= response.status_code < 400:
        raise RuntimeError("Redirect refused so the Bearer token stays on the approved host")

    if response.status_code == 429:
        wait_seconds = parse_wait_seconds(response)
        if attempt == MAX_ATTEMPTS:
            raise RuntimeError("Reddit rate limit persisted after bounded attempts")
        if wait_seconds > MAX_INLINE_WAIT_SECONDS:
            raise RuntimeError(
                f"Defer this job for at least {wait_seconds} seconds instead of sleeping inline"
            )

        sleep_seconds = wait_seconds + random.uniform(0.25, 1.0)
        if time.monotonic() - started_at + sleep_seconds > TOTAL_ELAPSED_BUDGET_SECONDS:
            raise RuntimeError("Defer the job because the next wait exceeds its elapsed-time budget")
        time.sleep(sleep_seconds)
        continue

    if not 200 <= response.status_code < 300:
        try:
            response.raise_for_status()
        except requests.HTTPError as exc:
            raise RuntimeError(f"Reddit returned HTTP {response.status_code}") from exc
        raise RuntimeError(f"Unexpected non-success HTTP status: {response.status_code}")

    validate_success_payload(response)
    print(
        "Validated Reddit JSON response",
        response.status_code,
        "required_fields=",
        ",".join(REQUIRED_JSON_FIELDS),
    )
    break
else:
    raise RuntimeError("Request loop ended without a response")
Hiểu đúng các giới hạn trong code
| Tham số | Giá trị | Ý nghĩa và giới hạn |
|---|---|---|
MAX_ATTEMPTS |
3 | Tối đa 3 lần gọi, gồm lần đầu tiên |
MAX_INLINE_WAIT_SECONDS |
300 giây | Nếu cần chờ lâu hơn, dừng để bộ lập lịch bên ngoài hoãn tác vụ |
TOTAL_ELAPSED_BUDGET_SECONDS |
360 giây | Kiểm tra trước lần gọi hoặc lần chờ tiếp theo; không cưỡng chế ngắt yêu cầu đang chạy |
timeout=(5, 20) |
Kết nối 5 giây, đọc 20 giây | Giới hạn chờ ở từng giai đoạn của một yêu cầu; không phải thời hạn cho toàn bộ tác vụ |
| Thời gian chờ ngẫu nhiên bổ sung | 0,25–1 giây | Cộng sau khoảng chờ bắt buộc để giảm việc nhiều tác vụ thử lại cùng lúc |
Code chấp nhận Retry-After dạng số giây nguyên hoặc ngày giờ HTTP, cùng X-Ratelimit-Reset dạng số giây thập phân. Nếu cả hai hợp lệ, code chọn thời gian dài hơn. Nếu không có giá trị hợp lệ, tác vụ dừng thay vì tự đoán.
Lỗi kết nối, hết thời gian chờ và chuyển hướng không được tự động xử lý như 429. Khi nhận 2xx, code còn kiểm tra kiểu nội dung, JSON dạng đối tượng và các trường bắt buộc. Các kiểm tra này chưa thay thế việc xác thực giá trị trường, phân trang và số bản ghi trong quy trình thực tế.
Để chọn phương thức HTTP có thể gửi lại an toàn và thiết kế cơ chế thử lại, xem hướng dẫn thử lại với Python Requests.
Bản ghi kiểm thử cục bộ chứng minh điều gì?
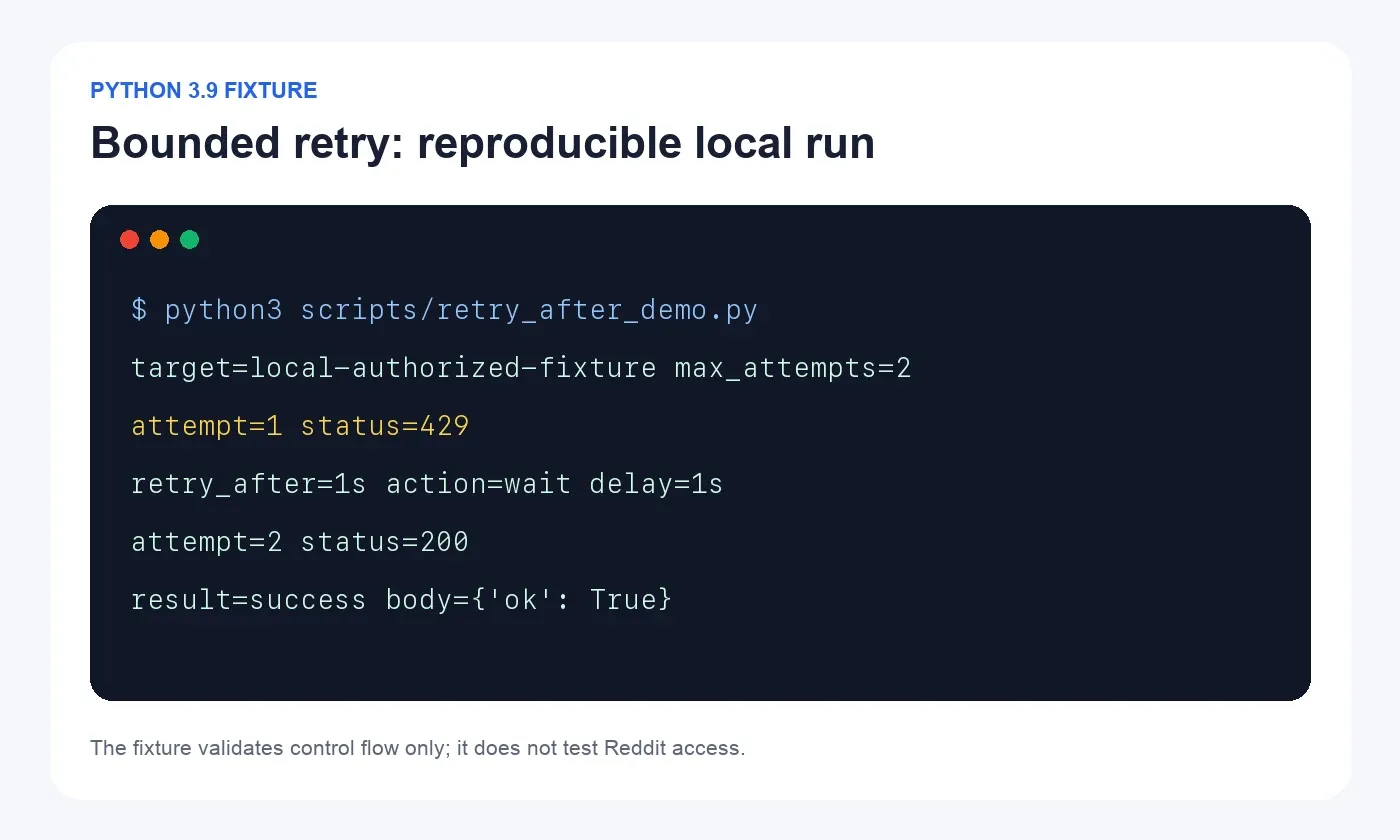
Hình dưới minh họa luồng xử lý với phản hồi mô phỏng cục bộ: lần đầu trả 429 với Retry-After: 1, lần sau trả 200. Hình chỉ minh họa luồng chờ và giới hạn số lần thử, không xác nhận đoạn mã trong bài đã được kiểm thử, quyền truy cập API Reddit thực tế, token hợp lệ hay hạn mức đang áp dụng.
Proxy xoay IP có khắc phục lỗi Reddit không?
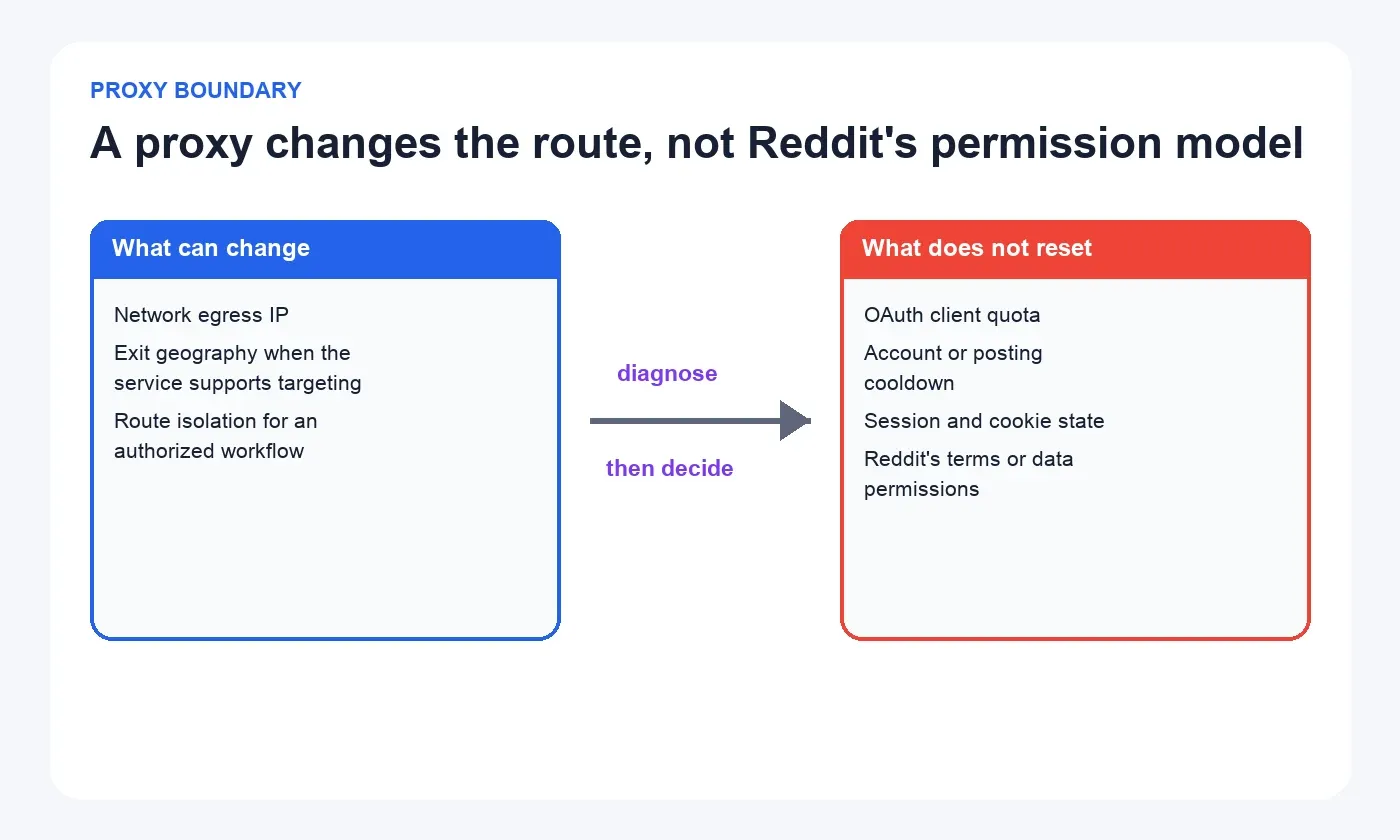
Proxy xoay IP không tăng hạn mức OAuth, xóa thời gian chờ tài khoản hay cấp quyền cào dữ liệu. Thay đổi IP đầu ra chỉ có thể liên quan đến vấn đề định tuyến theo IP đã được xác nhận, và việc kiểm tra vẫn phải được cho phép.
Nếu bộ đếm gắn với OAuth client ID, đổi IP vẫn giữ nguyên hạn mức. Với đăng nhập hoặc đăng bài, đổi tuyến liên tục có thể khiến hoạt động kém nhất quán và xung đột với quy định nền tảng.
Điều khoản Data API của Reddit, sửa đổi ngày 20/07/2026, cấm né giới hạn API và khai báo sai hoặc che giấu User-Agent hay danh tính OAuth. Không dùng việc đổi tài khoản, client ID, User-Agent hoặc IP proxy để vượt giới hạn đã công bố.
Khi nào proxy phù hợp?
Proxy có thể phục vụ dự án đã có quyền truy cập và cần kiểm tra quảng cáo theo khu vực, đối chiếu trải nghiệm công khai ở thị trường được phép hoặc tách tuyến kiểm thử. Khi đó vẫn cần:
- Giữ tổng tần suất yêu cầu trong mức Reddit cho phép.
- Dùng đúng danh tính OAuth và User-Agent mô tả rõ ứng dụng.
- Duy trì phiên ổn định nếu quy trình phụ thuộc cookie.
- Ghi quốc gia, nhãn tuyến mạng, chế độ phiên và kết quả.
- Dừng khi gặp 401, 403, 429, trang yêu cầu đăng nhập hoặc quyền truy cập chưa rõ.
Chọn phiên cho Python Requests, Scrapy và Selenium
| Công cụ | Cách giữ hoặc đổi phiên | Thông tin cần đối chiếu |
|---|---|---|
| Python Requests | Giữ một tuyến ổn định trong tác vụ xác thực có giới hạn số lần thử; chỉ đổi giữa các bài kiểm tra khu vực độc lập, được phép | Giữ nguyên OAuth client, điểm cuối, mức đồng thời và lịch chạy; đối chiếu kết nối trực tiếp với proxy qua mã trạng thái, trường JSON và quốc gia đầu ra |
| Scrapy | Quản lý tập trung tốc độ, mức đồng thời và thử lại; chỉ tách phiên có tên cho từng lô thị trường độc lập | Tỷ lệ trùng, số bản ghi, trường bắt buộc, lỗi 401/403/429 và nhãn tuyến của từng lô |
| Selenium | Giữ IP trong cùng phiên khi đăng nhập, dùng cookie, chuyển hướng hoặc thao tác nhiều bước; không xoay sau từng yêu cầu | Quốc gia mục tiêu, IP đầu ra lúc bắt đầu và kết thúc, chế độ phiên, URL cuối cùng và phần tử cần có; không lưu cookie hoặc mật khẩu proxy |
Đánh giá tuyến mạng của Rola IP thế nào?
Giải pháp proxy cho Reddit của Rola IP có thể được đánh giá theo nhu cầu giữ phiên hoặc chạy các tác vụ nghiên cứu độc lập đã được phép. Thông tin tham chiếu từ tài liệu mạng proxy gồm proxy dân cư xoay IP, proxy trung tâm dữ liệu xoay IP, mạng di động và các tùy chọn sessionid, sessiontime, xoay sau mỗi yêu cầu. Danh sách này chưa được xác minh lại trong đợt rà soát hiện tại; cần kiểm tra tài liệu hiện hành để xác nhận khả năng hỗ trợ và cách cấu hình.
Chỉ cân nhắc proxy dân cư khi tác vụ được phép thực sự cần tuyến mạng dân cư hoặc đối chiếu khu vực. Với cookie, đăng nhập, phân trang hoặc hành trình trình duyệt cần lặp lại nhất quán, nên giữ cùng IP trong phiên. Chỉ xoay giữa tác vụ hoặc quốc gia khi các bài kiểm tra độc lập, không cần giữ trạng thái. Xoay sau mỗi yêu cầu không phù hợp với hành trình Selenium cần duy trì phiên.
Trước khi tăng quy mô, thực hiện phép đối chiếu chỉ đổi một biến:
- Giữ nguyên danh tính Reddit, tốc độ yêu cầu, nội dung gửi, phiên bản ứng dụng và điều kiện thời gian có thể so sánh.
- Chỉ đổi tuyến mạng đã được phép; dùng điểm kiểm tra IP an toàn để xác nhận IP đầu ra và quốc gia.
- Kiểm tra các trường bắt buộc trong phản hồi Reddit hoặc phần tử mong đợi trên trang.
- Lưu nhãn tuyến và chế độ phiên, không lưu mật khẩu proxy.
- Nếu cả kết nối trực tiếp và qua proxy đều gặp cùng lỗi OAuth 429, kết quả chưa ủng hộ chẩn đoán rằng nguyên nhân nằm ở tuyến IP.
Điều chỉnh quy trình cào dữ liệu Reddit khi chạm hạn mức
Cách khắc phục bền vững là giảm yêu cầu thừa và dùng phương thức truy cập được Reddit chấp thuận. Nếu nhu cầu vượt mức cho phép, cần xin quyền truy cập phù hợp thay vì tăng số lần thử hoặc chuyển danh tính.
Bài so sánh cào dữ liệu web và API giúp chọn giao diện trước khi mở rộng hệ thống. Thực hiện theo thứ tự:
- Xác nhận mục đích, trường dữ liệu, thời hạn lưu và cách truy cập được phép.
- Dùng OAuth hoặc tính năng phù hợp trên nền tảng dành cho nhà phát triển; nhận diện ứng dụng chính xác.
- Đưa yêu cầu ra ngoài qua hàng đợi chung, có giới hạn số yêu cầu đồng thời.
- Chia sẻ trạng thái hạn mức còn lại và thời gian đặt lại.
- Lưu đệm phản hồi được phép và gộp công việc trùng.
- Thu thập phần mới hoặc thay đổi thay vì tải lại toàn bộ lịch sử.
- Dừng nếu quyền truy cập, xác thực hoặc tính đầy đủ của phản hồi không rõ.
- Xin quyền truy cập thương mại hoặc lưu lượng cao hơn khi cần.
Thông tin giải thích về các thay đổi API của Reddit cung cấp bối cảnh chính sách; quyền truy cập thực tế vẫn phụ thuộc tài liệu, điều khoản và thỏa thuận hiện hành.
Đừng chỉ kiểm tra 200 OK. Phản hồi có thể vẫn là trang đăng nhập, màn hình xin chấp thuận, khung trang lỗi hoặc dữ liệu thiếu. Trước khi đánh dấu thành công, kiểm tra URL cuối cùng, kiểu nội dung, trường bắt buộc, trạng thái phân trang và số bản ghi.
Kiểm tra trước lần chạy tiếp theo
Để giảm nguy cơ lặp lại lỗi 429, cần quản lý mọi nguồn gửi yêu cầu theo cùng một cơ chế. Việc dừng ứng dụng chính không có tác dụng nếu tiện ích hoặc tiến trình nền khác vẫn tiêu hao hạn mức.
- [ ] Chỉ một thành phần quản lý thử lại.
- [ ] Có giới hạn số lần thử và kiểm tra thời gian đã trôi qua; hiểu rõ giới hạn của timeout.
- [ ] Các tiến trình dùng chung trạng thái hạn mức.
- [ ] Yêu cầu trùng được gộp, dữ liệu lưu đệm đúng thời hạn được phép.
- [ ] Nhật ký không chứa thông tin bí mật.
- [ ] Phân loại riêng 401, 403, 429, chuyển hướng và phản hồi 200 bất thường.
- [ ] Đã kiểm tra lại điều khoản và hướng dẫn dành cho nhà phát triển.
- [ ] Quy trình lưu và xóa dữ liệu phù hợp với mục đích được duyệt.
- [ ] Mọi tuyến proxy phục vụ nhu cầu khu vực hoặc mạng đã được ghi nhận và được phép.
Kết luận
Xử lý lỗi Reddit rate limit exceeded bắt đầu từ việc xác định đúng phạm vi giới hạn: tài khoản, phiên, ứng dụng OAuth, IP hay thao tác. Dừng yêu cầu mới, chờ theo tín hiệu của máy chủ, dùng chung hạn mức và xác thực dữ liệu trước khi khôi phục tác vụ. Nhu cầu vượt năng lực được cấp cần phương thức truy cập được duyệt, không phải thêm vòng lặp thử lại.
Nếu dự án có nhu cầu định tuyến hoặc kiểm thử khu vực riêng đã được phép, có thể đánh giá proxy dân cư của Rola IP theo vị trí và khả năng duy trì phiên. Giữ tuyến ổn định cho quy trình có trạng thái, chỉ xoay giữa các bài kiểm tra độc lập phù hợp.