错误代码521:含义、原因与排查修复指南
2026年9月15日 · 排障指南 · 19 分钟阅读
快速结论: 错误代码521通常表示Cloudflare连接网站源站时遭到拒绝,而不是你的浏览器出了问题。页面即使提示“Web server is down”,服务器也可能仍能登录,只是Web服务、监听端口或防火墙不接受连接。普通访客应保存错误信息并联系网站;站点管理员需要检查回源链路。若错误只在代理访问时出现,则先区分代理连接失败与Cloudflare回源失败。这篇指南按角色和证据组织步骤,适用于网站运维、托管服务排障及授权网络测试。
错误代码521含义:为什么服务器在线,网页却显示宕机?
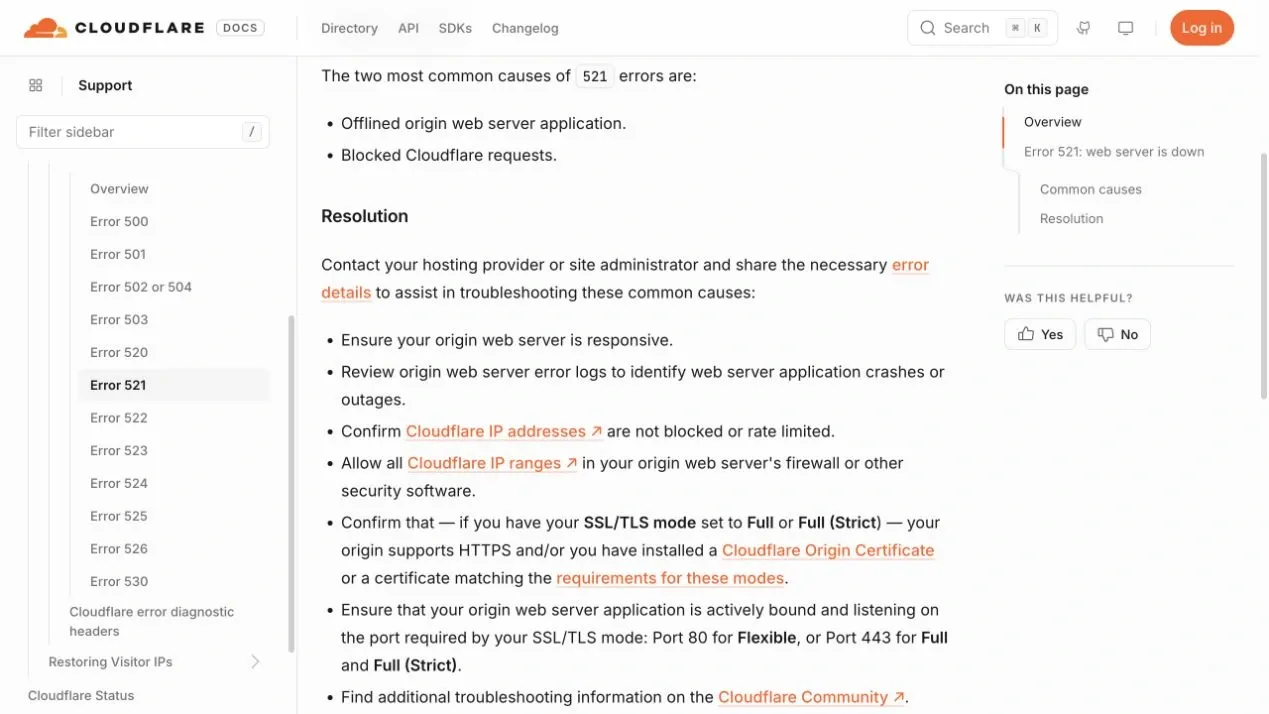
Origin Server(源站)是实际承载网站内容和应用的服务器。对于启用Cloudflare代理的站点,请求通常经过“访客→Cloudflare→源站”两段连接。Cloudflare的错误521官方说明将521定义为源站拒绝Cloudflare的连接,并列出Web服务离线、Cloudflare请求被阻止等常见原因。
因此,“服务器能通过SSH登录”和“网站可以接收HTTP请求”并不等价。Nginx可能停止,Apache可能启动失败,容器端口可能没有映射到对外接口,防火墙也可能允许管理员地址却拒绝Cloudflare。
521属于Cloudflare使用的非标准错误状态;在IANA的HTTP状态码注册表中,它并不是通用标准状态码。排查“HTTP错误521”时,需要先确认响应来源,而不是默认所有写着521的页面都来自同一服务。
先分清角色:访客能做什么,管理员应查什么?
错误521的修复权限通常在站点管理员或托管服务商一侧。先判断你能控制哪一段连接,可以减少无效的清缓存、换设备和更换代理操作。
| 角色 | 可以执行的动作 | 应提供的证据 | 不应误认为有效的修复 |
|---|---|---|---|
| 普通访客 | 保存未提交内容、稍后重试一次、联系网站 | URL、时间、Ray ID、脱敏截图 | 连续刷新、清缓存就能恢复源站 |
| 网站管理员 | 检查服务、监听、DNS、防火墙及证书 | 源站日志、配置变化、节点和连接结果 | 先关闭全部防护或重启整台机器 |
| 托管平台用户 | 查看服务状态、提交技术工单 | 域名、故障时间、最近部署或迁移记录 | 没有权限仍照抄服务器管理命令 |
| 代理使用者或开发者 | 在授权范围内区分代理与目标站故障 | 线路标签、状态、响应头及端点检查结果 | 持续轮换IP可以修好Cloudflare回源 |
访客遇到支付、订单或表单失败时,应先确认原操作是否已经成功,再决定是否重新提交。错误页面不一定能说明业务操作是否落库。
管理员则应先保留故障现场。记录时区、主机名、URL、Ray ID及最近变更;公开截图隐藏凭据、Cookie、源站IP和个人信息,必要的源站地址仅通过可信私密渠道提供给运维人员。
为什么会出现Web服务器宕机错误代码521?
常见原因集中在以下四组,修复方向各不相同:
- Web服务未运行。 部署失败、配置语法错误、内存不足或证书文件加载失败,可能使进程退出。机器在线不能证明服务正常。
- 端口或绑定接口不正确。 源站只监听80,但当前回源要求HTTPS;或进程仅绑定本机回环地址,外部连接无法到达。
- 安全层拒绝Cloudflare。 防火墙、主机防火墙、Fail2Ban及连接限制可能拒绝Cloudflare来源。主动拒绝与静默丢包可能产生不同错误,应看具体记录。
- 回源指向错误。 迁移后遗留的A或AAAA记录、过期的负载均衡配置,可能把流量送到没有对应服务的地址。
多源站还可能出现“有时正常、有时521”。某个节点监听异常或白名单配置不一致,就可能只影响部分请求。访客使用IPv6,并不证明Cloudflare也使用IPv6回源;客户端到边缘与边缘到源站是两段独立连接。
如何修复错误代码521:按证据执行9项检查
以下命令面向有授权的管理员。服务命令以使用systemd的Linux为例;容器、托管面板和其他系统应使用对应工具。cURL示例使用Bash语法,Windows PowerShell需改用适合其语法的命令形式。
1. 检查真正承载站点的Web服务
Nginx服务器可先查看:
sudo systemctl status nginx --no-pager
sudo journalctl -u nginx --since "15 minutes ago" --no-pager
Apache服务名称可能是apache2或httpd,需要按实际安装替换。容器环境则先检查容器状态、启动日志、健康检查及端口映射。
active (running)只是进程状态,不等于正确站点已可用。若发现服务停止,应先读错误日志,再针对配置、依赖或资源问题修复。不要在原因未明时反复重启,让原始报错被后续日志覆盖。
2. 核对端口及监听地址
sudo ss -ltnp '( sport = :80 or sport = :443 )'
重点看端口是否处于LISTEN状态、对应哪个进程,以及监听地址是否符合部署架构。
- 只监听
127.0.0.1的后端,无法直接接收外部Cloudflare连接;但如果前面有正常工作的反向代理,这可能是合理配置。 - 有443监听不代表HTTPS配置正确,还需验证协议与证书。
- 容器内部有监听,不代表宿主机或负载均衡器已将相应端口转发过去。
80和443是此处的常见部署示例。应分别核对“客户端→Cloudflare”的接入端口和“Cloudflare→源站”的回源端口,两者不一定相同。Cloudflare支持的网络端口说明其代理接入端口,不能直接将该列表当作所有回源配置的端口限制。使用回源端口覆盖或负载均衡时,应确认相关功能支持的配置、实际生效的回源协议与端口,以及源站监听和防火墙放行是否匹配;前面的监听命令也应改查实际端口。
3. 确认Cloudflare配置中的源站地址
在Cloudflare控制台选择对应域名,进入DNS记录管理,检查失败主机名的A、AAAA及相关CNAME目标,并与托管平台当前地址核对。界面标签可能调整,判断依据是该主机名实际使用的回源配置。
启用代理的DNS记录在公网查询中通常返回Cloudflare边缘地址,不能将这个结果直接当作源站IP。若使用负载均衡、回源规则或其他地址覆盖,也要检查实际生效配置。
不要仅因存在AAAA记录就删除IPv6配置。先确认它是否过期、对应节点是否监听,以及服务商是否支持这条回源路径,再实施最小修改。
4. 确认521响应确实来自Cloudflare
从允许直连公网目标的环境,检查受影响的公开URL:
curl -q --silent --show-error --proxy "" --noproxy "*" \
  --connect-timeout 10 --max-time 30 \
  --dump-header - --output /dev/null \
  --write-out '\nHTTP %{http_code} total=%{time_total}s\n' \
  'https://example.com/'
将example.com替换为授权域名。-q置于首个选项以避免加载默认cURL配置;这里显式关闭客户端代理,不跟随重定向。10秒连接超时和30秒总时限是本例设置,不是Cloudflare故障阈值。组织要求经指定网关访问时,应使用批准的网络,不绕过网络政策。
Cloudflare的错误诊断响应头说明列出cf-error-type和cf-error-origin:前者说明错误类别,后者标识生成错误的Cloudflare系统。所附资料中的52x是类别值,不能单凭它区分521、522或其他52x。
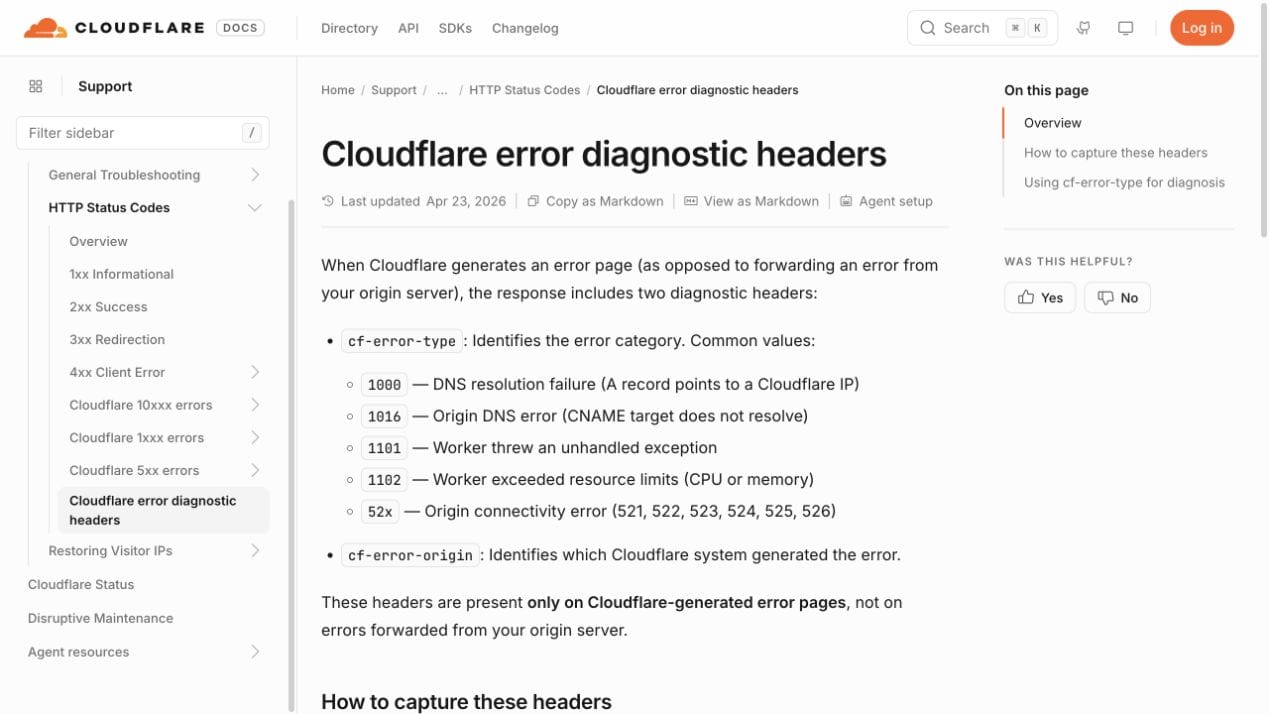
响应头缺失不应直接被解释为“肯定不是Cloudflare错误”:中间层、自定义响应或采集方式也需要检查。浏览器中可打开开发者工具的Network→目标请求→Headers,同时记录错误页面和Ray ID。响应头可能含Set-Cookie,不要原样贴到公开工单。
5. 使用正确主机名直测源站
访问公开域名仍然是在测试Cloudflare路径。管理员若需要绕过边缘直测自己的源站,可以使用--resolve保留域名和SNI(服务器名称指示),同时指定连接地址:
curl -q --silent --show-error --proxy "" --noproxy "*" \
  --connect-timeout 10 --max-time 30 \
  --resolve 'example.com:443:192.0.2.10' \
  --dump-header - --output /dev/null \
  --write-out '\nHTTP %{http_code} total=%{time_total}s\n' \
  'https://example.com/'
192.0.2.10为文档示例地址,不是真实源站。运行前替换域名与地址;IPv6地址按cURL要求使用方括号。此测试只用于你管理或获得授权的源站,不用于发现、探测第三方隐藏地址。
Flexible回源通常使用HTTP;若实际回源为HTTP的80端口,应将映射改为example.com:80:源站IP,URL改为http://example.com/。不要仅因公开URL使用HTTPS,就假定源站也使用HTTPS的443端口。
**非默认回源端口示例:**假设已确认Cloudflare通过HTTPS连接源站8443端口,且回源Host与SNI均为example.com,可使用以下命令直测:
curl -q --silent --show-error --proxy "" --noproxy "*" \
  --connect-timeout 10 --max-time 30 \
  --connect-to 'example.com:443:192.0.2.10:8443' \
  --dump-header - --output /dev/null \
  --write-out '\nHTTP %{http_code} total=%{time_total}s\n' \
  'https://example.com/'
这里用--connect-to替代前例的--resolve:前者将URL对应的连接目标改为192.0.2.10:8443,后者只覆盖指定主机名和端口的地址解析,不会单独重映射端口。仅将--resolve中的443改成8443、却仍请求默认443端口的URL,不会命中该解析映射。具体行为可参考cURL的connect-to说明。
此例保留URL中的主机名,因此HTTP Host和TLS SNI仍为example.com,证书主机名验证也针对example.com,而不是示例IP;它不会关闭证书校验。只有实际回源协议、Host与SNI符合这些假设时,结果才具有对应的诊断意义。若Cloudflare另有Host或SNI覆盖,应按实际生效配置构造测试;仅设置-H 'Host:其他域名'不会同步改变TLS SNI或证书主机名验证目标。直测也不能复现Cloudflare的来源IP和全部TLS配置,成功不代表Cloudflare一定能回源。
运行前须将示例域名、文档地址和8443替换为获授权的实际配置,并从允许访问源站的网络执行;若实际回源为HTTP,应使用HTTP协议,不照搬本例的HTTPS握手测试。
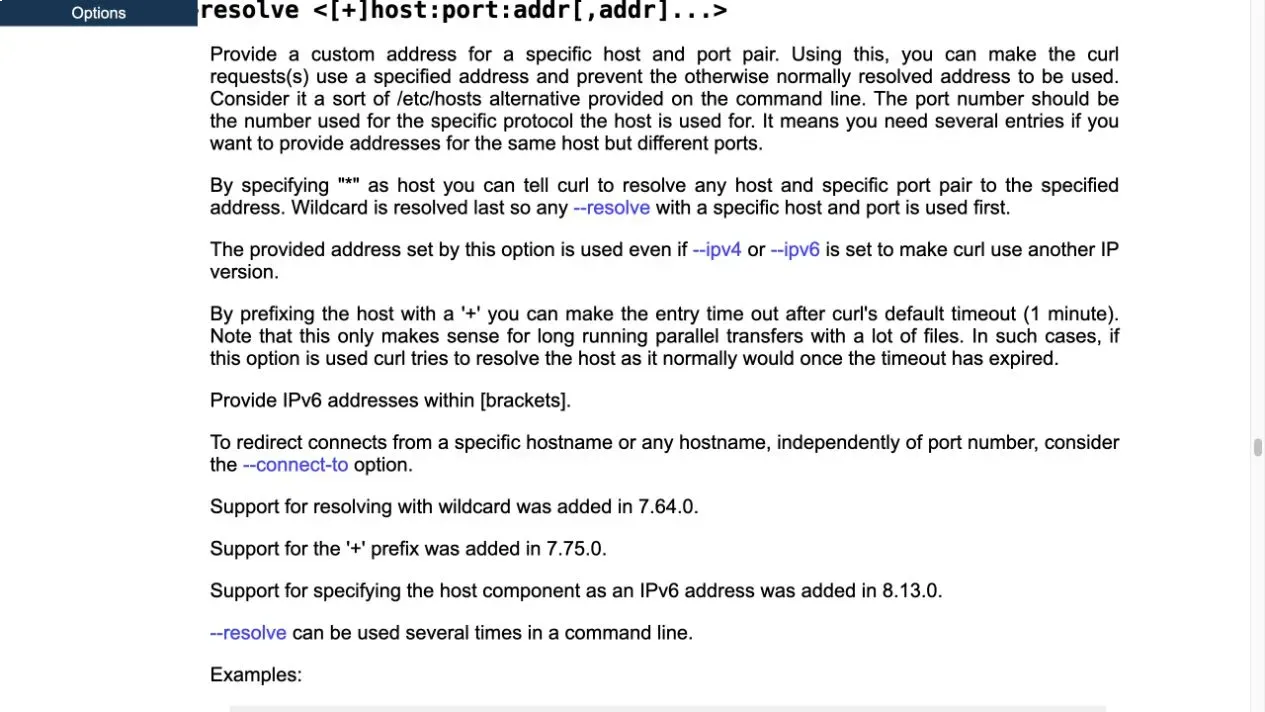
图:所提供的cURL文档截图。--resolve改变连接地址,不把URL中的域名替换成IP。参数行为可参考cURL官方说明。
| 直测结果 | 可以判断什么 | 还不能判断什么 |
|---|---|---|
| 收到200、预期跳转或其他HTTP响应 | 此测试来源到该地址的连接已被接受 | Cloudflare来源也一定被允许 |
| cURL报错7,无法连接 | 连接建立失败,需查地址、监听及安全层 | 仅凭退出码无法确认一定是主动拒绝 |
| 连接等待超时 | 路径、丢包、过滤或服务响应需排查 | 不等于已复现521 |
| TLS证书验证失败 | 连接已进入证书验证阶段 | 不等于源站端口没有监听 |
| 直测被源站白名单拦截 | 当前测试来源可能不在允许范围 | 不代表Cloudflare也被拒绝 |
源站使用Cloudflare Origin CA证书时,本机cURL可能不信任其签发机构,即使Cloudflare能够验证。应按Origin CA官方说明配置适当信任,不将-k或关闭证书验证作为常规修复。
6. 检查是否误拦Cloudflare的回源地址
客户端IP与Cloudflare连接源站时的来源IP不是同一个概念。源站的网络防火墙需要核对Cloudflare当前回源地址范围,而不是把访客IP或Rola代理IP加入列表就认为已经解决521。
逐层检查云安全组、主机防火墙、托管平台过滤、Fail2Ban及连接限制,结合拒绝日志和规则计数确定拦截位置。放行应采用Cloudflare官方IPv4与IPv6地址范围,不要复制长期不更新的静态列表。
规则应限制在所需Web端口和正确节点,避免扩大成全端口放行。若主机服务商控制安全层,提交时间、主机名及相关日志,由其确认Cloudflare请求是否被拒绝或限流。HTTP应用层WAF返回403与网络层连接拒绝也需要分开处理。
7. 用同一时间范围核对日志
围绕故障时间检查Web服务错误日志、系统日志、防火墙记录及负载均衡器日志。可以关注端口绑定失败、证书文件读取失败、文件描述符耗尽、进程退出及内存压力。
没有访问日志不等于“请求没有到服务器”。先确认日志已启用、时间与时区正确、读取的是正确节点,并检查前置反向代理是否另存日志。只有结合监听状态与网络拒绝证据,才能进一步判断请求是否在进入应用之前失败。
8. 核对SSL/TLS模式与源站协议
Cloudflare控制台中域名的SSL/TLS→Overview通常提供加密模式设置;如使用自动管理或特定回源规则,应以当前实际生效配置为准。Cloudflare加密模式说明区分客户端到边缘与边缘到源站的连接。
| 模式 | 常见HTTPS访客请求的回源方式 | 源站要求 | 排查重点 |
|---|---|---|---|
| Flexible | HTTP | 对应HTTP端口可用 | 不要仅验证443而忽略实际HTTP监听 |
| Full | HTTPS | 接受TLS连接并提供证书,不验证证书有效性 | HTTPS服务是否启动、端口是否匹配 |
| Full (Strict) | HTTPS | 接受TLS,并通过证书有效性、域名及信任检查 | 服务、证书链、有效期与主机名 |
Full及Full (Strict)通常跟随访客请求的协议,HTTP访客请求并不自动变成HTTPS回源;上表专门比较HTTPS访问,不能推广到所有请求和覆盖规则。
证书文件配置错误可能导致服务启动失败,从而出现521;握手本身失败更应检查525,证书验证失败则应检查526。不要因一次证书报错就将站点永久降级到Flexible,应修复源站HTTPS并在适用时使用Full (Strict)。
9. 验证修复,而不是只看一次刷新
每次只做一个有记录、可回退的改动,然后分别验证允许的直测源站路径与公开Cloudflare域名。比较状态和预期内容,并观察拒绝日志是否停止。
缓存命中可能暂时掩盖源站问题;多节点环境的一次成功也不代表其他节点健康。应使用能反映源站状态的授权健康检查,并逐一核对故障相关节点。无需通过关闭Cloudflare或大范围清缓存来替代定位。
错误521与520、522、523、525、526有什么区别?
这些错误都可能表现为网页打不开,但发生阶段不同。按错误信号分流,比重复执行同一组“重启、换DNS、换IP”更容易找到原因。
| 错误 | 一般含义 | 优先检查 | 常见误判 |
|---|---|---|---|
| 520 | 源站响应异常或不符合预期 | 应用、响应头、服务器日志 | 将任何异常都归为连接拒绝 |
| 521 | 源站拒绝连接 | 服务、监听、地址和拒绝规则 | 认为服务器必须整机离线 |
| 522 | 回源连接超时 | 丢包、路由、静默丢弃、负载 | 与主动拒绝使用完全相同的归因 |
| 523 | 无法到达源站 | 源站地址与网络路由 | 只改浏览器设置 |
| 525 | 回源TLS握手失败 | TLS服务、握手与协议配置 | 只检查DNS |
| 526 | 无法验证源站证书 | 证书有效期、域名、信任链 | 关闭校验后就视为修复 |
实际处理以错误页、响应头和日志共同确认,不根据表格直接断言某一项必然是根因。
使用代理时遇到错误521,Rola IP能帮忙做什么?
Rola IP可以作为授权网络对照的一部分,但不能修复真正的Cloudflare回源拒绝。使用客户端代理后,链路变成“客户端→代理出口→Cloudflare→源站”;变化主要发生在Cloudflare之前,源站服务和回源放行规则并不会因此被修好。
在使用网络爬虫代理的授权采集、地域可用性检查或监测任务中,排查可分为三层:
| 层级 | 要检查的证据 | 下一步 |
|---|---|---|
| 客户端到代理 | 网关能否解析、端口能否连接、认证是否成功 | 修正主机、端口、协议、凭据或授权地址 |
| 代理到中性检测目标 | 实际运行环境能否获得有效出口信息 | 核对分配与会话;定位库差异需交叉验证 |
| 代理到业务目标 | 状态、521页面、Cloudflare诊断头及发生时间 | 确认响应来源,再由站点管理员排查回源 |
可以在许可范围内比较一次客户端直连和一次固定的代理线路,保持URL、方法和应用状态尽量一致,并记录时间。客户端直连公开域名仍然会经过Cloudflare,不能与管理员的“直测源站”混为一谈。
只有代理线路失败时,可能涉及代理连接,也可能是不同边缘路径、缓存、节点或时间变化暴露了目标站故障。代理线路恢复一次,不等于原IP被封。不要启动无限轮换或自动重试,让额外流量掩盖原始错误。
若业务本来需要住宅代理进行获准的地域测试,可以按所需地区、认证及会话条件选择资源,再在实际运行环境验收;无需为了修复521盲目购买更多IP。持久会话也不保证节点永不变化,具体能力应按所选产品确认。
如何降低错误代码521反复出现的概率?
持续监控应同时覆盖公开域名和架构允许的源站健康检查,不能只检查服务器能否Ping通。ICMP可以被禁止而HTTPS正常,反过来Ping正常也不能证明Web端口接受连接。
可将预防工作放入日常变更流程:
- **发布后:**检查进程、监听、错误日志与正确主机名的健康检查。
- **迁移后:**核对A、AAAA、负载均衡及回源覆盖配置。
- **安全更新后:**确认Cloudflare放行规则没有被防火墙或自动封禁工具覆盖。
- **证书更新后:**验证配置加载和HTTPS实际连接,而不只查看证书文件是否存在。
- **故障恢复后:**保存原因、节点、修复动作、验证结果和回退条件,删除不再需要的敏感调试材料。
结论:先修回源连接,再判断代理线路
如何修复错误代码521,取决于能否找到连接被拒绝的位置。管理员优先检查服务、监听端口、回源地址、防火墙与SSL/TLS配置;访客负责保存证据并联系网站;代理使用者则先分清客户端出口与Cloudflare回源两段链路。
Rola IP的价值在于提供可配置的网络出口及授权诊断条件,而不是替目标站修复服务。将错误来源、时间、状态和日志对应起来,才能避免把真实回源故障误判为浏览器问题或代理IP问题。