
「Redditのレート制限を超過しました」と表示されたときの原因と対処法
2026年10月9日 · ガイド · 約17分で読める
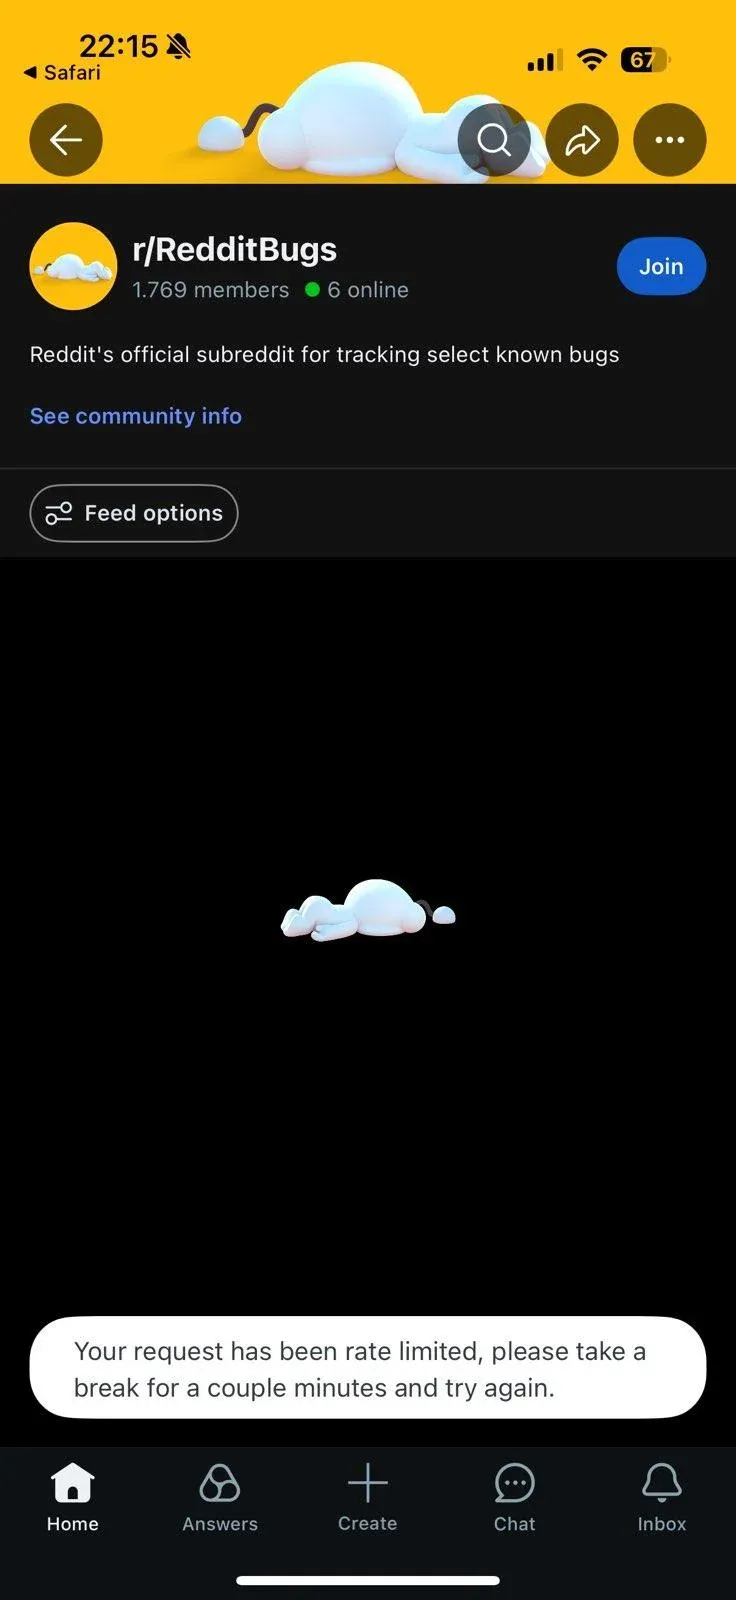
「Redditのレート制限を超過しました」と表示されたら、まず再読み込みや連続送信を止め、エラーの内容と発生した操作を確認してください。投稿・コメントの待機制限、ブラウザーの不具合、APIの利用枠、ネットワークのアクセス制限では、対処法が異なります。IPアドレスを変えれば解決するとは限りません。
開発者の場合は、Retry-Afterやリセットまでの時間を確認し、複数の処理が同じ利用枠を消費していないか調べます。同時実行数の削減、許可されたデータのキャッシュ、再試行の一元管理が基本です。
この記事の要点
- 新しいリクエストを止める: 連続した再試行は負荷を増やし、原因の切り分けを難しくします。
- 画面表示とHTTPステータスを区別する: 投稿時の待機案内、APIの429、ネットワーク上の拒否は同じ問題ではありません。
- APIではレスポンスヘッダーを見る: 返されている場合は、使用量・残量・リセットまでの時間を記録します。
- 利用枠は処理全体で管理する: 同じOAuthクライアントを使うワーカーごとに、独立した枠があると考えないでください。
- 接続経路も記録する: プロキシを使う場合は、出口IP・対象地域・セッション方式を診断情報に含めます。
Redditのレート制限超過とは?429エラーとの違い
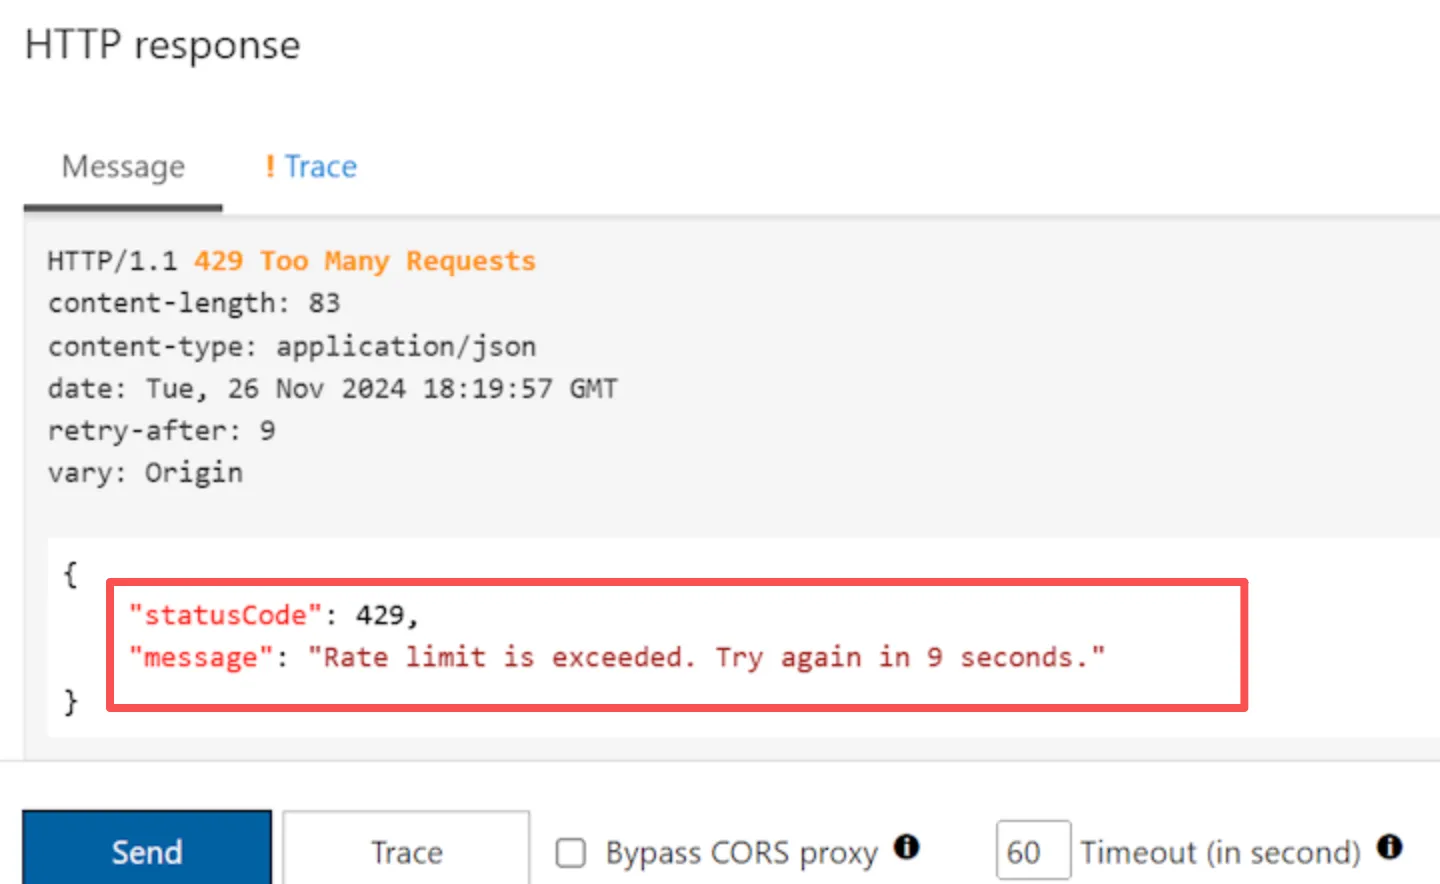
レート制限とは、一定の条件や期間に許可する操作・リクエスト数を制御する仕組みです。HTTP 429の仕様では、429 Too Many Requestsはレート制限を示すステータスとして定義されています。待機時間を知らせるRetry-Afterが付く場合もあります。サービスを横断した説明は、429 Too Many Requestsの対処ガイド(英語)を参照してください。
ただし、画面に「しばらく待ってください」と表示されても、実際のHTTPステータスが429とは限りません。また、Redditの429エラーだけでは、IPブロックやアカウント停止を断定できません。
調査では、次の単位を候補として切り分けます。これはRedditの内部カウンターをすべて確認した一覧ではなく、原因を整理するための診断表です。
| 切り分ける対象 | よく確認する場面 | 手掛かり | 最初の対応 |
|---|---|---|---|
| アカウントの操作 | 投稿、コメント、メッセージ、ログイン | 待機表示、通知、操作の種類 | 対象の操作を止め、案内に従う |
| ブラウザーやセッション | 再読み込み、拡張機能、重複タブ | バックグラウンド通信、プライベートウィンドウとの比較 | 自動更新を止める |
| OAuthクライアント | Data APIを使うアプリ | レート制限ヘッダー、アプリのログ | 共有キューを止め、リセットを待つ |
| 送信元IPや接続経路 | 共有ネットワーク、プロキシ | 同じ経路での再現状況 | 通信を止め、許可された範囲で比較する |
| エンドポイントや操作種別 | 特定の処理だけ失敗する場合 | エラー本文、個別の仕様 | 該当処理を減らし、仕様を確認する |
| 同時実行・短時間の集中 | 複数ワーカーや自動処理 | 同時接続数、送信時刻、再試行回数 | 並列数と再試行を一元管理する |
401、403、接続タイムアウト、ネットワークセキュリティの警告は、429とは分けて記録してください。制限の対象が分からないまま複数の設定を変えると、解決した理由も失敗した理由も追えなくなります。
Redditがレート制限を設ける理由
レート制限には、サービスの負荷を抑え、スパムや過剰な自動アクセスを防ぐ役割があります。Redditでは、利用規約、APIの利用条件、認証、クローラーに関する方針も合わせて確認する必要があります。
Data APIとDeveloper Platformは、利用目的や必要な機能に応じて選びます。開発基盤に関する一般的な告知だけで利用資格を判断せず、対象アプリに適用される認証方式とアクセス条件を確認してください。
公開ページであることは、自由な収集や再利用が認められていることを意味しません。2026年10月9日に確認したRedditの利用規約には、事前の書面による同意のないスクレイピングの禁止と、robots.txtに従うクローリングの条件付き許可が記載されています。別途の契約がある場合は、その条件も確認が必要です。
同日に確認したData APIの利用条件では、APIの制限を迂回することや、User-Agent・OAuthの識別情報を偽ることが禁じられています。商用利用、上限を超える研究、明示的に認められていない用途には別途の契約が必要とされています。robots.txtの記載だけで、あらゆる用途の保存・再配布まで許可されるわけではありません。
アプリやブラウザーに表示された場合の対処法
通常の閲覧、投稿、コメント、ログイン中に制限が表示された場合は、次の順で対応します。
- 再読み込みと連続送信を止める。 重複したRedditのタブを閉じ、自動更新する拡張機能やスクリプトを停止します。
- 正確な表示を記録する。 発生時刻、操作、待機時間、ステータスコードが分かる場合はその値を保存します。スクリーンショットにCookieや認証情報を含めないでください。
- 表示された時間を待つ。 時間が過ぎたら、一度だけ確認します。待機中に何度も試すと、別の制限や追加負荷を招くことがあります。
- 画面・セッションの問題を切り分ける。 自動処理を止めた状態で、公式アプリと対応ブラウザーを比較します。プライベートウィンドウは診断に使えますが、アカウントやIPに適用された制限をリセットするものではありません。
- 広範囲の障害を確認する。 複数の端末で同時に問題が起きている場合は、ローカル設定を変更する前にRedditの公式障害情報を確認します。
- 問題に合った公式窓口を使う。 アカウントの保護ロック、パスワード、モデレーション、異議申し立ては、それぞれの手順で対応します。
Cookieの削除は、壊れたセッションの切り分けには使えます。ただしログアウトが発生し、API利用枠や投稿の待機時間が解除されるわけではありません。最初からすべてのブラウザーデータを消す必要はありません。
Reddit APIのレート制限:開発者が確認する項目
認められたAPI利用で429が発生したら、設定変更の前に、必要最小限の診断情報を記録します。
- UTCの時刻。日本時間で表示する場合はタイムゾーンも明記する。
- HTTPメソッド、機密情報を含まないエンドポイント名。
- HTTPステータスと安全に記録できるエラー概要。
Retry-Afterと、返されているレート制限ヘッダー。- OAuthクライアントを識別する社内ラベル。シークレットは含めない。
- ワーカー数、実行中のリクエスト数、試行回数、経過時間。
- キャッシュのヒット・ミス、必要に応じて匿名化したトレースID。
OAuthトークン、クライアントシークレット、Cookie、プロキシのパスワード、Authorizationヘッダー全体、認証情報入りURLはログに残さないでください。
再試行を担当する処理を一つにする
HTTPライブラリ、ジョブワーカー、実行基盤、アプリ本体がそれぞれ再試行すると、429への再試行が重なり、追加リクエストが集中します。再試行回数と待機時間を管理する担当を一つに絞り、ほかの層の設定を調整してください。
OAuthの利用枠をワーカー間で共有する
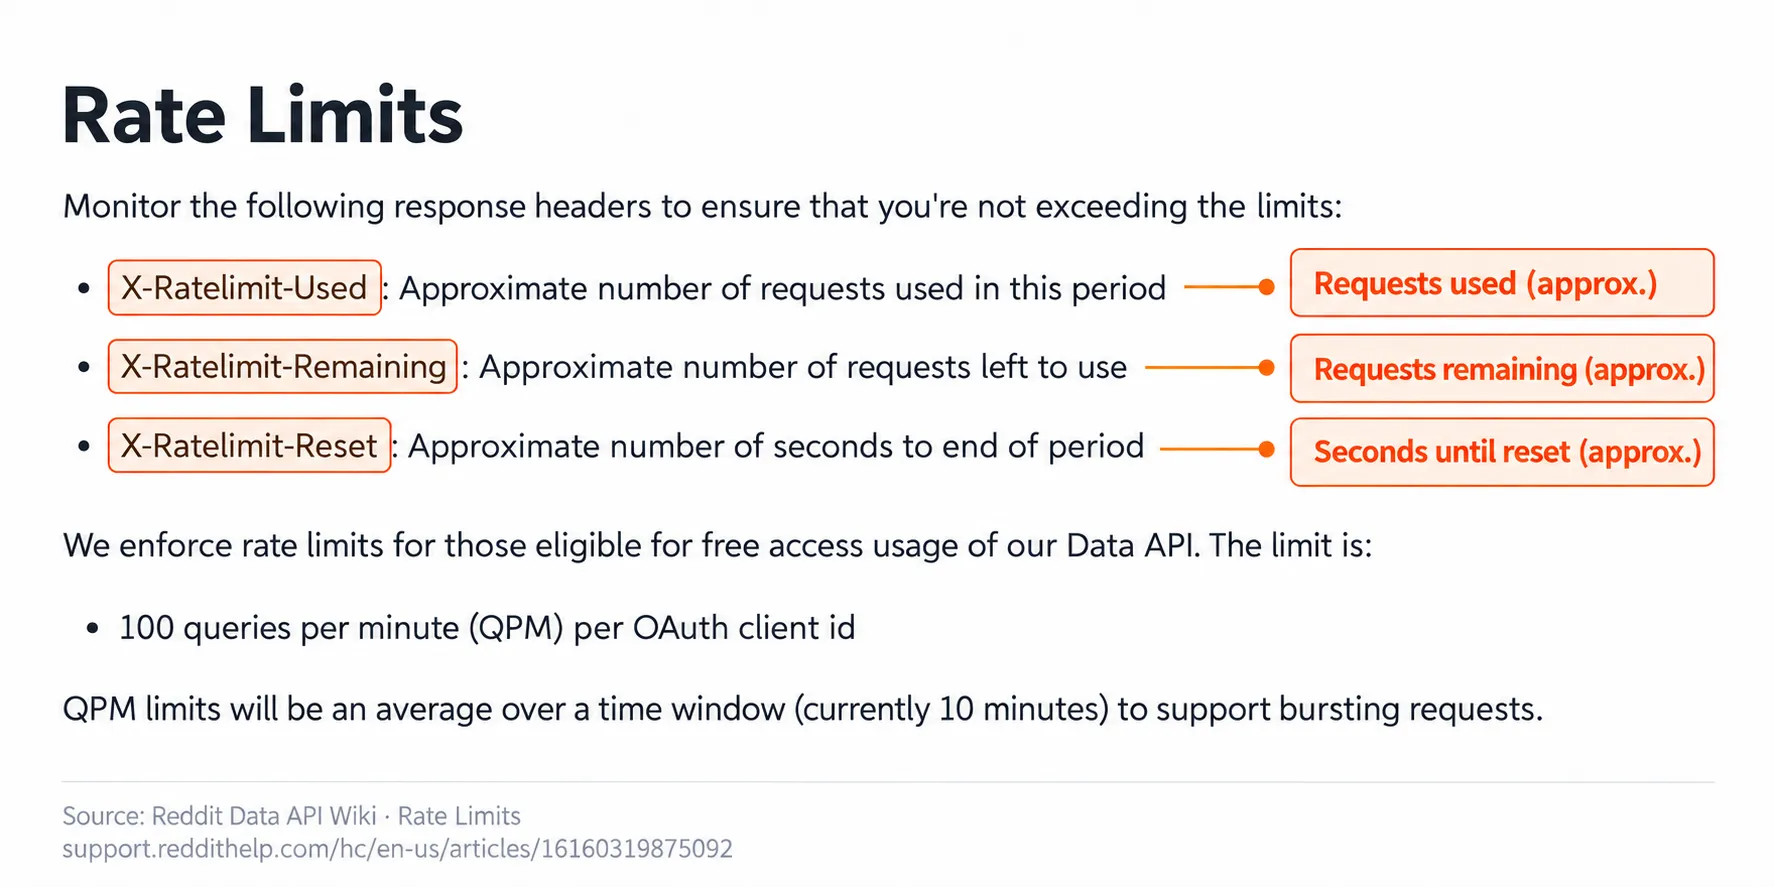
利用枠はワーカーごとではなく、同じOAuthクライアントを使う処理全体で管理します。残りの利用枠とリセット時刻を共有スケジューラーに反映し、残りが少ないときは重要度の低い処理の受付を止めます。必要な場合は、許可された対話処理のための余裕も確保します。
| ヘッダー | 確認する内容 |
|---|---|
X-Ratelimit-Used |
使用量 |
X-Ratelimit-Remaining |
残りの利用枠 |
X-Ratelimit-Reset |
リセットまでの時間 |
Retry-After |
次の試行までに待つべき時間、または日時 |
すべてのレスポンスに同じヘッダーが付くとは限りません。欠落・不正な値を無条件にゼロ秒として扱わず、確認できない場合はジョブを保留してください。
許可された読み取りをキャッシュし、重複をまとめる
同じデータを必要とする10個のワーカーが、それぞれリクエストを送る必要はありません。同時に発生した同一のリクエストを一つにまとめる仕組みや、許可された範囲のキャッシュを使います。
キャッシュの保存期間は、削除対応、プライバシー、利用目的、契約条件と整合させます。「通信が減るから」という理由だけで無期限に保存しないでください。
待機時間の微調整より、同時実行数を見直す
平均の毎分リクエスト数が少なくても、短時間に集中すれば制限を受ける可能性があります。まず一つのワーカーで状態を確認し、許容される範囲を根拠に増やします。50個のワーカーに短いランダム待機を追加しても、並列負荷そのものは解消しません。
APIの利用枠と適用条件を確認する
本番環境の設定には、Reddit Data API Wikiと、対象アプリに適用される承認・契約条件を使います。毎分のリクエスト数だけでなく、集計期間、認証方式、利用資格も確認してください。
運用中は、レスポンスに含まれる残りの利用枠とリセットまでの時間を共有スケジューラーへ反映します。ヘッダーが確認できない場合は、固定の待機時間を推測して再試行を続けず、処理を保留して条件を確認します。
PythonでRedditの429を処理するテンプレート
以下は、承認されたOAuthアクセスに組み込むための実装例です。任意のRedditデータを収集する完成済みスクレイパーではありません。トークン取得、権限確認、分散ワーカー全体の制御は別途必要です。
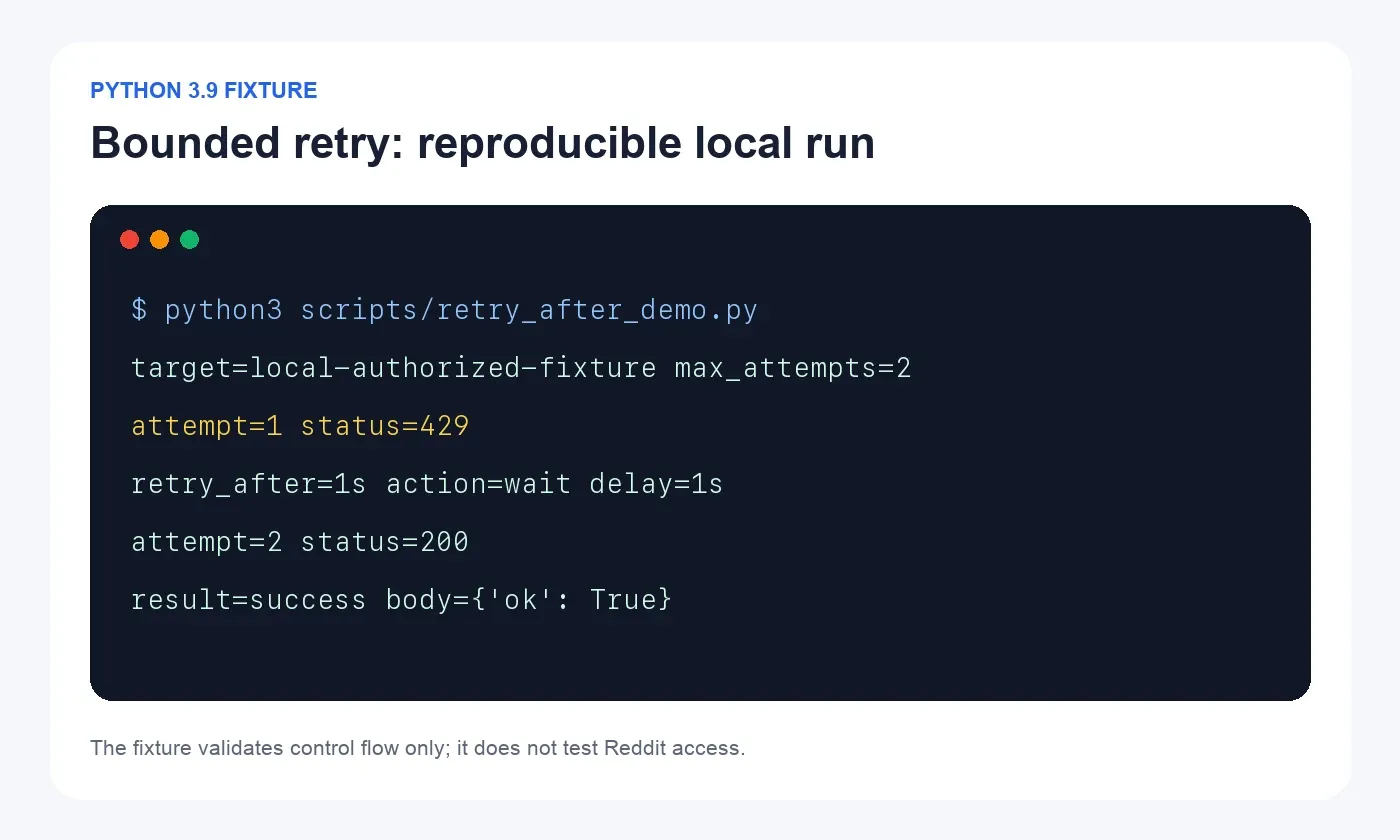
検証上の制約: このコードには、実行環境と再現手順をそろえた検証記録を添付していません。導入前に、待機ヘッダーの形式、継続する429、想定外のレスポンスをローカル環境で確認してください。添付の端末画像はローカルテストの参考資料であり、Reddit本番APIへの接続成功を示すものではありません。
準備と実行方法
Pythonとrequestsを使用します。以下はPOSIX系シェル向けの準備例です。実際のPython・依存ライブラリのバージョンを検証時に記録してください。
python -m venv .venv
. .venv/bin/activate
python -m pip install requests
python --version
python -m pip show requests
必要な環境変数を、安全なシークレット管理手段で設定します。秘密値を共有ログやシェル履歴に残さないでください。
| 環境変数 | 設定する内容 |
|---|---|
REDDIT_OAUTH_TOKEN |
正式に取得した有効なOAuthトークン |
REDDIT_USER_AGENT |
アプリを正確に識別できるUser-Agent |
AUTHORIZED_REDDIT_URL |
承認済みのhttps://oauth.reddit.com/上の対象URL |
AUTHORIZED_REDDIT_PATH_PREFIX |
アプリに認められた最小限のパス範囲 |
REQUIRED_JSON_FIELDS |
対象レスポンスで必須のトップレベルフィールド。カンマ区切り |
パスの照合は誤送信を抑えるローカルチェックであり、Redditからの利用許可を判定する仕組みではありません。以下をreddit_429_handler.pyとして保存します。
from datetime import datetime, timezone
from email.utils import parsedate_to_datetime
import math
import os
import random
import time
from typing import Optional
from urllib.parse import urlparse

import requests


OAUTH_TOKEN = os.environ["REDDIT_OAUTH_TOKEN"]
USER_AGENT = os.environ["REDDIT_USER_AGENT"]
AUTHORIZED_PATH_PREFIX = os.environ["AUTHORIZED_REDDIT_PATH_PREFIX"].rstrip("/") or "/"
REQUIRED_JSON_FIELDS = tuple(
    field.strip()
    for field in os.environ["REQUIRED_JSON_FIELDS"].split(",")
    if field.strip()
)

MAX_ATTEMPTS = 3
MAX_INLINE_WAIT_SECONDS = 300
TOTAL_ELAPSED_BUDGET_SECONDS = 360
ALLOWED_REDDIT_HOST = "oauth.reddit.com"


def validate_authorized_url(value: str) -> str:
    parsed = urlparse(value)
    prefix_matches = (
        parsed.path.startswith("/")
        if AUTHORIZED_PATH_PREFIX == "/"
        else parsed.path == AUTHORIZED_PATH_PREFIX
        or parsed.path.startswith(f"{AUTHORIZED_PATH_PREFIX}/")
    )
    if (
        parsed.scheme != "https"
        or parsed.hostname != ALLOWED_REDDIT_HOST
        or parsed.port not in (None, 443)
        or parsed.username is not None
        or parsed.password is not None
        or parsed.fragment
        or not prefix_matches
    ):
        raise ValueError("Refusing a Reddit URL outside the approved HTTPS host and path")
    return value


if not REQUIRED_JSON_FIELDS:
    raise ValueError("REQUIRED_JSON_FIELDS must name the endpoint's required fields")

AUTHORIZED_URL = validate_authorized_url(os.environ["AUTHORIZED_REDDIT_URL"])


def parse_retry_after(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    text = value.strip()
    if text.isdigit():
        return int(text)
    try:
        retry_at = parsedate_to_datetime(text)
    except (TypeError, ValueError, OverflowError):
        return None
    if retry_at.tzinfo is None:
        return None
    seconds = (retry_at - datetime.now(timezone.utc)).total_seconds()
    return max(0, math.ceil(seconds))


def parse_reset_seconds(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    try:
        seconds = float(value.strip())
    except (TypeError, ValueError):
        return None
    if not math.isfinite(seconds) or seconds < 0:
        return None
    return math.ceil(seconds)


def parse_wait_seconds(response: requests.Response) -> int:
    candidates = [
        parse_retry_after(response.headers.get("Retry-After")),
        parse_reset_seconds(response.headers.get("X-Ratelimit-Reset")),
    ]
    valid = [value for value in candidates if value is not None]
    if not valid:
        raise RuntimeError("429 had no valid Retry-After or reset value; defer the job")
    return max(1, max(valid))


def validate_success_payload(response: requests.Response) -> dict:
    media_type = response.headers.get("Content-Type", "").split(";", 1)[0].lower()
    if media_type != "application/json" and not media_type.endswith("+json"):
        raise RuntimeError(f"Unexpected success content type: {media_type or 'missing'}")
    try:
        payload = response.json()
    except ValueError as exc:
        raise RuntimeError("Success response did not contain valid JSON") from exc
    if not isinstance(payload, dict):
        raise RuntimeError("Success JSON did not match the expected object shape")
    missing = [field for field in REQUIRED_JSON_FIELDS if field not in payload]
    if missing:
        raise RuntimeError(f"Success JSON is missing required fields: {', '.join(missing)}")
    return payload


session = requests.Session()
session.headers.update(
    {
        "Authorization": f"Bearer {OAUTH_TOKEN}",
        "User-Agent": USER_AGENT,
        "Accept": "application/json",
    }
)

started_at = time.monotonic()

for attempt in range(1, MAX_ATTEMPTS + 1):
    elapsed = time.monotonic() - started_at
    if elapsed >= TOTAL_ELAPSED_BUDGET_SECONDS:
        raise RuntimeError("Elapsed-time budget exhausted before the next request")

    try:
        response = session.get(
            AUTHORIZED_URL,
            timeout=(5, 20),
            allow_redirects=False,
        )
    except requests.Timeout as exc:
        raise RuntimeError("Reddit request timed out; no retry was scheduled") from exc
    except requests.RequestException as exc:
        raise RuntimeError("Reddit request failed before a valid response arrived") from exc

    if 300 <= response.status_code < 400:
        raise RuntimeError("Redirect refused so the Bearer token stays on the approved host")

    if response.status_code == 429:
        wait_seconds = parse_wait_seconds(response)
        if attempt == MAX_ATTEMPTS:
            raise RuntimeError("Reddit rate limit persisted after bounded attempts")
        if wait_seconds > MAX_INLINE_WAIT_SECONDS:
            raise RuntimeError(
                f"Defer this job for at least {wait_seconds} seconds instead of sleeping inline"
            )

        sleep_seconds = wait_seconds + random.uniform(0.25, 1.0)
        if time.monotonic() - started_at + sleep_seconds > TOTAL_ELAPSED_BUDGET_SECONDS:
            raise RuntimeError("Defer the job because the next wait exceeds its elapsed-time budget")
        time.sleep(sleep_seconds)
        continue

    if not 200 <= response.status_code < 300:
        try:
            response.raise_for_status()
        except requests.HTTPError as exc:
            raise RuntimeError(f"Reddit returned HTTP {response.status_code}") from exc
        raise RuntimeError(f"Unexpected non-success HTTP status: {response.status_code}")

    validate_success_payload(response)
    print(
        "Validated Reddit JSON response",
        response.status_code,
        "required_fields=",
        ",".join(REQUIRED_JSON_FIELDS),
    )
    break
else:
    raise RuntimeError("Request loop ended without a response")
設定後に実行します。
python reddit_429_handler.py
このコードで確認できること・できないこと
Retry-Afterの秒数・HTTP日時と、小数を含むX-Ratelimit-Resetを読み取ります。両方が有効な場合は長い待機時間を採用します。- 待機値を解釈できない場合は推測で再試行せず、ジョブを止めます。
- 試行回数は最大3回です。長い待機は処理内で続けず、外部スケジューラーへの保留対象にします。
(5, 20)は接続と読み取りのタイムアウトです。厳密なジョブ全体の締切ではありません。経過時間の上限は次のリクエストや待機の前に確認するため、実行中のリクエストを360秒で強制終了する保証はありません。- リダイレクトを拒否し、承認されたHTTPSホストとパスに送信先を限定します。
- 成功判定ではHTTPステータスだけでなくJSON形式と必須キーを確認します。ただし、キーの存在だけでは値の正しさ、完全性、利用目的への適合までは証明できません。
- 非冪等な書き込み処理にそのまま転用しないでください。この例はGETを使い、トークン更新や共有レート制御は実装していません。
再試行の設計を詳しく検討する場合は、Python Requestsの再試行ガイド(英語)も参照してください。ここで示したコードと同様、対象のAPI利用条件、冪等性、待機ヘッダー、全体のタイムアウトを確認してから実装します。
Redditのレート制限を回避する方法はある?
制限を受けないよう無駄な通信を減らすことと、識別情報を変えて制限をすり抜けることは別です。アカウント、OAuthクライアントID、User-Agent、プロキシの出口を切り替えて、公開された上限を迂回する方法は採用しないでください。
実用的な対策は、対象の制限を特定し、待機・負荷削減・承認された利用枠の見直しを行うことです。必要なリクエスト数が利用枠を超える場合は、キャッシュや差分取得で処理を減らすか、用途に適したアクセス条件を相談します。
Redditのレート制限・IPブロックとローテーションプロキシ
ローテーションプロキシは、設定に応じて送信元の出口IPを切り替える仕組みです。一方、レート制限はリクエスト量などの制御であり、IPブロックは特定の接続元に対するアクセス制御です。これらを同じものとして扱わないことが重要です。
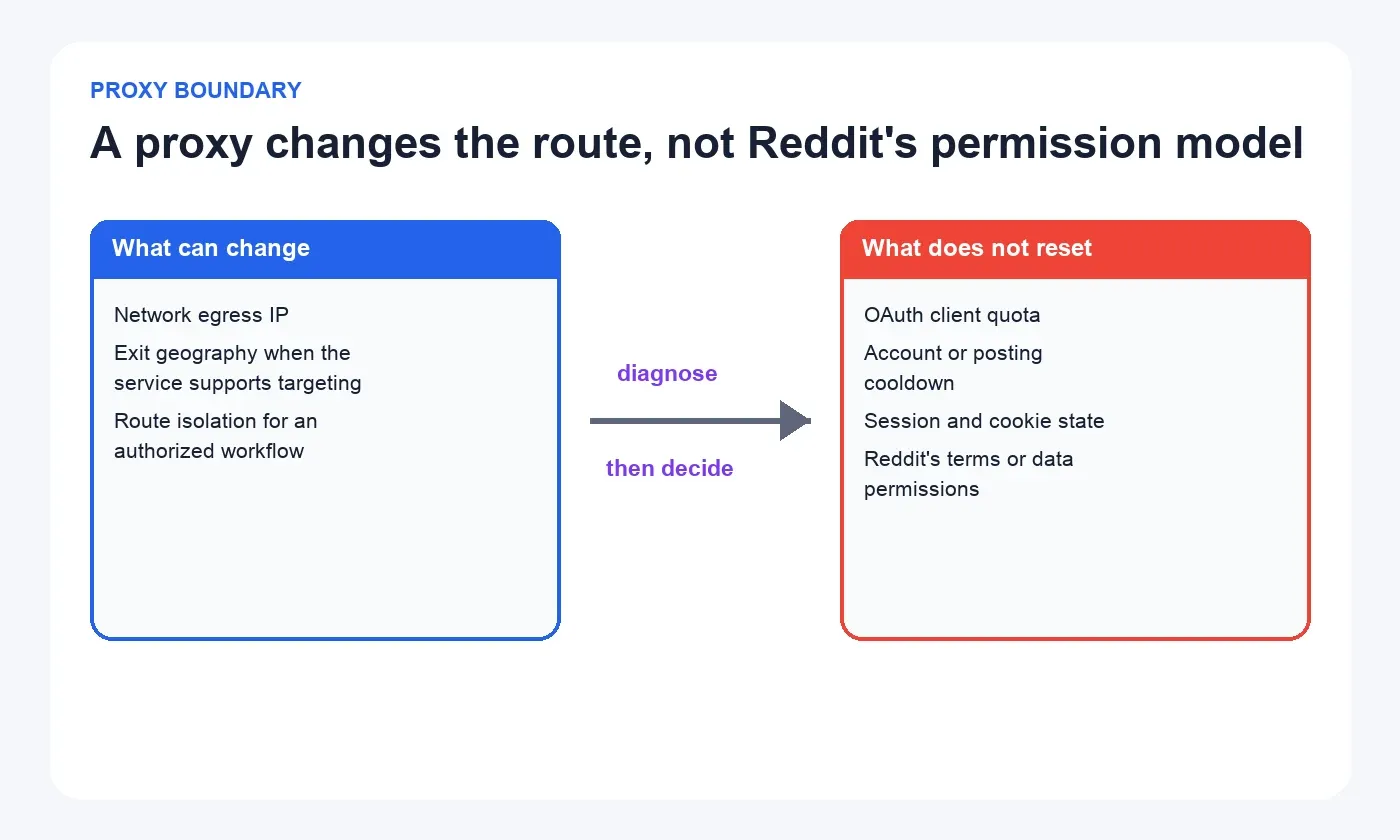
プロキシが変更するのは、そのプロキシを経由するリクエストの接続経路です。OAuthクライアントの利用枠やアカウントの待機時間は変更できません。認証、Cookie、データ利用の権限は、接続経路とは分けて管理します。
Rola IPが役立つのは、許可された地域検証や接続経路の管理
Rola IPを検討するのは、プロジェクトに必要な許可があり、地域別の広告表示確認、承認された市場での表示比較、テスト経路の分離など、独立したネットワーク要件がある場合です。
日本の運用チームが海外向け表示を検証するケースでも、まず対象地域、取得してよい情報、使用する認証、リクエスト量を決めます。出口IPの地域は検証条件の一つであり、それだけで表示内容のすべてが決まるわけではありません。
- Reddit側で許可された総リクエスト量を維持する。
- 正しいOAuth認証と、アプリを識別できるUser-Agentを使う。
- Cookieに依存する処理では必要なセッション継続性を保つ。
- 国・地域、経路ラベル、セッション方式、結果を記録する。
- 401、403、429、ログイン要求や不明な権限エラーが出たら、処理を止めて分類する。429の再開は待機条件に従う。
Requests・Scrapy・Seleniumで選ぶセッション方式
| 使用するツール | 接続方式の考え方 | 確認項目・記録する情報 |
|---|---|---|
| Python Requests | 認証付きの一つのジョブでは必要に応じて経路を固定。切り替えは独立した許可済み地域テストの間に限定 | 同じOAuth、対象、並列数、スケジュールで直結とプロキシ経由を比較し、ステータスと必須フィールドを確認 |
| Scrapy | スロットリング、並列数、再試行を一元管理。独立した市場別バッチのみ別セッションで管理 | 重複率、項目数、必須フィールド、401・403・429、バッチ別経路ラベル |
| Selenium | ログイン、Cookie、リダイレクトを含む一連の操作ではスティッキーセッションを検討 | 対象地域、開始・終了時の出口、最終URL、期待するページ要素。秘密値は保存しない |
スティッキーセッションは、サービスが定める条件の範囲で同じ出口を維持する方式です。固定IPサービスと同義ではなく、IPを固定してもアプリのログイン状態が保証されるわけではありません。
Rola IPの設定前に確認すること
Rola IPのReddit向けソリューションで用途を整理し、プロキシネットワークの設定ガイドで対応製品と接続方式を確認します。
2026年10月9日に確認した設定ガイドでは、住宅・データセンター・モバイルの各ネットワークが案内されています。3種類とも国単位の指定に対応し、州・都市の指定はローテーション住宅プロキシが対象です。セッションはsessionidで識別し、sessiontimeは1〜120分で指定できます。-f-1はリクエストごとのIP変更に使う設定で、ログイン状態の継続が必要な処理には推奨されていません。
この仕様は、特定地域の在庫や対象サイトへのアクセス成功を保証するものではありません。導入時には対象地域、プロトコル、認証方法、料金と利用条件も確認してください。
住宅回線のIPアドレスが必要な許可済み調査では、住宅プロキシが候補になります。ログインやページ送りを含む処理にはセッションの継続性を優先し、切り替えが必要な場合は、状態を共有しない独立したテストの間で行います。
比較テストでは、経路以外の条件をそろえる
承認された診断では、OAuthの識別情報、リクエスト量、データ、クライアントのバージョン、時間条件をそろえ、接続経路だけを変えます。検証用の通信も許可された総量に含めてください。
まず安全なIP確認先で実際の出口と国・地域を確認し、次にRedditのレスポンスや画面を必須フィールド・ページ要素で検証します。保存するのは経路ラベルと結果であり、パスワードではありません。
直結とプロキシ経由の両方で同じOAuthクライアントの429が発生する場合は、共有キューと利用枠の消費状況を優先して確認します。この結果だけでは、接続経路が原因だとは判断できません。
Redditスクレイピングのレート制限回避策:不要なリクエストを減らす設計
「回避策」を探す場合も、目標は制御をすり抜けることではなく、必要なデータを許可された方法で効率よく取得することです。次の順で設計を見直します。
- 利用目的、対象データ、保存期間、アクセス方法が認められているか確認する。
- 用途に適したOAuthまたはDeveloper Platformの機能を選び、アプリを正確に識別する。
- 外部へのリクエストを共有キューに集約し、明示的な同時実行上限を設ける。
- 残りの利用枠とリセット時刻を共有状態として管理する。
- 許可された応答をキャッシュし、同一のリクエストをまとめる。
- 同じ履歴を繰り返し取得せず、可能な範囲で差分取得にする。
- 権限、認証、応答の妥当性が不明な場合はジョブを止める。
- 商用利用や必要量が現行の条件を超える場合は、承認された契約・アクセス方法を相談する。
インターフェース選びは、スクレイピングとAPIの違いを解説したガイド(英語)も参考になります。
取得成功はHTTP 200だけで判定しません。ログイン画面、同意画面、エラー用の外枠、不完全なデータが返る場合があります。最終URL、Content-Type、必須項目、ページ送りの状態、件数まで確認してください。
再発を防ぐ運用チェックリスト
- 再試行の担当が一つに決まっている。
- 試行回数、待機時間、実行時間に上限がある。
- 複数ワーカーが利用枠を共有している。
- 重複した読み取りリクエストをまとめている。
- ログから認証情報を除外している。
- 401、403、429、リダイレクト、想定外の200を別々に分類している。
- Redditの現行規約と開発者向け案内を確認している。
- データの保存・削除手順が認められた用途と一致している。
- プロキシを使う理由が、上限の迂回ではなく地域・接続要件として説明できる。
まとめ
「Redditのレート制限を超過しました」と表示されたら、対象の操作とレスポンスを記録し、待機条件に従って再開します。APIでは利用枠と再試行をワーカー全体で管理することが、再発防止の基本です。
許可された地域別検証や接続経路の管理が必要な場合は、対象地域とセッションの継続性に合わせてRola IPの接続方式を選び、実際の出口と取得結果を確認してください。