
Error 429 en Reddit: causas y cómo solucionarlo
29 oct 2026 · Guías · 18 min de lectura
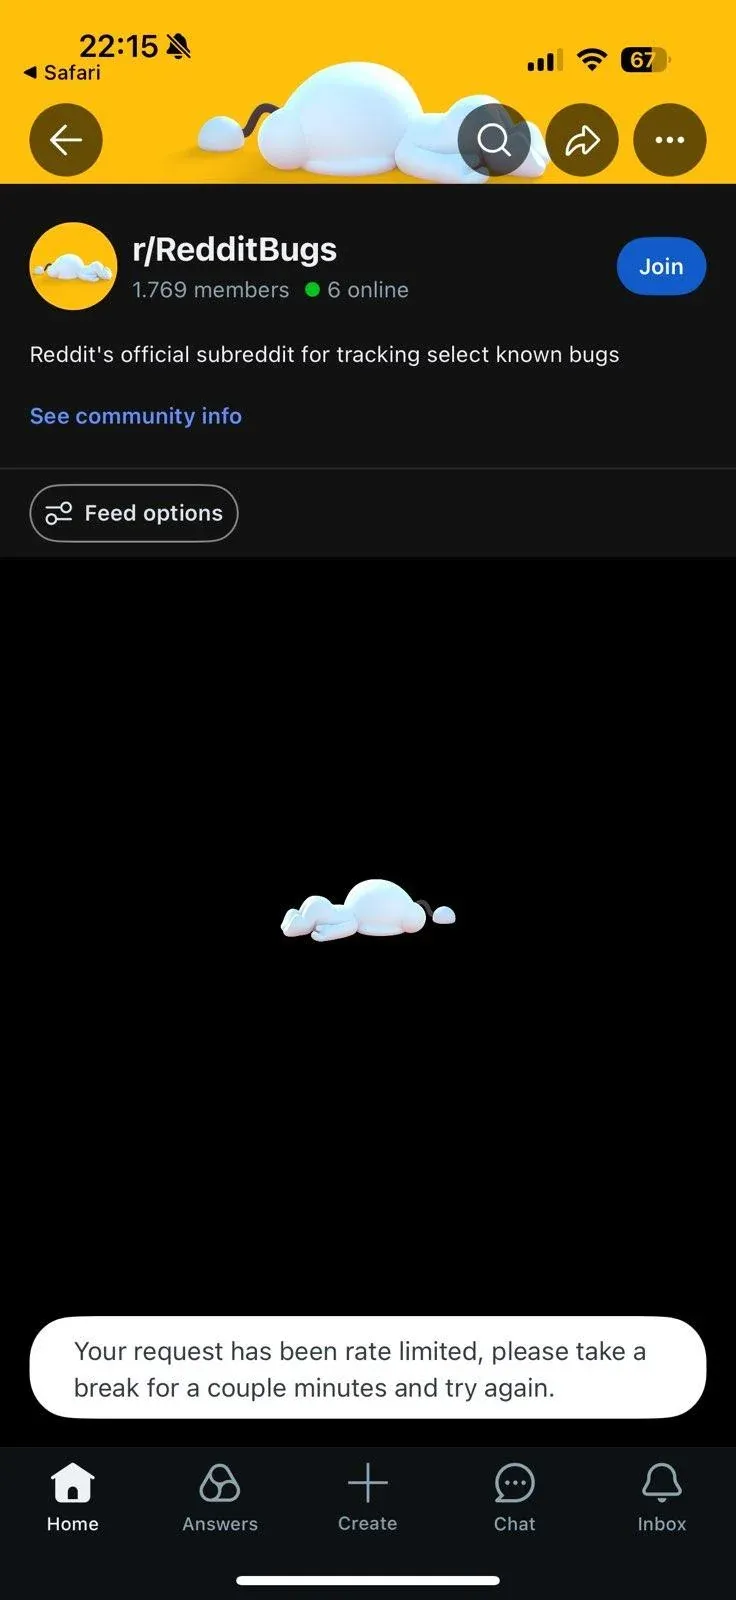
El error 429 en Reddit indica que se ha alcanzado un límite de solicitudes. Si aparece «rate limit exceeded», detén los envíos y averigua qué está contando Reddit: acciones de una cuenta, solicitudes de una sesión, uso de un cliente OAuth o tráfico de una IP. El mensaje por sí solo no demuestra que la IP esté bloqueada.
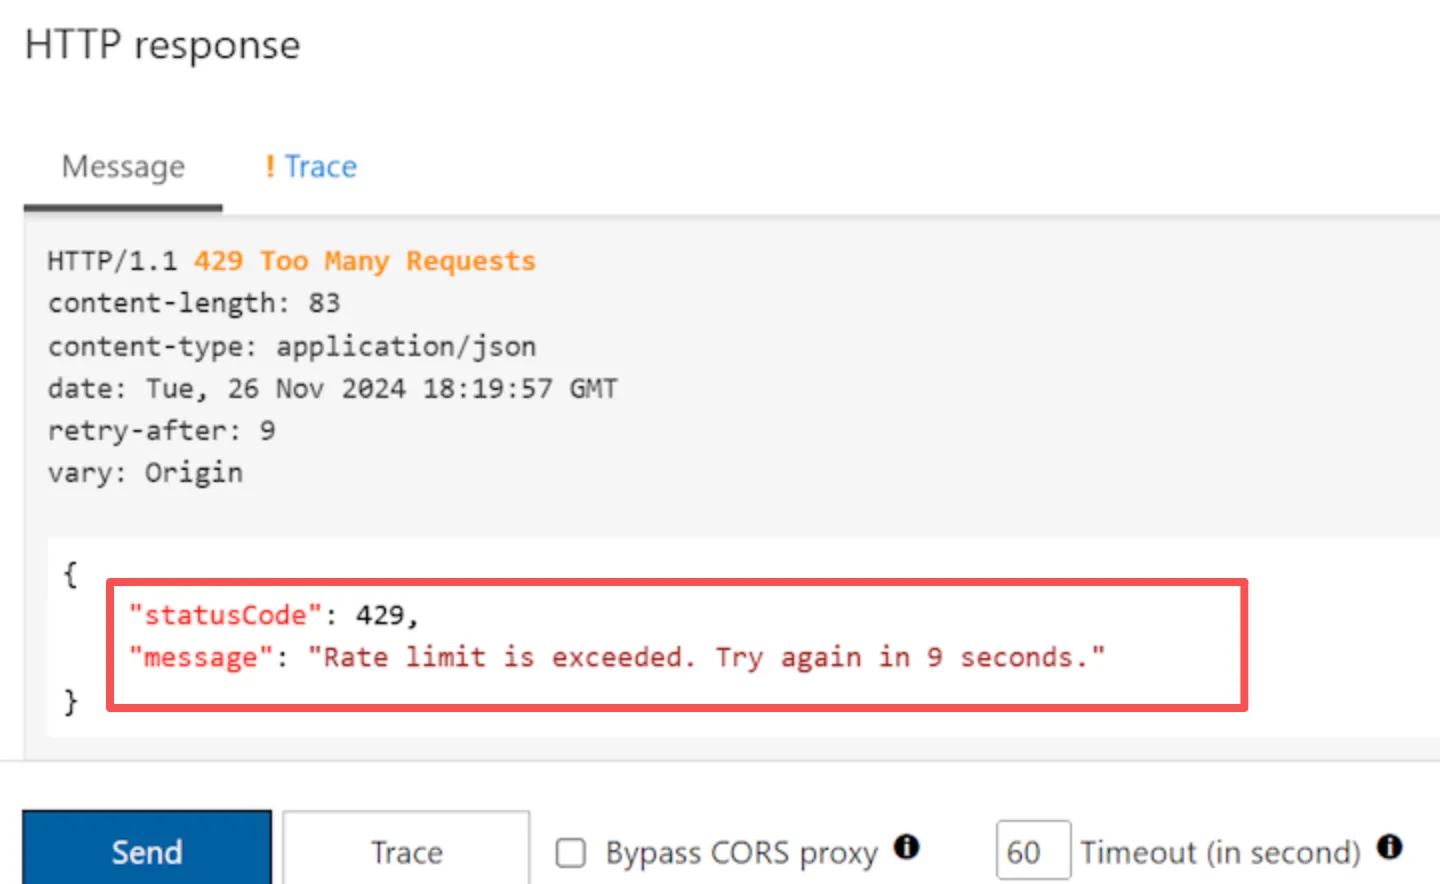
En el navegador o la aplicación, deja de recargar y espera el tiempo indicado. En una integración con la API, respeta Retry-After y las cabeceras de restablecimiento, reduce las solicitudes simultáneas y coordina el consumo de la cuota entre todos los procesos. Un proxy cambia la IP de salida; no amplía la cuota OAuth ni concede permisos para recopilar datos.
Cómo solucionar «rate limit exceeded» en Reddit: pasos esenciales
La recuperación empieza por detener el tráfico y distinguir el tipo de restricción. Un tiempo de espera para publicar, un 429 de la API y un bloqueo de seguridad requieren diagnósticos distintos.
- Detén los envíos repetidos. Pausa las recargas automáticas y los reintentos que se ejecutan en segundo plano.
- Guarda el mensaje exacto. Anota la acción, la hora, el código de estado y el tiempo de espera, si aparece.
- Consulta las cabeceras de la API. Registra
X-Ratelimit-Used,X-Ratelimit-RemainingyX-Ratelimit-Resetcuando estén disponibles. - Comparte la cuota entre procesos. Varios procesos que usan el mismo OAuth client ID no disponen de un límite completo cada uno.
- Evalúa el proxy solo para una necesidad de red autorizada. La ubicación de salida y la continuidad de sesión son criterios de configuración; no son una forma de obtener más cuota.
¿Qué significa el error 429 en Reddit?
HTTP 429 significa que el servidor rechaza la solicitud porque se ha alcanzado un límite de frecuencia. La respuesta puede incluir Retry-After, que indica cuánto esperar o a partir de qué momento volver a intentarlo.
La sección 4 de RFC 6585 define este código, pero no obliga a todos los servicios a contar las solicitudes de la misma manera. La guía sobre el error 429 Too Many Requests explica el comportamiento general. En Reddit, conviene separar estos casos:
| Ámbito del límite | Situación habitual | Qué revisar | Primera medida |
|---|---|---|---|
| Cuenta | Publicar, comentar, enviar mensajes o iniciar sesión | Cuenta atrás, aviso de la cuenta y acción afectada | Detener esa acción y esperar |
| Navegador o sesión | Recargas continuas, extensiones o pestañas duplicadas | Solicitudes en segundo plano y comparación con una ventana privada | Desactivar la recarga automática e identificar el origen del tráfico |
| Cliente OAuth | Aplicación que usa la Data API | Cabeceras de cuota y registros de la aplicación | Pausar la cola compartida hasta el restablecimiento |
| IP de origen | Red compartida o misma salida a Internet | Fallos coincidentes en distintos clientes que usan esa ruta | Detener el tráfico y comparar rutas solo mediante pruebas autorizadas |
| Endpoint o acción | Una operación concreta deja de funcionar | Cuerpo del error y documentación de ese endpoint | Reducir esa operación y seguir sus reglas |
| Concurrencia o ráfaga | Procesos que envían solicitudes en paralelo | Solicitudes en curso, marcas de tiempo y volumen de reintentos | Reducir la concurrencia y centralizar los reintentos |
Un 429 tampoco demuestra que la cuenta esté suspendida. Si el aviso menciona una restricción de seguridad de la red, investiga ese problema de acceso por separado.
¿Por qué Reddit limita las solicitudes?
Reddit limita el tráfico para proteger la capacidad del servicio y reducir el spam, los intentos de acceso repetidos y la automatización abusiva. Que una página sea pública no autoriza cualquier extracción o reutilización de sus datos.
En su actualización de robots.txt del 25 de junio de 2024, Reddit anunció que seguiría limitando o bloqueando bots y rastreadores no identificados. El anuncio sobre infraestructura y moderación del 5 de agosto de 2026 describe una transición gradual de aplicaciones de terceros hacia Reddit Developer Platform y restricciones a nuevas solicitudes de acceso.
El Acuerdo de usuario de Reddit distingue entre el rastreo permitido bajo las condiciones de robots.txt y el scraping sin consentimiento previo por escrito, que prohíbe. También pueden existir acuerdos específicos que regulen el acceso.
Además, la sección 3.1 de las condiciones de la Data API, revisadas el 20 de julio de 2026, exige un acuerdo independiente con Reddit para usar la API con fines comerciales, realizar investigación por encima de los límites o llevar a cabo usos no permitidos expresamente. Esta exigencia se refiere al uso de la Data API; no equivale a una conclusión jurídica general sobre toda actividad relacionada con Reddit.
Para un proyecto de extracción de datos, el primer paso es confirmar el acceso permitido y ajustar la carga de trabajo a ese acceso.
Cómo resolver el aviso en el navegador o la aplicación
Si el aviso aparece durante un uso normal de Reddit, deja de repetir la acción y espera según el mensaje. Borrar cookies o abrir una ventana privada sirve para diagnosticar una sesión, pero no reinicia los límites de una cuenta o una IP.
- Detén las recargas y los envíos duplicados. Cierra pestañas repetidas y pausa extensiones, scripts o herramientas que actualicen páginas en segundo plano.
- Anota el contexto completo. Guarda el texto del aviso, la cuenta atrás, el estado HTTP si lo tienes, la acción y la hora. No incluyas cookies ni tokens en las capturas.
- Respeta el tiempo indicado. Cuando termine, realiza una sola comprobación. Una ráfaga de intentos para ver si ya funciona puede reproducir el problema.
- Compara interfaces sin automatización. Si el fallo continúa, prueba la aplicación oficial y un navegador compatible. Una ventana privada puede aislar un problema de sesión, pero no elimina el límite del servidor.
- Descarta una incidencia general. Si fallan al mismo tiempo dispositivos y redes independientes, consulta el estado del servicio antes de cambiar la configuración local.
- Usa el canal de recuperación correspondiente. Un bloqueo de seguridad, un problema de contraseña o una decisión de moderación necesita su propio procedimiento oficial.
Borrar cookies cierra la sesión y puede corregir un estado local defectuoso. No recupera cuota OAuth ni elimina el tiempo de espera para publicar.
Cómo gestionar un 429 de la API de Reddit
Una aplicación autorizada debe pausar el trabajo nuevo, conservar registros sin secretos y coordinar los reintentos entre todos sus procesos. Añadir una espera a cada proceso por separado no resuelve el problema si todos consumen la misma cuota.
Antes de cambiar el código, registra:
- Fecha y hora en UTC.
- Método HTTP y ruta del endpoint, sin parámetros sensibles.
- Código de estado y código de error de Reddit, o un resumen seguro del cuerpo.
Retry-Aftery las cabeceras de límite disponibles.- Una etiqueta interna que identifique al cliente OAuth sin revelar secretos.
- Número de procesos, solicitudes en curso, intento actual y tiempo transcurrido.
- Si la solicitud se resolvió desde la caché.
- Identificador de solicitud o de trazabilidad, con los datos sensibles ocultos.
No registres el token OAuth, el secreto del cliente, las cookies, la contraseña del proxy, la cabecera Authorization completa ni URLs con credenciales.
Centraliza los reintentos en una sola capa
La biblioteca HTTP, el proceso de tareas, el sistema de orquestación y el código de la aplicación pueden tener políticas de reintento propias. Si las cuatro capas vuelven a enviar la misma solicitud, un fallo genera una ráfaga. Asigna a una sola capa el control del número de intentos y de las esperas; desactiva o restringe las demás.
Trata la cuota OAuth como un estado compartido
Entrega al planificador común los valores de cuota restante y tiempo de restablecimiento. Cuando quede poco margen, deja de admitir tareas no esenciales. Si el uso autorizado incluye operaciones interactivas o urgentes, reserva capacidad para ellas.
Guarda en caché y agrupa las lecturas repetidas
Cuando las reglas y las obligaciones sobre los datos lo permitan, conserva las respuestas reutilizables durante un periodo adecuado. La agrupación de solicitudes en curso, conocida como single-flight, conocido como single-flight, permite que 10 procesos que necesitan el mismo recurso generen una sola petición y compartan su resultado.
La caché debe respetar las eliminaciones de contenido, los requisitos de privacidad y el plazo de conservación autorizado.
Reduce las solicitudes simultáneas
Un proceso de extracción puede respetar el promedio por minuto y aun así generar un pico de tráfico. Empieza con un solo proceso, observa las cabeceras y ajusta la carga gradualmente. Introducir pausas aleatorias en 50 procesos no impide por sí solo que los 50 coincidan.
Comprueba el límite de solicitudes de la API de Reddit
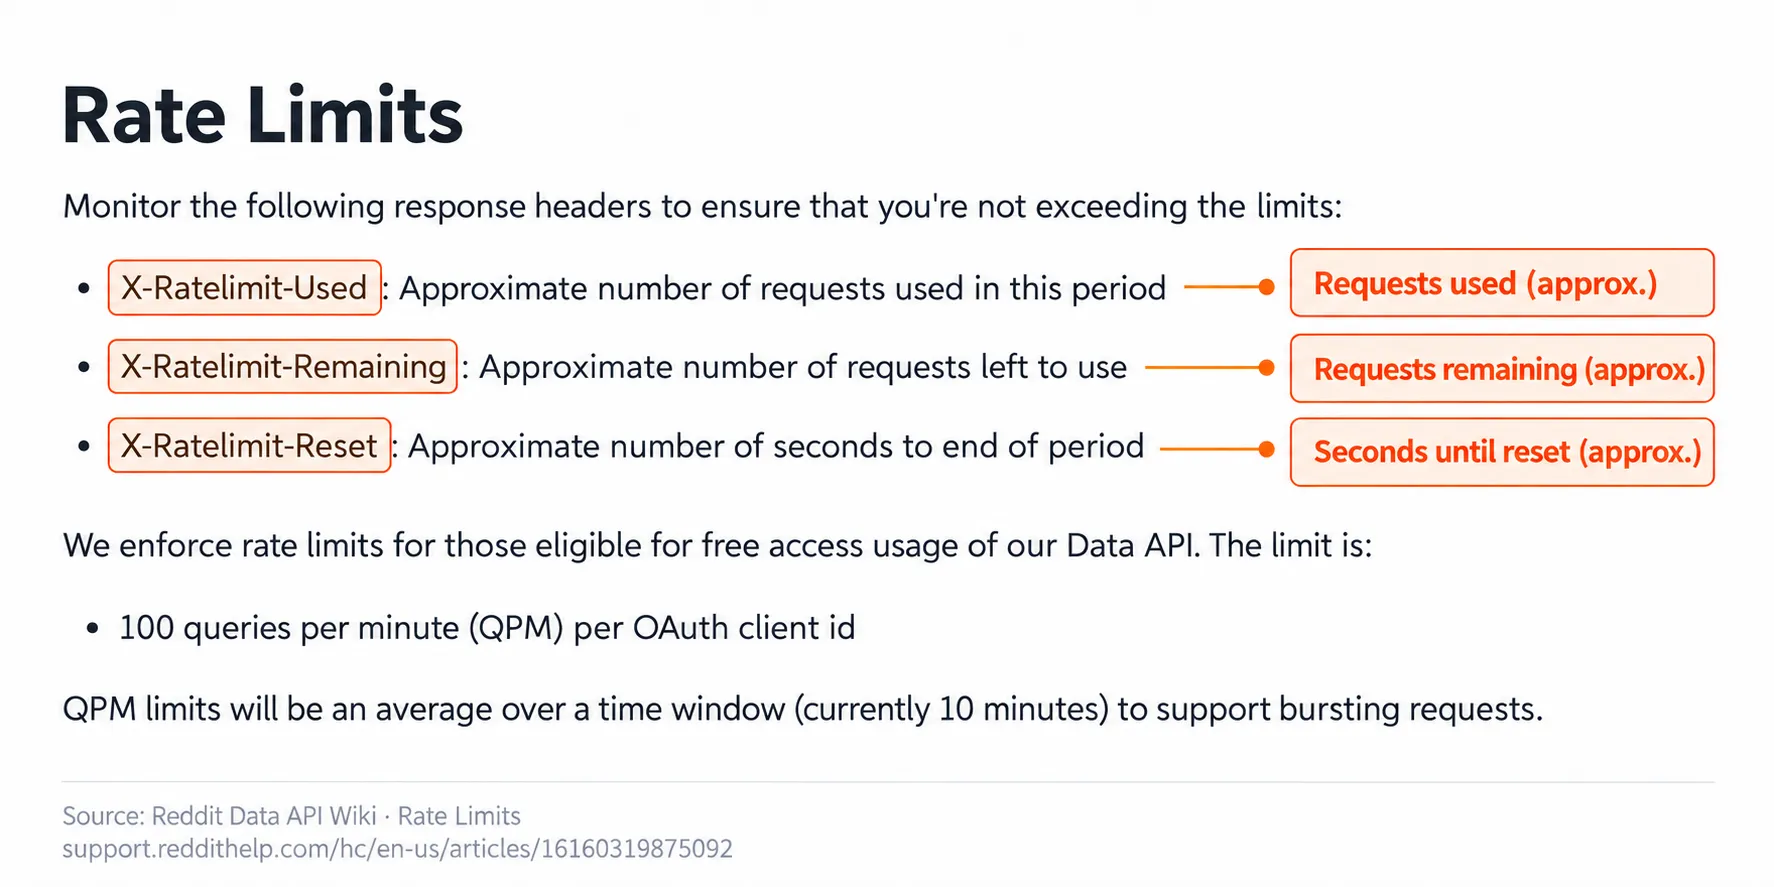
La información de referencia del 30 de septiembre de 2026, atribuida a la documentación de la Data API de Reddit, indica 100 consultas por minuto por OAuth client ID para aplicaciones que cumplen los requisitos de acceso gratuito, calculadas como promedio en una ventana de 10 minutos. También señala que no se acepta tráfico sin OAuth ni credenciales de inicio de sesión.
Estos datos no se han vuelto a verificar para esta edición. No son una cuota garantizada para cualquier aplicación. Confirma los requisitos actuales y tu acuerdo de acceso antes de dimensionar el sistema; el promedio no autoriza cualquier ráfaga de solicitudes.
Las cabeceras ayudan a ajustar el planificador:
| Cabecera | Información que aporta |
|---|---|
X-Ratelimit-Used |
Número aproximado de solicitudes usadas en el periodo |
X-Ratelimit-Remaining |
Número aproximado de solicitudes restantes |
X-Ratelimit-Reset |
Segundos aproximados hasta el final del periodo |
Cómo manejar el error 429 de Reddit en Python
El siguiente ejemplo limita los intentos, interpreta las cabeceras de espera y valida el JSON antes de informar de un resultado correcto. Está pensado para una operación OAuth autorizada; no implementa el planificador compartido que necesita un sistema con varios procesos.
Estado de validación: no se dispone de una ejecución documentada de esta versión del código con sus versiones de Python y Requests. Se conserva como plantilla de implementación, no como integración probada con Reddit.
Preparar el entorno y la configuración
Necesitas Python, la biblioteca requests y un token válido para el endpoint y los permisos OAuth de tu aplicación. Confirma esos permisos antes de ejecutar solicitudes.
- Crea un entorno virtual con
python -m venv .venv. - Actívalo con el comando correspondiente a tu sistema:
.\.venv\Scripts\Activate.ps1en PowerShell osource .venv/bin/activateen una terminal compatible de Linux o macOS. - Instala la dependencia y consulta su versión:
python -m pip install requests
python -m pip show requests
- Guarda el código de abajo como
reddit_429.py. - Define las cinco variables de entorno de la tabla. Usa el mecanismo de gestión de secretos de tu entorno para el token; no lo guardes en el repositorio ni en los registros.
- Ejecuta
python reddit_429.pydesde el entorno preparado.
Los comandos describen la preparación; no acreditan una prueba realizada. Antes de desplegar, valida y registra las versiones concretas de las dependencias.
| Variable | Para qué sirve | Qué configurar |
|---|---|---|
REDDIT_OAUTH_TOKEN |
Token de acceso | Token válido de la aplicación autorizada |
REDDIT_USER_AGENT |
Identificación de la aplicación | Una descripción fiel del cliente, sin suplantar un navegador |
AUTHORIZED_REDDIT_PATH_PREFIX |
Prefijo de ruta permitido | El ámbito más reducido que necesite la operación autorizada |
AUTHORIZED_REDDIT_URL |
URL que se consultará | HTTPS, servidor oauth.reddit.com y ruta dentro del ámbito permitido |
REQUIRED_JSON_FIELDS |
Campos obligatorios de primer nivel | Nombres separados por comas, según el endpoint; no puede quedar vacío |
El código comprueba el servidor HTTPS y la ruta antes de añadir el token Bearer, rechaza redirecciones y no imprime credenciales. Selecciona los campos obligatorios según la respuesta real del endpoint; no hay una lista universal para toda la API.
from datetime import datetime, timezone
from email.utils import parsedate_to_datetime
import math
import os
import random
import time
from typing import Optional
from urllib.parse import urlparse

import requests


OAUTH_TOKEN = os.environ["REDDIT_OAUTH_TOKEN"]
USER_AGENT = os.environ["REDDIT_USER_AGENT"]
AUTHORIZED_PATH_PREFIX = os.environ["AUTHORIZED_REDDIT_PATH_PREFIX"].rstrip("/") or "/"
REQUIRED_JSON_FIELDS = tuple(
    field.strip()
    for field in os.environ["REQUIRED_JSON_FIELDS"].split(",")
    if field.strip()
)

MAX_ATTEMPTS = 3
MAX_INLINE_WAIT_SECONDS = 300
TOTAL_ELAPSED_BUDGET_SECONDS = 360
ALLOWED_REDDIT_HOST = "oauth.reddit.com"


def validate_authorized_url(value: str) -> str:
    parsed = urlparse(value)
    prefix_matches = (
        parsed.path.startswith("/")
        if AUTHORIZED_PATH_PREFIX == "/"
        else parsed.path == AUTHORIZED_PATH_PREFIX
        or parsed.path.startswith(f"{AUTHORIZED_PATH_PREFIX}/")
    )
    if (
        parsed.scheme != "https"
        or parsed.hostname != ALLOWED_REDDIT_HOST
        or parsed.port not in (None, 443)
        or parsed.username is not None
        or parsed.password is not None
        or parsed.fragment
        or not prefix_matches
    ):
        raise ValueError("Refusing a Reddit URL outside the approved HTTPS host and path")
    return value


if not REQUIRED_JSON_FIELDS:
    raise ValueError("REQUIRED_JSON_FIELDS must name the endpoint's required fields")

AUTHORIZED_URL = validate_authorized_url(os.environ["AUTHORIZED_REDDIT_URL"])


def parse_retry_after(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    text = value.strip()
    if text.isdigit():
        return int(text)
    try:
        retry_at = parsedate_to_datetime(text)
    except (TypeError, ValueError, OverflowError):
        return None
    if retry_at.tzinfo is None:
        return None
    seconds = (retry_at - datetime.now(timezone.utc)).total_seconds()
    return max(0, math.ceil(seconds))


def parse_reset_seconds(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    try:
        seconds = float(value.strip())
    except (TypeError, ValueError):
        return None
    if not math.isfinite(seconds) or seconds < 0:
        return None
    return math.ceil(seconds)


def parse_wait_seconds(response: requests.Response) -> int:
    candidates = [
        parse_retry_after(response.headers.get("Retry-After")),
        parse_reset_seconds(response.headers.get("X-Ratelimit-Reset")),
    ]
    valid = [value for value in candidates if value is not None]
    if not valid:
        raise RuntimeError("429 had no valid Retry-After or reset value; defer the job")
    return max(1, max(valid))


def validate_success_payload(response: requests.Response) -> dict:
    media_type = response.headers.get("Content-Type", "").split(";", 1)[0].lower()
    if media_type != "application/json" and not media_type.endswith("+json"):
        raise RuntimeError(f"Unexpected success content type: {media_type or 'missing'}")
    try:
        payload = response.json()
    except ValueError as exc:
        raise RuntimeError("Success response did not contain valid JSON") from exc
    if not isinstance(payload, dict):
        raise RuntimeError("Success JSON did not match the expected object shape")
    missing = [field for field in REQUIRED_JSON_FIELDS if field not in payload]
    if missing:
        raise RuntimeError(f"Success JSON is missing required fields: {', '.join(missing)}")
    return payload


session = requests.Session()
session.headers.update(
    {
        "Authorization": f"Bearer {OAUTH_TOKEN}",
        "User-Agent": USER_AGENT,
        "Accept": "application/json",
    }
)

started_at = time.monotonic()

for attempt in range(1, MAX_ATTEMPTS + 1):
    elapsed = time.monotonic() - started_at
    if elapsed >= TOTAL_ELAPSED_BUDGET_SECONDS:
        raise RuntimeError("Elapsed-time budget exhausted before the next request")

    try:
        response = session.get(
            AUTHORIZED_URL,
            timeout=(5, 20),
            allow_redirects=False,
        )
    except requests.Timeout as exc:
        raise RuntimeError("Reddit request timed out; no retry was scheduled") from exc
    except requests.RequestException as exc:
        raise RuntimeError("Reddit request failed before a valid response arrived") from exc

    if 300 <= response.status_code < 400:
        raise RuntimeError("Redirect refused so the Bearer token stays on the approved host")

    if response.status_code == 429:
        wait_seconds = parse_wait_seconds(response)
        if attempt == MAX_ATTEMPTS:
            raise RuntimeError("Reddit rate limit persisted after bounded attempts")
        if wait_seconds > MAX_INLINE_WAIT_SECONDS:
            raise RuntimeError(
                f"Defer this job for at least {wait_seconds} seconds instead of sleeping inline"
            )

        sleep_seconds = wait_seconds + random.uniform(0.25, 1.0)
        if time.monotonic() - started_at + sleep_seconds > TOTAL_ELAPSED_BUDGET_SECONDS:
            raise RuntimeError("Defer the job because the next wait exceeds its elapsed-time budget")
        time.sleep(sleep_seconds)
        continue

    if not 200 <= response.status_code < 300:
        try:
            response.raise_for_status()
        except requests.HTTPError as exc:
            raise RuntimeError(f"Reddit returned HTTP {response.status_code}") from exc
        raise RuntimeError(f"Unexpected non-success HTTP status: {response.status_code}")

    validate_success_payload(response)
    print(
        "Validated Reddit JSON response",
        response.status_code,
        "required_fields=",
        ",".join(REQUIRED_JSON_FIELDS),
    )
    break
else:
    raise RuntimeError("Request loop ended without a response")
Qué controlan los parámetros
| Parámetro | Valor | Alcance |
|---|---|---|
MAX_ATTEMPTS |
3 | Hasta 3 llamadas en total, incluida la primera |
MAX_INLINE_WAIT_SECONDS |
300 segundos | Si la espera indicada supera este valor, el código se detiene para que un sistema externo reprograme la tarea |
TOTAL_ELAPSED_BUDGET_SECONDS |
360 segundos | Comprueba el tiempo antes de otra llamada o espera; no interrumpe una solicitud que ya está en curso |
timeout=(5, 20) |
5 segundos de conexión y 20 de lectura | Controla las esperas de una solicitud, no la duración total de la tarea |
| Pausa aleatoria adicional | De 0,25 a 1 segundo | Se suma a la espera exigida para reducir la coincidencia de reintentos |
Retry-After admite segundos enteros o una fecha HTTP. X-Ratelimit-Reset admite segundos con decimales. Si ambos valores son válidos, se toma la espera mayor; si ninguno lo es, la tarea se detiene en lugar de inventar un intervalo.
El límite de lectura de Requests no equivale a un plazo total para descargar la respuesta. Por eso, ni timeout=(5, 20) garantiza terminar en 25 segundos ni la comprobación de 360 segundos actúa como un corte estricto de una llamada en curso.
Los fallos de conexión, los tiempos de espera agotados y las redirecciones no se reintentan como si fueran un 429. Una respuesta 2xx solo se acepta después de comprobar el tipo de contenido, que el JSON sea un objeto y que contenga los campos exigidos. El flujo real debe comprobar también sus valores, la paginación y el número de registros.
La guía de reintentos con Python Requests amplía cómo elegir qué operaciones se pueden repetir y dónde centralizar ese control.
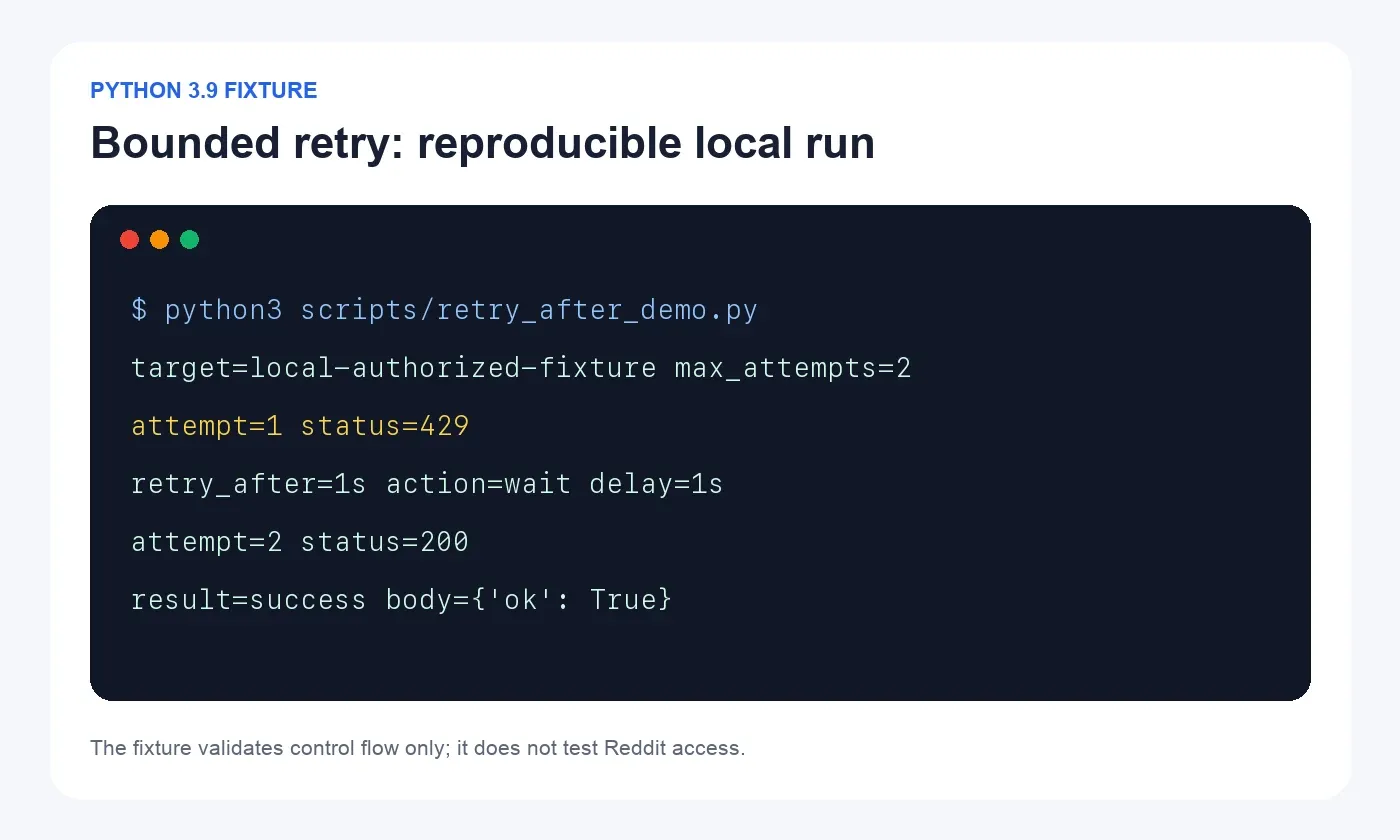
Qué demuestra la imagen de la prueba local
La imagen ilustra una simulación con un 429 y Retry-After: 1, seguida de un 200. Corresponde a otro programa de demostración: muestra max_attempts=2 y una espera de 1 segundo, mientras que la plantilla anterior permite 3 intentos y añade una pausa aleatoria.
No debe interpretarse como el registro de ejecución de esta plantilla. Tampoco acredita acceso real a Reddit, validez del token ni cuota disponible. Una prueba reproducible debe adjuntar el programa de simulación, las versiones, la fecha y los registros de la misma versión que se publica.
¿Un proxy rotativo para Reddit resuelve el error 429?
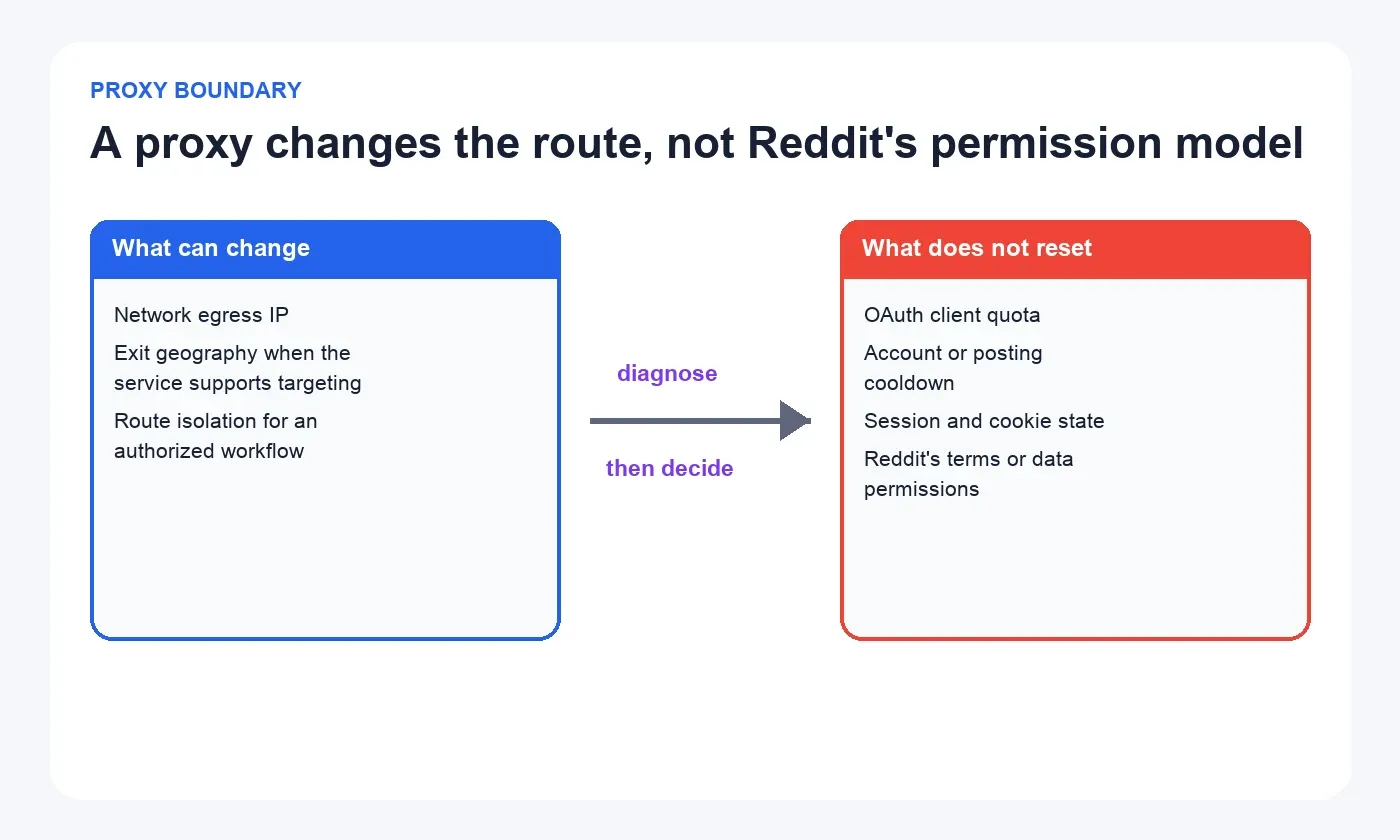
Un proxy rotativo no amplía la cuota de un cliente OAuth ni elimina el tiempo de espera de una cuenta; tampoco concede derechos de acceso a los datos. Solo cambia la salida de red; una ruta distinta puede ser relevante si el problema se ha identificado en el ámbito de la IP y la prueba está autorizada.
Si la cuota está vinculada al OAuth client ID, cambiar de IP conserva el mismo contador. En operaciones de inicio de sesión o publicación, alternar salidas también puede volver menos coherente la actividad y entrar en conflicto con las reglas de la plataforma.
Las condiciones de la Data API prohíben eludir sus límites y ocultar la identidad OAuth o el User-Agent. No cambies cuentas, client IDs o salidas proxy para superar una restricción publicada.
Cuándo sí tiene sentido evaluar un proxy
Un proyecto autorizado puede necesitar una ruta concreta para verificar anuncios por región, comparar experiencias públicas en mercados aprobados o separar rutas de prueba. En esos casos:
- Mantén la frecuencia total de solicitudes dentro del límite permitido.
- Usa la identidad OAuth correcta y un User-Agent descriptivo.
- Conserva la continuidad de sesión cuando el flujo dependa de cookies.
- Registra país, etiqueta de la ruta, modalidad de sesión y resultado.
- Detén la prueba ante 401, 403, 429, una pantalla de inicio de sesión inesperada o dudas sobre la autorización.
Elegir sesión según la herramienta
| Herramienta | Configuración de sesión adecuada | Qué validar |
|---|---|---|
| Python Requests | Una ruta estable durante una tarea autenticada con intentos limitados; rotación solo entre pruebas regionales independientes y autorizadas | Comparar conexión directa y proxy con el la misma programación de solicitudes y condiciones de tiempo comparables; revisar estado, campos JSON y país de salida |
| Scrapy | Control centralizado de frecuencia, concurrencia y reintentos; sesiones separadas solo para lotes de mercado independientes | Duplicados, cantidad de registros, campos obligatorios, respuestas 401/403/429 y etiqueta de ruta de cada lote |
| Selenium | Mantener la IP durante el inicio de sesión, las cookies, las redirecciones y los recorridos de varios pasos | País objetivo, salida inicial y final, modalidad de sesión, URL final y elemento esperado; no guardar cookies ni credenciales del proxy |
Cómo evaluar la configuración de Rola IP
La solución de proxy para Reddit de Rola IP sirve como punto de consulta para proyectos con necesidades autorizadas de ubicación y sesión. El material de referencia de su documentación de redes proxy describe redes residenciales rotativas, de centros de datos rotativas y móviles, junto con sessionid, sessiontime y controles de rotación por solicitud. Estas funciones y sus condiciones no se han vuelto a verificar para esta edición; confírmalas antes de configurar el servicio.
Evalúa una salida residencial cuando el trabajo autorizado necesite ese tipo de red o una comparación regional. Si la operación depende de cookies, autenticación, paginación o un recorrido reproducible, busca mantener la misma salida durante la sesión. Reserva los cambios de IP para tareas independientes que no necesiten conservar estado.
Antes de ampliar el volumen, cambia una sola variable:
- Mantén la identidad de Reddit, la frecuencia, el contenido de la solicitud, la versión del cliente y unas condiciones de tiempo comparables.
- Cambia únicamente la ruta autorizada. Confirma la IP de salida y el país con un servicio de comprobación que no reciba tus credenciales.
- Verifica los campos requeridos de la respuesta o los elementos esperados de la página.
- Registra la etiqueta de ruta y la modalidad de sesión, no la contraseña del proxy.
- Si la conexión directa y la conexión por proxy producen el mismo 429 asociado a OAuth, el resultado no respalda que el problema sea la ruta IP.
Cómo distinguir un 429 de otros errores al usar proxy
Un fallo de autenticación del proxy, un rechazo de acceso y un problema de red necesitan soluciones distintas. Identifica qué componente genera la respuesta antes de cambiar de ruta o programar un reintento.
| Síntoma | Qué comprobar | Medida y comprobación posterior |
|---|---|---|
| HTTP 407 | Si el proxy exige autenticación y si se configuró el método correcto | Corrige la configuración según el proveedor y repite una prueba autorizada; no registres la contraseña |
| HTTP 401 | Qué servicio responde y si el token tiene vigencia y permisos adecuados | Usa el proceso de autorización o renovación permitido; no repitas indefinidamente el mismo token |
| HTTP 403 | Motivo del rechazo y si procede de Reddit o de un intermediario | Revisa permisos y reglas de acceso; detén el flujo si no están claros |
| HTTP 429 | Cabeceras de espera, ámbito de la cuota y carga simultánea | Pausa, reduce la carga y vuelve a probar dentro del límite de intentos |
| Fallo de DNS | Nombre del servidor y resolución en la configuración de red utilizada | Corrige el nombre o la configuración y confirma que se resuelve antes de enviar otra solicitud |
| Conexión rechazada | Dirección, puerto, protocolo y disponibilidad del servicio | Verifica los datos de conexión proporcionados y repite la comprobación permitida |
| Tiempo de espera agotado | Si falló la conexión o la lectura, y cuántas solicitudes había en curso | Revisa ruta y concurrencia; no elimines el límite de tiempo ni desactives la validación TLS |
Esta tabla es una guía de diagnóstico, no un registro de resultados. Documenta el cambio y el resultado real de cada comprobación.
Cómo ajustar la extracción de datos de Reddit
Un flujo sostenible reduce las solicitudes innecesarias y utiliza el acceso que Reddit autoriza. Cuando el proyecto requiere más capacidad, corresponde solicitarla por la vía aprobada.
La comparación entre web scraping y API ayuda a elegir la interfaz antes de ampliar un sistema de extracción. Sigue este orden:
- Confirma el alcance permitido: finalidad, campos, periodo de conservación y método de acceso.
- Usa OAuth o la función aplicable de Developer Platform: identifica la aplicación de forma precisa.
- Centraliza las solicitudes: utiliza una cola con un máximo explícito de operaciones simultáneas.
- Comparte el estado de la cuota: conserva el margen restante y la hora de restablecimiento para todos los procesos.
- Agrupa tareas duplicadas: utiliza caché solo donde esté permitido.
- Recopila de forma incremental: evita descargar todo el historial cuando solo necesitas cambios o datos nuevos.
- Define cuándo detener el trabajo: permisos dudosos, autenticación fallida o respuesta incompleta requieren revisión.
- Solicita el acceso necesario: formaliza el acuerdo aplicable si la finalidad comercial o el volumen lo exige.
La información de Reddit sobre los cambios de su API aporta contexto. Las condiciones vigentes y el acuerdo de cada aplicación determinan el acceso concreto.
No marques una tarea como correcta solo por recibir 200 OK. La respuesta podría ser una página de inicio de sesión, una pantalla de consentimiento, una página de error o datos parciales. Comprueba URL final, tipo de contenido, campos obligatorios, paginación y cantidad de registros.
Qué revisar antes de la siguiente ejecución
La prevención exige controlar todas las fuentes de solicitudes, no solo el proceso principal. Una tarea en segundo plano puede seguir agotando la cuota mientras otra espera.
- [ ] Una sola capa controla los reintentos.
- [ ] El número de intentos y las comprobaciones de tiempo tienen límites definidos.
- [ ] Los procesos comparten el estado de la cuota.
- [ ] Las lecturas duplicadas se agrupan y la caché respeta los plazos permitidos.
- [ ] Los registros excluyen secretos y datos sensibles.
- [ ] Se distinguen 401, 403, 407, 429, fallos de red, redirecciones y respuestas 200 inesperadas.
- [ ] Se han revisado las condiciones y la documentación aplicables.
- [ ] El almacenamiento y la eliminación de datos corresponden al uso autorizado.
- [ ] Cada ruta proxy responde a una necesidad regional o de red documentada y permitida.
Transparencia: Rola IP publica este artículo. Evalúa los ejemplos de producto según la documentación vigente, las reglas de Reddit y los permisos del proyecto.
Conclusión
Resolver el error 429 en Reddit requiere identificar el límite, detener las solicitudes nuevas y respetar las señales de espera del servidor. Una cola compartida, menos concurrencia, respuestas almacenadas en caché cuando esté permitido y reintentos limitados permiten reanudar el trabajo de forma controlada. La recuperación se confirma con datos válidos, no solo con un código de estado correcto.
Si el proyecto también necesita pruebas regionales autorizadas, evalúa la ubicación de salida y la continuidad de sesión de Rola IP según el flujo. Mantén una ruta estable cuando haya estado que conservar y cambia de salida únicamente entre pruebas independientes que lo permitan.