
Превышен лимит запросов на Reddit: как диагностировать ошибку 429
9 окт. 2026 г. · Основы прокси · 13 мин. чтения
Если появилось сообщение «Превышен лимит запросов на Reddit», прекратите повторные отправки и определите, где возникло ограничение: при публикации, в приложении или при обращении к API. Проверьте время ожидания, текст ошибки и доступные заголовки ответа. HTTP 429 сам по себе не доказывает, что Reddit заблокировал ваш IP-адрес.
Разработчику следует приостановить общую очередь, обработать Retry-After, уменьшить число одновременных запросов и проверить, как все воркеры расходуют общую квоту. Обычному пользователю нужно остановить обновление страницы и выполнить указания интерфейса. Ниже разобраны оба сценария, а также роль прокси в разрешённых региональных проверках.
Краткий ответ
- Сначала остановите новые запросы. Немедленные повторные попытки увеличивают нагрузку и мешают сопоставить причину с результатом.
- Сохраните точное сообщение и контекст. Ограничение на публикацию — это не то же самое, что API-ответ 429 или блокировка сетевого маршрута.
- Для Data API используйте OAuth и проверяйте заголовки. Если Reddit их возвращает, запишите
X-Ratelimit-Used,X-Ratelimit-RemainingиX-Ratelimit-Reset. - Управляйте квотой совместно. Несколько воркеров, работающих через один OAuth-клиент, не получают отдельный лимит каждый.
- Записывайте параметры соединения. При использовании прокси фиксируйте выходной IP-адрес, регион и режим сессии.
Что означает превышение лимита Reddit и при чём здесь ошибка 429
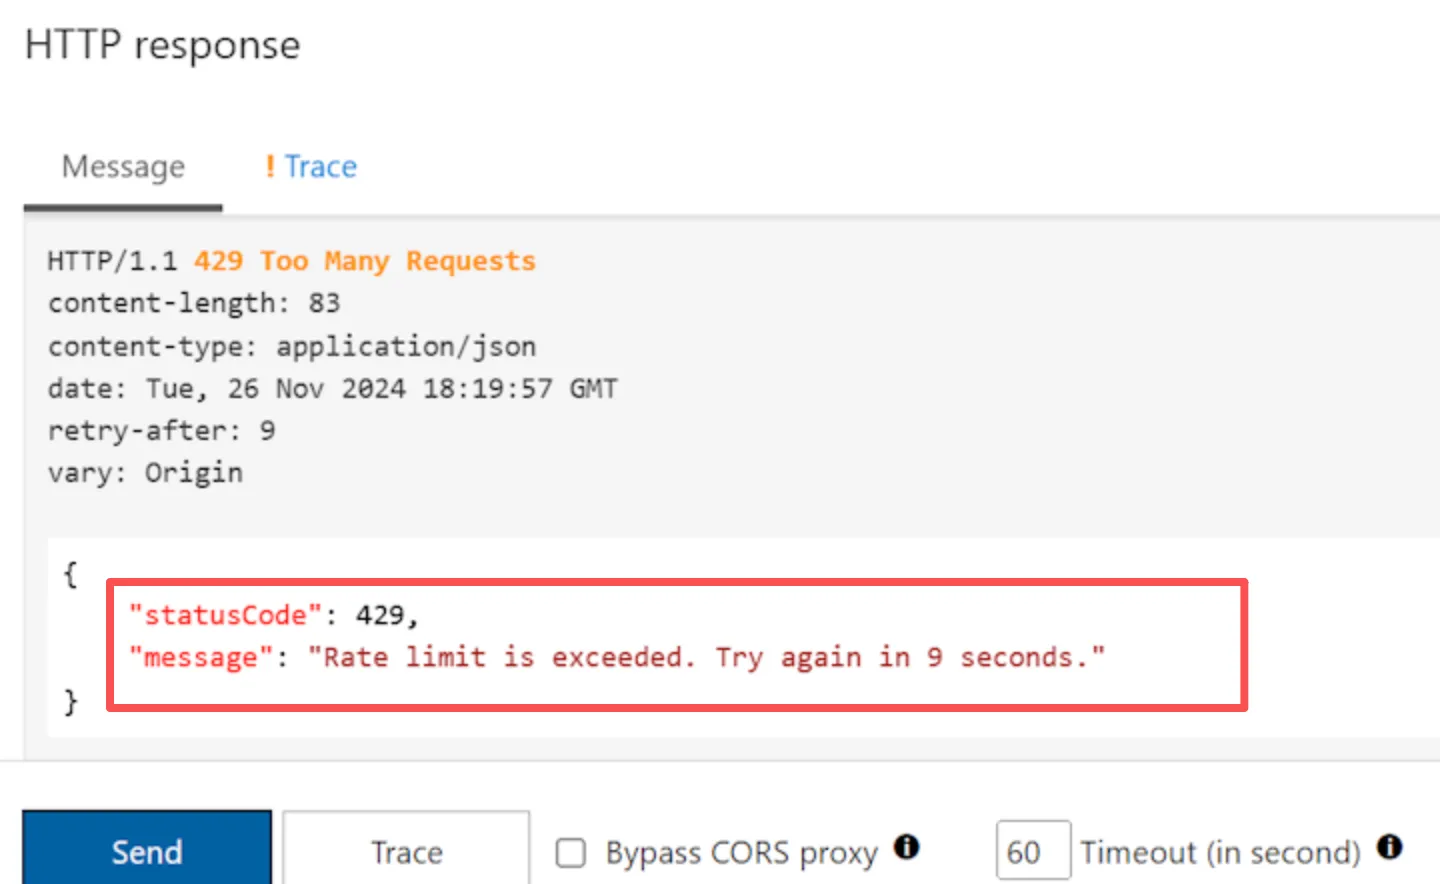
Лимит запросов ограничивает число действий или обращений за определённый период. Согласно RFC 6585, раздел 4, HTTP 429 Too Many Requests обозначает превышение допустимой частоты запросов. Ответ может содержать Retry-After с указанием ожидания. Наличие этого заголовка не обязательно, поэтому клиенту нужен сценарий обработки его отсутствия.
Общий разбор этого статуса приведён в руководстве Rola IP 429 Too Many Requests и повторные запросы (на английском). Здесь рассматриваются интерфейсы Reddit и условия их использования.
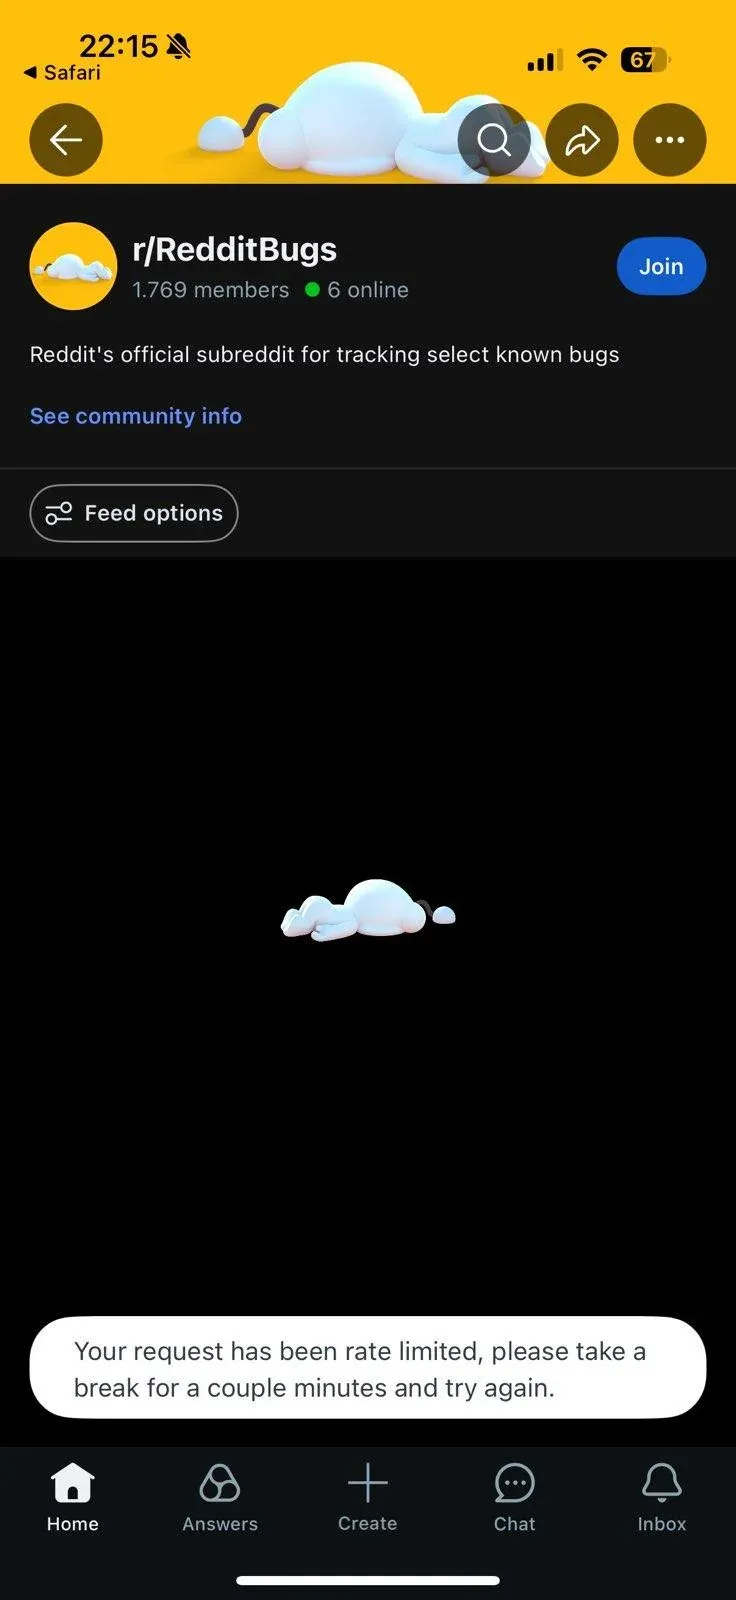
Важно разделять текст на странице и фактический HTTP-ответ. Надпись «подождите несколько минут» не обязательно означает HTTP 429. И наоборот, ошибка 429 на Reddit сама по себе не доказывает блокировку IP или блокировку аккаунта.
Где искать причину ограничения
Следующая таблица — схема диагностики, а не перечень подтверждённых внутренних счётчиков Reddit. Браузерная сессия и параллельные задачи могут создавать лишние запросы, даже если сам лимит применяется на другом уровне.
| Область диагностики | Типичный контекст | Что проверить | Первая реакция |
|---|---|---|---|
| Аккаунт | Публикация, комментарии, сообщения, вход | Таймер, уведомление аккаунта, тип действия | Прекратить действие и дождаться указанного срока |
| Браузер или сессия | Частое обновление, расширения, дублирующиеся вкладки | Фоновые запросы, сравнение с приватным окном | Остановить автообновление и изолировать клиент |
| OAuth-клиент | Приложение, обращающееся к Data API | Заголовки лимита, журналы приложения | Приостановить общую очередь и дождаться сброса |
| Исходный IP или маршрут | Общая сеть, VPN или прокси-выход | Повторяемость через тот же маршрут | Остановить трафик и проводить только разрешённое сравнение |
| Метод API или действие | Сбой возникает только на одном методе или маршруте API | Тело ошибки, документация конкретного метода | Сократить число таких запросов и проверить условия |
| Параллельная нагрузка или всплеск | Несколько воркеров и короткие пики нагрузки | Число активных запросов, время отправки, повторы | Уменьшить параллелизм и централизовать повторные попытки |
Коды 401, 403, тайм-аут соединения и предупреждение системы безопасности сети нужно записывать отдельно от 429. Если одновременно поменять IP, cookies, User-Agent и код приложения, станет невозможно понять, что именно повлияло на результат.
Почему Reddit устанавливает ограничения
Лимиты защищают пропускную способность сервиса и помогают сдерживать спам, злоупотребление автоматизацией, повторные попытки входа и чрезмерный сбор данных. Помимо частоты запросов, Reddit применяет правила доступа, требования к аутентификации и отдельные условия для API и сканирования страниц.
Публичная страница не означает, что данные с неё можно свободно собирать, хранить или перепродавать. Согласно Пользовательскому соглашению Reddit, скрапинг без предварительного письменного согласия запрещён. Отдельно указано условное разрешение на сканирование страниц по правилам robots.txt. Эти положения нельзя считать универсальным разрешением на любой сбор данных; отдельный договор может устанавливать собственные условия.
В условиях Reddit Data API запрещены обход ограничений и маскировка User-Agent или OAuth-идентичности. Для коммерческого использования, исследований сверх лимита и иных прямо не разрешённых целей предусмотрено отдельное соглашение. Data API и Developer Platform выбирают по возможностям и условиям конкретного приложения: это не взаимозаменяемые способы получить любые данные Reddit.
Что делать, если ограничение появилось в приложении или браузере
Если предупреждение возникло при обычном просмотре, публикации, комментарии, сообщении или входе, действуйте по следующей последовательности.
- Остановите обновление и повторную отправку. Закройте дублирующиеся вкладки Reddit и отключите расширения, скрипты или инструменты, которые перезагружают страницы в фоне.
- Сохраните точный текст. Запишите время с часовым поясом, действие, таймер, HTTP-статус и номер ошибки, если он показан. Для команды из нескольких регионов удобнее UTC, чем местное время без пояснения. Не включайте в скриншот cookies, токены и содержимое заголовка Authorization.
- Дождитесь указанного срока. После окончания таймера выполните один контрольный запрос. Серия «проверочных» кликов может заново создать то же ограничение.
- Отделите проблему интерфейса от проблемы аккаунта. Сравните официальное приложение и поддерживаемый браузер без автоматизации. Приватное окно может показать ошибку сессии, но не сбрасывает счётчик аккаунта или IP.
- Проверьте общий сбой сервиса. Если несколько независимых устройств и сетей перестали работать одновременно, сначала откройте официальную страницу состояния Reddit. Нормальный статус сервиса не исключает локальное ограничение аккаунта или приложения.
- Используйте подходящий официальный канал восстановления. Блокировка безопасности, проблема пароля, действие модератора и апелляция требуют разных процедур. Не сводите их к обычной ошибке 429.
Удаление cookies может помочь при повреждённой или устаревшей сессии и привести к выходу из аккаунта. Оно не сбрасывает квоту OAuth или таймер публикации. Если проблема ограничена браузером, проверяйте данные сайта и расширения по одному, а не меняйте сразу все настройки.
Чтобы увидеть HTTP-статус в браузере на базе Chromium, откройте инструменты разработчика и вкладку Network («Сеть»), обновите страницу один раз и выберите запрос с ошибкой. Посмотрите Status Code во вкладке Headers. Основной документ может вернуть 200, тогда как отдельный запрос приложения — 429. Не публикуйте полный сетевой журнал без удаления токенов и cookies.
Лимиты API Reddit: что должен проверить разработчик
Для одобренного приложения Data API до изменения кода сохраните небольшой обезличенный журнал:
- время в UTC;
- HTTP-метод и путь метода API без конфиденциальных параметров;
- HTTP-статус, код ошибки Reddit или безопасное резюме тела ответа;
Retry-Afterи доступные заголовки лимита;- внутреннюю метку OAuth-клиента без секретов;
- число воркеров, активных запросов, попытку и прошедшее время;
- попадание в кэш или отсутствие записи в кэше;
- обезличенный request ID или trace ID, если он доступен.
Не записывайте в журналы OAuth-токен, секретный ключ клиента, cookies, пароль прокси, полный заголовок Authorization или URL с учётными данными. Проверяйте также автоматические трассировки исключений: они могут включать URL запроса.
1. Остановите вложенные циклы повторов
У HTTP-библиотеки, воркера, оркестратора и самого приложения могут быть собственные политики повторных попыток. Если все четыре слоя повторяют один и тот же 429, единичная ошибка превращается во всплеск трафика. Назначьте один компонент ответственным за повторные попытки, а остальные политики отключите или сузьте.
2. Управляйте квотой OAuth как общим состоянием
Рассматривайте квоту как общее состояние приложения, а не как отдельный запас каждого воркера. Передавайте остаток и время сброса в общий планировщик. Когда доступный остаток приближается к нулю, прекратите принимать необязательные задачи. Если это требуется разрешённым сценарием, сохраните резерв для интерактивных или срочных операций.
3. Кэшируйте разрешённые чтения и объединяйте дубликаты
Если десять воркеров запрашивают один ресурс в одинаковом контексте авторизации, запросы можно объединить: один выполняется, остальные получают тот же результат. Этот подход называют single-flight. Кэш должен учитывать контекст доступа, параметры и допустимый срок хранения; ответы разных пользователей нельзя смешивать без проверки.
Период хранения должен учитывать удаления, требования к приватности, согласованный сценарий и процедуру удаления данных. Кэш не даёт права хранить информацию бессрочно.
4. Сначала снижайте параллелизм, а не интервал ожидания
Даже при небольшом среднем числе запросов короткие пики могут создавать избыточную нагрузку. Начните с одного воркера, изучите заголовки и увеличивайте нагрузку только в пределах разрешённых условий. Случайная задержка у 50 параллельных воркеров сама по себе не уменьшает число одновременных задач.
5. Проверяйте актуальные условия API
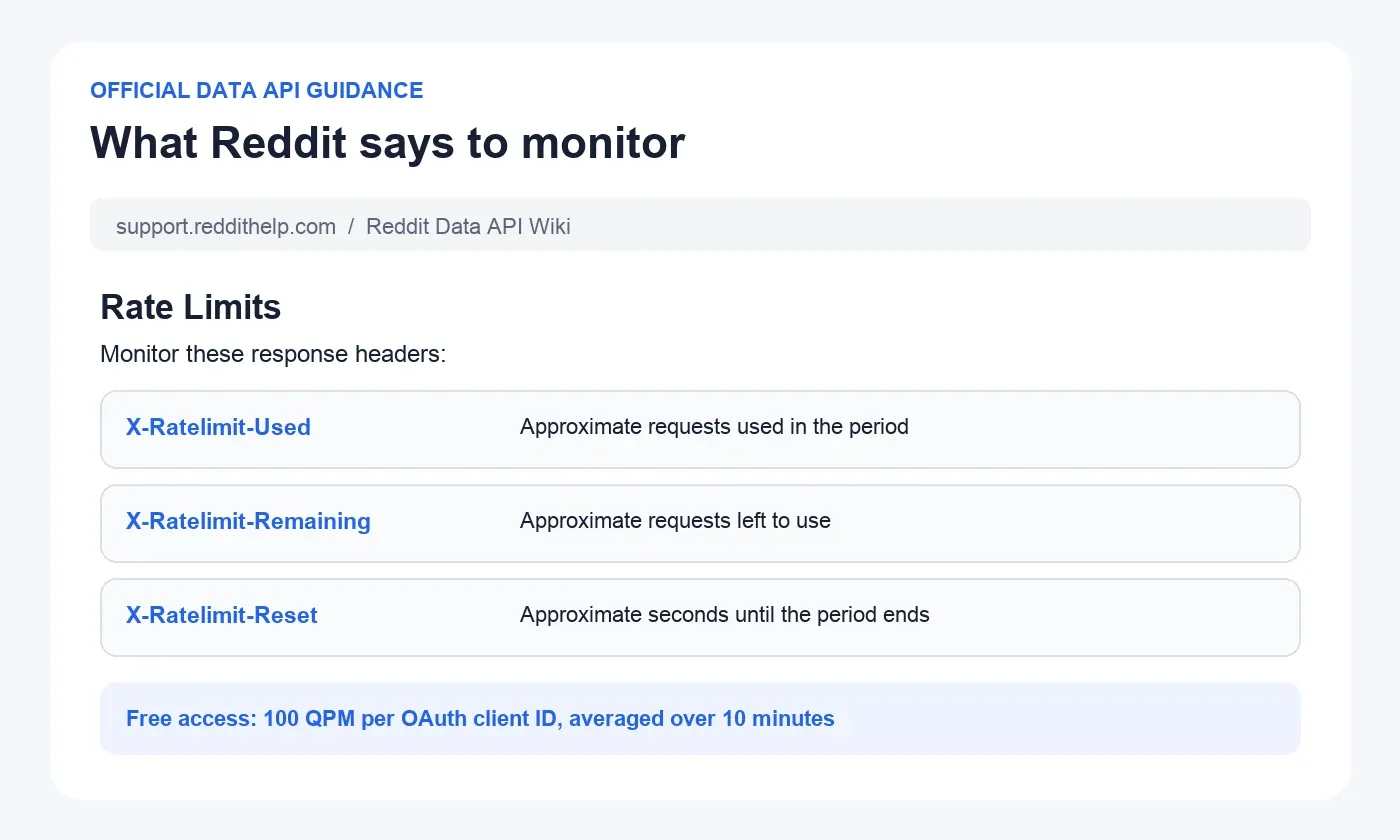
Перед настройкой рабочей системы проверьте Reddit Data API Wiki и условия своего приложения. Учитывайте не только число запросов, но и право доступа, окно расчёта и способ аутентификации. Если актуальную документацию не удаётся проверить, не задавайте производственную нагрузку по старым цифрам или пересказам.
| Заголовок | Для чего нужен |
|---|---|
X-Ratelimit-Used |
Использованная часть квоты |
X-Ratelimit-Remaining |
Доступный остаток |
X-Ratelimit-Reset |
Время до сброса |
Retry-After |
Указание по времени следующей попытки |
Если необходимые значения отсутствуют или не разбираются, не считайте их нулевой задержкой. Приостановите задачу до выяснения условий. Сбрасываемый счётчик и ожидание для конкретного ответа — не одно и то же, хотя оба сигнала полезны планировщику.
Python-шаблон для ограниченной обработки 429 на Reddit
Ниже приведён шаблон для разрешённого OAuth-сценария. Он считывает секреты из переменных окружения, проверяет HTTPS-хост и заданный префикс пути, запрещает перенаправления и выполняет не более трёх попыток. Укажите AUTHORIZED_REDDIT_PATH_PREFIX как минимальный разрешённый префикс, а REQUIRED_JSON_FIELDS — как список обязательных полей верхнего уровня через запятую.
Для запуска нужен действующий токен, полученный через разрешённый OAuth-процесс, и подходящие права доступа. Выбор конечной точки API и проверка условий приложения остаются за разработчиком. Выпуск и обновление токена, а также координация нескольких воркеров в код не включены.
Установка и запуск
Для Linux и macOS:
python -m venv .venv
. .venv/bin/activate
python -m pip install requests
python --version
python -m pip show requests
Для Windows PowerShell можно вызвать интерпретатор окружения напрямую, без изменения политики выполнения скриптов:
python -m venv .venv
.\.venv\Scripts\python.exe -m pip install requests
.\.venv\Scripts\python.exe --version
.\.venv\Scripts\python.exe -m pip show requests
Установите переменные окружения через защищённое хранилище секретов. Не помещайте реальные значения в общий журнал, историю команд или Markdown-файл.
| Переменная | Что указывать |
|---|---|
REDDIT_OAUTH_TOKEN |
Действительный OAuth-токен, полученный официальным способом |
REDDIT_USER_AGENT |
Точное описание приложения |
AUTHORIZED_REDDIT_URL |
Полный URL разрешённого метода на https://oauth.reddit.com/, без секретов в параметрах |
AUTHORIZED_REDDIT_PATH_PREFIX |
Минимальный путь, разрешённый приложению |
REQUIRED_JSON_FIELDS |
Обязательные поля ответа через запятую |
Проверка пути снижает риск ошибочной отправки запроса, но сама по себе не подтверждает разрешение Reddit. Сохраните код как reddit_429_handler.py:
from datetime import datetime, timezone
from email.utils import parsedate_to_datetime
import math
import os
import random
import time
from typing import Optional
from urllib.parse import urlparse

import requests


OAUTH_TOKEN = os.environ["REDDIT_OAUTH_TOKEN"]
USER_AGENT = os.environ["REDDIT_USER_AGENT"]
AUTHORIZED_PATH_PREFIX = os.environ["AUTHORIZED_REDDIT_PATH_PREFIX"].rstrip("/") or "/"
REQUIRED_JSON_FIELDS = tuple(
    field.strip()
    for field in os.environ["REQUIRED_JSON_FIELDS"].split(",")
    if field.strip()
)

MAX_ATTEMPTS = 3
MAX_INLINE_WAIT_SECONDS = 300
TOTAL_ELAPSED_BUDGET_SECONDS = 360
ALLOWED_REDDIT_HOST = "oauth.reddit.com"


def validate_authorized_url(value: str) -> str:
    parsed = urlparse(value)
    prefix_matches = (
        parsed.path.startswith("/")
        if AUTHORIZED_PATH_PREFIX == "/"
        else parsed.path == AUTHORIZED_PATH_PREFIX
        or parsed.path.startswith(f"{AUTHORIZED_PATH_PREFIX}/")
    )
    if (
        parsed.scheme != "https"
        or parsed.hostname != ALLOWED_REDDIT_HOST
        or parsed.port not in (None, 443)
        or parsed.username is not None
        or parsed.password is not None
        or parsed.fragment
        or not prefix_matches
    ):
        raise ValueError("Refusing a Reddit URL outside the approved HTTPS host and path")
    return value


if not REQUIRED_JSON_FIELDS:
    raise ValueError("REQUIRED_JSON_FIELDS must name the endpoint's required fields")

AUTHORIZED_URL = validate_authorized_url(os.environ["AUTHORIZED_REDDIT_URL"])


def parse_retry_after(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    text = value.strip()
    if text.isdigit():
        return int(text)
    try:
        retry_at = parsedate_to_datetime(text)
    except (TypeError, ValueError, OverflowError):
        return None
    if retry_at.tzinfo is None:
        return None
    seconds = (retry_at - datetime.now(timezone.utc)).total_seconds()
    return max(0, math.ceil(seconds))


def parse_reset_seconds(value: Optional[str]) -> Optional[int]:
    if value is None:
        return None
    try:
        seconds = float(value.strip())
    except (TypeError, ValueError):
        return None
    if not math.isfinite(seconds) or seconds < 0:
        return None
    return math.ceil(seconds)


def parse_wait_seconds(response: requests.Response) -> int:
    candidates = [
        parse_retry_after(response.headers.get("Retry-After")),
        parse_reset_seconds(response.headers.get("X-Ratelimit-Reset")),
    ]
    valid = [value for value in candidates if value is not None]
    if not valid:
        raise RuntimeError("429 had no valid Retry-After or reset value; defer the job")
    return max(1, max(valid))


def validate_success_payload(response: requests.Response) -> dict:
    media_type = response.headers.get("Content-Type", "").split(";", 1)[0].lower()
    if media_type != "application/json" and not media_type.endswith("+json"):
        raise RuntimeError(f"Unexpected success content type: {media_type or 'missing'}")
    try:
        payload = response.json()
    except ValueError as exc:
        raise RuntimeError("Success response did not contain valid JSON") from exc
    if not isinstance(payload, dict):
        raise RuntimeError("Success JSON did not match the expected object shape")
    missing = [field for field in REQUIRED_JSON_FIELDS if field not in payload]
    if missing:
        raise RuntimeError(f"Success JSON is missing required fields: {', '.join(missing)}")
    return payload


session = requests.Session()
session.headers.update(
    {
        "Authorization": f"Bearer {OAUTH_TOKEN}",
        "User-Agent": USER_AGENT,
        "Accept": "application/json",
    }
)

started_at = time.monotonic()

for attempt in range(1, MAX_ATTEMPTS + 1):
    elapsed = time.monotonic() - started_at
    if elapsed >= TOTAL_ELAPSED_BUDGET_SECONDS:
        raise RuntimeError("Elapsed-time budget exhausted before the next request")

    try:
        response = session.get(
            AUTHORIZED_URL,
            timeout=(5, 20),
            allow_redirects=False,
        )
    except requests.Timeout as exc:
        raise RuntimeError("Reddit request timed out; no retry was scheduled") from exc
    except requests.RequestException as exc:
        raise RuntimeError("Reddit request failed before a valid response arrived") from exc

    if 300 <= response.status_code < 400:
        raise RuntimeError("Redirect refused so the Bearer token stays on the approved host")

    if response.status_code == 429:
        wait_seconds = parse_wait_seconds(response)
        if attempt == MAX_ATTEMPTS:
            raise RuntimeError("Reddit rate limit persisted after bounded attempts")
        if wait_seconds > MAX_INLINE_WAIT_SECONDS:
            raise RuntimeError(
                f"Defer this job for at least {wait_seconds} seconds instead of sleeping inline"
            )

        sleep_seconds = wait_seconds + random.uniform(0.25, 1.0)
        if time.monotonic() - started_at + sleep_seconds > TOTAL_ELAPSED_BUDGET_SECONDS:
            raise RuntimeError("Defer the job because the next wait exceeds its elapsed-time budget")
        time.sleep(sleep_seconds)
        continue

    if not 200 <= response.status_code < 300:
        try:
            response.raise_for_status()
        except requests.HTTPError as exc:
            raise RuntimeError(f"Reddit returned HTTP {response.status_code}") from exc
        raise RuntimeError(f"Unexpected non-success HTTP status: {response.status_code}")

    validate_success_payload(response)
    print(
        "Validated Reddit JSON response",
        response.status_code,
        "required_fields=",
        ",".join(REQUIRED_JSON_FIELDS),
    )
    break
else:
    raise RuntimeError("Request loop ended without a response")
Запустите файл командой:
python reddit_429_handler.py
Что проверяет этот код
- Принимает
Retry-Afterв секундах или формате HTTP-date, а также десятичное значениеX-Ratelimit-Reset. Если оба значения корректны, выбирает более длительное ожидание. - При отсутствии корректного времени ожидания останавливает выполнение с ошибкой. Приложение должно отдельно решить, когда вернуть задачу в очередь.
- Ограничивает число попыток тремя. При слишком долгой паузе завершает работу: автоматическая передача внешнему планировщику в шаблоне не реализована.
- Использует
(5, 20)как тайм-аут соединения и чтения ответа. Бюджет в 360 секунд проверяется перед новым запросом или ожиданием, но не прерывает уже выполняющийся запрос строго на этой отметке. - Запрещает перенаправления, чтобы Bearer-токен не ушёл на другой хост.
- Проверяет JSON и наличие обязательных полей после
2xx. Корректность значений, полноту и соответствие бизнес-задаче нужно проверять дополнительно. - Не переключает client ID, не создаёт новые аккаунты, не маскирует User-Agent и не пытается обойти квоту.
Шаблон использует GET. Не переносите его без дополнительной проверки на операции записи, для которых повтор может изменить результат. Для дополнительного разбора используйте руководство по повторным попыткам в Python Requests (на английском). В Windows без активации окружения запускайте файл через .\.venv\Scripts\python.exe reddit_429_handler.py.
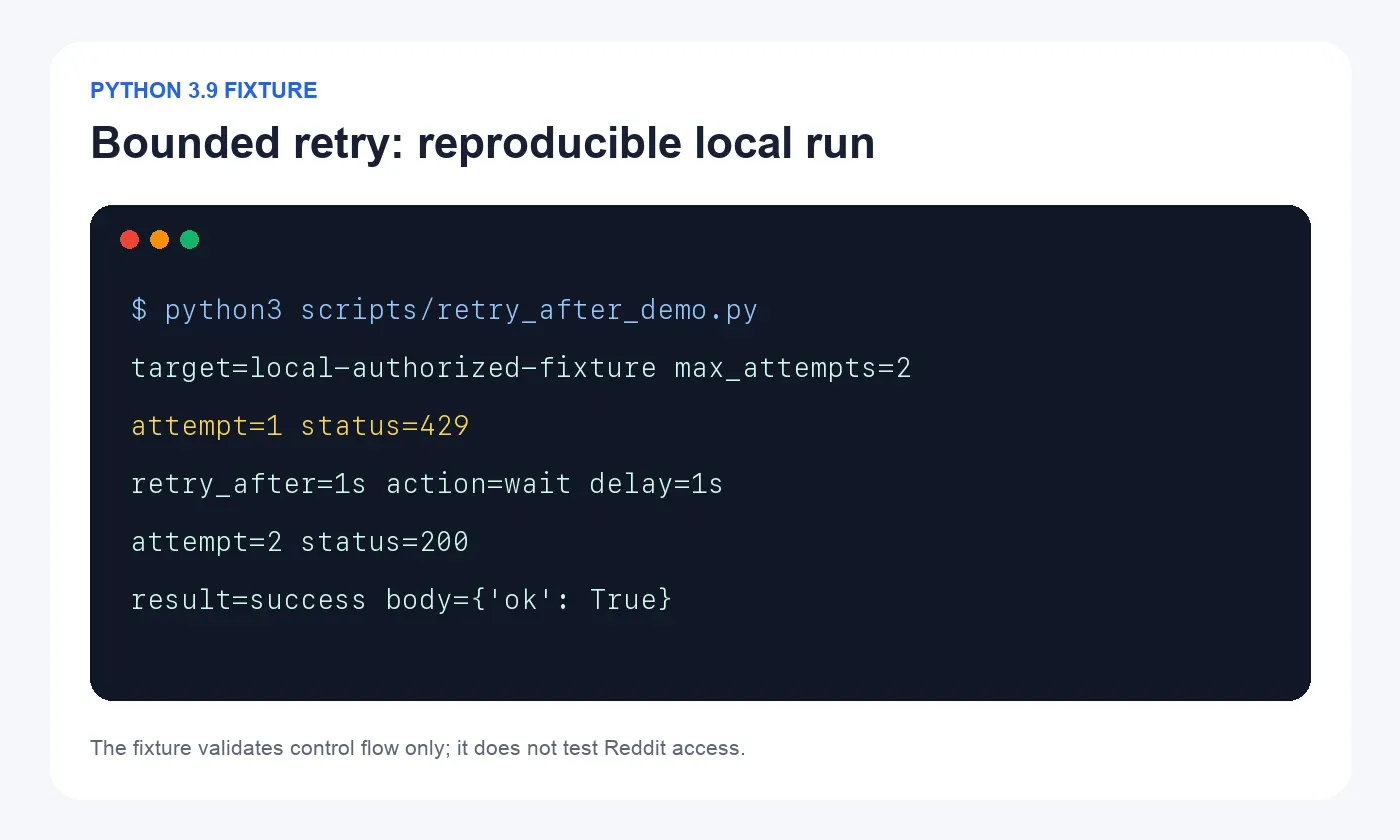
Как обойти лимит запросов Reddit — и почему смена IP не решает проблему
Снизить число ненужных запросов и изменить идентичность, чтобы скрыть источник нагрузки, — разные действия. Не используйте ротацию аккаунтов, OAuth client ID, User-Agent или прокси-выходов для обхода лимита аккаунта, OAuth-клиента или опубликованной квоты.
Практический путь — определить причину ограничения, уменьшить нагрузку и согласовать подходящий способ доступа. Повторная отправка после указанного ожидания допустима только в рамках условий приложения. Если необходимый объём выше разрешённого, его нужно обсуждать с Reddit, а не распределять между дополнительными идентификаторами.
Лимит запросов Reddit, блокировка по IP и ротируемые прокси: в чём разница
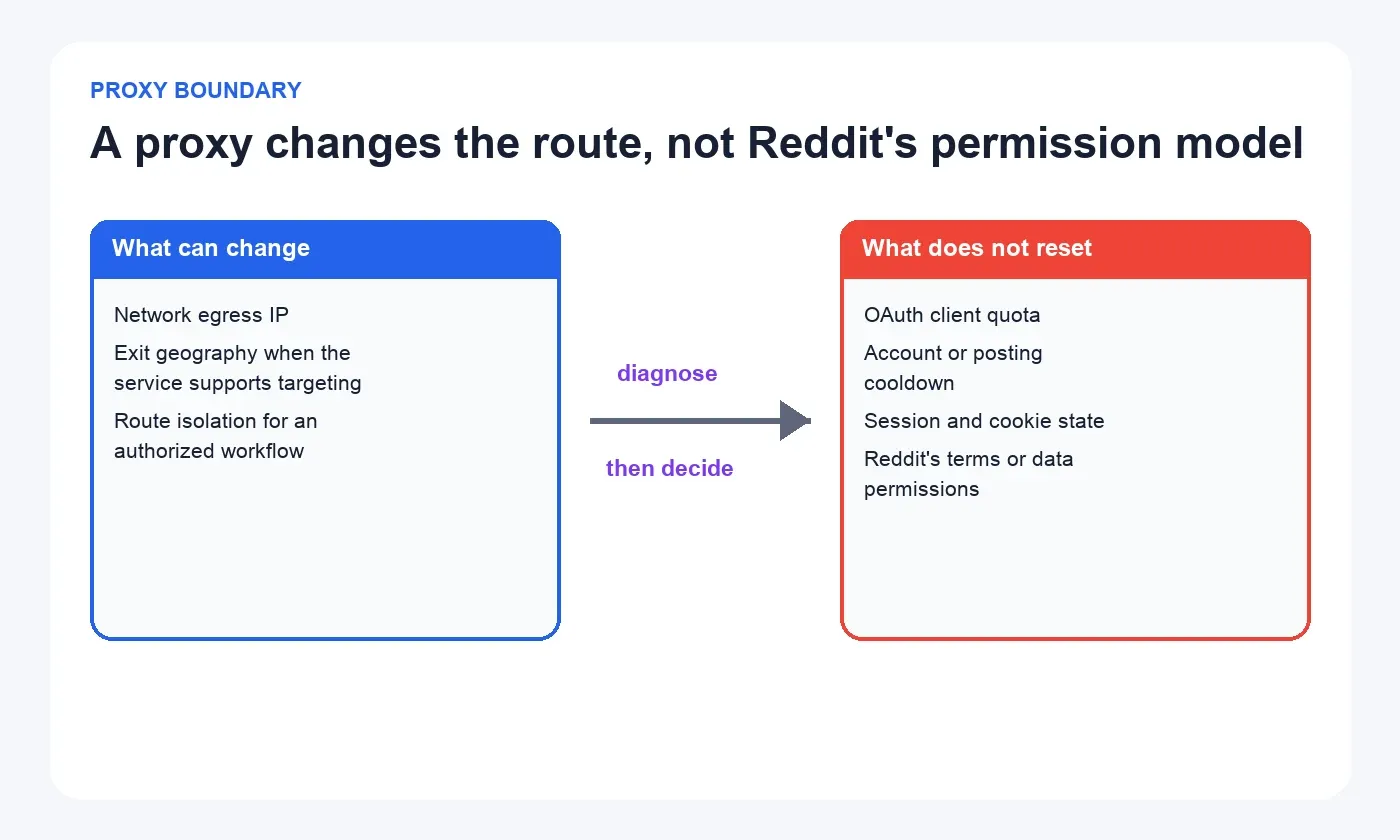
Ротируемый прокси меняет исходный IP-выход в соответствии с заданными параметрами. Лимит запросов регулирует объём или частоту обращений, а блокировка по IP ограничивает конкретный сетевой источник. Это разные механизмы.
Прокси влияет на маршрут запросов, которые действительно проходят через него. Он не увеличивает квоту OAuth-клиента и не сбрасывает таймер аккаунта. Авторизацию, состояние cookies и разрешение на данные проверяют отдельно от IP-адреса.
Когда прокси может быть уместен
Прокси уместен, когда у проекта уже есть необходимые разрешения и отдельная потребность в управлении соединением: проверка показа рекламы по регионам, сравнение доступного контента в согласованных странах или разделение тестовых маршрутов. Команде, работающей из нескольких часовых поясов, полезно записывать время в UTC и фактическую страну выхода, а не только местоположение сотрудника. При этом:
- соблюдайте разрешённую Reddit частоту запросов;
- используйте тот же одобренный OAuth-клиент и точный User-Agent приложения;
- сохраняйте одну сессию, если сценарий зависит от cookies;
- записывайте страну, метку маршрута, режим сессии и результат;
- при
401,403,429, странице входа или неясных правах доступа приостанавливайте задачу и классифицируйте причину; для 429 возобновляйте работу по указаниям ожидания.
Выбирайте тип соединения по требованиям состояния задачи, а не по желанию увеличить объём трафика.
| Инструмент | Подход к сессии | Что зафиксировать |
|---|---|---|
| Python Requests | Сохранять маршрут на время одной задачи с авторизацией; переключать его между независимыми разрешёнными тестами | OAuth-клиент, метод API, параллелизм, расписание, статус, JSON-поля и страну выхода |
| Scrapy | Централизовать ограничение частоты, параллелизм и повторные попытки; именованные сессии выделять независимым пакетам задач | Дубликаты, число записей, обязательные поля, ответы 401/403/429 и маршрут каждого пакета |
| Selenium | Для входа, cookies и многошагового сценария сохранять один выходной IP с помощью закреплённой сессии | Страна, IP в начале и конце, режим сессии, конечный URL и ожидаемый элемент страницы без cookies и паролей |
Как Rola IP вписывается в разрешённый сетевой сценарий
На русскоязычной странице решения Rola IP для Reddit описаны сценарии разрешённого мониторинга и регионального тестирования. Технические параметры следует брать из документации Rola IP по прокси-сетям. Обе страницы проверены 9 октября 2026 года.
Документация описывает ротируемые резидентные, серверные и мобильные сети. Для всех трёх предусмотрен параметр страны country; state и city относятся к резидентной сети. sessionid задаёт сессию, а sessiontime — её длительность от 1 до 120 минут. Параметр -f-1 включает новый IP для каждого запроса; в документации он не рекомендуется для сценариев, требующих сохранения состояния входа.
Для разрешённой проверки через адрес домашнего интернет-провайдера рассматривают резидентный прокси. Закреплённая, или sticky-сессия, помогает сохранять выход на время многошагового сценария. Она не равнозначна бессрочно выделенному статическому IP. Для Selenium особенно важно не менять маршрут посреди работы с одним набором cookies. Доступность нужной страны и фактическое поведение сессии проверяйте до запуска.
Порядок подключения: выберите тип сети, задайте регион и режим сессии в панели, затем перенесите выданные хост, порт и данные аутентификации в клиент. Не публикуйте рабочие параметры доступа. Перед увеличением объёма оцените расход трафика, условия тарифа, учёт неудачных попыток и порог остановки по бюджету; конкретные цены здесь не фиксируются.
Перед масштабированием проведите сравнение с одной переменной: оставьте неизменными OAuth-клиент, частоту запросов, параметры, версию программы и сопоставимые временные условия. Меняйте только согласованный маршрут, учитывая обе проверки в общей квоте. Сначала подтвердите выходной IP и страну из того же клиента, который обращается к Reddit, затем проверьте целевой ответ по обязательным полям или элементам страницы.
Если прямое подключение и подключение через прокси возвращают 429 при одинаковой авторизации, в первую очередь проверьте общую очередь и расход квоты. Этот результат сам по себе не подтверждает проблему IP-адреса.
Обход лимита запросов при скрапинге Reddit: как снизить нагрузку
Если вам нужен «обход лимита запросов при скрапинге Reddit», сначала проверьте, можно ли решить задачу меньшим числом обращений. Для разрешённого сбора данных используйте следующий порядок:
- Подтвердите, что Reddit разрешает выбранную цель, поля данных, срок хранения и способ доступа.
- Используйте OAuth или соответствующую возможность Developer Platform и корректно идентифицируйте приложение.
- Соберите все внешние запросы в одну очередь с явным пределом параллельности.
- Храните остаток квоты и время сброса как общее состояние приложения.
- Кэшируйте разрешённые ответы и объединяйте одинаковые задачи.
- Используйте инкрементальный сбор вместо повторной загрузки одной и той же истории.
- Остановите задачу, если право доступа, аутентификация или целостность ответа неясны.
- Если задача требует большего объёма, согласуйте с Reddit подходящие условия коммерческого или исследовательского доступа.
Для выбора интерфейса используйте руководство Rola IP скрапинг или API: что выбрать (на английском). Проверяйте не только статус, но и данные: ответ 200 OK может содержать страницу входа, запрос согласия, страницу ошибки или неполный результат. Перед сохранением проверьте конечный URL, Content-Type, обязательные поля, состояние постраничной загрузки и число записей.
Чек-лист перед следующим запуском
- один компонент отвечает за повторы;
- число попыток, время ожидания и общий срок задачи ограничены;
- воркеры совместно используют состояние лимита;
- одинаковые чтения объединяются;
- секреты исключены из журналов;
401,403,429, редиректы и неожиданные страницы с200классифицируются отдельно;- текущие условия Reddit и документация разработчика проверены;
- хранение и удаление данных соответствуют разрешённому сценарию;
- прокси используется для документированной региональной или сетевой задачи, а не для обхода квоты.
Вывод
При сообщении «Превышен лимит запросов на Reddit» сначала определите, какой путь доступа и какой счётчик затронут. Остановите новые запросы, прочитайте доступные указания по ожиданию, синхронизируйте бюджет между воркерами и только затем выполните один ограниченный контрольный запрос.
Если разрешённой задаче нужен определённый регион выхода или стабильная сессия, начните с соответствующего режима Rola IP и небольшой проверки. Решение о масштабировании принимайте по фактическому маршруту, качеству данных и расходу квоты, а не только по успешному соединению с прокси.